
Registro de cambios del software Cyberwatch
16.1.3 (2026-11-04)
Correcciones de errores:
- Seguridad: actualización de seguridad del framework de la aplicación
16.1.2 (2026-11-03)
Nuevas funcionalidades:
- Enciclopedia de vulnerabilidades: se han añadido los boletines de seguridad de Lenovo y NVIDIA
- Motor de escaneo: detección de las vulnerabilidades de los controladores gráficos NVIDIA en Windows
Funcionalidades actualizadas y mejoras de rendimiento:
- Activos: las direcciones IP del bloque 100.64.0.0/10 (RFC 6598), utilizado en particular para el CGNAT, ahora se consideran privadas en el cálculo de la exposición de red
- Detalles de un activo: ahora se recopilan hasta 250 conexiones de red entrantes y 250 salientes por activo, frente a 100 anteriormente
Correcciones de errores:
- Motor de escaneo: en Windows, el ejecutable
copilot.exeincluido con Visual Studio Code ya no se detecta como una versión de Visual Studio Code, lo que hacía aparecer por error vulnerabilidades y un parche
16.1.1 (2026-11-02)
Correcciones de errores:
- Actualización: se ha corregido un error de migración de la base de datos que bloqueaba la actualización a la versión 16.1 desde la versión 15.9 o anteriores
16.1 (2026-11-02)
Cyberwatch 16.1 moderniza la presentación de las vulnerabilidades y facilita su remediación. Esta versión también incorpora la compatibilidad con servidores MCP y las reglas CIS asociadas. Refuerza la seguridad de los accesos mediante la autenticación de dos factores para las cuentas locales y LDAP.
La actualización a Cyberwatch 16.1 puede requerir migraciones de la base de datos más largas de lo habitual, especialmente en las instancias con numerosos activos y cuando no se haya instalado previamente la versión 16.0.5. Estas migraciones optimizan el almacenamiento de las relaciones entre las vulnerabilidades y las acciones correctivas de los activos, lo que permite reducir en un 50 % el espacio ocupado por la base de datos en disco y en la memoria RAM. Durante la actualización, una página de espera permite seguir el progreso de las distintas migraciones. La noche posterior a la actualización, una operación de optimización también puede reconstruir la tabla de vulnerabilidades de los activos para liberar espacio en disco. En las instancias con numerosos activos, esta operación puede requerir temporalmente un espacio libre en disco comparable al tamaño de esta tabla
La clave pública de los servidores SSH ahora se verifica sistemáticamente durante las conexiones sin agente. Se registra después de la primera conexión correcta y cualquier modificación posterior de la clave provoca el rechazo de las siguientes conexiones. Por tanto, se ha eliminado la antigua opción de verificación de la clave SSH del host, disponible en los ajustes avanzados. Si se reinstala un servidor o cambia su clave SSH, modifique su conexión sin agente y marque «Restablecer y aceptar cualquier clave nueva» para registrar la nueva clave.
Funcionalidades destacadas:
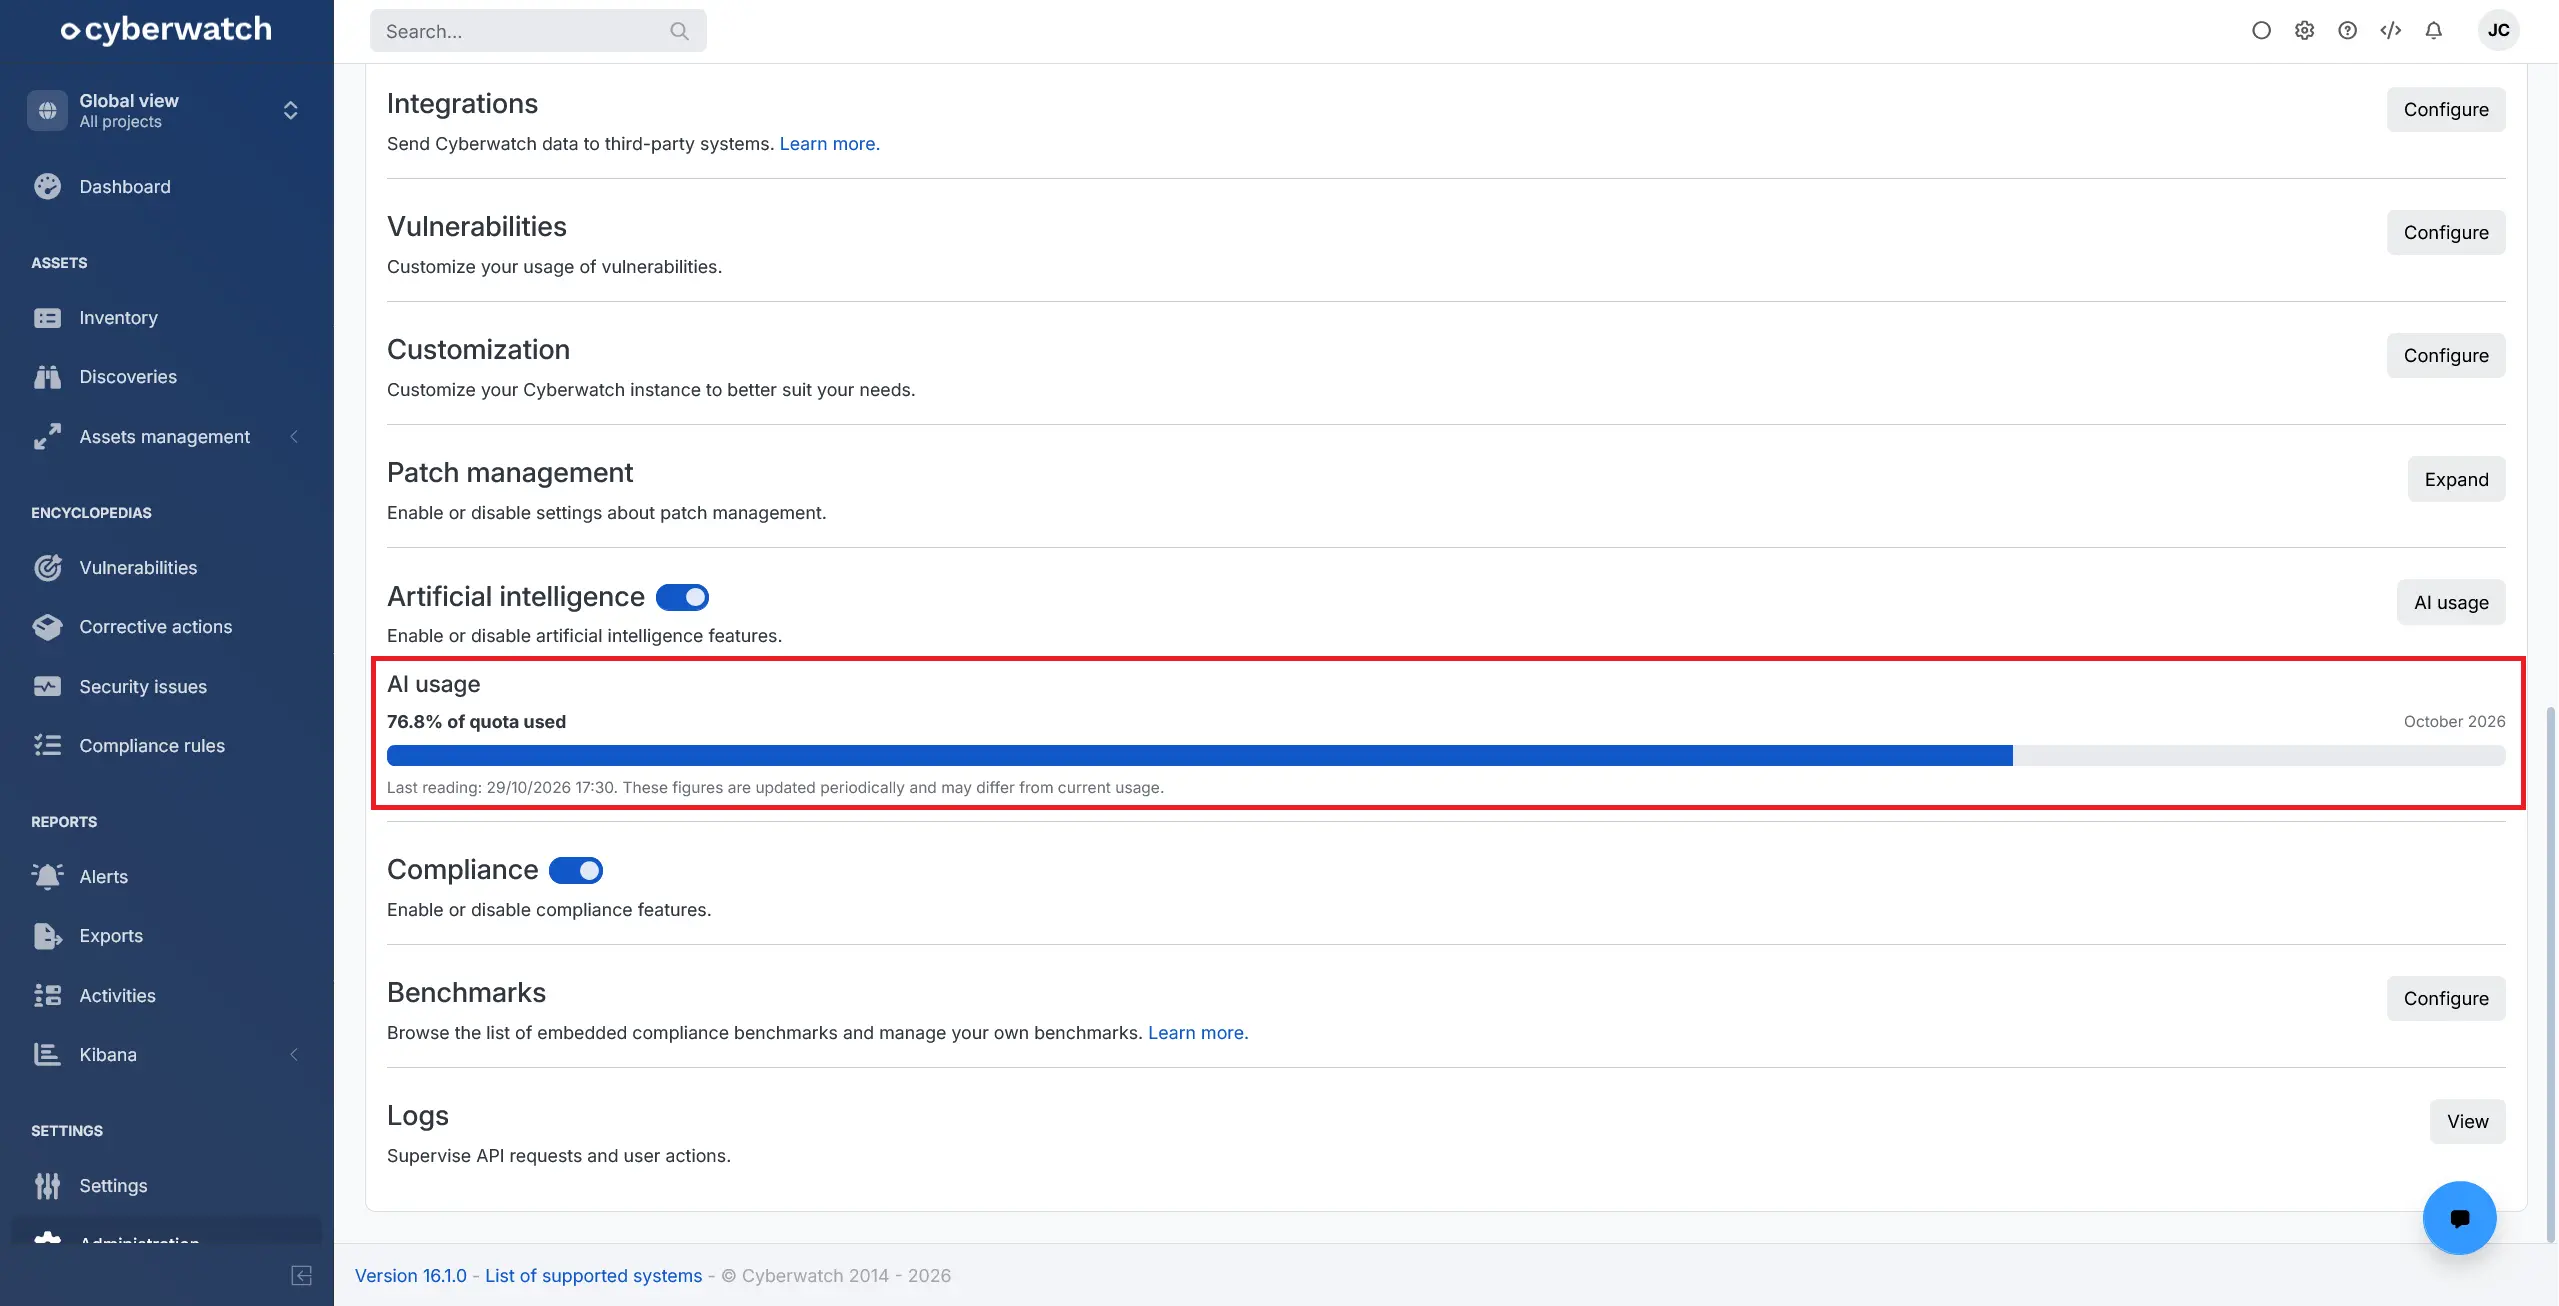
- IA: un nuevo indicador en la página de administración de Cyberwatch permite seguir el consumo de la cuota mensual de las funcionalidades de inteligencia artificial y avisa cuando este consumo se aproxima o supera el límite autorizado (vista previa)
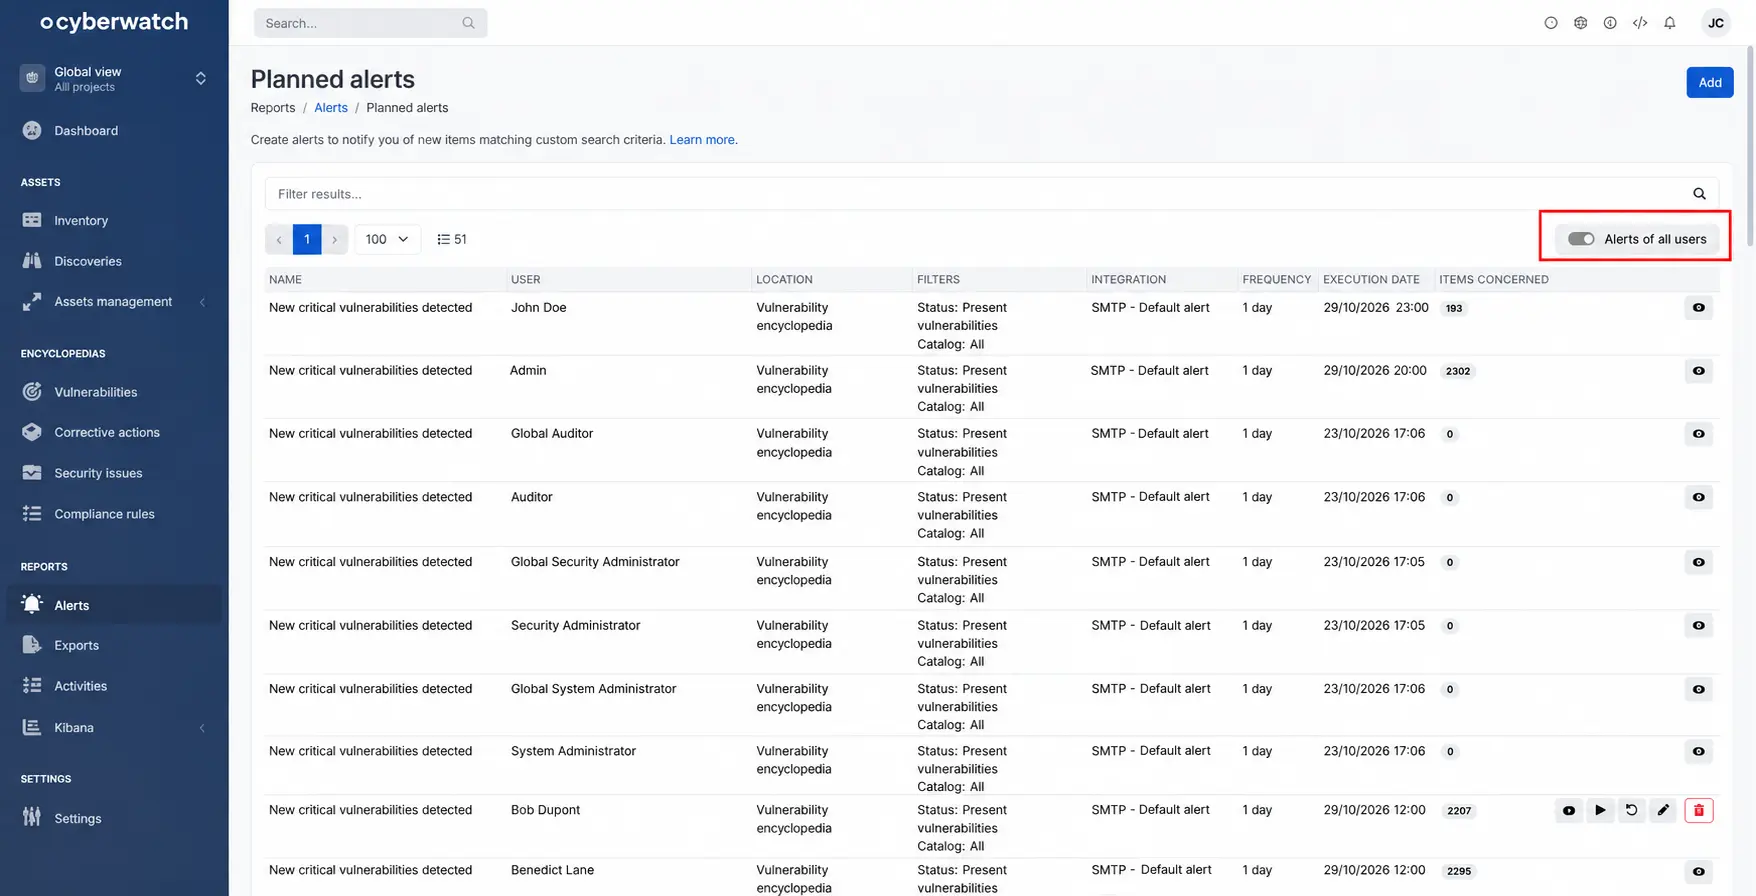
- Alertas: los administradores ahora pueden consultar las alertas programadas de todos los usuarios desde una vista centralizada y encontrarlas fácilmente mediante filtros de búsqueda por nombre, usuario y ubicación (vista previa)
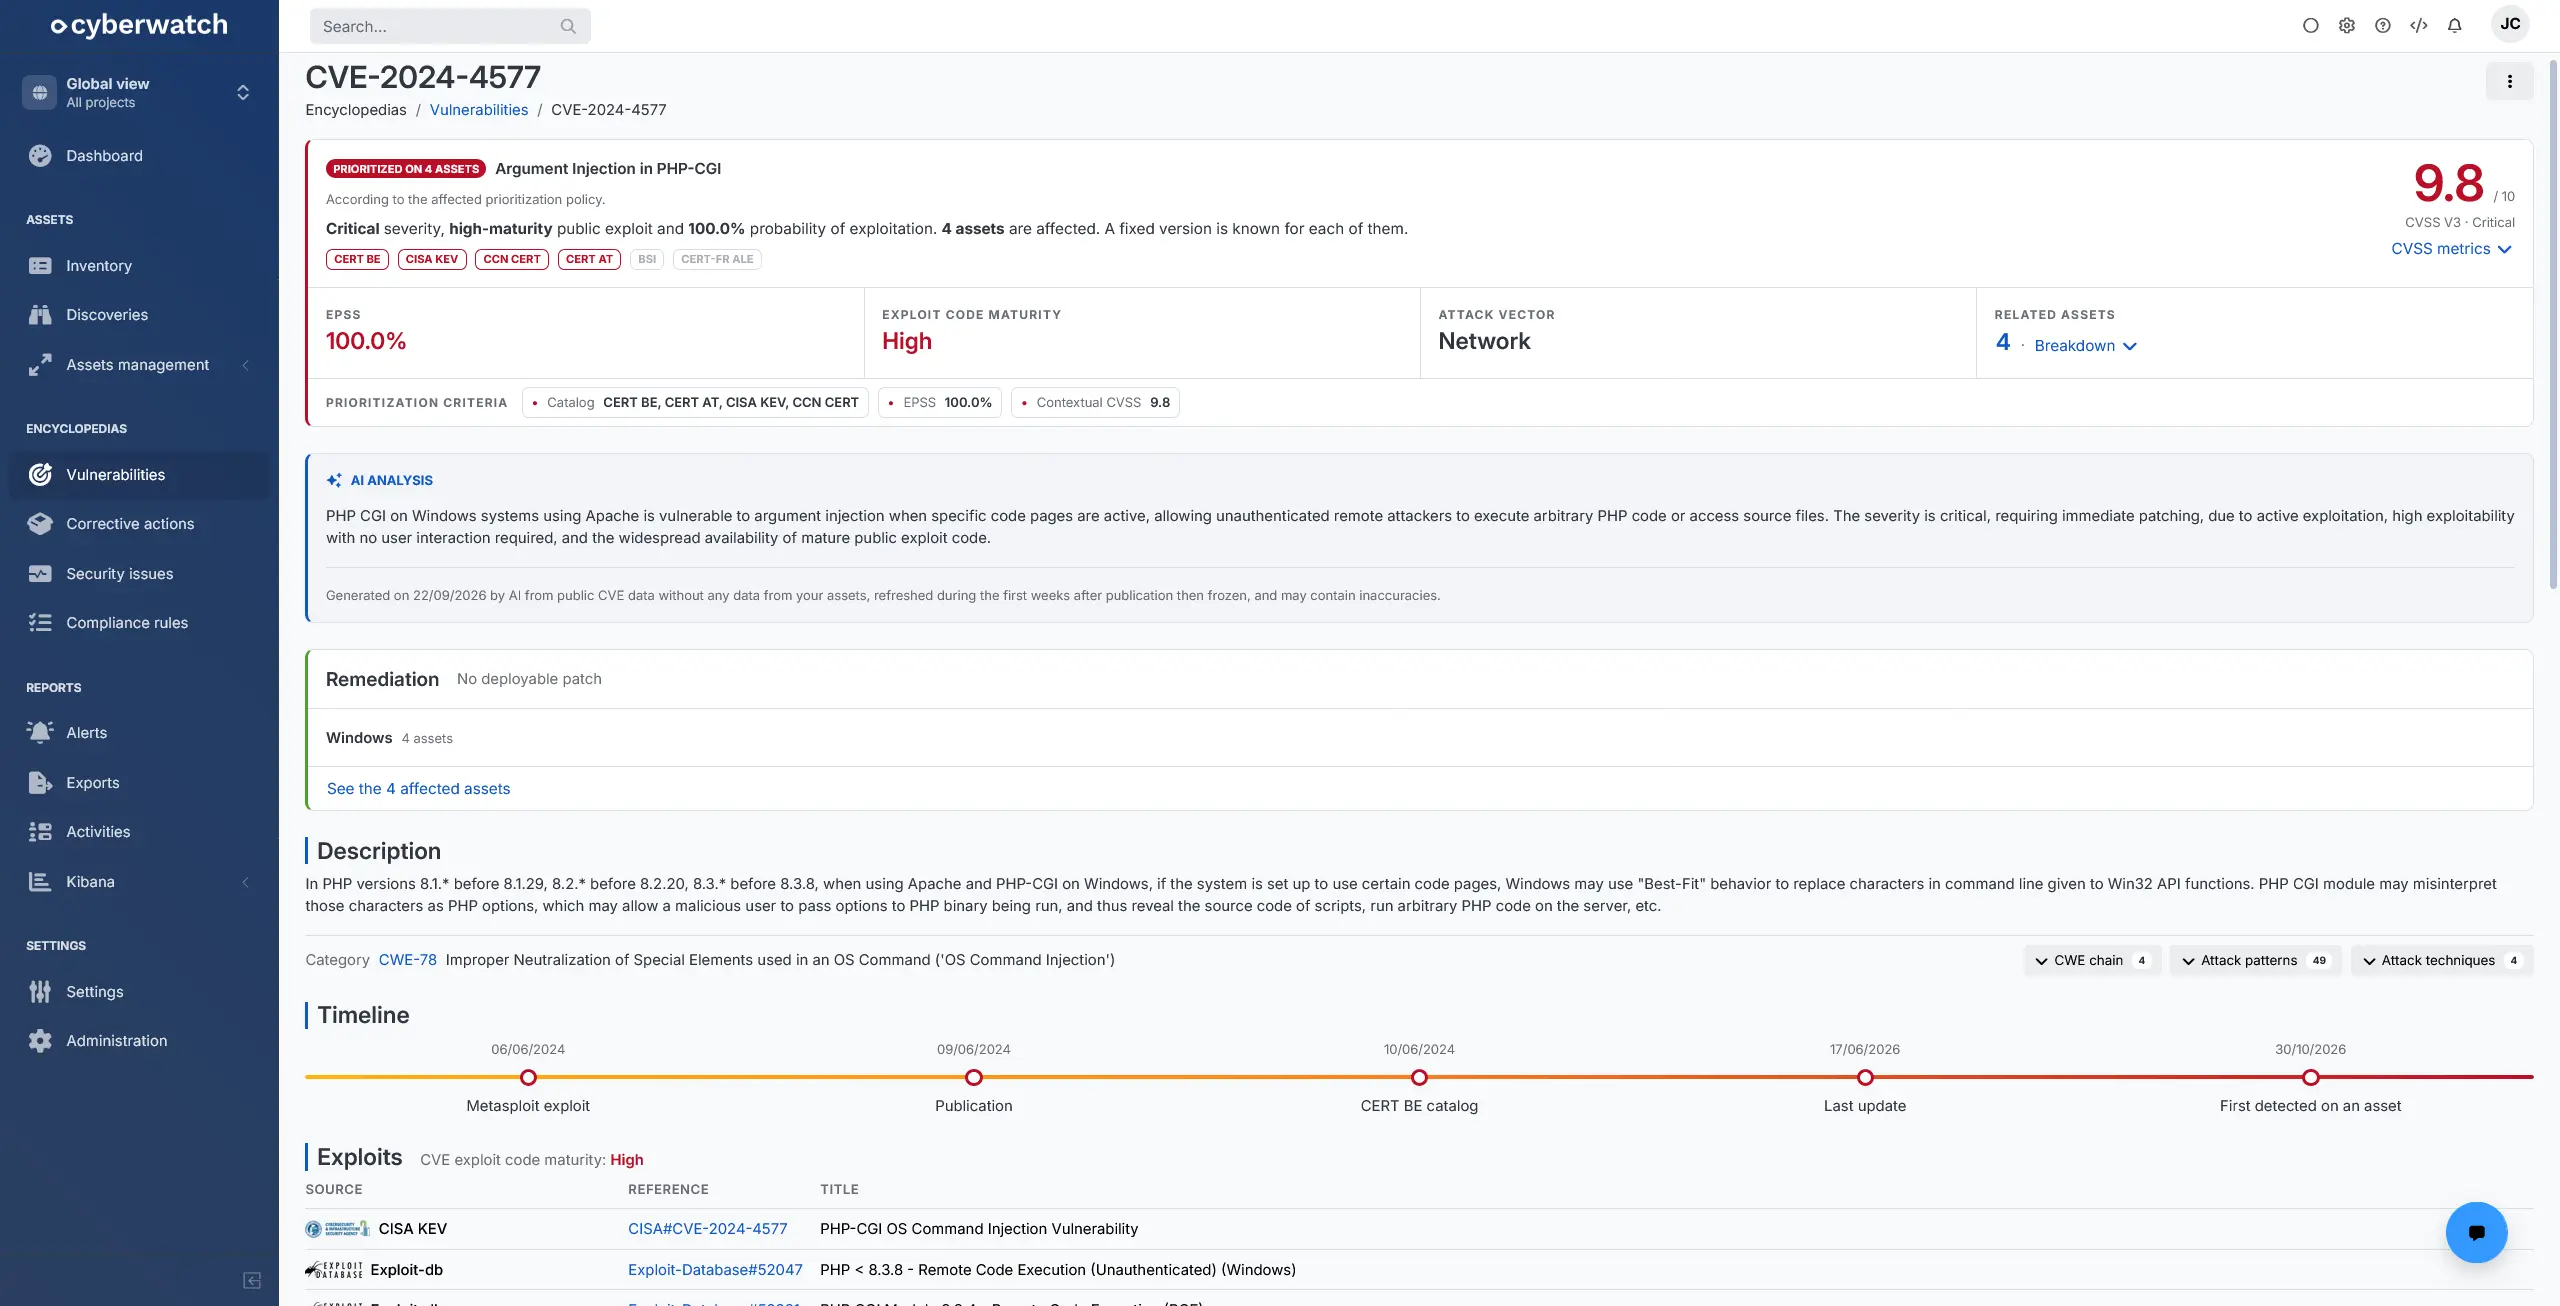
- Detalles de una vulnerabilidad: la vista se ha rediseñado por completo para ofrecer una presentación más clara y estructurada de la información esencial: puntuaciones, cronología, exploits, tecnologías y avisos de seguridad. Una nueva sección «Remediación» facilita el paso del análisis a la acción agrupando las acciones correctivas disponibles y las posibilidades de despliegue (vista previa)
- Idiomas: Cyberwatch ya está disponible en catalán
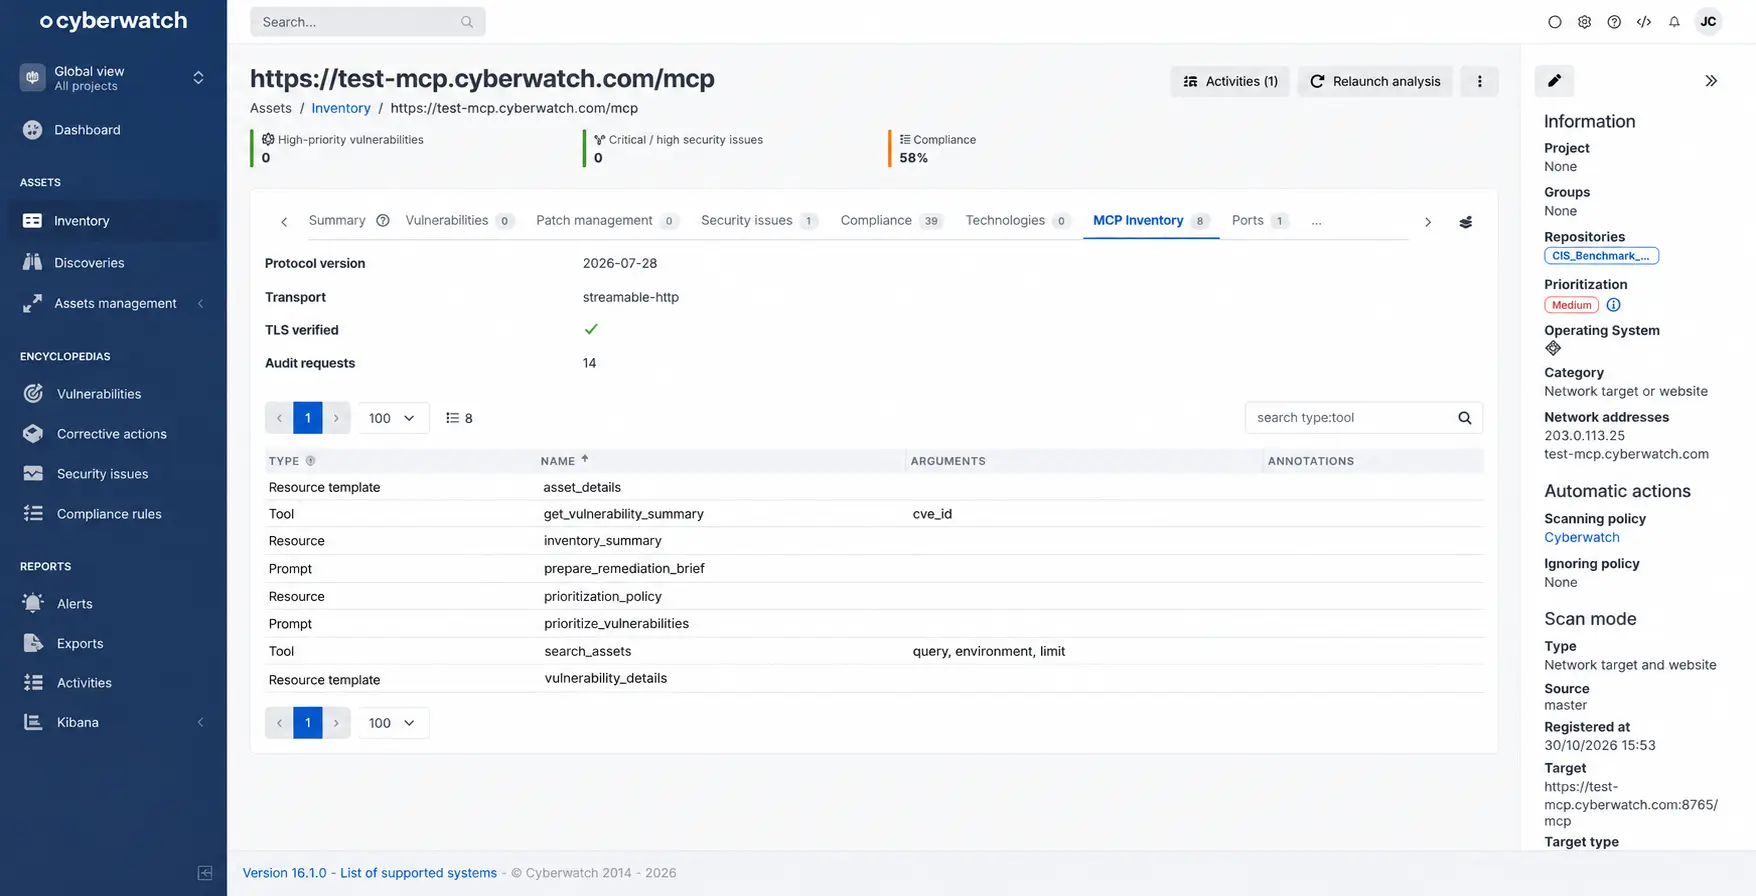
- Escaneos de red y sitios web: Cyberwatch ahora permite registrar y auditar servidores MCP sin ejecutar sus herramientas. El inventario de herramientas, recursos y prompts, los defectos de seguridad detectados y los resultados de la evaluación de cumplimiento con el benchmark CIS MCP Server v1.0.0 están disponibles en los detalles del objetivo (vista previa)
- Informes: se ha mejorado la presentación de los informes PDF con resúmenes más estructurados y fichas más concisas
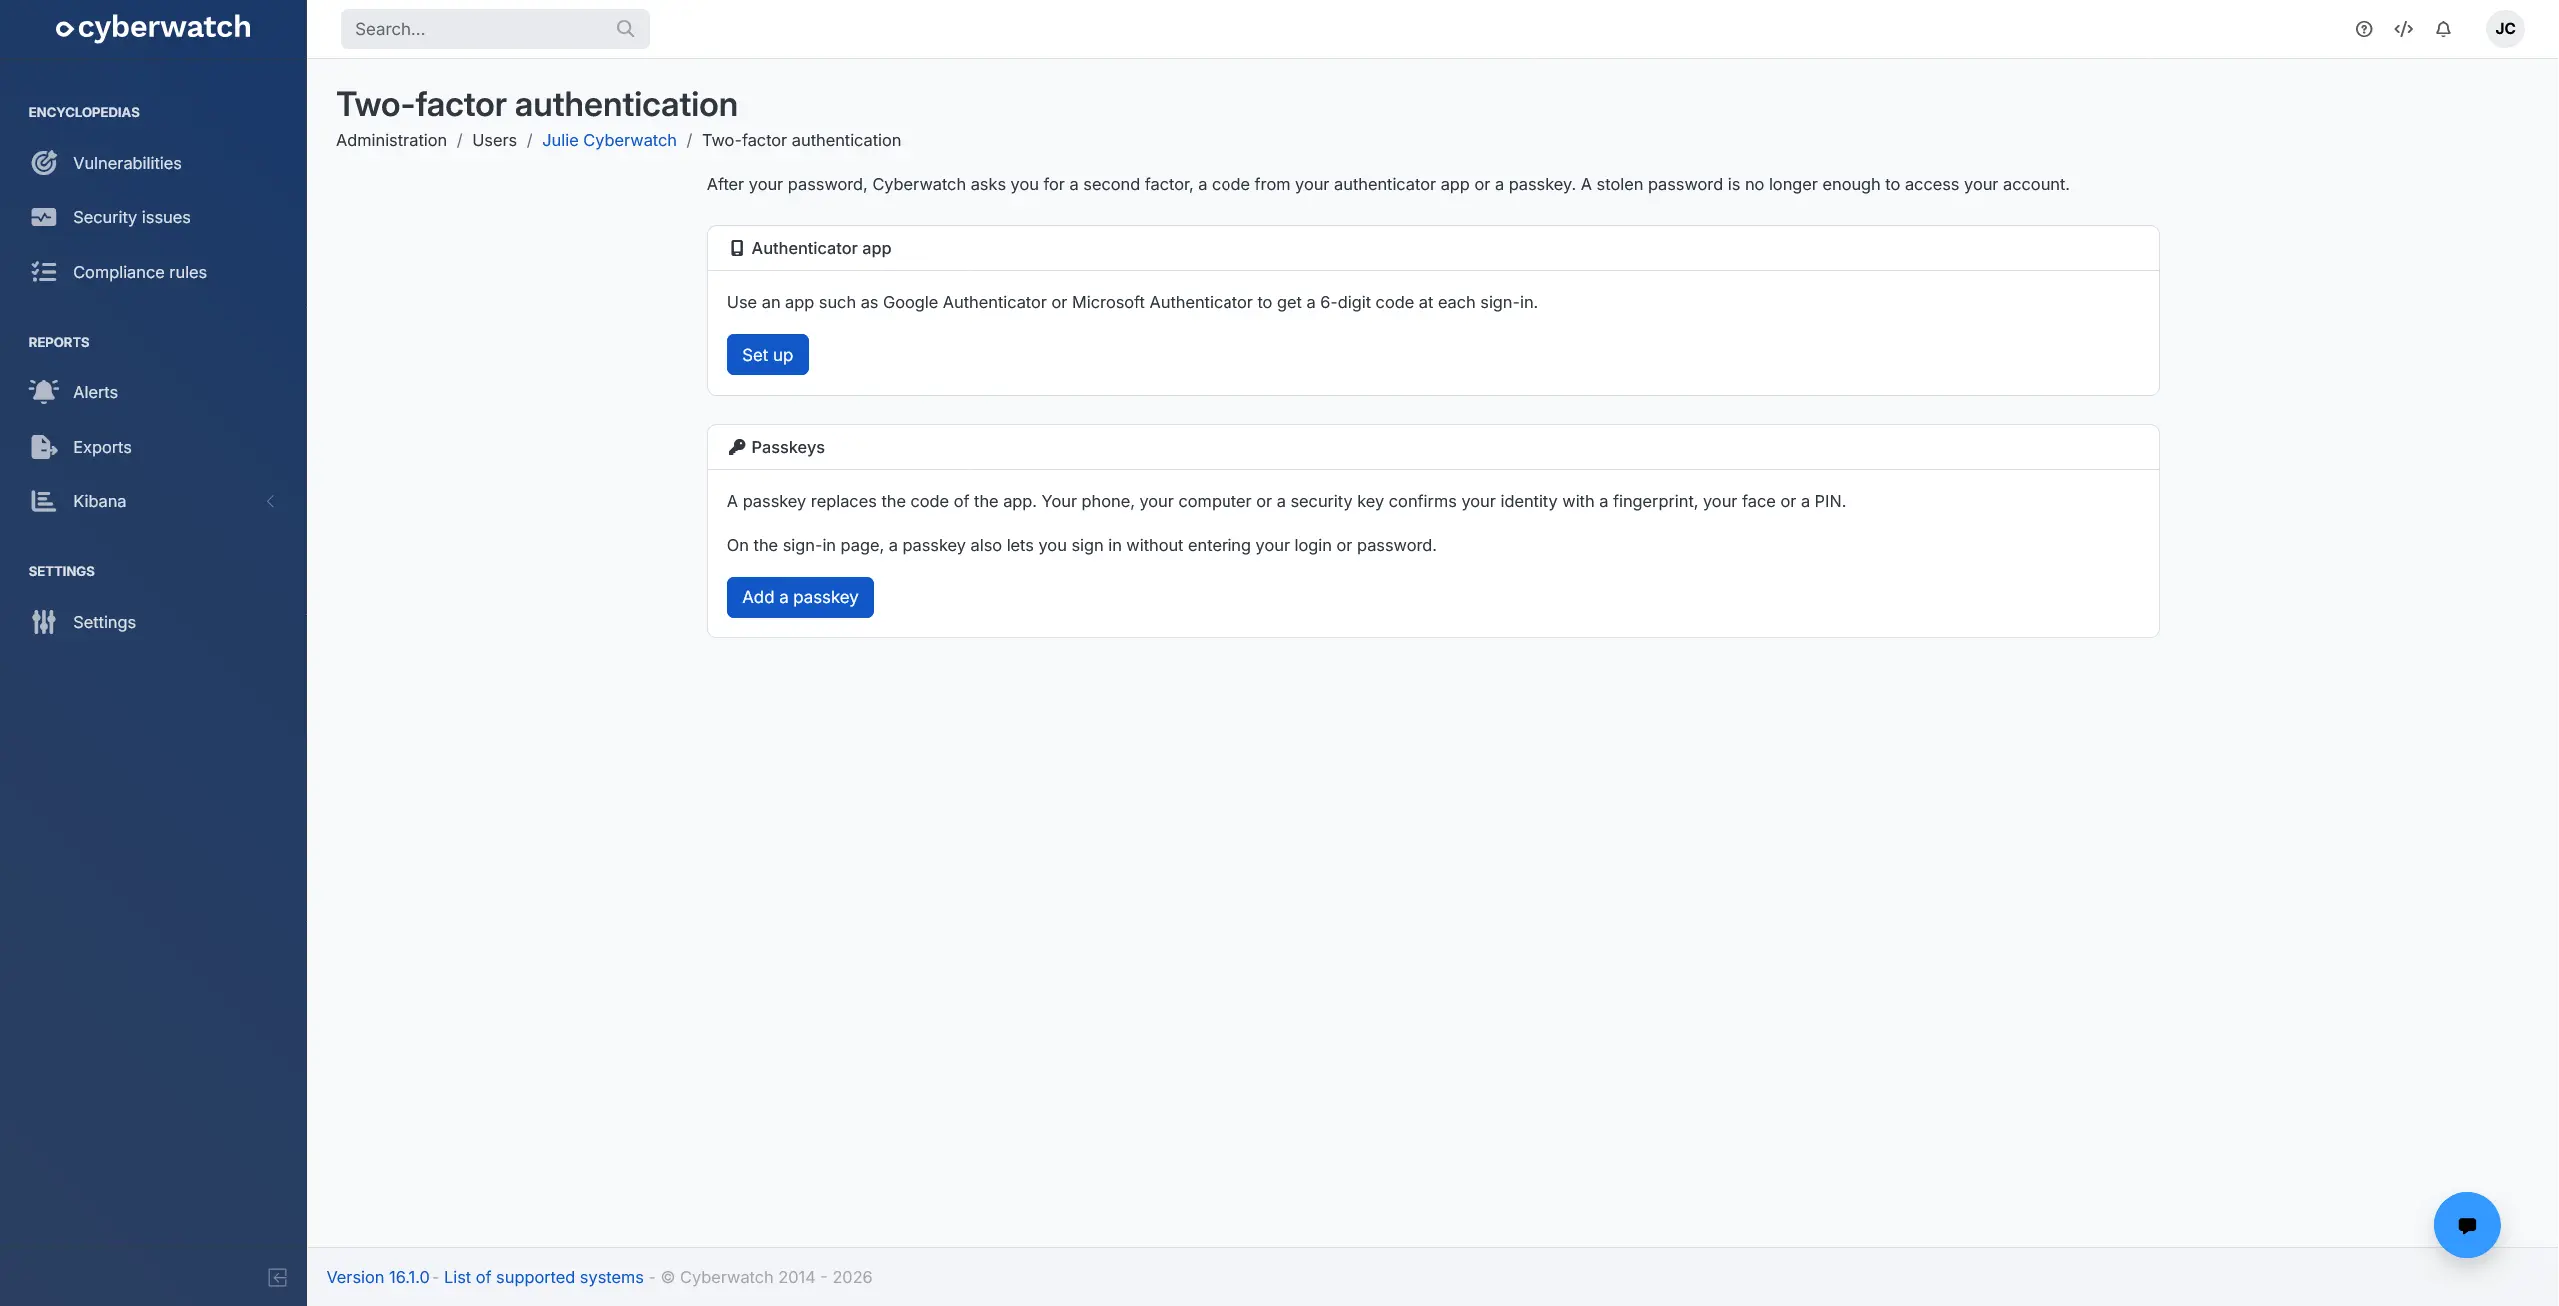
- Usuarios: se ha añadido la autenticación de dos factores para las cuentas locales y LDAP, mediante una aplicación de autenticación o una clave de acceso, así como códigos de recuperación. Puede imponerse para las cuentas con el rol Administrador o para todas las cuentas locales y LDAP. Las cuentas locales también pueden iniciar sesión sin contraseña mediante una clave de acceso, y los administradores pueden restablecer el segundo factor de un usuario (vista previa)
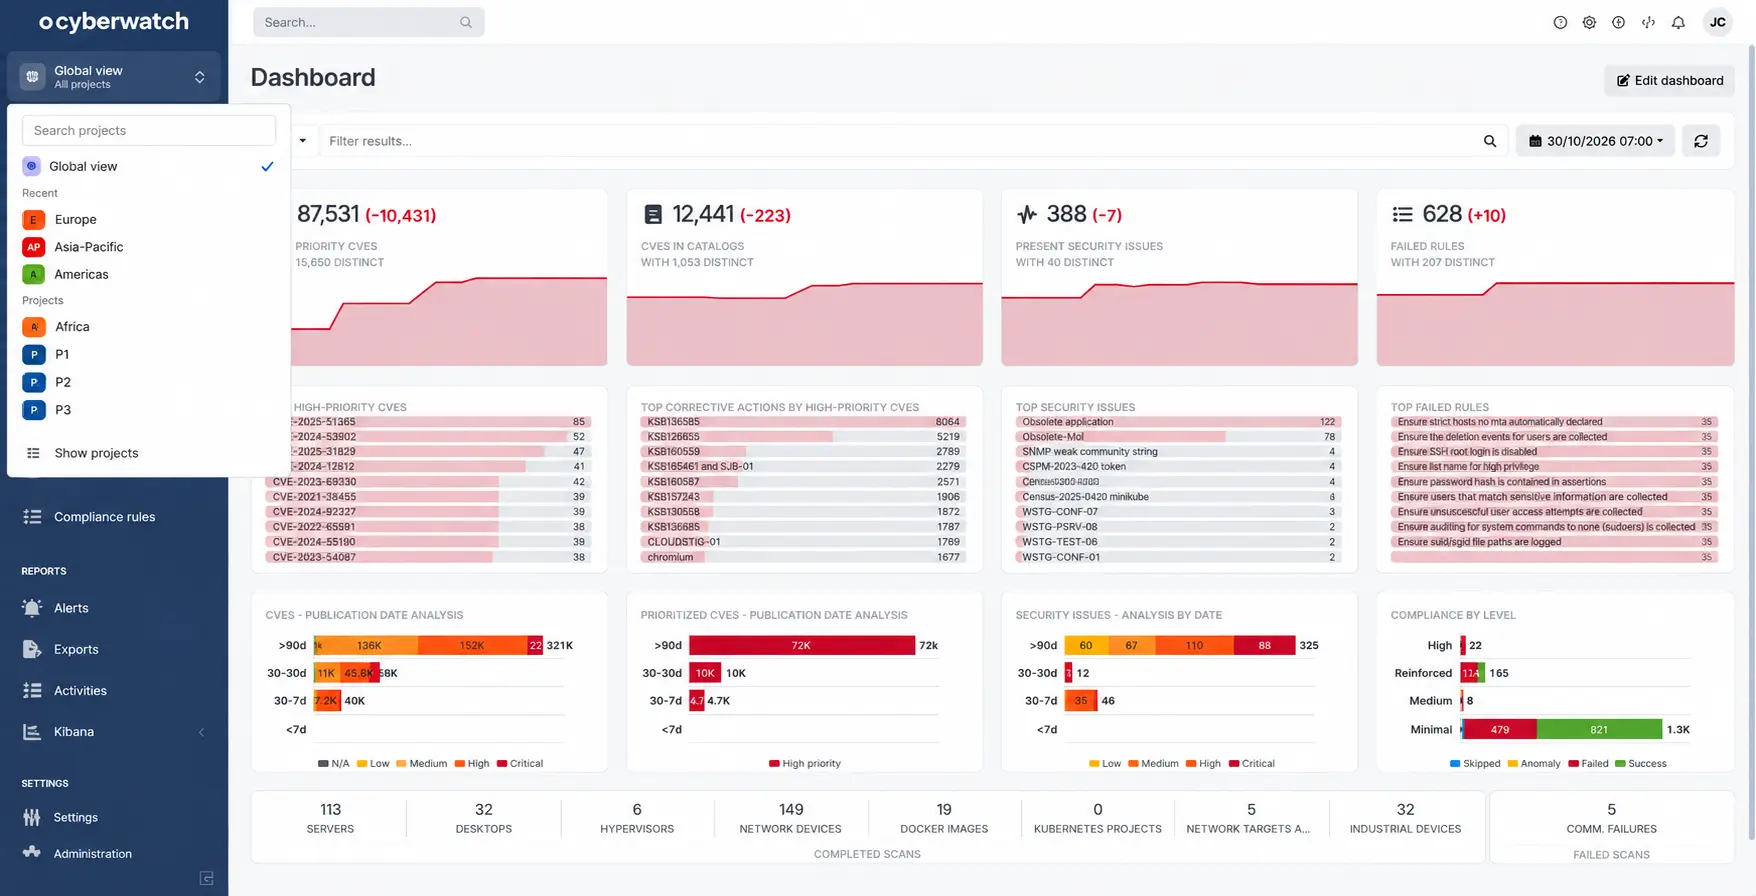
- UX: ahora se puede acceder al selector de proyecto desde el menú. Muestra los tres últimos proyectos seleccionados, seguidos de los demás proyectos accesibles para el usuario (vista previa)
Nuevas funcionalidades:
- Administración: una nueva página de seguimiento del inicio de Cyberwatch muestra las distintas etapas del arranque y permite seguir en detalle el progreso de las operaciones de actualización de la base de datos
- Conexiones sin agente:
- Se ha añadido la verificación de la clave pública del servidor SSH, con visualización de su huella y la posibilidad de registrar una nueva clave cuando cambia la clave del servidor
- Ahora es posible modificar el método de autenticación SSH o WinRM de un activo existente sin perder su historial
- IA:
- Los resúmenes de las CVE generados por IA ya están disponibles en italiano y catalán
- El asistente conversacional ahora permite crear grupos y asociarles activos a partir de solicitudes en lenguaje natural, respetando los proyectos y los permisos de los usuarios
- Activos air gap: los archivos SBOM en formato SPDX 3.0 JSON pueden importarse como activos air gap
- API:
- Se ha añadido la ruta
/api/v3/saved_queriespara recuperar las consultas guardadas - Las rutas
/api/v3/cve_announcementsy/api/v3/cve_announcements/{cve_code}devuelven el resumen generado por IA de cada CVE en los idiomas disponibles - Las rutas
/api/v3/usersy/api/v3/users/{id}devuelven el estado de configuración de la autenticación de dos factores de los usuarios
- Se ha añadido la ruta
- Cumplimiento de entornos cloud: Cyberwatch ahora distingue los recursos AWS no conformes de los recursos no evaluados
- Cumplimiento: se han añadido varias reglas SBP para Linux y Windows
- Descubrimientos: programación más precisa de las ejecuciones mediante el nuevo campo «Recurrencia», que sustituye al campo «Periodo» y permite seleccionar los días, las horas de ejecución y la zona horaria
- Herramientas externas: se ha añadido la compatibilidad con el formato RFC 5424 para enviar eventos a un servidor Syslog remoto
- Grupos: al crear un grupo ahora puede seleccionarse su proyecto, que también se expone mediante la API
- Registros: las vistas de las acciones de los usuarios y de las solicitudes enviadas a la API ahora disponen de una barra de búsqueda con filtros y paginación. El registro de acciones de los usuarios también incluye un calendario de actividad que permite visualizar el número de acciones por día y filtrar los resultados por fecha
- Alcance:
- Se han añadido y corregido numerosas fechas de fin de vida para aplicaciones de Microsoft, Java, Python, PHP, Ruby, Erlang, bases de datos, estaciones de trabajo y dispositivos de red
- Se ha añadido soporte para Android 17
- Se ha añadido soporte para los dispositivos Extreme Networks ExtremeCloud IQ Controller
- Se ha añadido soporte para SAP GUI for Java y se ha mejorado la detección de vulnerabilidades de SAP GUI for Windows a partir de las notas de seguridad de SAP
- Se ha añadido soporte para Zabbix Agent y Zabbix Agent 2 en Windows
- SMTP: se ha añadido soporte para la autenticación OAuth 2.0 al enviar correos electrónicos mediante Microsoft 365
Funcionalidades actualizadas y mejoras de rendimiento:
- Conexiones sin agente: se ha mejorado la compatibilidad de los accesos SSH con Ubuntu 25.10 y versiones posteriores
- API: las rutas
/api/v3/servers/{id}/,/api/v3/cve_announcements/{cve_code}y/api/v3/vulnerabilities/servers/{id}ya no devuelven la fecha de la última actualización de cada CVE asociada a un activo. Las fechas de detección y corrección siguen estando disponibles - Proveedor de autenticación: se ha reforzado la seguridad del cierre de sesión SAML (Single Logout) mediante la verificación de la firma de las solicitudes, para impedir cualquier cierre de sesión no autorizado
- Cloud:
- Se ha mejorado el inventario de recursos AWS para cubrir mejor los recursos evaluados por las reglas de cumplimiento CIS
- Se ha mejorado el inventario de recursos de Oracle Cloud y la legibilidad de sus resultados de cumplimiento
- Cumplimiento: se ha mejorado la compatibilidad con los benchmarks SCAP Security Guide para Red Hat Enterprise Linux y SUSE Linux Enterprise Server
- Detalles de una vulnerabilidad: el resumen generado por IA de una CVE se actualiza automáticamente cuando aumenta la madurez de su exploit, para tener en cuenta la nueva información sobre su explotabilidad
- Detalles de un activo:
- Ahora es posible volver a ejecutar manualmente el análisis de los activos supervisados mediante Microsoft Defender
- Los resultados de las reglas de cumplimiento de los activos cloud ahora pueden mostrarse directamente bajo su fila en la tabla de la pestaña «Cumplimiento»
- Se ha mejorado la legibilidad del grafo interactivo mediante la visualización directa de las conexiones procedentes de Internet y un grosor de los enlaces adaptado a la distribución de red de los activos
- Descubrimientos:
- Se ha mejorado la compatibilidad de los descubrimientos Docker Registry con los repositorios Nexus configurados con «path-based routing»
- Las etiquetas de VMware vSphere ahora se incluyen en los metadatos de los activos descubiertos
- Herramientas externas: los eventos de detección, corrección y reaparición de vulnerabilidades ahora se envían al servidor Syslog cuando finaliza el cálculo de vulnerabilidades del activo, sin esperar al siguiente envío periódico
- Escaneos de red y sitios web: se ha mejorado la detección de frameworks JavaScript y se han corregido las tecnologías asociadas incorrectamente al sitio web después de una redirección de autenticación
- Políticas:
- Se ha mejorado la configuración de los scripts de análisis con un nuevo modo de ejecución «Una vez» y la posibilidad de impedir su ejecución automática en modo «Manual». Los scripts configurados anteriormente en modo manual pasan al modo «Una vez» para conservar su comportamiento
- Se ha simplificado la planificación de las políticas de análisis, despliegue y reinicio mediante una ventana de configuración común que permite definir la recurrencia, los días, las franjas horarias y la zona horaria. Las políticas de despliegue ahora pueden ejecutarse cada hora
- Motor de escaneo:
- Se ha mejorado la detección de CVE que afectan a versiones antiguas de SUSE, incluso cuando el editor no ha publicado ninguna acción correctiva
- Se ha mejorado el uso de los avisos de seguridad de Oracle Linux para detectar determinadas vulnerabilidades y sus acciones correctivas asociadas
- Usuarios: la modificación de la dirección de correo electrónico o de la contraseña desde el perfil ahora requiere una confirmación de identidad y genera una notificación, que se envía a la dirección anterior cuando cambia el correo electrónico
- UX: se ha mejorado la visualización y la navegación en teléfonos y tabletas
- Vulnerabilidades: las CVE incluidas en el catálogo CISA KEV ahora se asocian a una madurez de exploit «Funcional» en lugar de «Prueba de concepto», lo que puede influir en su priorización
Correcciones de errores:
- Conexiones sin agente: se ha corregido la detección de la versión de los dispositivos Check Point mediante SNMP cuando el nombre del Jumbo Hotfix está escrito en minúsculas
- Alertas: se han corregido problemas relacionados con los fallos de envío, su trazabilidad en el historial, el idioma de los correos electrónicos y la gestión de las alertas desactivadas
- Cloud: se ha corregido un problema de identificación de la cuenta AWS durante los análisis que utilizan un rol IAM de otra cuenta
- Cumplimiento de entornos cloud: se ha corregido la evaluación de las reglas CIS Azure 6.2
- Cumplimiento: se han corregido los resultados de determinados controles SCE para que los errores de ejecución se asignen correctamente al estado «Anomalía»
- Acciones correctivas: el número de vulnerabilidades asociadas ahora se actualiza en todas las acciones correctivas afectadas después de un cambio de estado
- Motor de escaneo:
- Se ha corregido un problema de detección de las actualizaciones acumulativas de Microsoft .NET Framework según la versión instalada
- Se ha corregido un problema de detección de vulnerabilidades que afectan a Veeam Backup & Replication
- Se ha corregido la detección de vulnerabilidades PHP2Shell que afectan a PAN-OS y F5 BIG-IP
- Se ha corregido la detección de vulnerabilidades en Windows mediante una mejor consideración de la versión del sistema operativo
16.0.6 (2026-10-22)
Correcciones de errores:
- Base de datos: el juego de caracteres predeterminado de la base de datos pasa a ser utf8mb4, lo que corrige un bloqueo de la sincronización de las CVE en las bases de datos que todavía utilizan latin1. Si se utiliza una base de datos externa, el usuario de la base de datos debe tener permiso para modificarla para que se aplique esta conversión
16.0.5 (2026-10-19)
Correcciones de errores:
- Conexiones sin agente: en los dispositivos Check Point, ahora solo se tienen en cuenta los Jumbo Hotfix instalados. Ya no se consideran los que están disponibles para su descarga y que ocultaban vulnerabilidades
- Descubrimientos: el descubrimiento Microsoft Defender ahora solo reporta los dispositivos incorporados a Defender
16.0.4 (2026-10-15)
Funcionalidades actualizadas y mejoras de rendimiento:
- Rendimiento: un activo cuyo cálculo de vulnerabilidades ya está programado deja de programarse por segunda vez. Esto evita la saturación de las colas de procesamiento y de la base de datos en entornos con numerosos activos, especialmente después del Patch Tuesday
Correcciones de errores:
- Motor de escaneo: se ha corregido la detección de vulnerabilidades de los paquetes modulares DNF, como Node.js, en Oracle Linux
16.0.3 (2026-10-13)
Correcciones de errores:
- UX:
- Las tablas que ofrecen acciones, incluido el inventario de activos, vuelven a mostrarse en Firefox ESR 128
- Los identificadores de CVE más largos ya no aparecen truncados en las tablas
16.0.2 (2026-10-11)
Correcciones de errores:
- Cumplimiento: en Windows, los controles SCE en PowerShell ya no se transmiten mediante la línea de comandos de los procesos, supervisada por los antivirus y las soluciones EDR
16.0.1 (2026-10-09)
Después de esta actualización, la priorización de algunas CVE puede cambiar durante el siguiente cálculo de vulnerabilidades
Correcciones de errores:
- Seguridad:
- Se ha reforzado la autenticación LDAP: el identificador introducido se busca como una coincidencia exacta en el directorio, y las variaciones de mayúsculas, minúsculas o espacios ya no crean una segunda cuenta de Cyberwatch
- Se ha reforzado la validación de los datos procedentes de los análisis de Windows y utilizados para desplegar acciones correctivas
- Acciones correctivas: los contadores de CVE de las acciones correctivas ya no incluyen las CVE que ya se han corregido
- Políticas de priorización: cuando cambian las métricas SSVC de una CVE, su priorización se actualiza durante el siguiente cálculo
16.0 (2026-10-06)
Cyberwatch 16.0 pone la inteligencia artificial al servicio del trabajo diario de los equipos de seguridad: un asistente integrado responde a sus preguntas sobre sus activos, las CVE pueden incluir resúmenes concisos y el resumen ejecutivo ofrece recomendaciones priorizadas. Esta versión también mide la exposición de red de los activos, amplía el análisis a los activos gestionados por Microsoft Defender y hace que la aplicación esté disponible en italiano
Las funcionalidades de IA se ofrecen actualmente de forma gratuita. Para solicitar su activación, póngase en contacto con el soporte de Cyberwatch
La documentación de Cyberwatch se renueva y ahora puede consultarse mediante un servidor MCP público. Para conocer el procedimiento de configuración adaptado a su cliente MCP, consulte la página Acceder a la documentación mediante MCP
La dirección de remitente histórica noreply@cyberwatch.fr deja de proponerse de forma predeterminada y los correos enviados desde una dirección del dominio Cyberwatch se rechazarán en el futuro. Configure una dirección de su propio dominio en los ajustes SMTP. Mientras no se configure ninguna dirección, se seguirá utilizando la dirección anterior y se mostrará una advertencia a los administradores
Funcionalidades destacadas:
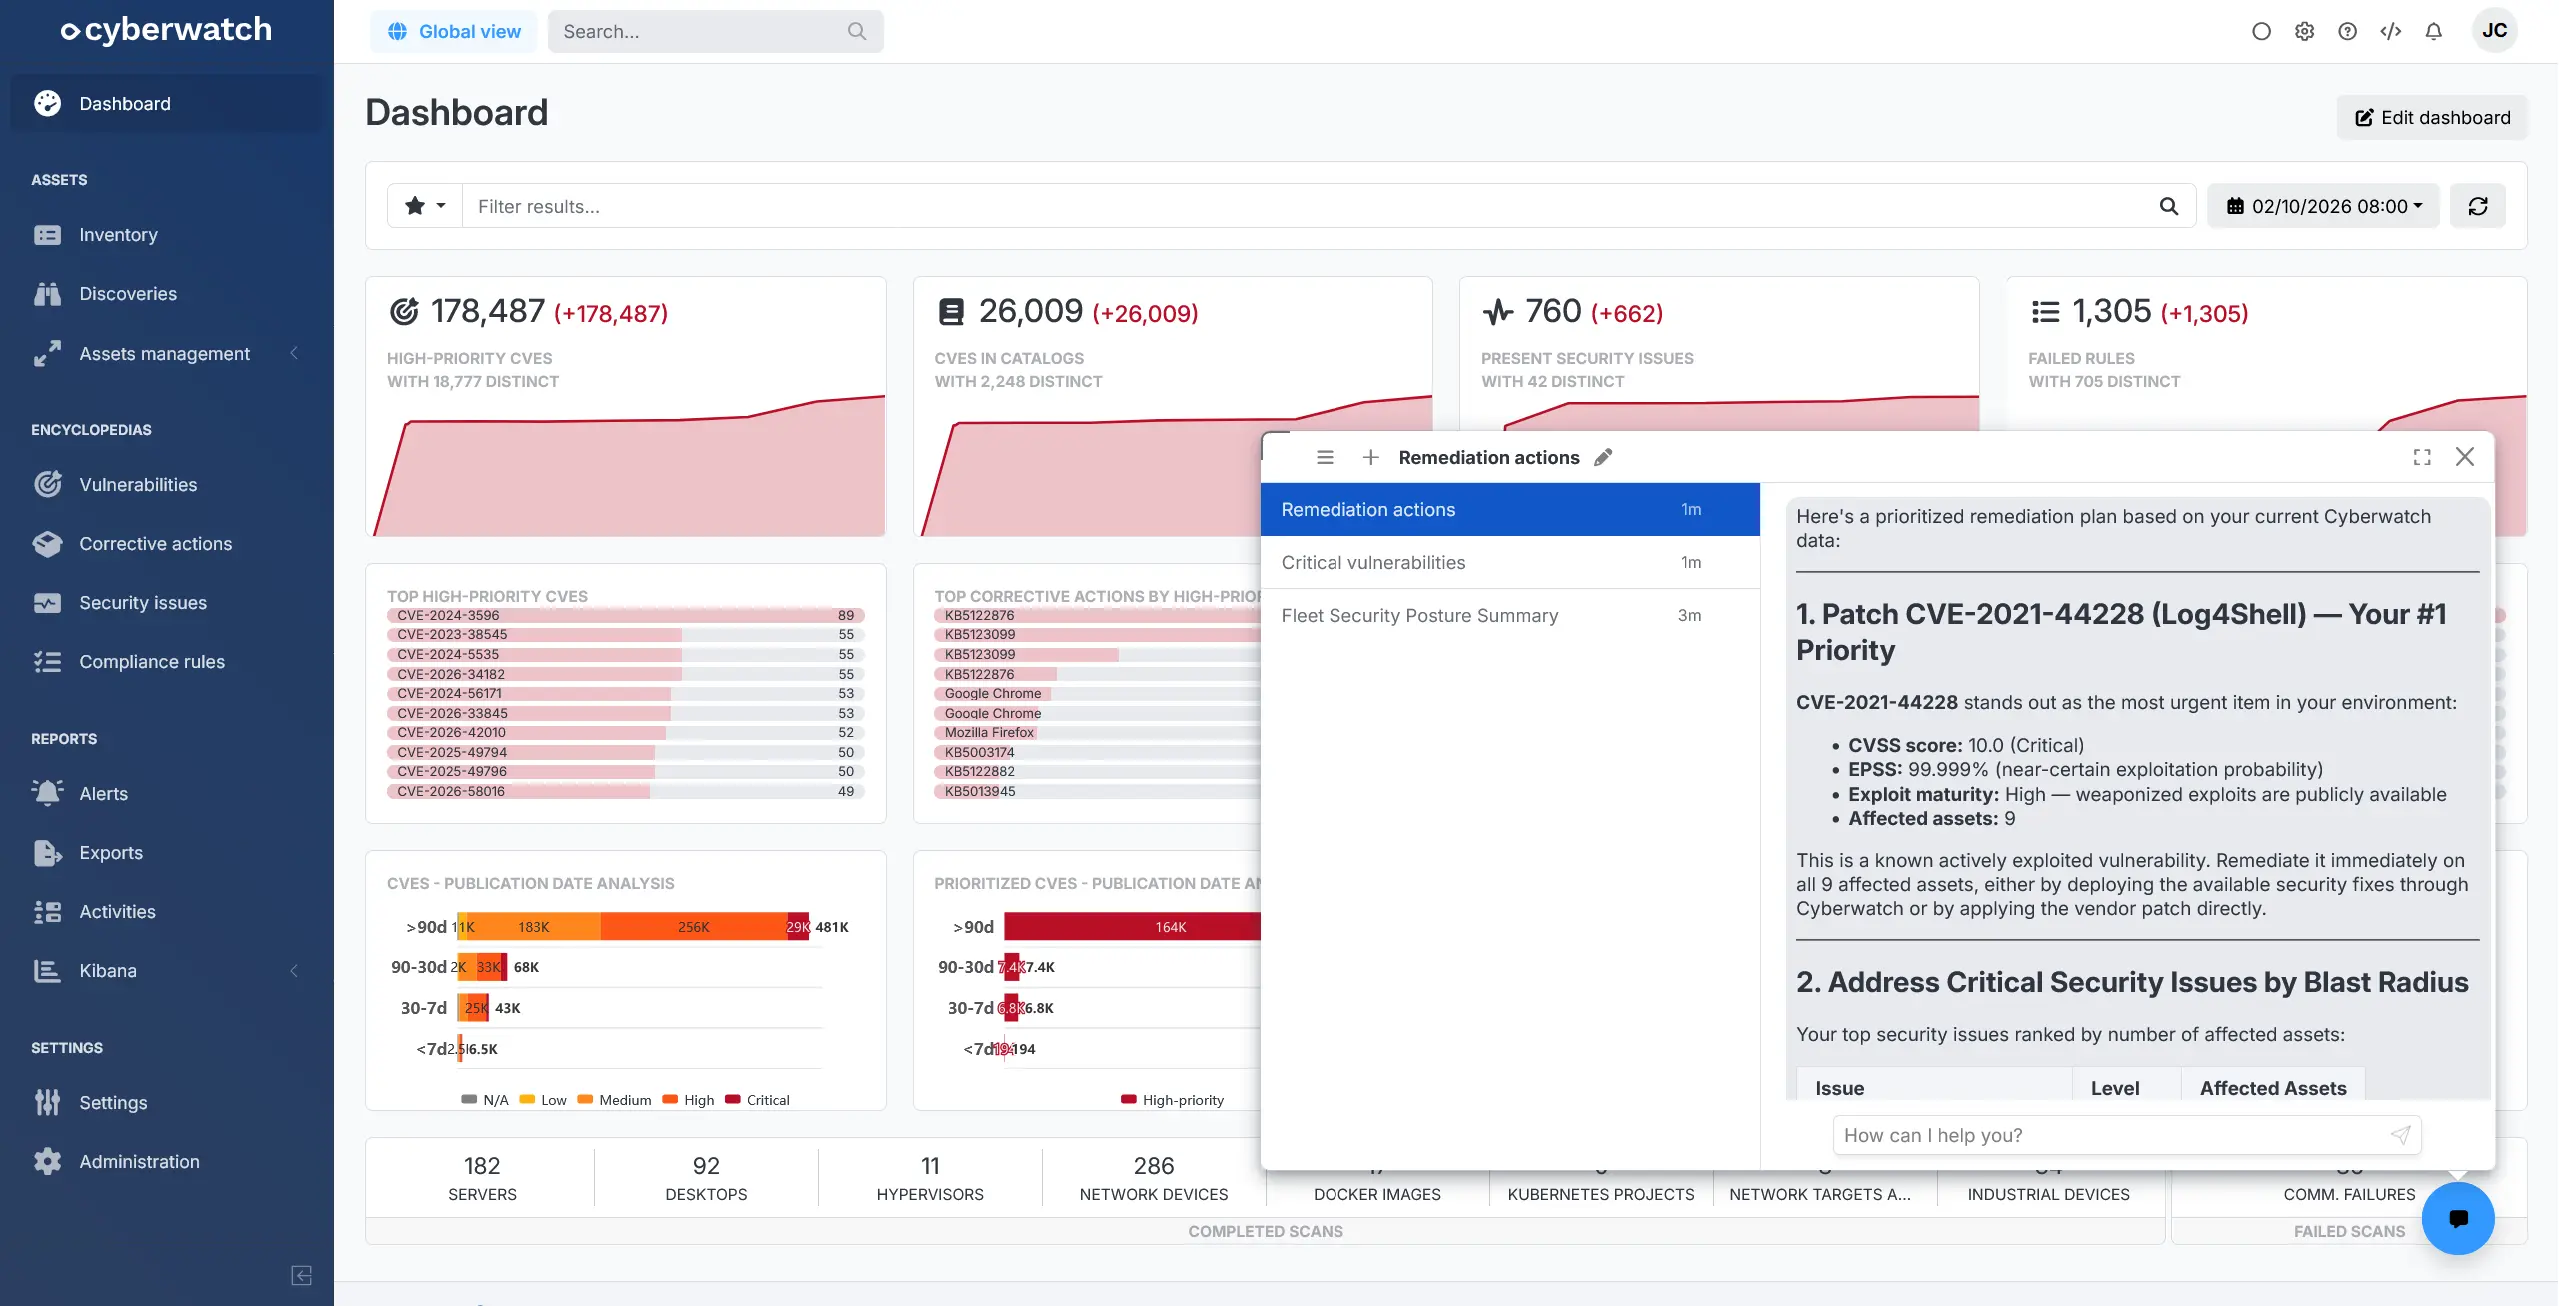
- IA: se ha añadido un asistente conversacional integrado en la aplicación. Responde a preguntas en lenguaje natural basándose en los activos, vulnerabilidades, defectos de seguridad y acciones correctivas accesibles para el usuario. Tiene en cuenta la página consultada, respeta los permisos del usuario y conserva las conversaciones en un historial (vista previa)
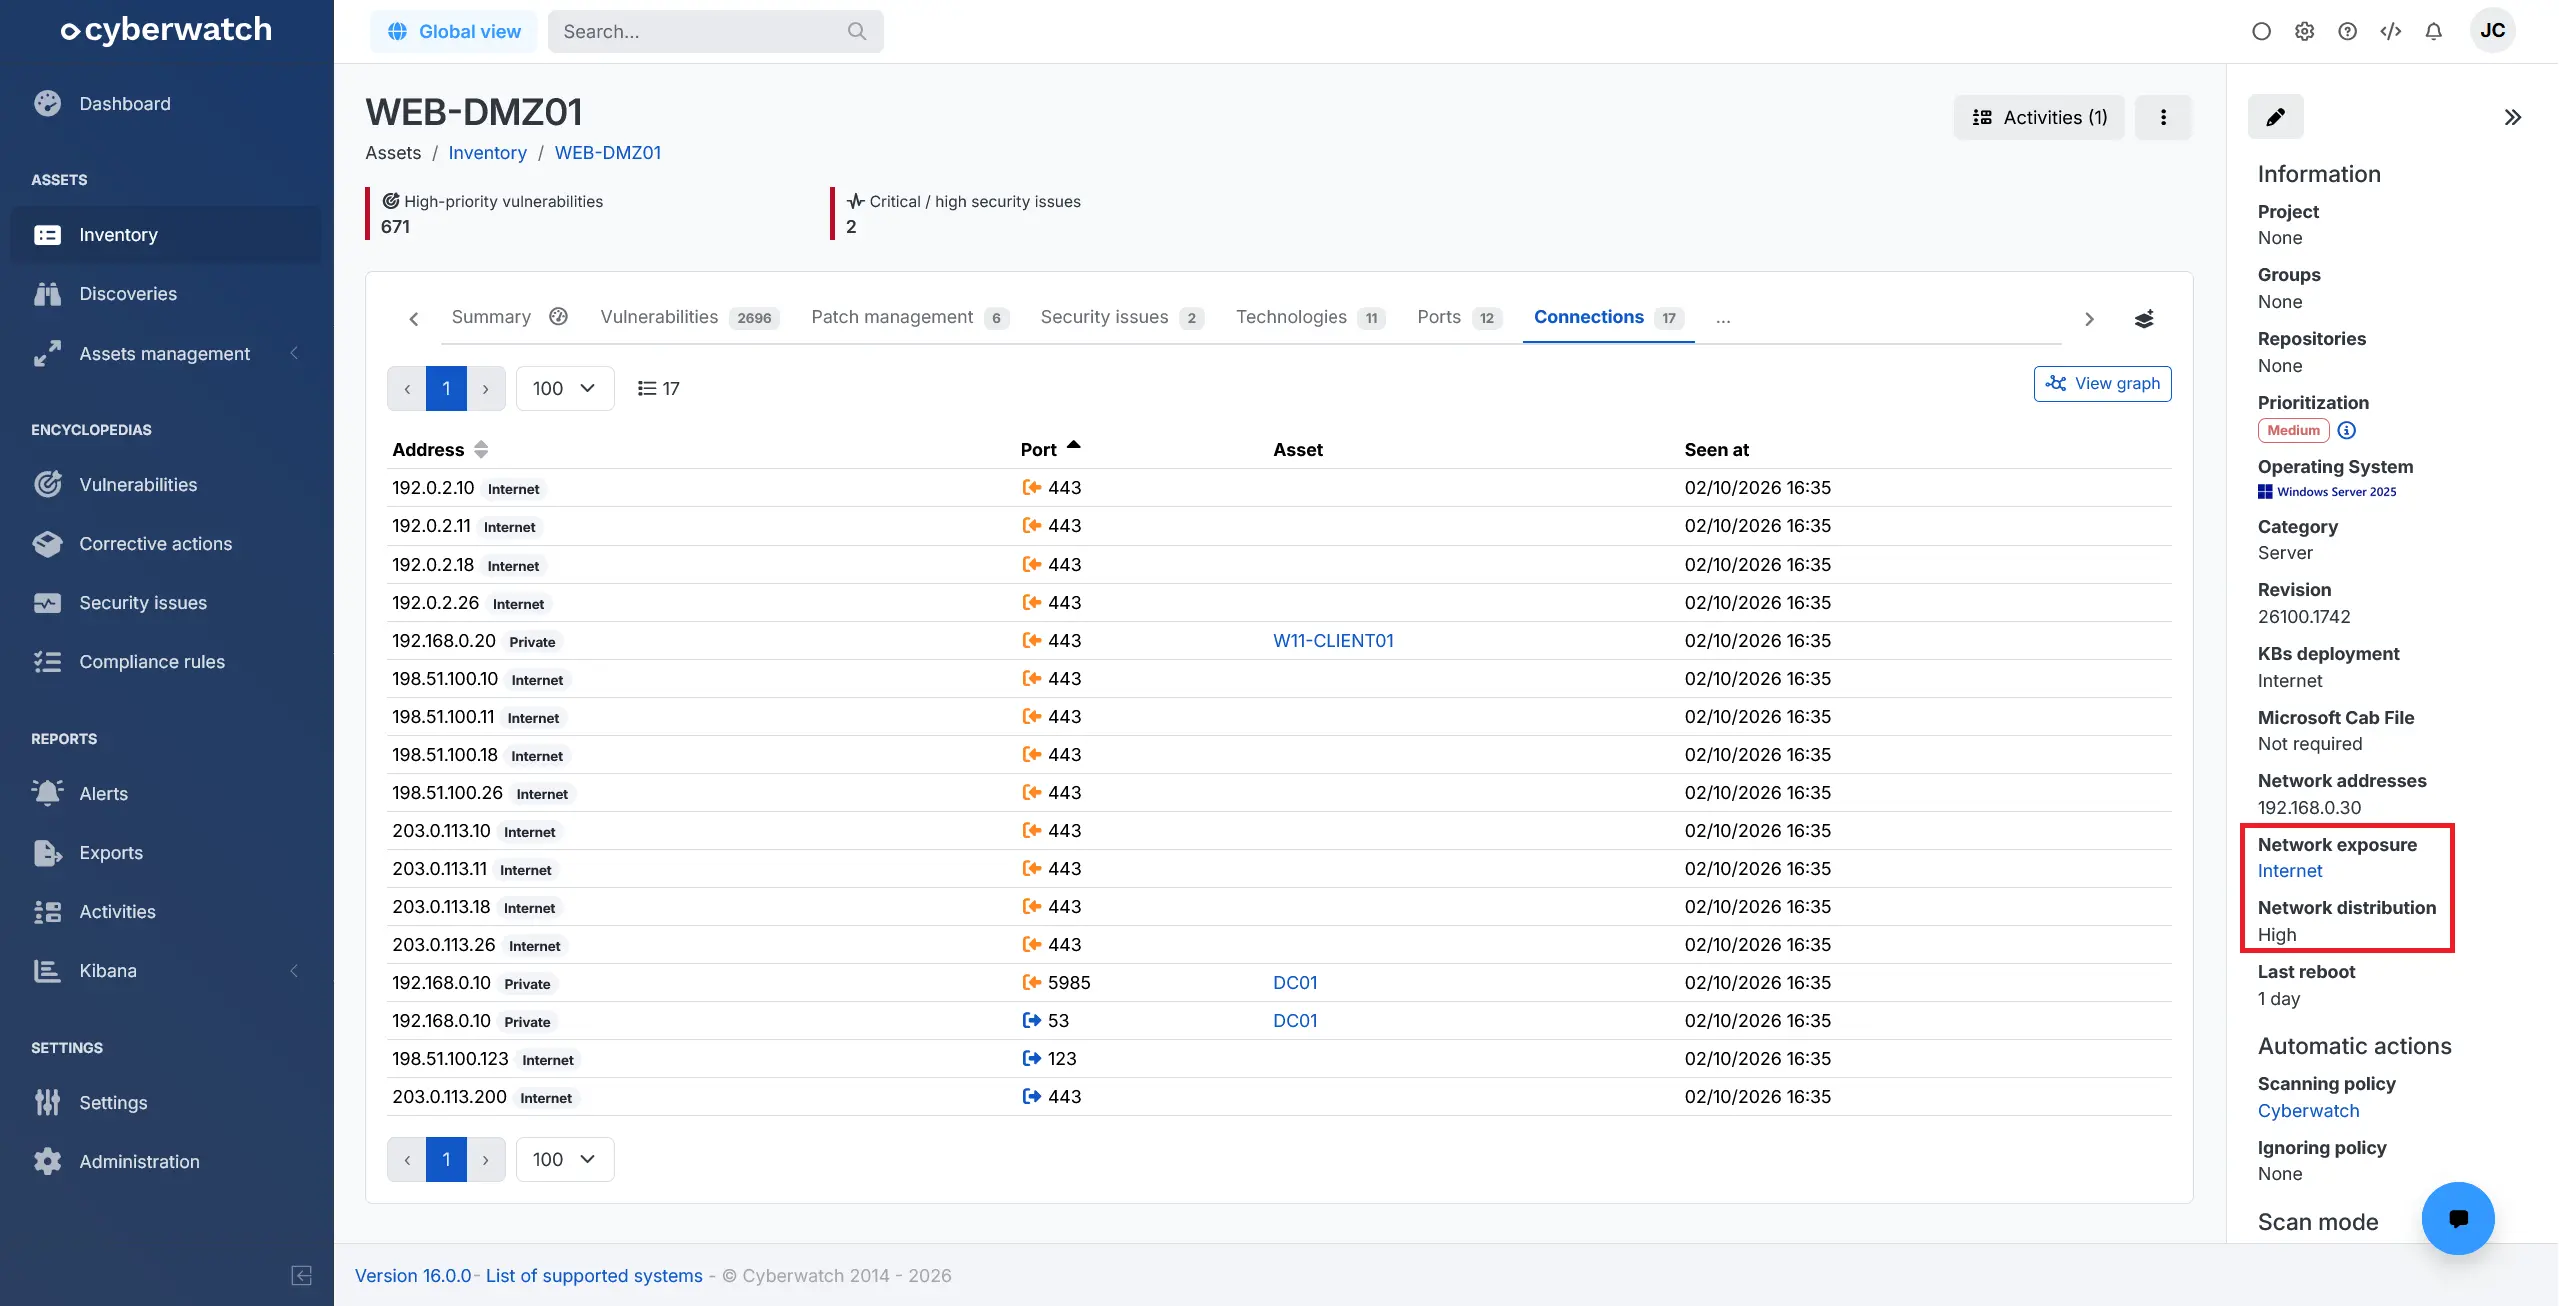
- Activos: dos nuevos indicadores permiten situar cada activo dentro de la red. La exposición de red indica el origen de sus conexiones entrantes, mientras que la distribución de red muestra en qué medida recibe conexiones. Esta información está disponible en el inventario, en los detalles del activo y en las exportaciones. Los activos y las vulnerabilidades también pueden filtrarse según la exposición de red (vista previa)
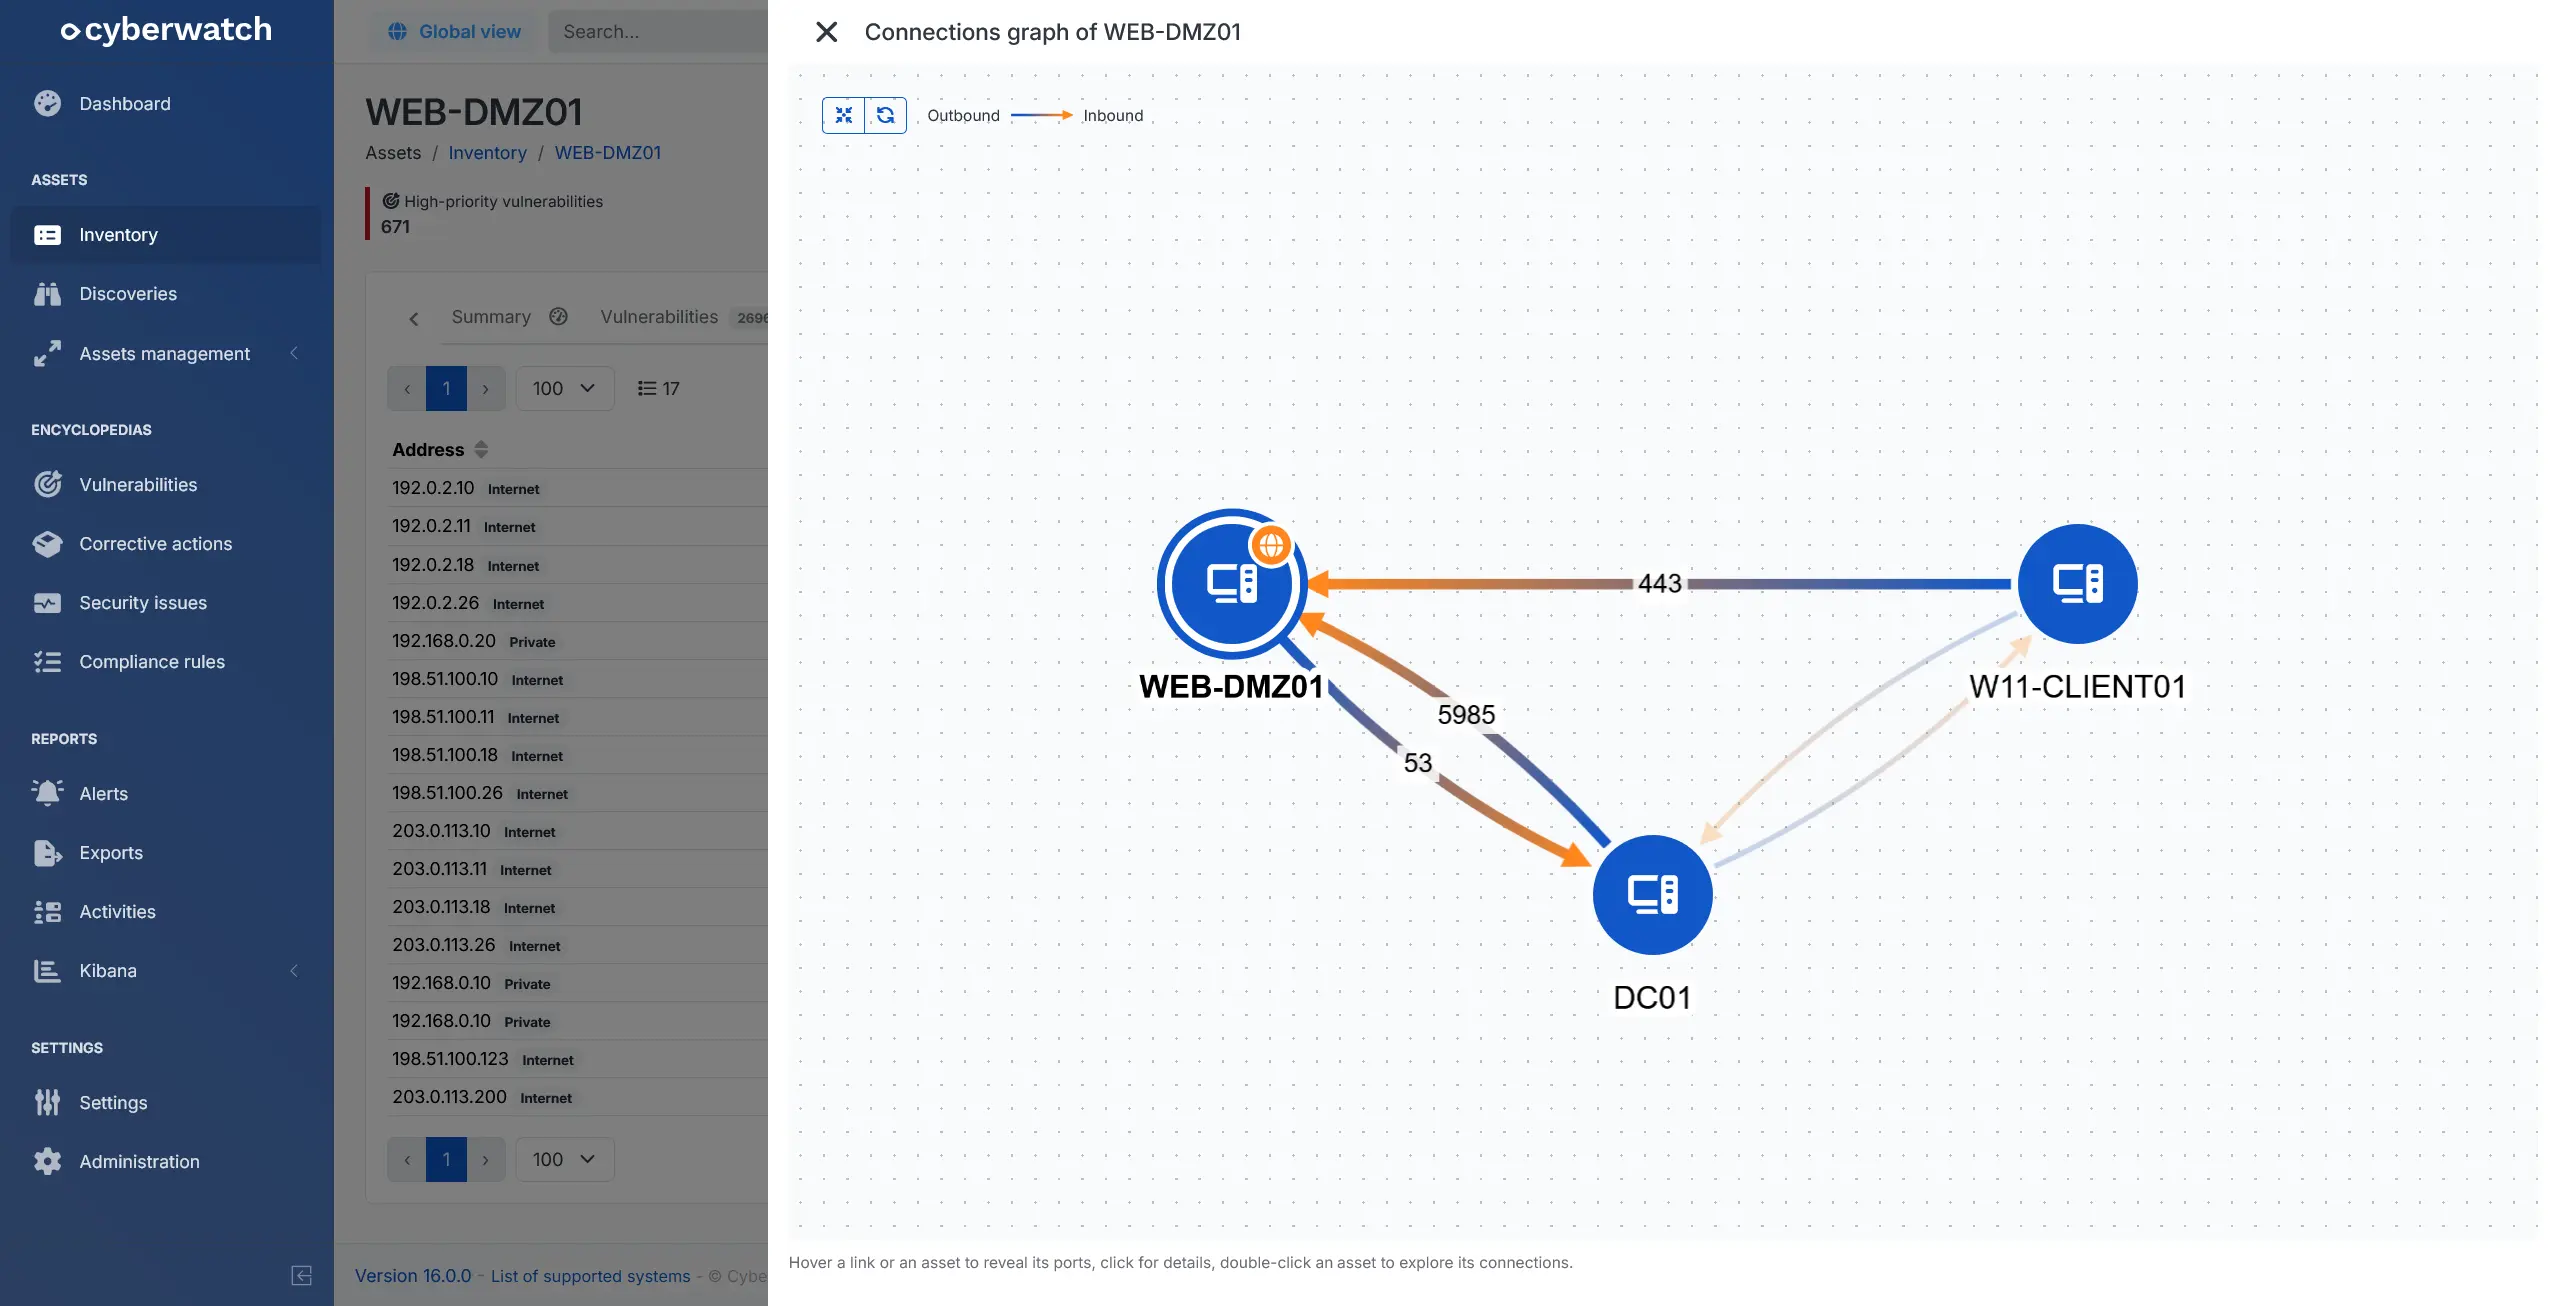
- Detalles de un activo: se ha añadido un grafo interactivo que representa las conexiones del activo con el resto del entorno y destaca las conexiones entrantes expuestas. Puede abrirse desde la pestaña «Conexiones» o desde el inventario cuando se selecciona un único activo (vista previa)
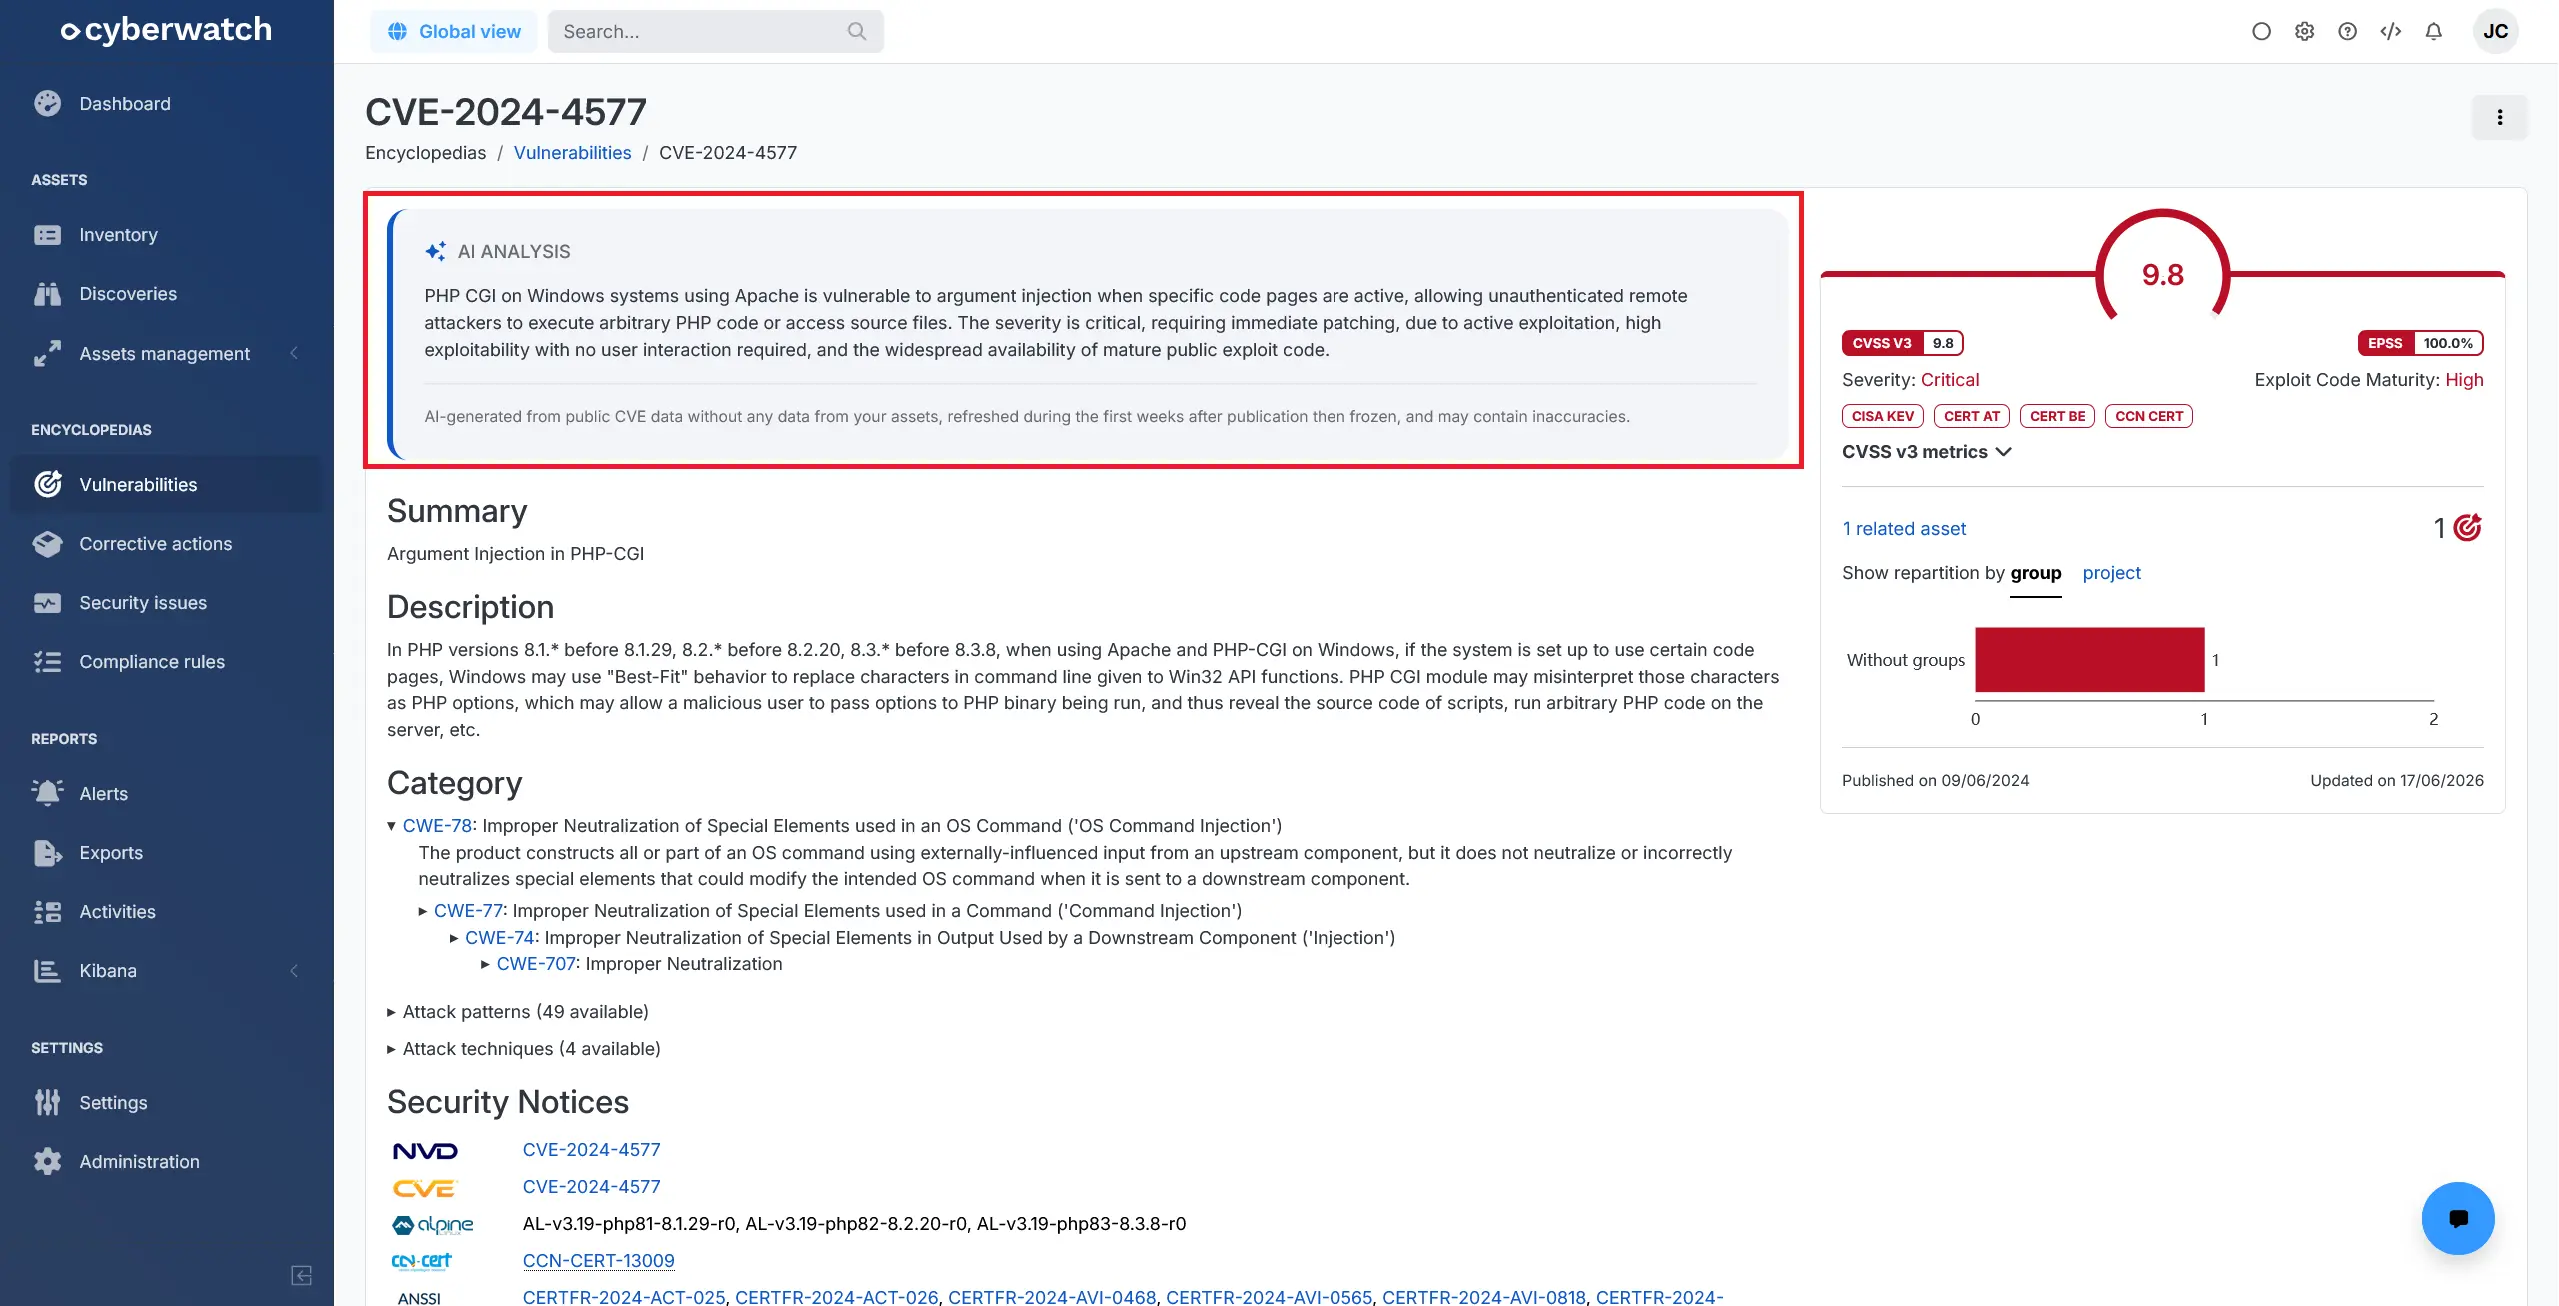
- Detalles de una vulnerabilidad: cuando está disponible, un resumen generado por IA destaca la información esencial para comprender y priorizar la CVE, en el idioma del usuario o, en su defecto, en inglés. Este resumen también se incluye en las alertas por correo electrónico (vista previa)
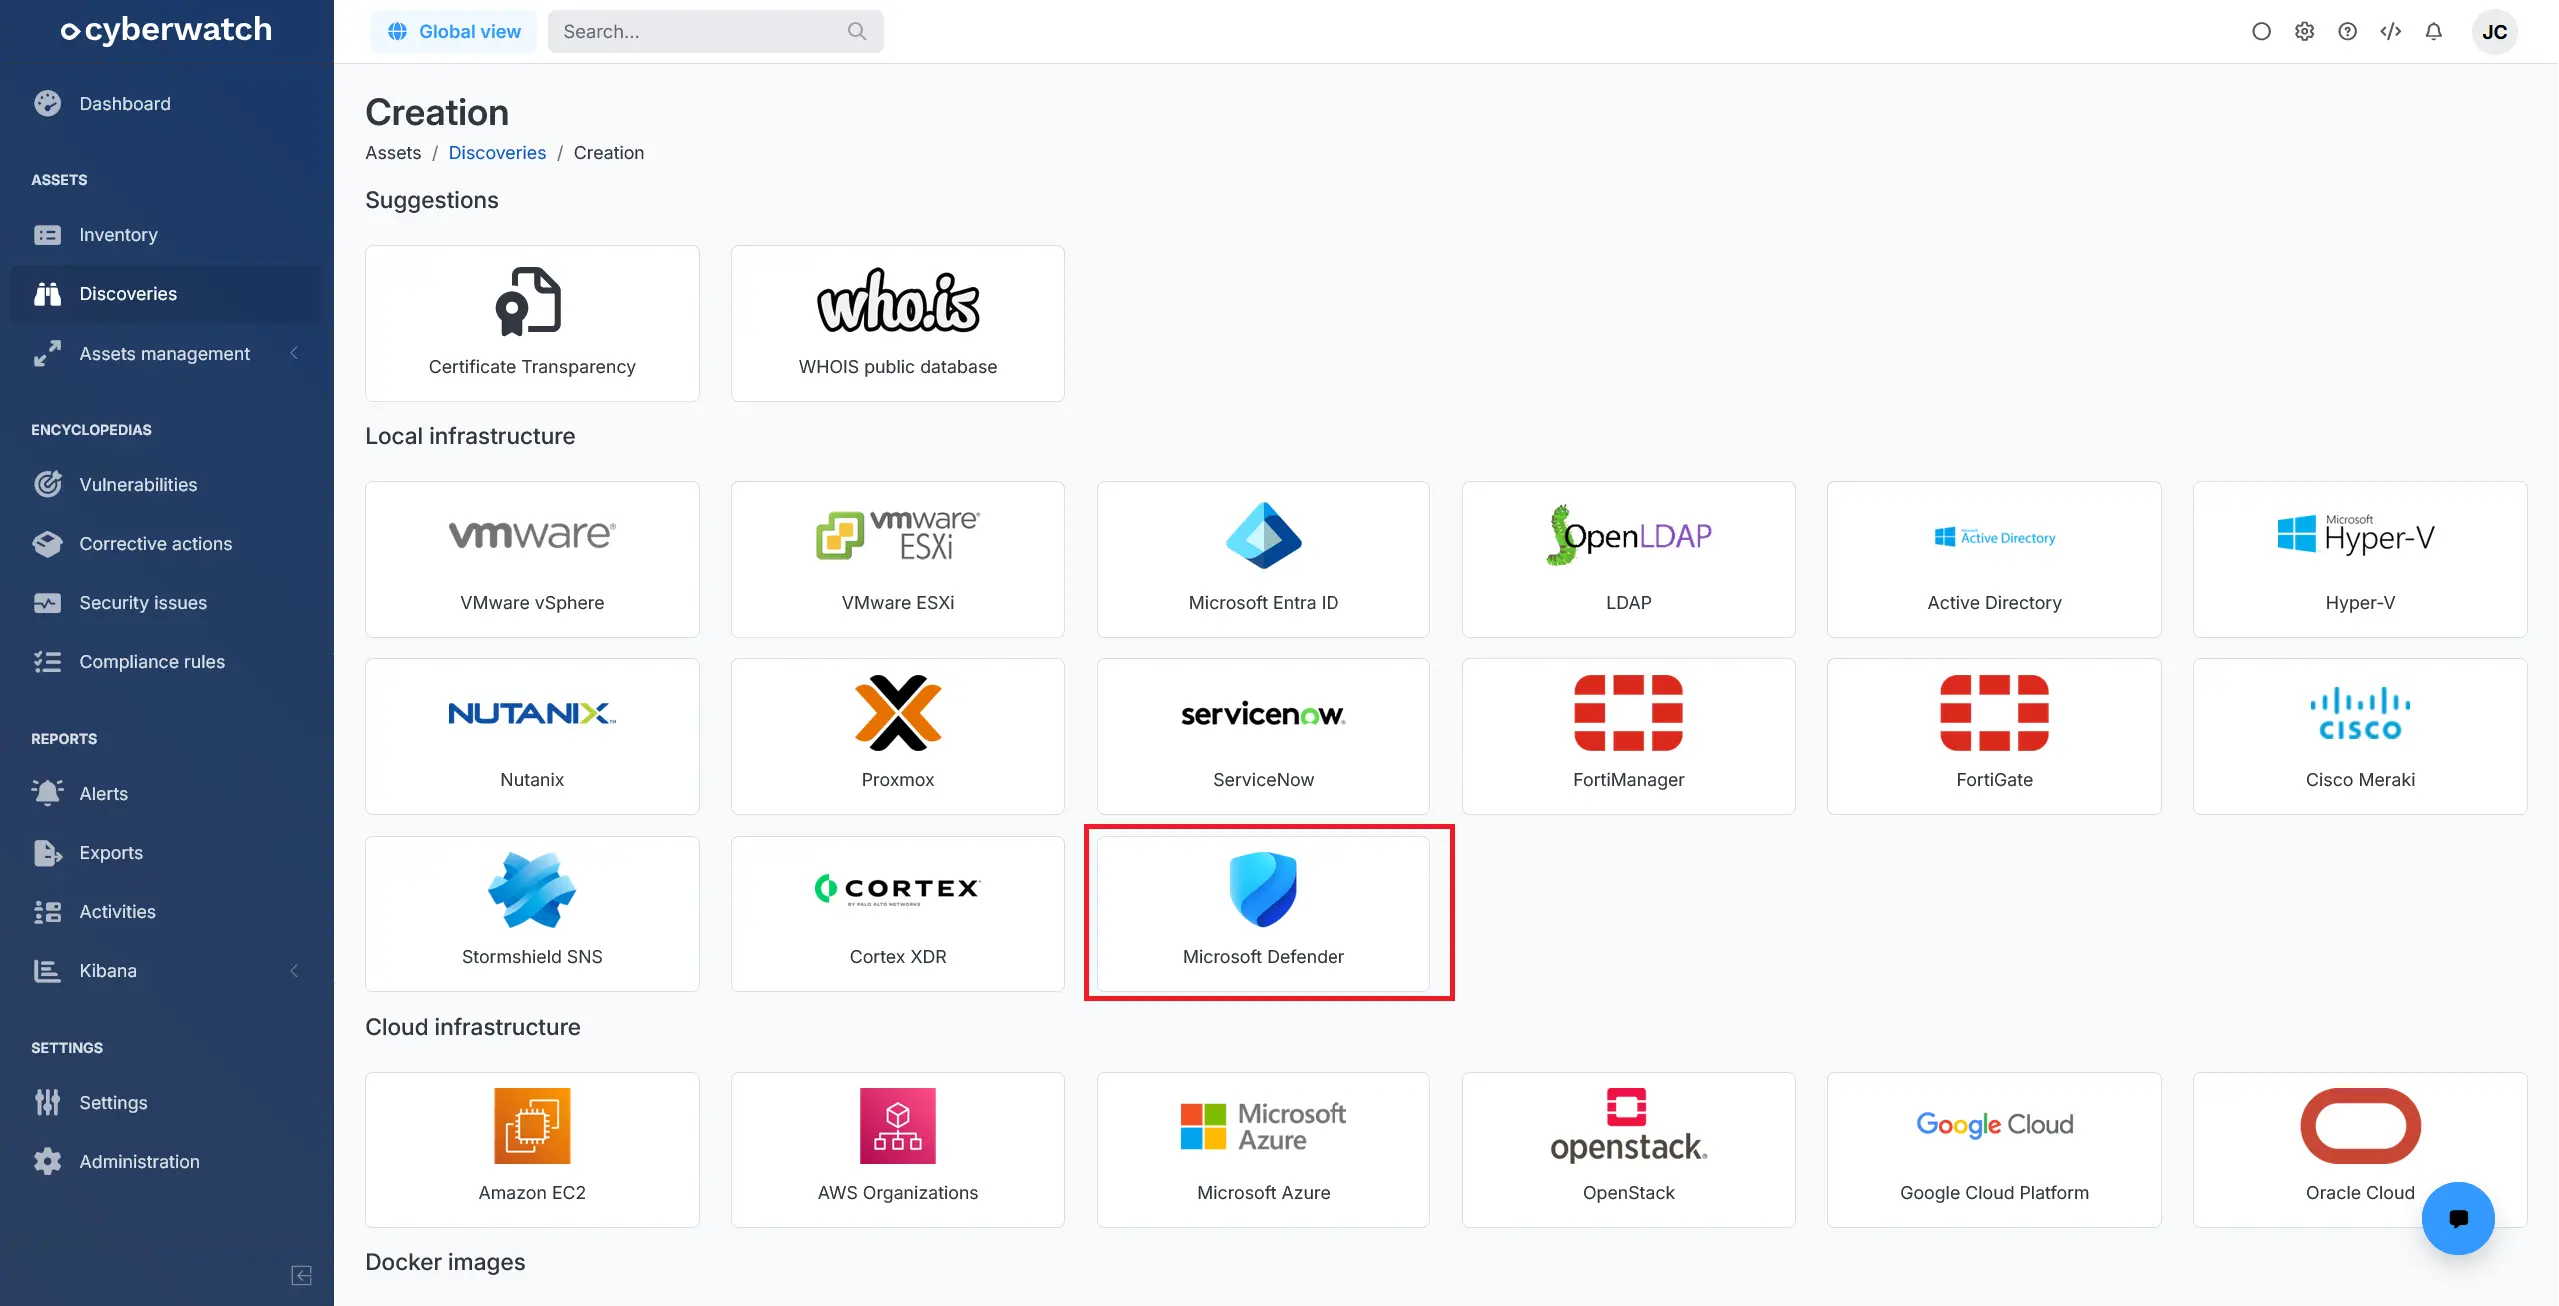
- Descubrimientos: se ha añadido un descubrimiento Microsoft Defender. Los activos gestionados por Defender se reportan con su grupo de dispositivos y, una vez registrados, sus vulnerabilidades se analizan a partir del inventario de software recopilado por Defender, sin necesidad de desplegar un agente adicional (vista previa)
- Idiomas: la aplicación ya está disponible en italiano
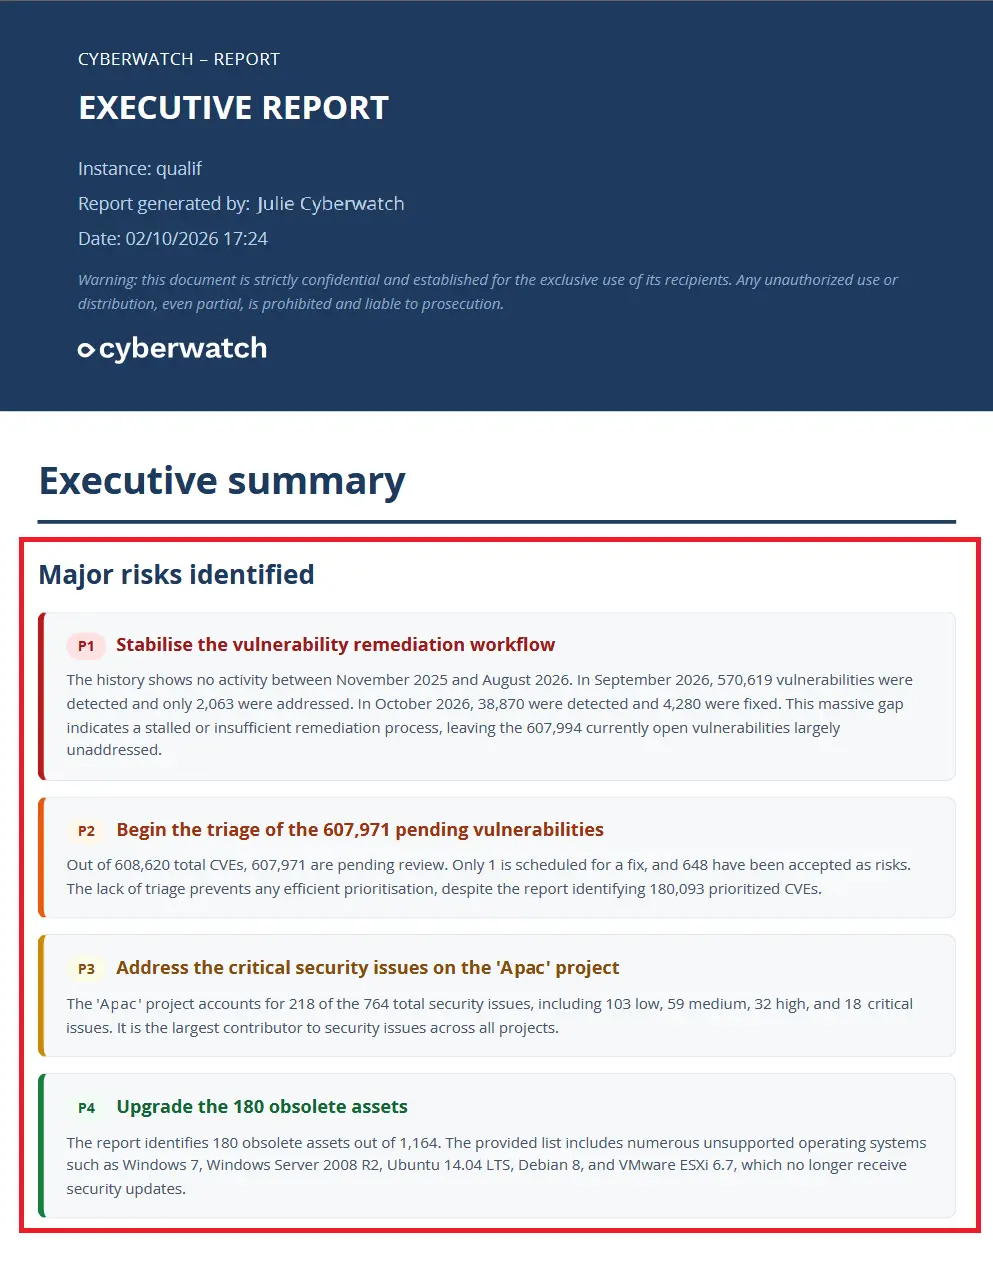
- Informes: se ha rediseñado el resumen ejecutivo con nuevos indicadores, gráficos más claros y una mejor visualización de la evolución de la postura de seguridad. Cuando las funcionalidades de IA están activadas, identifica los principales riesgos del entorno y propone hasta cuatro recomendaciones priorizadas, que también se incluyen en el cuerpo del correo electrónico (vista previa)
Nuevas funcionalidades:
- Conexiones sin agente: se ha añadido soporte para las credenciales SNMP configuradas en CyberArk Conjur
- API: se ha añadido la ruta
/api/v3/dashboard/metricspara recuperar los indicadores del panel de control - Cumplimiento:
- Se han añadido y actualizado varias reglas SBP para Linux y Windows
- Se ha añadido el benchmark CIS para Ubuntu 26.04 LTS y se han actualizado varios benchmarks CIS, incluidos AlmaLinux, Debian, Oracle Linux y Windows
- Alcance: se han añadido las fechas de fin de vida de GitLab
- Defectos de seguridad: se ha añadido la detección de vulnerabilidades de CPU en Linux y Windows
Funcionalidades actualizadas y mejoras de rendimiento:
- Actividades: las eliminaciones automáticas de activos realizadas por un descubrimiento o tras una pérdida de comunicación ahora aparecen en el historial de actividades
- Alertas: se ha renovado la presentación de los correos electrónicos con el logotipo personalizado de la instancia y una presentación en tarjetas de las vulnerabilidades, activos y parches. También se ha mejorado su legibilidad en modo oscuro
- API: las rutas
/api/v3/servers/{id}/,/api/v3/cve_announcements/{cve_code}y/api/v3/vulnerabilities/servers/{id}también devuelven la fecha de la última actualización de cada CVE asociada a un activo - Cumplimiento de entornos cloud: se ha actualizado el benchmark CIS AWS a la versión 7.0.0 y se ha armonizado la información sobre los recursos afectados
- Escaneos de red y sitios web:
- Una vulnerabilidad detectada en varias variantes de una misma URL ahora genera un único defecto de seguridad que indica las URL afectadas
- Se ha añadido soporte para escaneos autenticados mediante un script Selenium en sitios web cuyo certificado no ha sido emitido por una autoridad de certificación de confianza
- Rendimiento: se ha mejorado el rendimiento del cálculo de vulnerabilidades de paquetes de aplicaciones y actualizaciones de Windows, de las exportaciones a CSV y Elasticsearch y de las búsquedas de CVE
- Informes y exportaciones: ahora se pueden generar informes PDF y exportaciones CSV de acciones correctivas aunque los activos no tengan ninguna CVE asociada
- Motor de escaneo: se ha mejorado la detección de Microsoft Edge, incluido el soporte del canal Extended Stable
- UX: los paneles laterales de detalles y del asistente de IA ahora pueden redimensionarse
Correcciones de errores:
- Conexiones sin agente: se ha corregido un problema de detección de dispositivos Aruba AOS-CX mediante SNMP
- Análisis: se ha corregido un problema que podía provocar un consumo elevado de CPU durante el análisis de aplicaciones Linux
- Inventario de activos: se ha corregido un problema que impedía generar exportaciones CSV después de aplicar un filtro desde la barra de búsqueda
- Cumplimiento:
- Se ha corregido la evaluación de los scripts de cumplimiento que devolvían un resultado «no aplicable»
- Las reglas ignoradas ya no se incluyen en los contadores ni en los filtros de la enciclopedia de reglas de cumplimiento
- Escaneos de red y sitios web: se ha corregido la aparición de páginas inexistentes cuando el sitio web redirige a otra URL
- Motor de escaneo:
- Se ha corregido un problema de detección de la versión correctiva para VMware ESXi y vCenter
- Se ha corregido la detección de vulnerabilidades de Adobe Acrobat Reader
- Se ha corregido la detección de vulnerabilidades relacionadas con el kernel en ejecución en Ubuntu 24.04 y 26.04
15.10.6 (2026-09-29)
Correcciones de errores:
- Cuadro de mando: la consulta fijada vuelve a aplicarse al abrir el cuadro de mando desde el menú
15.10.5 (2026-09-28)
Correcciones de errores:
- Motor de análisis: se ha corregido la detección de las versiones correctivas de VMware ESXi y vCenter, que ahora se comparan por rama de mantenimiento
15.10.4 (2026-09-25)
Correcciones de errores:
- Seguridad: se han corregido los permisos de los archivos en las imágenes de la aplicación
15.10.3 (2026-09-24)
Correcciones de errores:
- Descubrimientos: se ha corregido la dirección de los activos de Microsoft Defender registrados manualmente
15.10.2 (2026-09-24)
Funcionalidades actualizadas y mejoras de rendimiento:
- Rendimiento: la exportación de vulnerabilidades a Elasticsearch es considerablemente más rápida
Correcciones de errores:
- Motor de análisis: se ha corregido la detección de vulnerabilidades relacionadas con el kernel en ejecución en Ubuntu 24.04 y 26.04, cuyas CVE y acciones correctivas habían dejado de notificarse
15.10.1 (2026-09-22)
Funcionalidades actualizadas y mejoras de rendimiento:
- Rendimiento: se ha mejorado el rendimiento del cálculo de vulnerabilidades de las actualizaciones de Windows
Correcciones de errores:
- Conexiones sin agente: se ha corregido la detección mediante SNMP de equipos Aruba AOS-CX sin VSX, en particular de las series 6000 y 6100
15.10 (2026-09-15)
Nuevas funcionalidades:
- Proveedor de autenticación: se ha añadido la posibilidad de configurar la asignación automática de proyectos en función de los grupos LDAP de los usuarios
- Panel de control:
- Cada componente puede asociarse ahora a una consulta guardada para mostrar datos de un perímetro específico
- Se pueden añadir varias instancias del mismo componente para personalizar aún más los paneles de control
- Detalles de un activo: ahora se reportan las claves del Registro de Windows asociadas a las aplicaciones instaladas
- Políticas de priorización: se ha añadido la posibilidad de definir un nivel de exploit mínimo en una política
- Alcance:
- Se ha añadido soporte para dispositivos Aruba ClearPass
- Se ha añadido soporte para PaperCut MF y NG
- Se ha añadido soporte para Proxmox VE
- Se ha añadido soporte para dispositivos QNAP QTS
- Se ha añadido soporte para TheGreenBow VPN Enterprise
- UX: ahora es posible copiar bloques de código con un solo clic
Funcionalidades actualizadas y mejoras de rendimiento:
- Análisis: se ha mejorado la gestión de las notas SAP en el cálculo de vulnerabilidades
- API: las rutas
/api/v3/cve_announcementsincluyen el resumen de una vulnerabilidad - Cumplimiento de entornos cloud: se ha actualizado el benchmark CIS Oracle Cloud Infrastructure
- Cumplimiento: se ha mejorado la robustez de los controles para las reglas SBP e ICS en Windows
- Detalles de un activo:
- Desde la pestaña «Gestión de parches», ahora es posible definir una fecha de reactivación para las vulnerabilidades relacionadas con los parches seleccionados
- Ahora se muestra la dirección de escucha de los puertos
- Activos descubiertos: los descubrimientos Nmap y Palo Alto Cortex XDR ahora reportan el tipo de dispositivo de los activos detectados
- Exportaciones: el tipo de dispositivo ahora se incluye en las exportaciones CSV de activos descubiertos
- Proyectos: las reglas de activos también pueden definirse a nivel de proyecto
- Motor de escaneo:
- Se ha mejorado la detección de vulnerabilidades de Microsoft .NET Framework teniendo en cuenta con mayor precisión las actualizaciones acumulativas
- Se ha mejorado la detección de Mozilla Thunderbird ESR instalado mediante Snap
- Se ha mejorado la detección de vulnerabilidades en dispositivos Check Point
- Enciclopedia de defectos de seguridad: se ha mejorado la funcionalidad de eliminación masiva de defectos de seguridad
Correcciones de errores:
- Conexiones sin agente: se ha corregido un problema de identificación de dispositivos Cisco NX-OS mediante SNMP
- Inventario de activos: se ha corregido un problema de filtrado de las políticas de priorización para un usuario restringido a proyectos
- Cumplimiento:
- Se ha corregido un problema que impedía mostrar los resultados al analizar activos Windows unidos a un dominio
- Se ha corregido un problema por el que algunas reglas de benchmarks SCAP no eran compatibles cuando se detectaba un control adicional
- Acciones correctivas:
- Se ha corregido un problema que impedía desplegar parches desde el panel lateral
- Se ha corregido un problema que impedía desplegar determinados paquetes Red Hat
- Panel de control: se ha corregido un problema de visualización en la información emergente de algunos gráficos
- Exportaciones: se ha corregido una incoherencia en el estado de las acciones correctivas al exportar los activos asociados a una CVE
- Motor de escaneo: se ha corregido un problema de detección de vulnerabilidades en TeamViewer
15.9.3 (2026-08-28)
Correcciones de errores:
- Actualización: se ha corregido un error que podía interrumpir la migración de la base de datos al actualizar desde una versión anterior
- Motor de análisis: Microsoft Defender ya no aparece cuando está desactivado o sustituido por un antivirus de terceros, lo que hacía que sus vulnerabilidades aparecieran erróneamente
- Scripts de análisis: los tipos «Cisco Meraki» y «Cortex XDR» se muestran correctamente en la lista de scripts
15.9.2 (2026-08-24)
Funcionalidades actualizadas y mejoras de rendimiento:
- Conformidad: en estaciones de trabajo y servidores Windows miembros de un dominio, la evaluación de las reglas relativas a las cuentas se limita a las cuentas locales. Los controladores de dominio no se ven afectados
- IA: se ha flexibilizado el límite de frecuencia de registro de clientes MCP para aquellos que envían varias solicitudes sucesivas
- Scripts de análisis: los scripts personalizados pueden alcanzar ahora 16 MB, frente a los 64 KB anteriores
Correcciones de errores:
- Agentes Cortex XDR: se ha mejorado la gestión de los errores de la API de Palo Alto Cortex XDR durante la ejecución de los análisis
15.9.1 (2026-07-31)
Correcciones de errores:
- Seguridad: se ha corregido la vulnerabilidad CVE-2026-66066
- Detalles de un activo: se ha corregido la información de las conexiones de red en los activos Linux con espacios de nombres de red sin ningún proceso asociado
15.9 (2026-07-27)
Funcionalidades destacadas:
- Descubrimientos: se ha añadido un descubrimiento FortiManager para reportar los dispositivos gestionados por un FortiManager. El descubrimiento Fortinet pasa a llamarse FortiGate para diferenciar ambos tipos de descubrimiento (vista previa)
- Políticas de priorización: se ha añadido compatibilidad con EPSS v5 al método de priorización de vulnerabilidades «Priorización 3D»

Nuevas funcionalidades:
- Activos descubiertos: se ha añadido la posibilidad de registrar como agentes Cortex XDR los activos procedentes de un descubrimiento Palo Alto Cortex XDR
- Descubrimientos:
- Se ha añadido un descubrimiento JFrog Artifactory
- Los descubrimientos VMware vSphere permiten seleccionar una familia de sistemas operativos
- Descubrimientos y conexiones sin agente:
- Se ha añadido un descubrimiento Kubernetes para descubrir clústeres a partir de un fichero kubeconfig
- Se ha añadido la posibilidad de crear un proyecto Kubernetes mediante un fichero kubeconfig
Funcionalidades actualizadas y mejoras de rendimiento:
- Agentes: se ha añadido la posibilidad de forzar el inicio de un análisis cuando otro sigue mostrándose como en ejecución
- Alertas: la gestión de alertas se ha retirado del menú «Ajustes», pero sigue estando disponible desde el menú «Alertas»
- Cumplimiento:
- Los análisis de cumplimiento se relanzan automáticamente tras modificar una expresión regular de una regla de cumplimiento personalizada
- Se han actualizado varios benchmarks CIS, incluidos Amazon EKS y Azure AKS
- Escaneos de red y sitios web: las capturas de pantalla anteriores y posteriores a la autenticación se muestran en la pestaña «Resumen» de los detalles de un objetivo, cuando están disponibles
- Políticas de priorización: el catálogo del NCSC de los Países Bajos también puede utilizarse para la priorización de vulnerabilidades
- Motor de escaneo:
- Se ha mejorado la detección de vulnerabilidades de Microsoft Defender teniendo en cuenta el Malware Protection Engine
- Se ha mejorado la detección de vulnerabilidades de Mozilla Thunderbird con un mejor soporte para las versiones ESR
- Se ha mejorado el análisis de vulnerabilidades de los activos Linux para reflejar mejor el kernel que se está ejecutando
- Se ha mejorado la detección de vulnerabilidades teniendo más en cuenta la información del NVD relativa a los sistemas operativos
- Se ha mejorado la detección de vulnerabilidades en dispositivos SonicWall
- UX: se ha mejorado la visualización de la paginación y de la selección en las tablas
Correcciones de errores:
- Inventario de activos:
- Se ha corregido el filtrado por CVE para mostrar únicamente los activos realmente afectados por la vulnerabilidad buscada
- Se ha corregido el filtrado por grupo para los usuarios restringidos a proyectos
- Cumplimiento:
- Se ha corregido un problema de rendimiento que podía provocar un uso elevado del procesador al ejecutar la regla SBP-WIN-04-006
- Se ha corregido un problema que impedía mostrar los resultados de cumplimiento al analizar determinadas reglas de Windows
- Activos descubiertos: se ha corregido un problema que podía impedir el registro de imágenes Docker procedentes de descubrimientos Amazon ECR y EKS
- Exportaciones: se ha corregido un problema que impedía buscar destinatarios al configurar una exportación programada
- Motor de escaneo:
- Se ha corregido un problema de detección en Cisco Secure Client
- Se ha corregido un problema de detección en Oracle Java
15.8.5 a 15.8.8 (2026-07-06)
Las versiones 15.8.5, 15.8.6, 15.8.7 y 15.8.8 tienen un contenido idéntico
Funcionalidades actualizadas y mejoras de rendimiento:
- Base de datos: las tablas se convierten al juego de caracteres utf8mb4
- Objetivos de red y sitios web: se muestran las capturas de pantalla anteriores y posteriores a la autenticación en la pestaña «Resumen»
- Conformidad: las modificaciones de las reglas de conformidad se tienen en cuenta en el siguiente análisis, aunque el resultado del script de conformidad del activo no haya cambiado
- Motor de análisis:
- Las vulnerabilidades del kernel de Linux se calculan a partir del kernel que se está ejecutando realmente
- Se admite un mayor número de variantes de paquetes del kernel de Linux
Correcciones de errores:
- Búsqueda: se ha corregido una regresión que hacía aparecer, en las búsquedas de activos por CVE, activos en los que la CVE estaba ignorada o corregida
15.8.3 y 15.8.4 (2026-06-27)
Las versiones 15.8.3 y 15.8.4 tienen un contenido idéntico
Correcciones de errores:
- Seguridad: se ha reforzado la protección contra la suplantación de la dirección IP de los clientes mediante la cabecera HTTP
Forwarded
15.8.2 (2026-06-24)
Correcciones de errores:
- Motor de análisis: se ha corregido un error que podía interrumpir el cálculo de vulnerabilidades de activos Linux cuando un boletín de seguridad no tenía ninguna CVE asociada
15.8.1 (2026-06-24)
Correcciones de errores:
- Credenciales guardadas: la dirección del «Docker Hub public registry» puede personalizarse, por ejemplo para utilizar un mirror, sin provocar el fallo de la actualización de la aplicación
15.8 (2026-06-18)
A partir de esta versión, se retira la gestión de accesos por grupos. Los proyectos son ahora el único medio para gestionar los permisos, una funcionalidad introducida en la versión 14.7.
Funcionalidades destacadas:
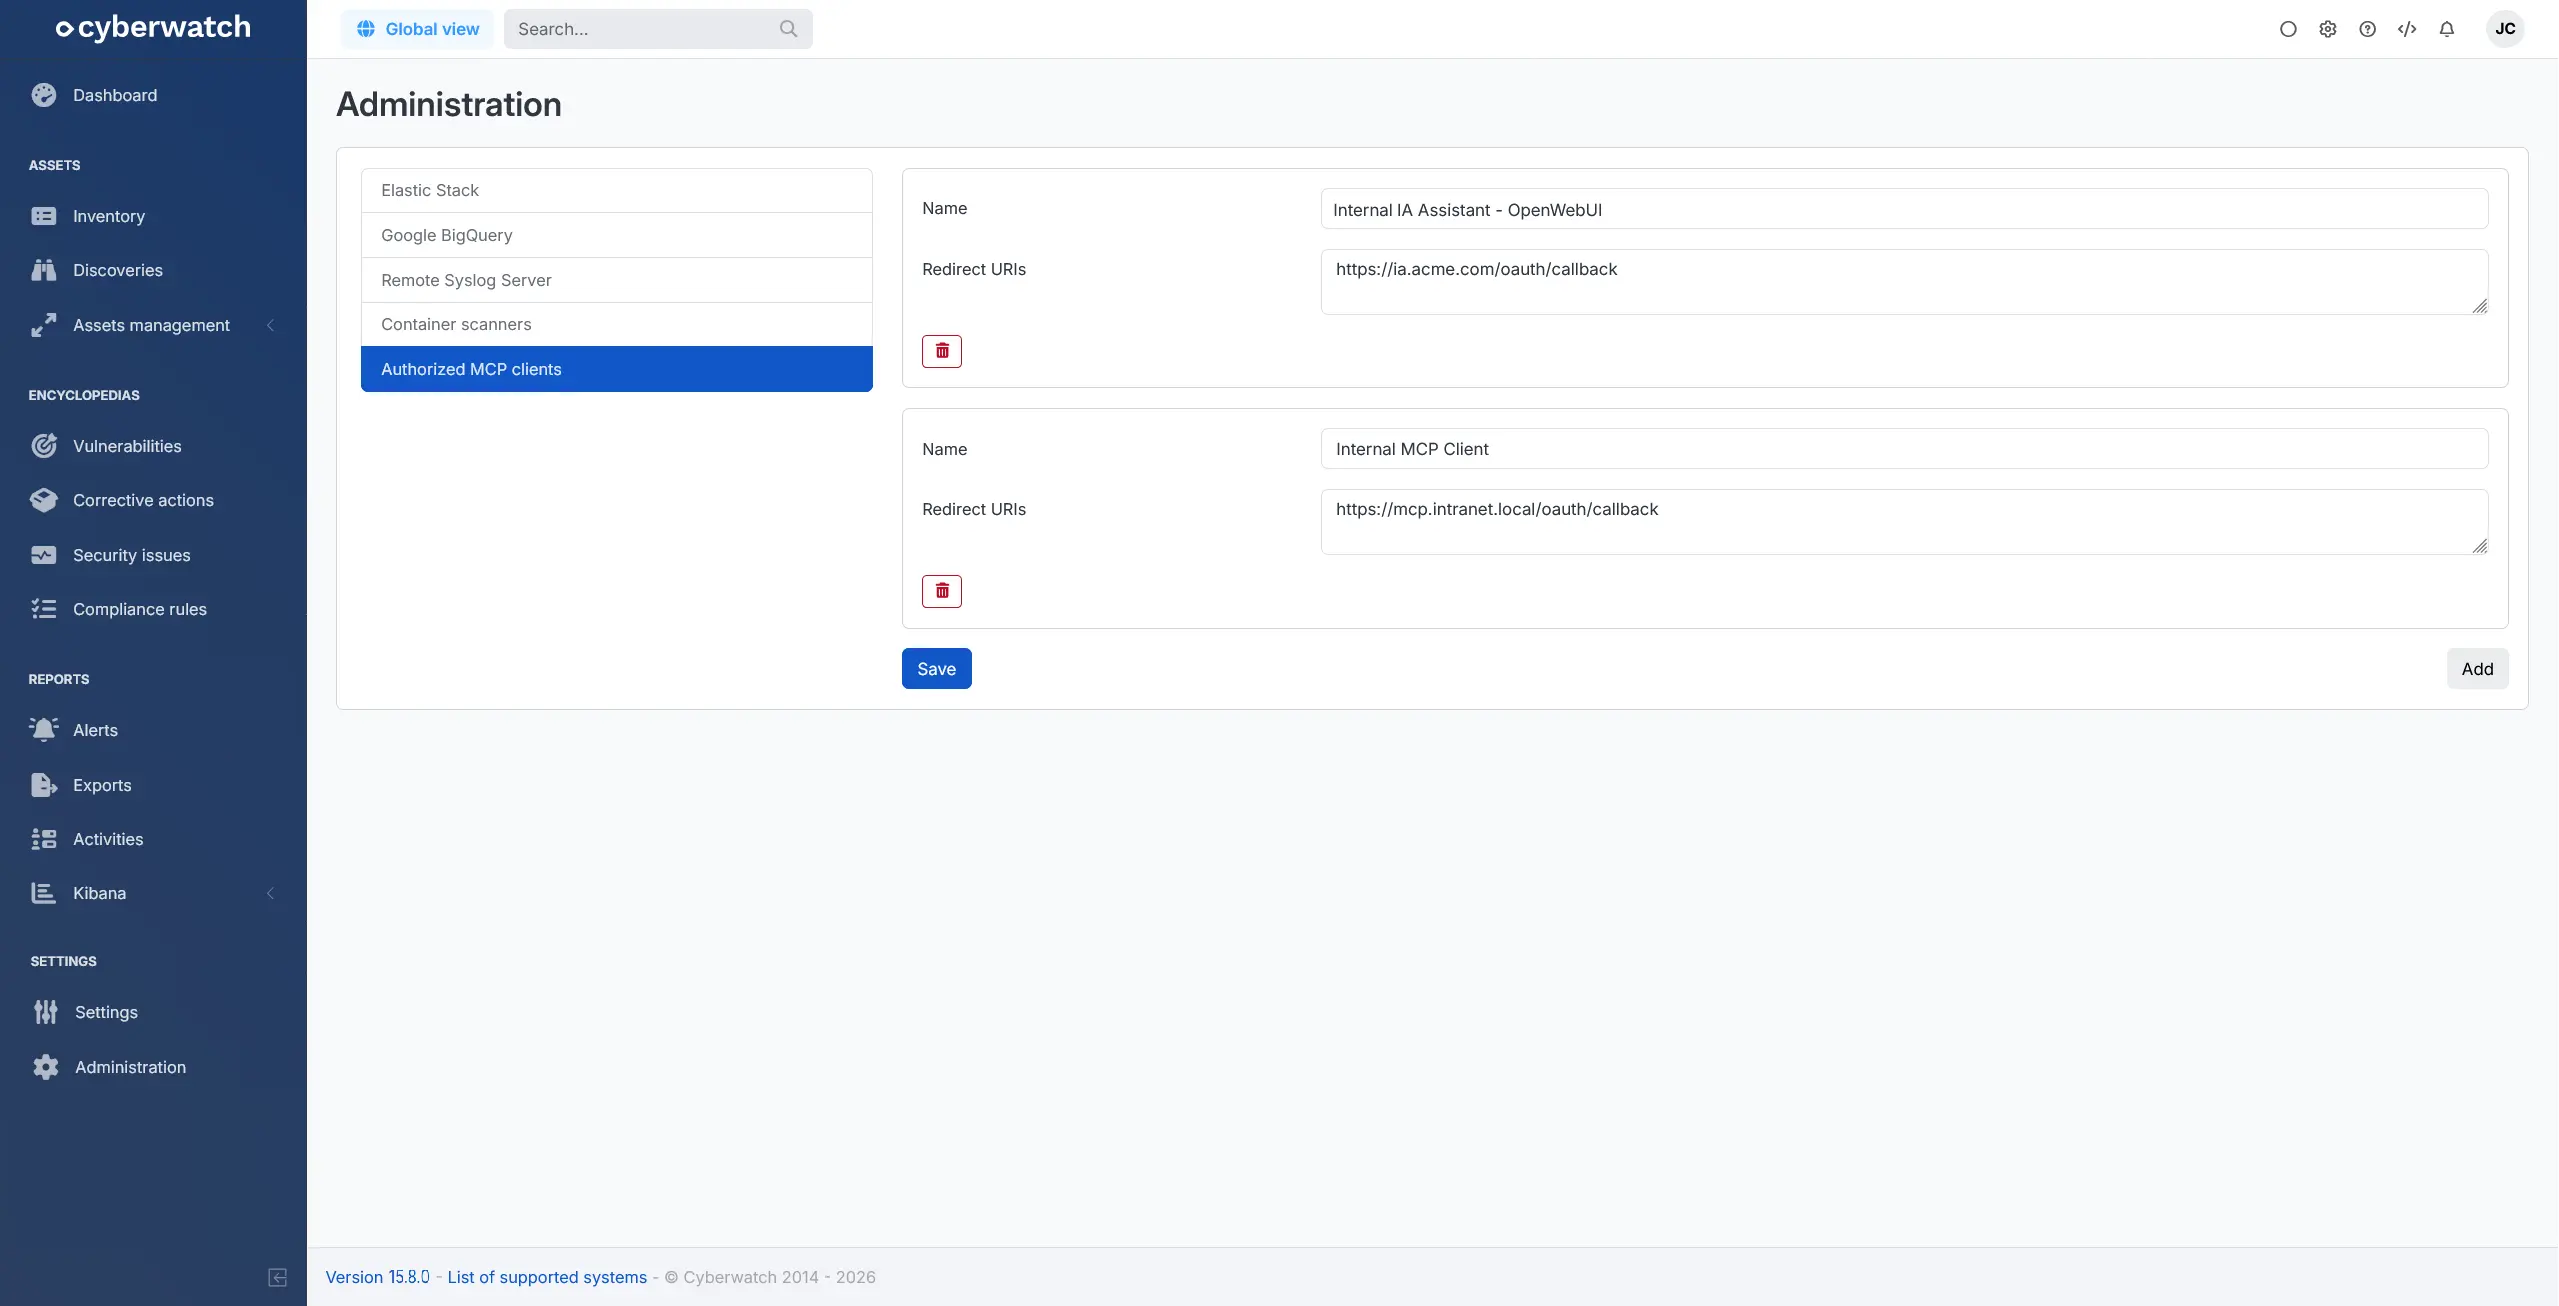
- IA: se ha añadido la posibilidad de configurar clientes MCP personalizados para facilitar la integración de herramientas compatibles con el servidor MCP (vista previa)
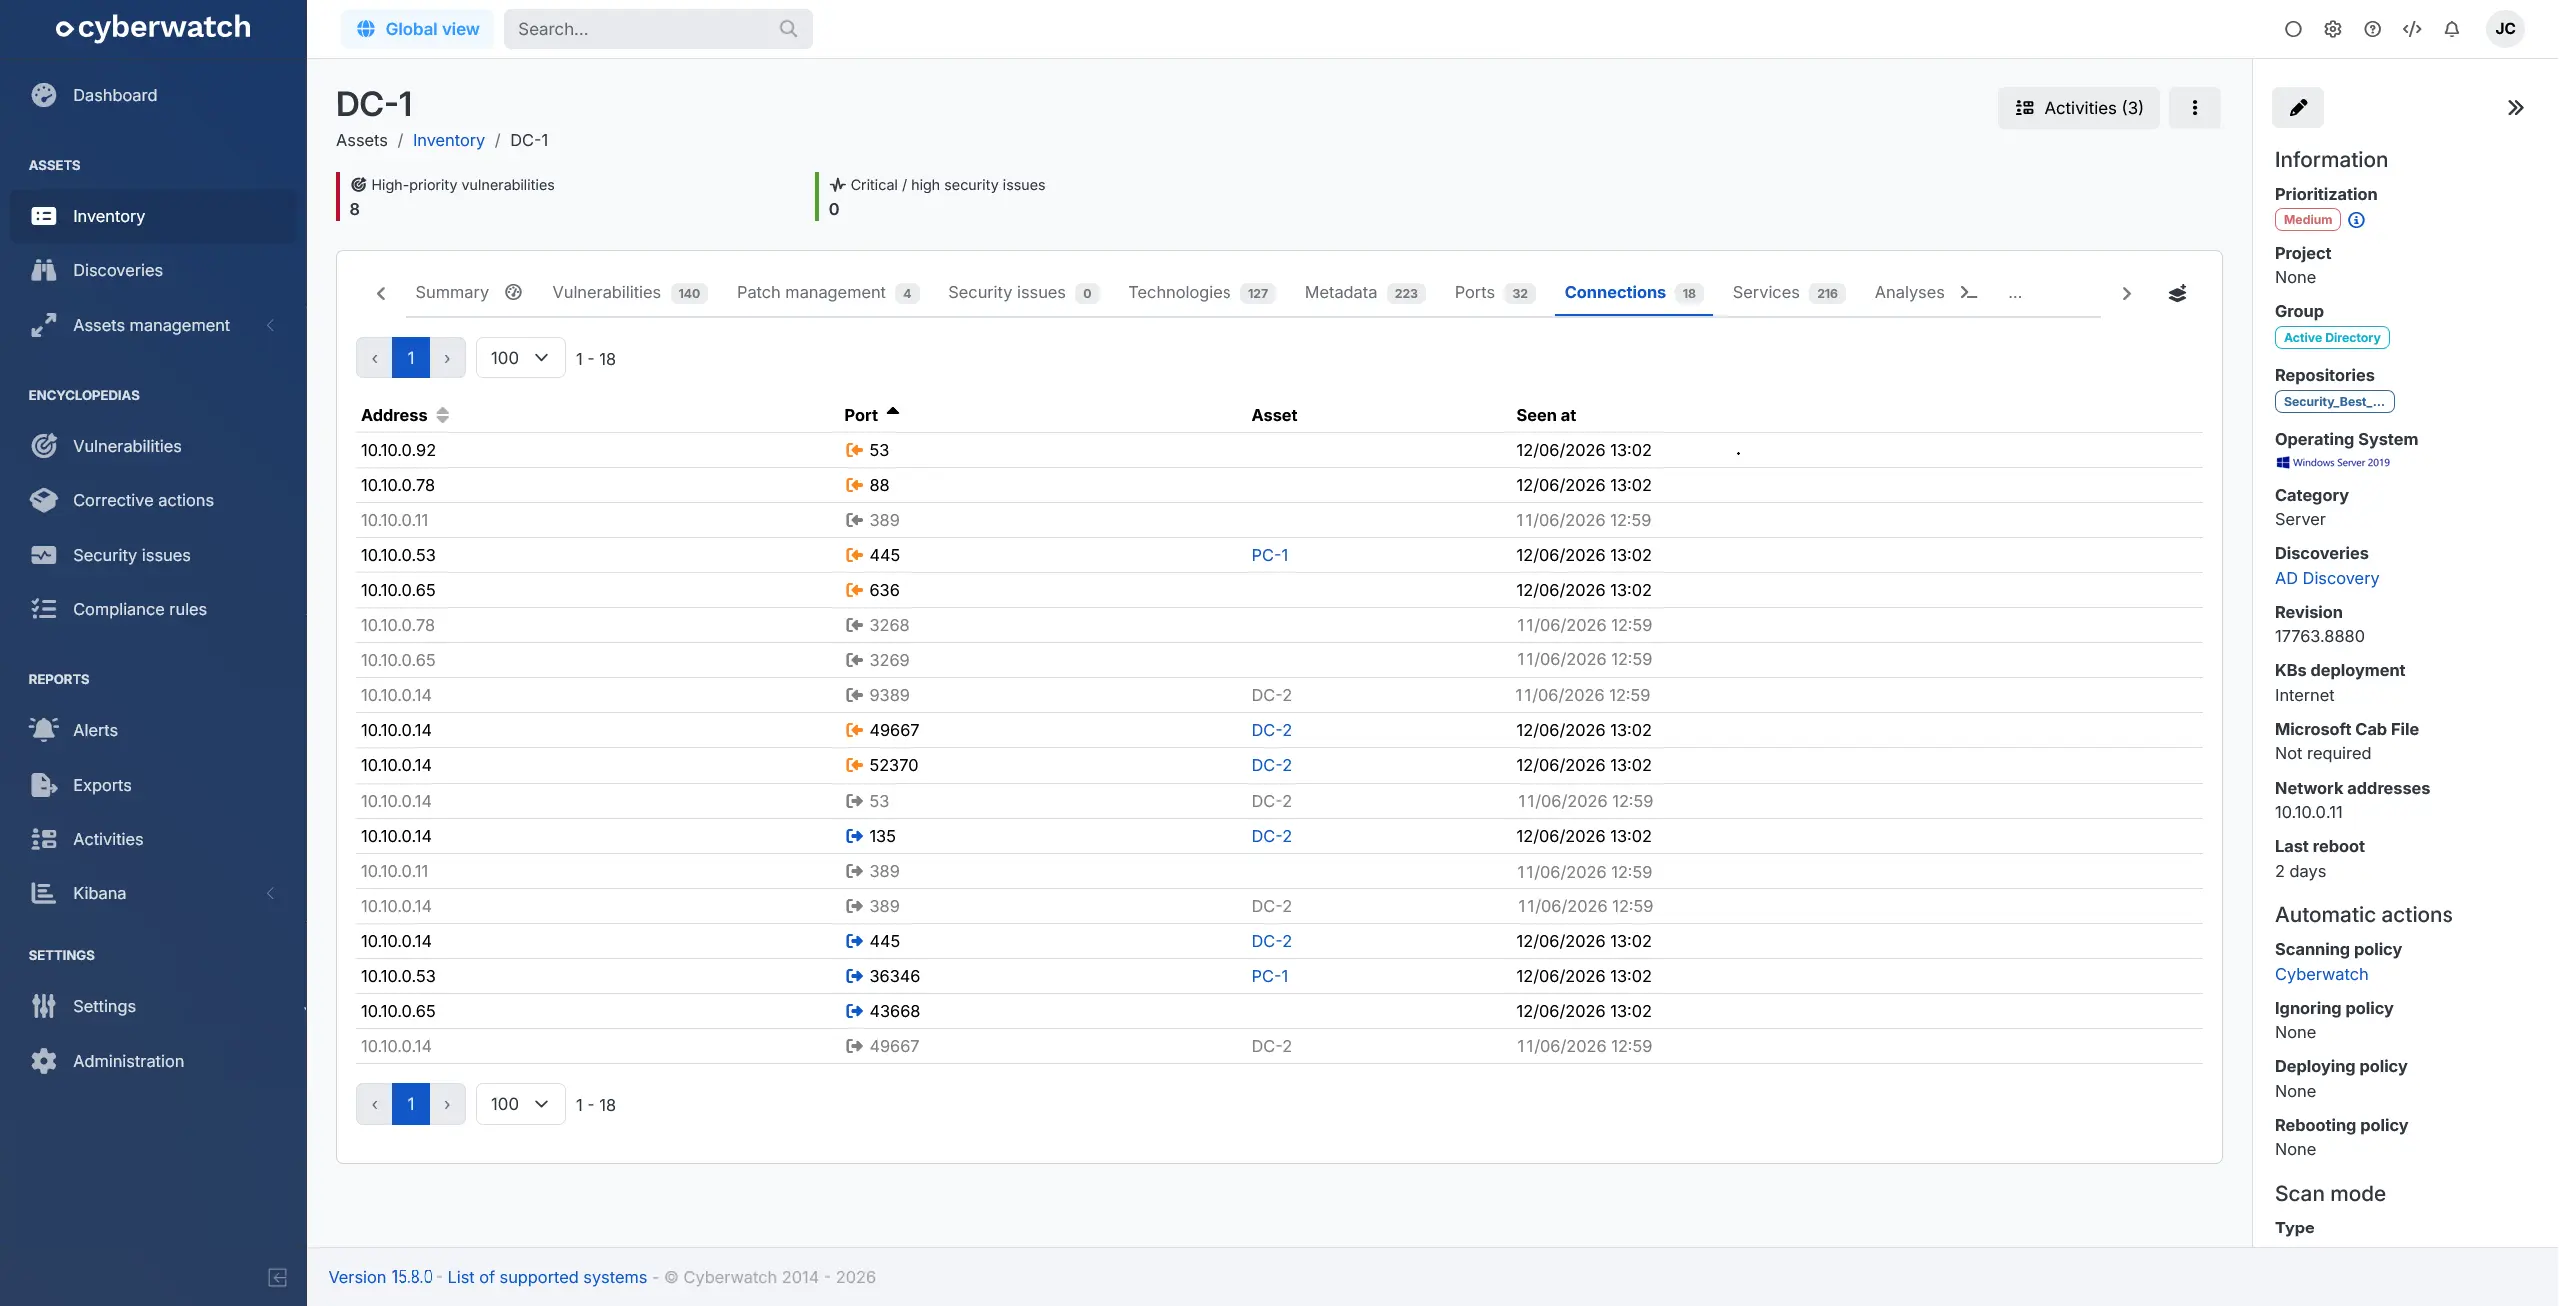
- Detalles de un activo: se ha añadido una nueva pestaña que muestra las conexiones de red observadas para facilitar el análisis de las comunicaciones del activo (vista previa)
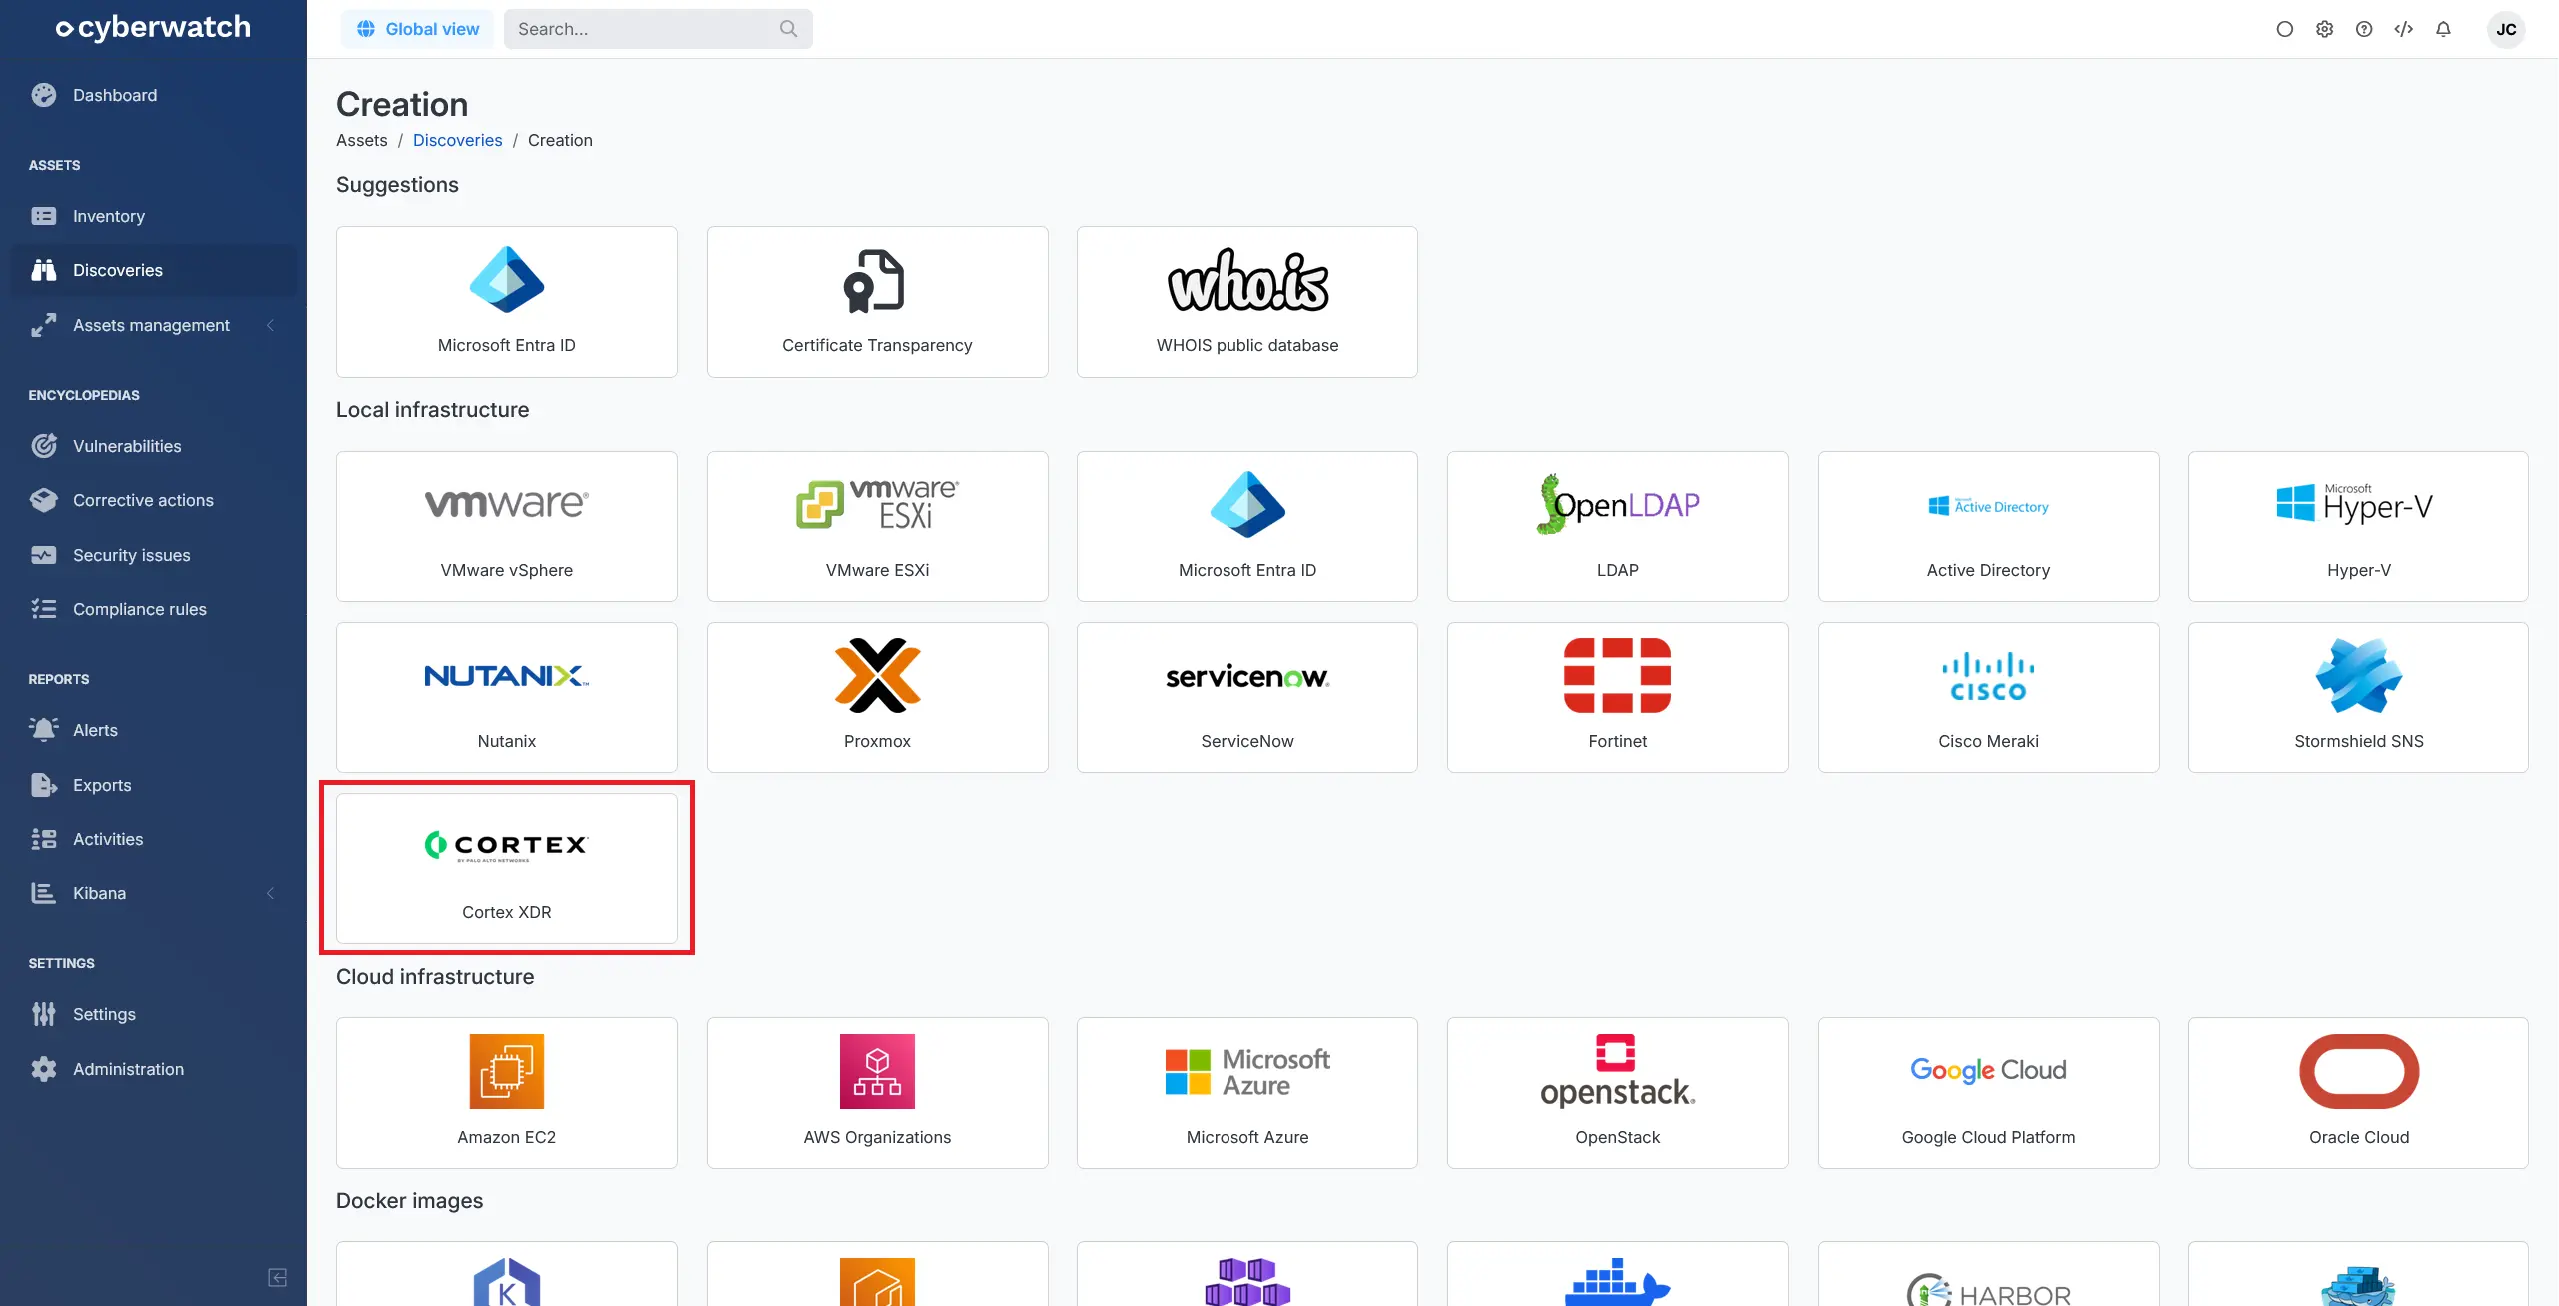
- Descubrimientos: se ha añadido un descubrimiento Palo Alto Cortex XDR para supervisar activos con agentes Cortex XDR (vista previa)
Nuevas funcionalidades:
- Reglas de activos: se ha añadido una acción para definir un proyecto inicial para los activos sin proyecto
- API: se han añadido nuevas rutas para crear, modificar y consultar descubrimientos
- Cloud: los recursos Oracle Cloud Infrastructure ahora son visibles en la pestaña «Recursos»
- Cumplimiento:
- Se ha añadido soporte para familias de sistemas operativos en reglas de conformidad personalizadas
- Se ha añadido soporte para reglas del benchmark CIS Windows que utilizan variables locales de definiciones OVAL
- Se ha añadido el benchmark CIS SUSE Linux Enterprise Server 16 y se han actualizado varios benchmarks CIS, incluidos Debian, macOS, Ubuntu y Windows
- Panel de control: se ha añadido un gráfico que muestra la evolución del número de activos a lo largo del tiempo
- Motor de escaneo: se ha añadido un análisis en profundidad de archivos Java para reportar dependencias embebidas
- Alcance:
- Se ha añadido soporte para dispositivos Cisco APIC y Cisco Unified Communications (CUCM, CUC)
- Se ha añadido soporte para dispositivos Citrix NetScaler Console y SDX
- Se ha añadido soporte para dispositivos F5 rSeries
- Se ha añadido soporte para dispositivos Meinberg LANTIME
- Se ha añadido soporte para dispositivos Nutanix Prism Element
Funcionalidades actualizadas y mejoras de rendimiento:
- Detalles de un activo: desde la pestaña de gestión de parches, ahora es posible modificar el estado de análisis de las vulnerabilidades relacionadas con los parches seleccionados
- Descubrimientos:
- El descubrimiento Fortinet ahora también reporta los dispositivos de todos los VDOM configurados en FortiGate
- Compatibilidad con entornos AWS GovCloud en los descubrimientos EC2
- MITRE ATT&CK: Cyberwatch ahora se basa en las técnicas de ataque de la versión 19
- Proyectos: Cyberwatch ahora restaura automáticamente el último filtro global de proyecto utilizado en cada inicio de sesión
- Informes: se ha optimizado el procesamiento y la generación de informes
- Motor de escaneo:
- Se ha mejorado la detección de vulnerabilidades ya corregidas en activos Windows
- Se ha mejorado la detección de dependencias Go embebidas en binarios
- Se ha mejorado la detección de paquetes de Red Hat
- Se ha mejorado la detección de vulnerabilidades en sistemas SUSE y openSUSE
Correcciones de errores:
- Conexiones sin agente:
- Se ha corregido un problema de detección del firmware para dispositivos Cisco NX-OS vía SNMP
- Se ha corregido un problema de detección de dispositivos ForcePoint vía SNMP
- Detalles de un activo: se ha corregido un problema por el que no se guardaban los comentarios en la ventana modal de modificación del estado de análisis de vulnerabilidades
- Descubrimientos: se ha corregido un problema que podía interrumpir los descubrimientos GitLab Container Registry en instancias SaaS
- Motor de escaneo:
- Se ha corregido una incoherencia en la versión de parche sugerida para Microsoft Office 2021
- Se ha corregido un problema por el que se reportaba incorrectamente la versión correctiva durante el análisis de aplicaciones en activos Linux
15.7.5 y 15.7.6 (2026-06-01)
Las versiones 15.7.5 y 15.7.6 tienen un contenido idéntico
Correcciones de errores:
- Actualización: se ha corregido un error de migración de la base de datos al actualizar desde una versión anterior
15.7.4 (2026-05-22)
Correcciones de errores:
- Actualización: se ha corregido un error de migración de la base de datos
- Motor de análisis: se ha corregido una regresión de la versión 15.7.0 en el cálculo de vulnerabilidades corregidas mediante KB de Windows instaladas
15.7.3 (2026-05-20)
Correcciones de errores:
- Conexiones sin agente: se ha corregido un problema de detección mediante SNMP de equipos Forcepoint
- Usuarios: un usuario ya no puede activar la opción «Cuenta sin contraseña» en su propia cuenta
15.7.2 (2026-05-12)
De forma predeterminada, ahora solo la dirección 127.0.0.1 se considera un proxy de confianza. Si Cyberwatch está detrás de un proxy inverso o un balanceador de carga, declare sus direcciones IP en la variable TRUSTED_PROXIES, como se describe en la página Configurar los proxies de confianza. De lo contrario, la dirección IP registrada para los usuarios será la del proxy
Correcciones de errores:
- Seguridad: las direcciones IP privadas ya no se consideran proxies de confianza de forma predeterminada, para impedir la suplantación de la dirección IP de un cliente mediante la cabecera HTTP
X-Forwarded-For
15.7.1 (2026-05-11)
Correcciones de errores:
- Seguridad: una dirección no válida en la variable
TRUSTED_PROXIESya no se ignora silenciosamente. La aplicación se niega a iniciarse e indica la dirección afectada
15.7 (2026-05-11)
Funcionalidades destacadas:
- IA: se han mejorado el rendimiento y la pertinencia de las consultas MCP sobre activos y vulnerabilidades
- Conformidad: se ha añadido el benchmark CIS Oracle Cloud Infrastructure
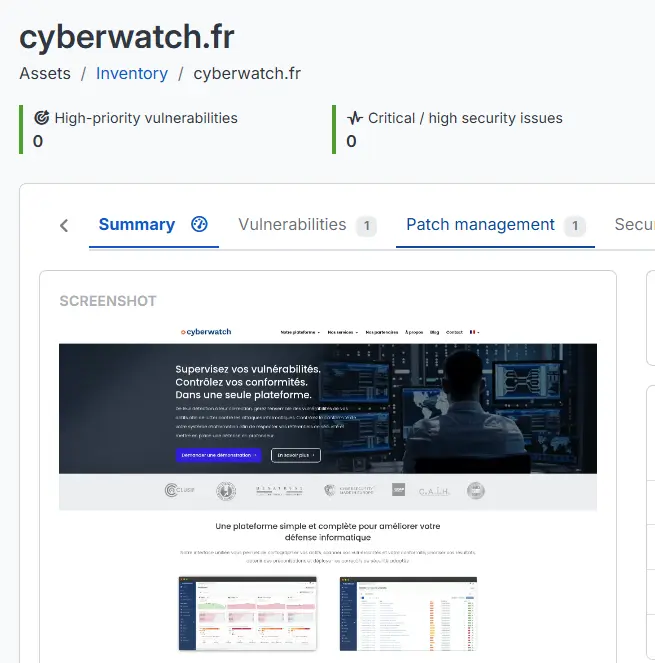
- Escaneos de red y sitios web: se han añadido capturas de pantalla a los resultados de escaneo para facilitar el análisis (vista previa)
Nuevas funcionalidades:
- Panel de control: se ha añadido un gráfico para visualizar la distribución de vulnerabilidades por estado
- Conformidad: se ha añadido la posibilidad de crear reglas personalizadas declarativas, ampliando la cobertura de conformidad a dispositivos de red y activos air gap
- Descubrimientos: se ha añadido un descubrimiento para dispositivos Cisco Meraki
- Imágenes Docker: ahora también se detectan los paquetes NPM instalados globalmente
- Escaneos de red y sitios web: se ha añadido la posibilidad de configurar módulos Nmap mediante políticas de escaneo
- Alcance:
- Se han añadido fechas de fin de vida para Drupal e Ivanti Connect Secure
- Se han añadido avisos de seguridad del NSM Noruega y del NCSC Reino Unido
- Se ha añadido soporte para Azure Data Studio, Centreon, Microsoft Defender Antivirus, Microsoft SQL Server 2025 y Ubuntu 26.04
Funcionalidades actualizadas y mejoras de rendimiento:
- API:
- La ruta
/api/v3/serverstambién permite filtrar por familia de sistema operativo - Las rutas relacionadas con las reglas de conformidad y las vulnerabilidades ahora incluyen comentarios
- La ruta
- Descubrimientos:
- Las imágenes Docker detectadas mediante el descubrimiento de imágenes en ejecución en activos Linux también indican sus activos de origen
- Se ha mejorado la gestión de errores en los descubrimientos AWS
- Exportaciones: los comentarios ahora se incluyen en las exportaciones CSV de reglas de conformidad y vulnerabilidades
- Herramientas externas: se han enriquecido los datos enviados mediante syslog con información adicional relacionada con la priorización y la exposición de vulnerabilidades
- Motor de escaneo:
- Se ha enriquecido la detección de bibliotecas Python teniendo en cuenta los metadatos de instalación
- Se ha mejorado la detección de dispositivos Cisco NX-OS, Microsoft System Center Configuration Manager y Red Hat (soporte AUS, E4S e identificación más precisa de las tecnologías)
- Se ha actualizado la detección de vulnerabilidades en sistemas Linux para reflejar un cambio en la gestión de arquitecturas de paquetes
- Búsquedas: resultados más precisos gracias a un filtrado mejorado que tiene en cuenta las anclas de búsqueda (inicio y final del texto)
Correcciones de errores:
- Conexiones sin agente:
- Se ha corregido un problema de detección del firmware de dispositivos OpenGear LightHouse vía SNMP
- Vuelve a ser posible modificar de forma masiva las credenciales almacenadas
- Alertas:
- Se ha corregido un problema al modificar alertas sin filtros
- Se ha corregido un problema por el que el filtro «Estado» no se tenía en cuenta para los defectos de seguridad
- Conformidad: se ha corregido un problema de unidad de tiempo que podía afectar a la evaluación de algunas reglas CIS Windows
- Descubrimientos: se ha corregido un problema por el que los filtros de búsqueda del panel lateral provocaban una visualización incompleta de los activos descubiertos
- Motor de escaneo:
- Se han corregido problemas de detección en Amazon Linux 2, Check Point, Oracle Linux y dispositivos HPE Aruba
- Se ha corregido un problema de detección de paquetes maliciosos relacionado con las mayúsculas y minúsculas de los nombres
- Se ha corregido un problema por el que se detectaban vulnerabilidades ya corregidas en activos Windows
15.6.6 (2026-05-05)
Correcciones de errores:
- Proyectos: se ha corregido un error del asistente de migración a proyectos que impedía migrar en bloque los activos sin ambigüedad
15.6.5 (2026-04-17)
Funcionalidades actualizadas y mejoras de rendimiento:
- Licencias: ahora solo pueden introducirse licencias en el nuevo formato. Para obtener una licencia en el nuevo formato, póngase en contacto con el soporte de Cyberwatch
15.6.4 (2026-04-16)
Funcionalidades actualizadas y mejoras de rendimiento:
- Imágenes Docker: también se detectan los paquetes NPM instalados globalmente
- Kibana: el acceso predeterminado de los nuevos usuarios a Kibana solo se concede cuando Kibana restringe a cada usuario al ámbito de sus proyectos
Correcciones de errores:
- Conformidad: se ha corregido la evaluación en Windows de las reglas OVAL relativas a duraciones expresadas en días o minutos
15.6.3 (2026-04-13)
Funcionalidades actualizadas y mejoras de rendimiento:
- Kibana: el acceso a Kibana está activado de forma predeterminada para los nuevos usuarios
Correcciones de errores:
- Seguridad: se ha corregido la vulnerabilidad CVE-2026-33210
15.6.2 (2026-04-09)
Correcciones de errores:
- Seguridad: se han corregido las vulnerabilidades CVE-2026-35611 y CVE-2026-39324
15.6.1 (2026-04-09)
Funcionalidades actualizadas y mejoras de rendimiento:
- Objetivos de red y sitios web:
- Los puertos web estándar de los objetivos de red se prueban directamente, lo que permite analizar sitios web incluso cuando Nmap no puede analizar el objetivo
- El análisis de Nmap tiene un límite de tiempo: un objetivo cuyo análisis no finaliza pasa a estar sin comunicación en lugar de bloquear los análisis siguientes
Correcciones de errores:
- Objetivos de red y sitios web: ya no se muestra dos veces el mismo puerto en un activo
- Motor de análisis: se han corregido falsos positivos en la detección de paquetes maliciosos
- Seguridad: las reglas de conformidad personalizadas ya no se ejecutan en los activos cloud
15.6 (2026-03-30)
Funcionalidades destacadas:
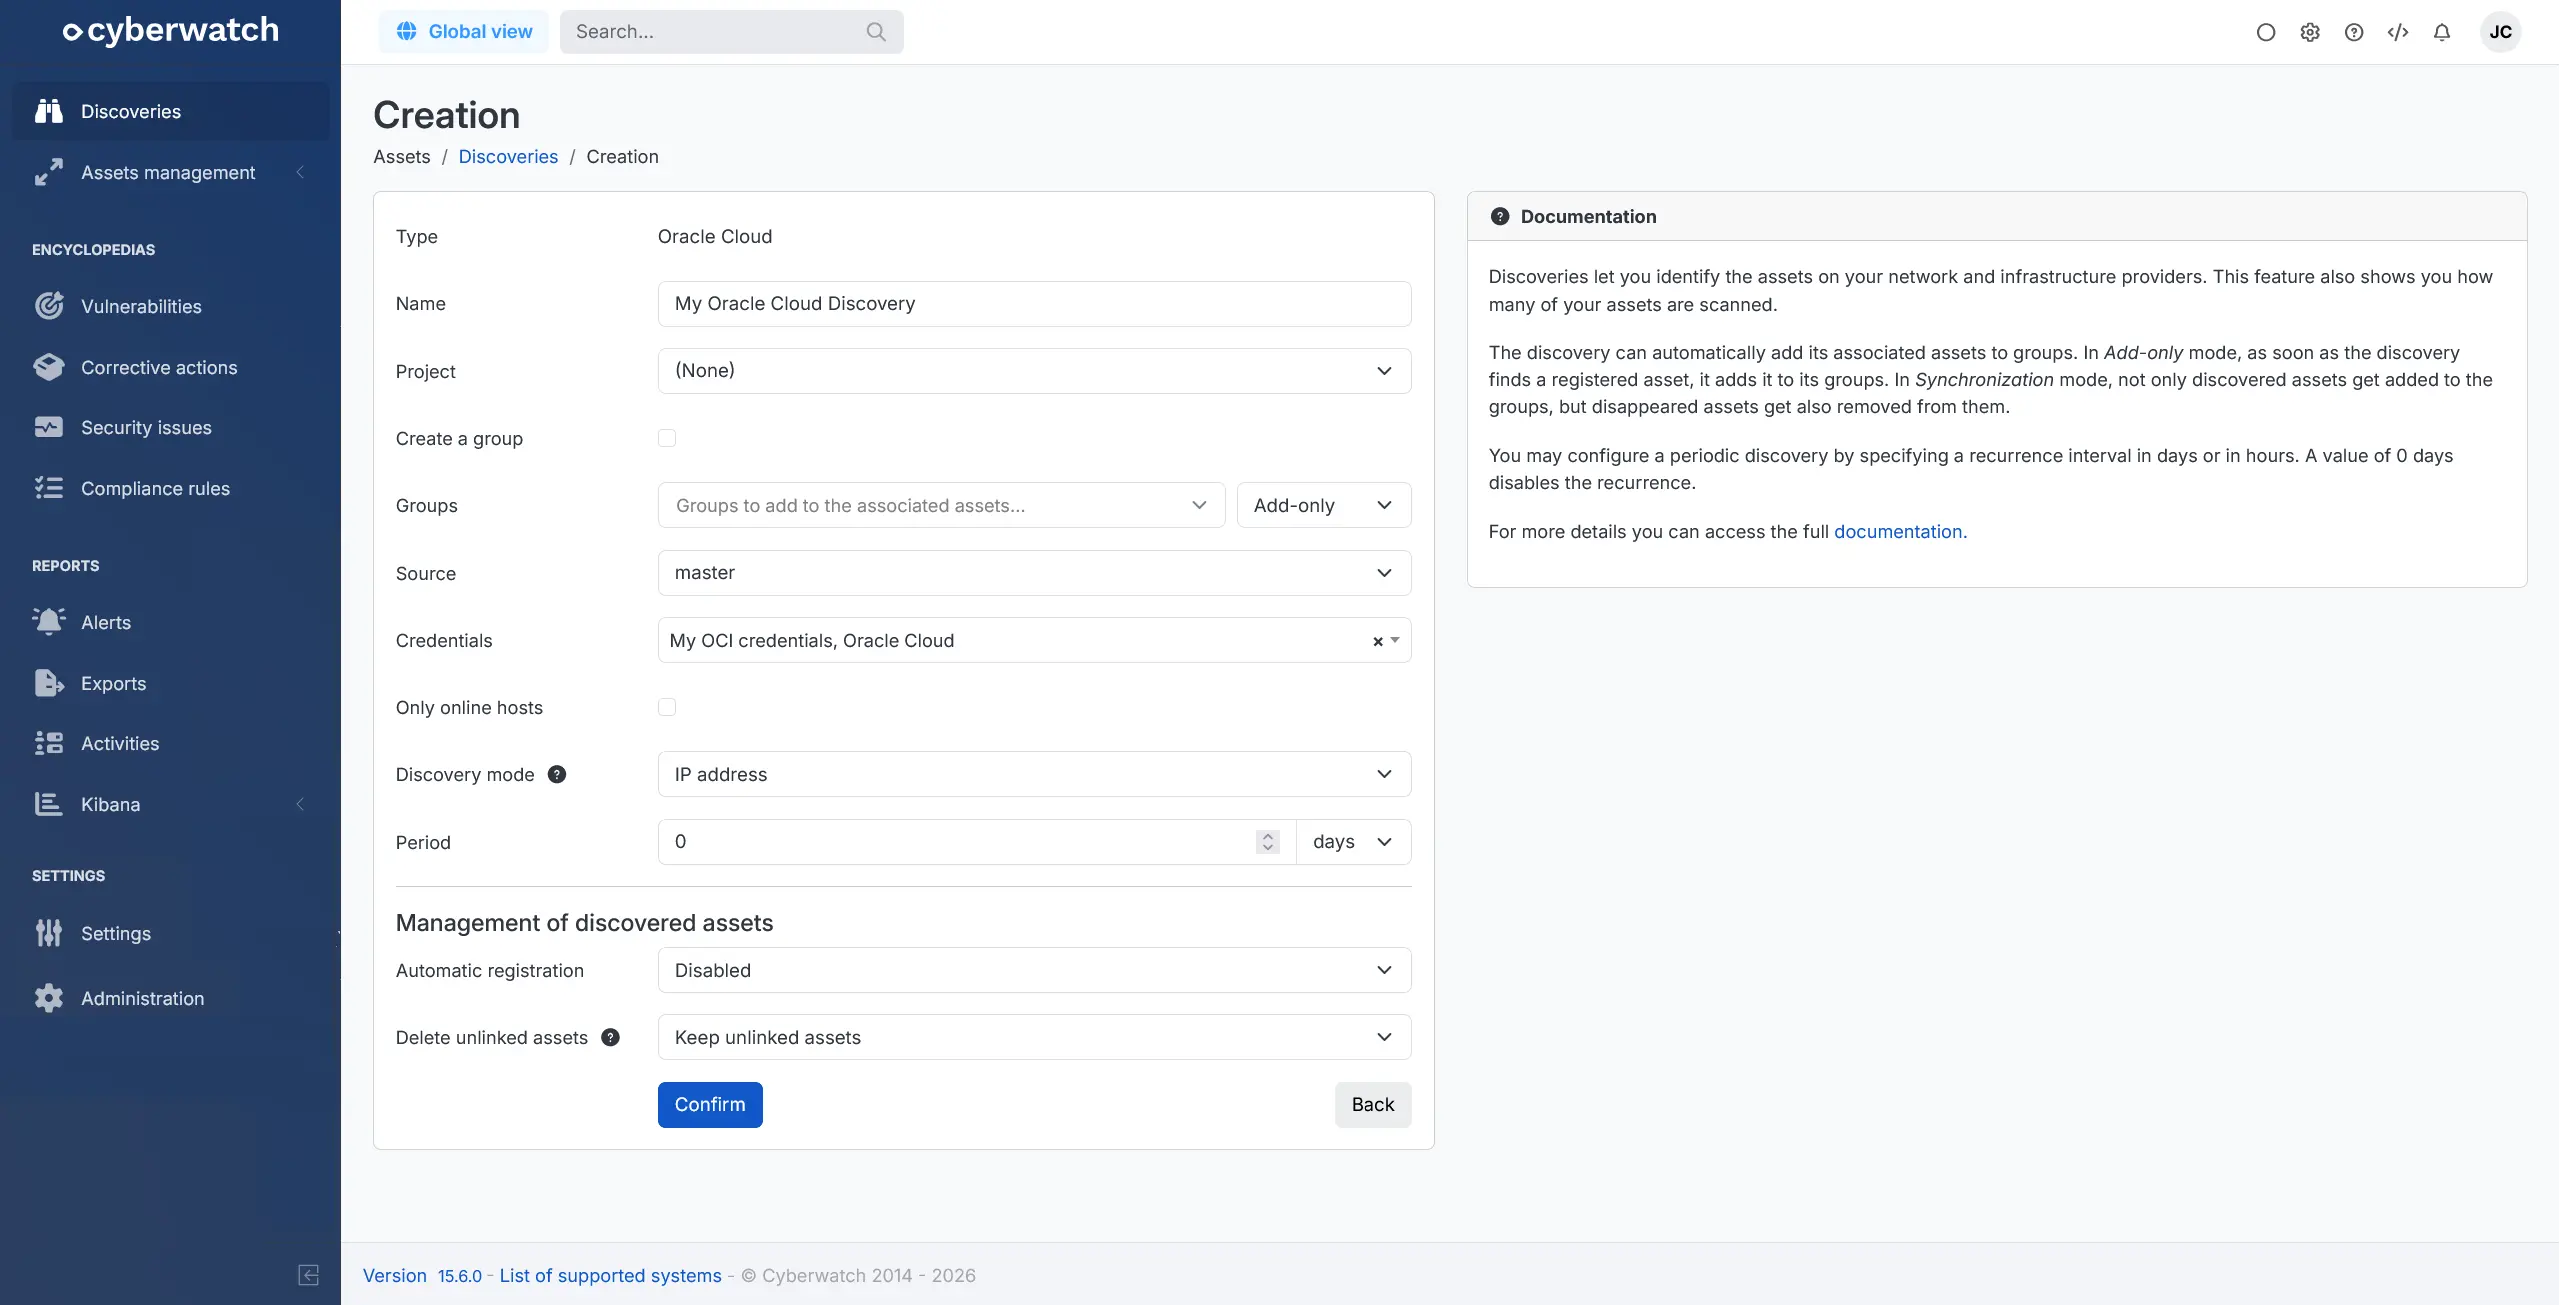
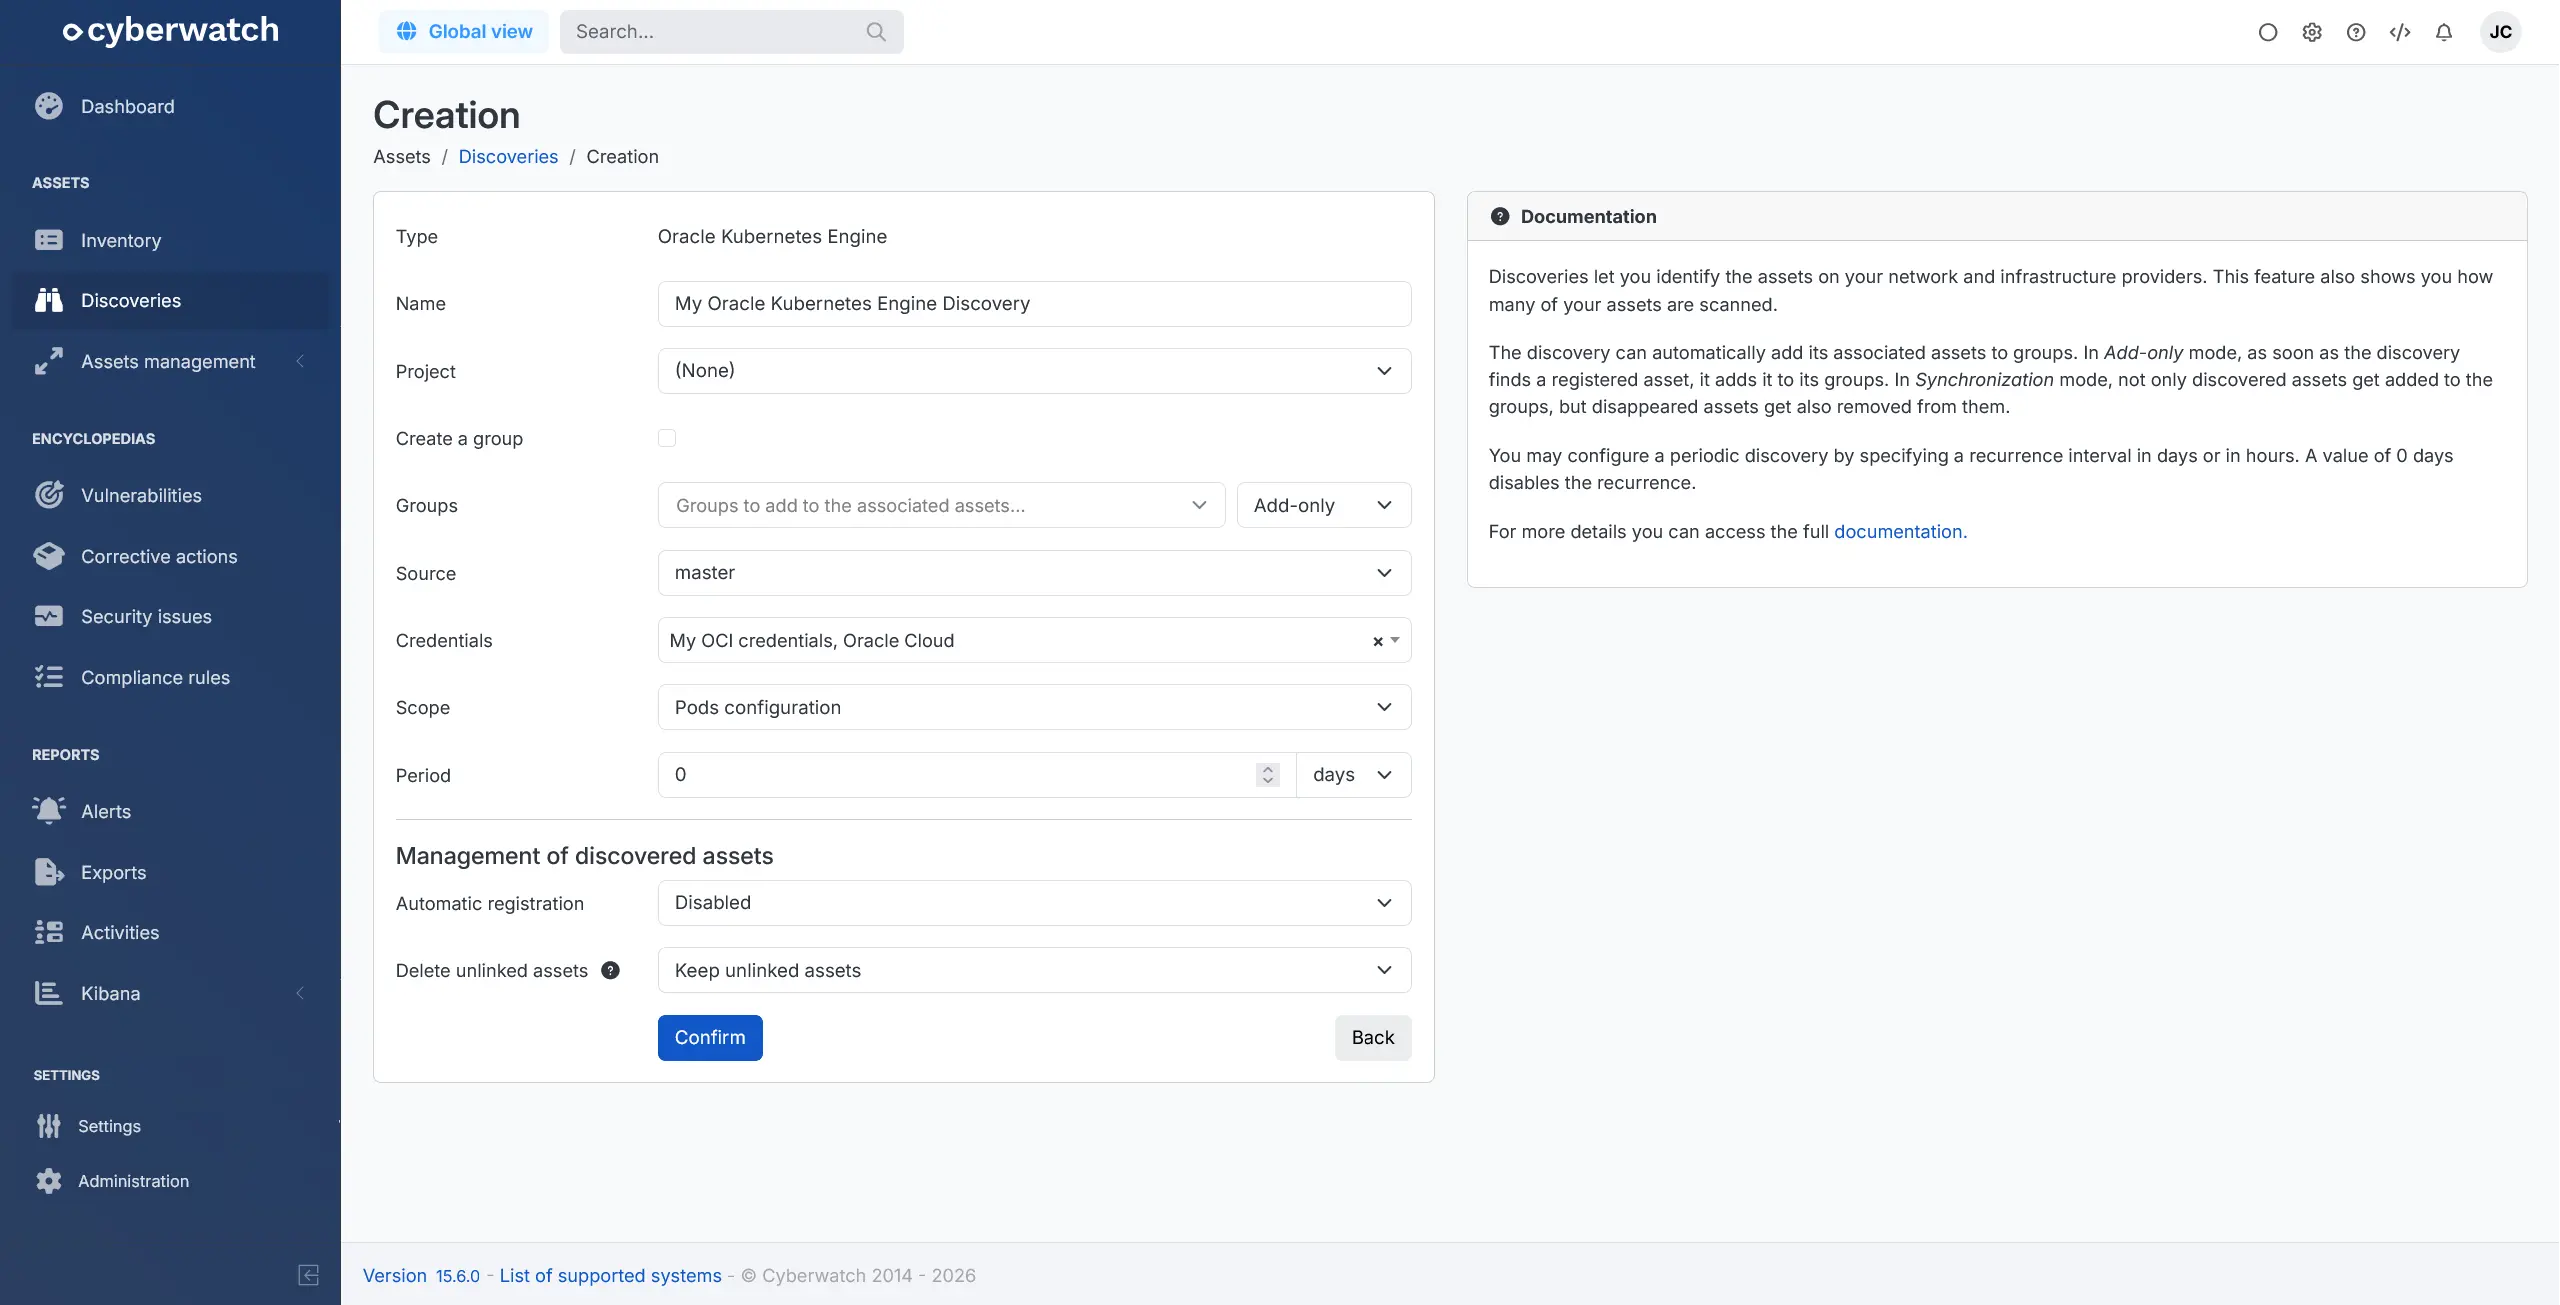
- Descubrimientos: se han añadido descubrimientos de Oracle Cloud Infrastructure y Oracle Kubernetes Engine (vista previa) (vista previa)
- Kibana: se respeta el perímetro de usuario: cada usuario solo puede acceder a los activos de sus propios proyectos. El acceso a Kibana puede activarse de forma masiva desde la interfaz. Esta funcionalidad requiere la versión 5.30 o posterior de la base del orquestador
- Idiomas: la aplicación ya está disponible en español
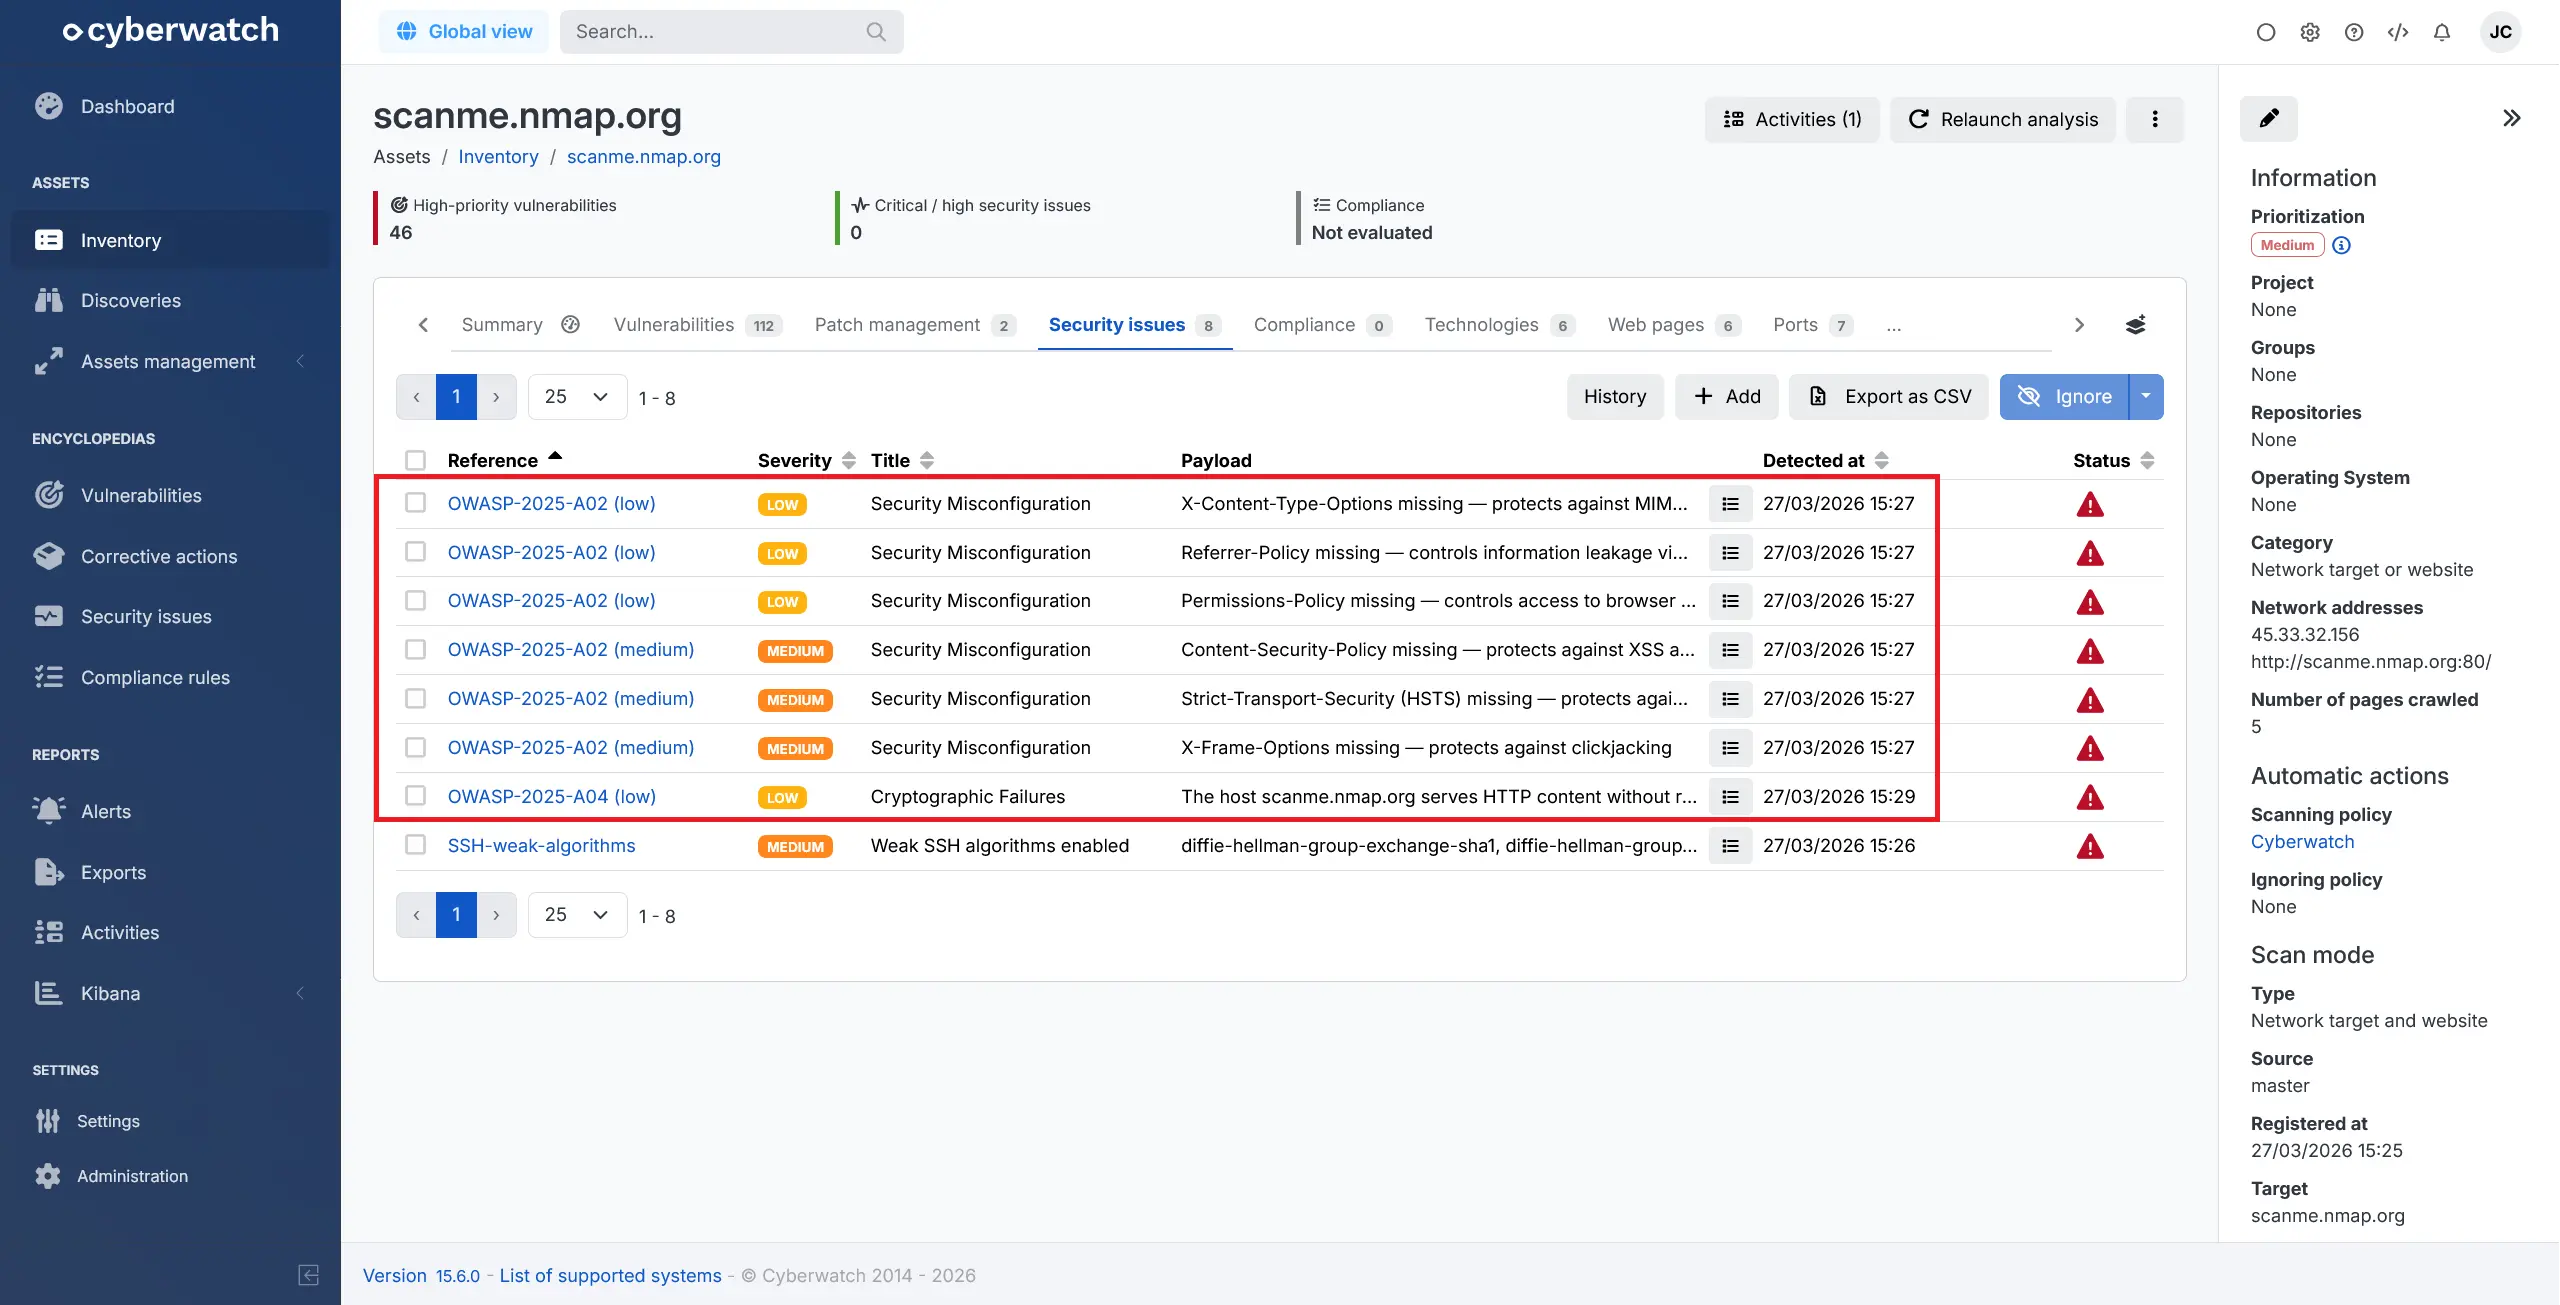
- Escaneos de red y sitios web: se ha rediseñado el motor de escaneo OWASP de aplicaciones web. Este motor mejora el rendimiento global y sustituye el marco de referencia WSTG por el OWASP Top 10 2025 (vista previa)
- Informes: se ha añadido la posibilidad de generar un informe PDF de cobertura del sistema de información para auditorías y cumplimiento normativo
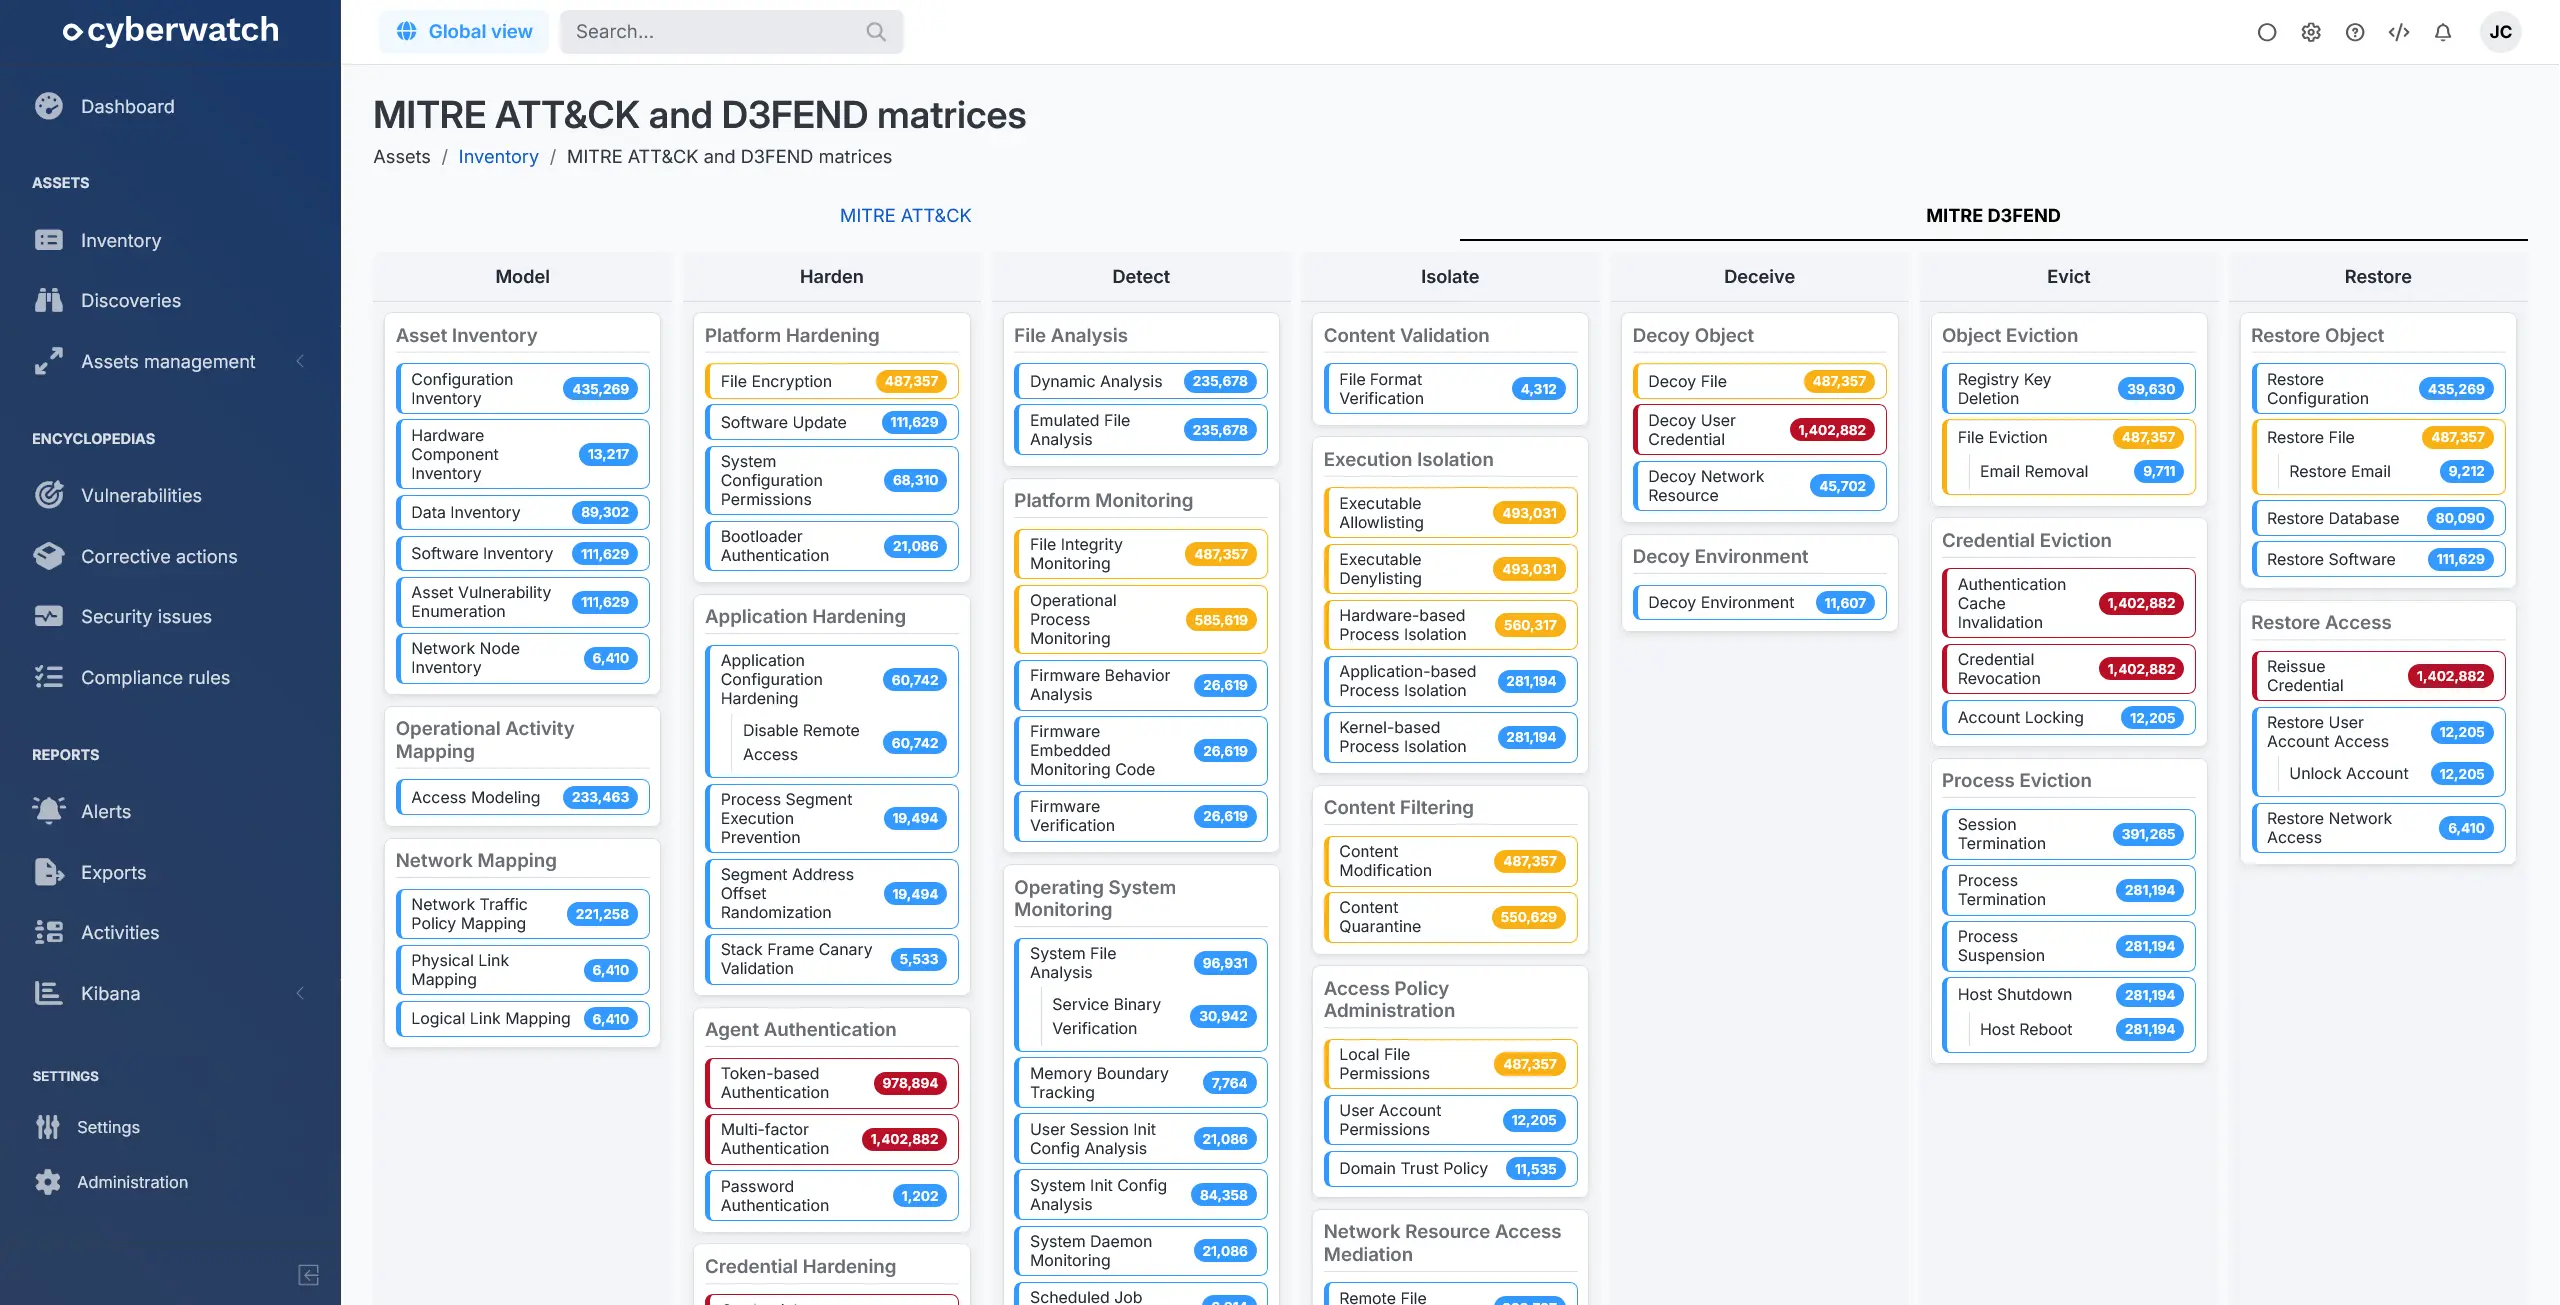
- Enciclopedia de vulnerabilidades: se ha incorporado el marco MITRE D3FEND como complemento de ATT&CK, con las matrices mostradas en una vista con pestañas, para enriquecer el análisis mediante las técnicas de defensa asociadas (vista previa)
Nuevas funcionalidades:
- Motor de escaneo:
- Los controladores Windows instalados aparecen en el listado de tecnologías
- Los paquetes Python de entornos virtuales también se reportan
- Alcance:
- Se han añadido avisos de seguridad del NCSC Irlanda
- Se ha añadido soporte para dispositivos Arista
- Se ha añadido soporte para VMware Cloud Director
- Se ha añadido soporte para dispositivos ZPE Systems Nodegrid Serial Console
Funcionalidades actualizadas y mejoras de rendimiento:
- Agentes: el nombre del proyecto se incluye en los archivos MSI
- IA: se ha mejorado el rendimiento y las capacidades de análisis del servidor MCP
- Proveedor de autenticación: ahora es posible activar la comprobación de la caducidad del certificado del IdP en SAML
- Cloud: el asistente también facilita la creación de aplicaciones Microsoft Entra ID para Azure y Microsoft 365, simplificando la integración con Cyberwatch
- Acciones correctivas: se ha mejorado el soporte del Administrador de paquetes de Windows para actualizar aplicaciones de terceros
- Personalización: nuevos parámetros para afinar las CVE incluidas en las alertas
- Detalles de una vulnerabilidad: la exportación CSV puede limitarse a los activos seleccionados
- Detalles de un activo: se ha mejorado la gestión del estado de las vulnerabilidades durante las acciones correctivas
- Proyectos: los scripts de análisis también pueden definirse a nivel de proyecto
- Repositorios: mejoras de rendimiento para optimizar el tiempo de carga de la página
Correcciones de errores:
- Conexiones sin agente: se ha corregido un problema de detección en dispositivos Aruba vía SNMP
- Alertas: se ha corregido un problema que impedía editar las alertas
- Imágenes Docker: se ha corregido un problema que impedía escanear algunas imágenes añadidas desde la página de detalles de un activo
- Políticas de priorización: se ha corregido un problema que impedía crear políticas a los administradores del sistema con acceso limitado a proyectos
- Proyectos: los usuarios asociados a un solo proyecto pueden volver a seleccionar sus credenciales almacenadas
- Motor de escaneo:
- Se ha corregido un problema de detección en Veeam Backup & Replication
- Se ha corregido un problema de análisis en Microsoft Office
- Se ha corregido un problema de análisis en Mozilla Firefox
- Defectos de seguridad: se ha corregido un comportamiento incoherente al cambiar el estado de los defectos de seguridad
15.5.6 (2026-03-24)
Correcciones de errores:
- Seguridad: actualización de seguridad del framework de la aplicación
15.5.5 (2026-03-23)
Correcciones de errores:
- Conexiones sin agente: se ha corregido un problema de detección mediante SNMP de equipos Aruba AOS-CX
15.5.4 (2026-03-18)
Nuevas funcionalidades:
- IA: Mistral AI puede conectarse ahora al servidor MCP de Cyberwatch
Correcciones de errores:
- Actividades: se ha corregido la carga de la página «Actividades»
15.5.3 (2026-03-02)
Nuevas funcionalidades:
- Idiomas: la aplicación está ahora disponible en español
Correcciones de errores:
- Conexiones sin agente: se han corregido las conexiones SNMPv3 que utilizan el cifrado DES
- Proyectos: se han corregido comportamientos anómalos al eliminar un proyecto
15.5.2 (2026-02-26)
Correcciones de errores:
- Inventario de activos: se ha corregido una regresión que impedía programar el reinicio de activos desde las acciones en bloque
15.5.1 (2026-02-25)
Nuevas funcionalidades:
- IA: ChatGPT puede conectarse ahora al servidor MCP de Cyberwatch
15.5 (2026-02-23)
Funcionalidades destacadas:
- IA: se ha añadido una nueva funcionalidad MCP que permite a la inteligencia artificial interactuar con la aplicación y automatizar determinadas acciones
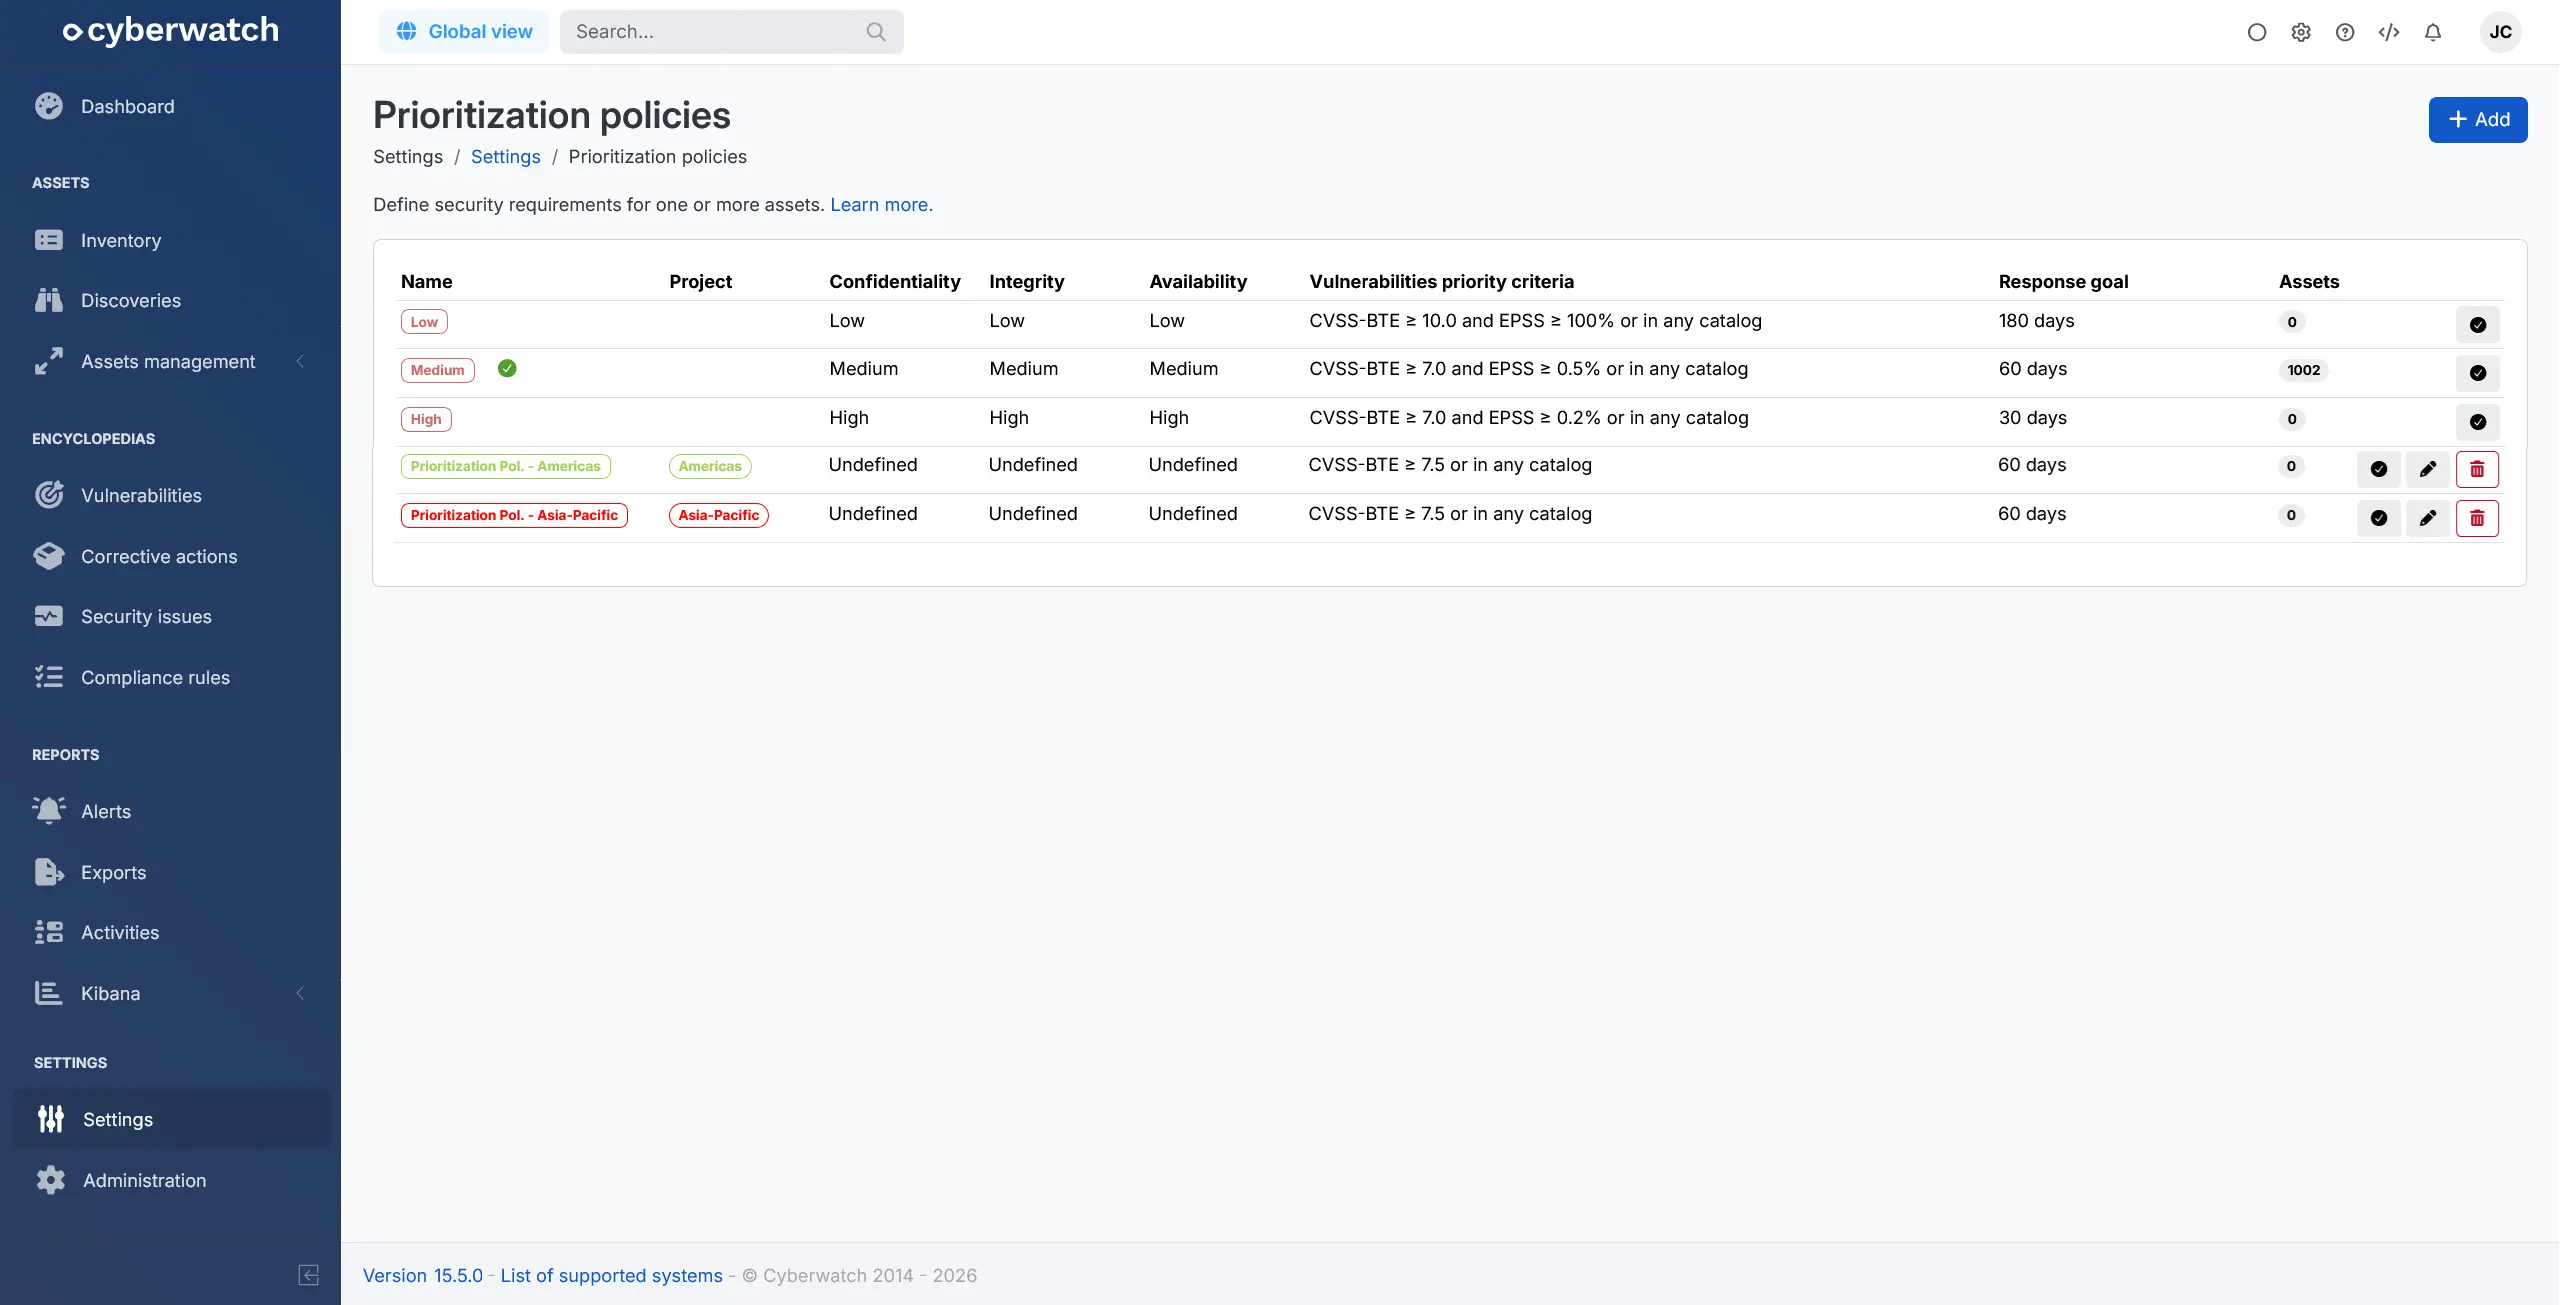
- Criticidades: se han renombrado como «Políticas de priorización» para reflejar mejor su uso (vista previa)
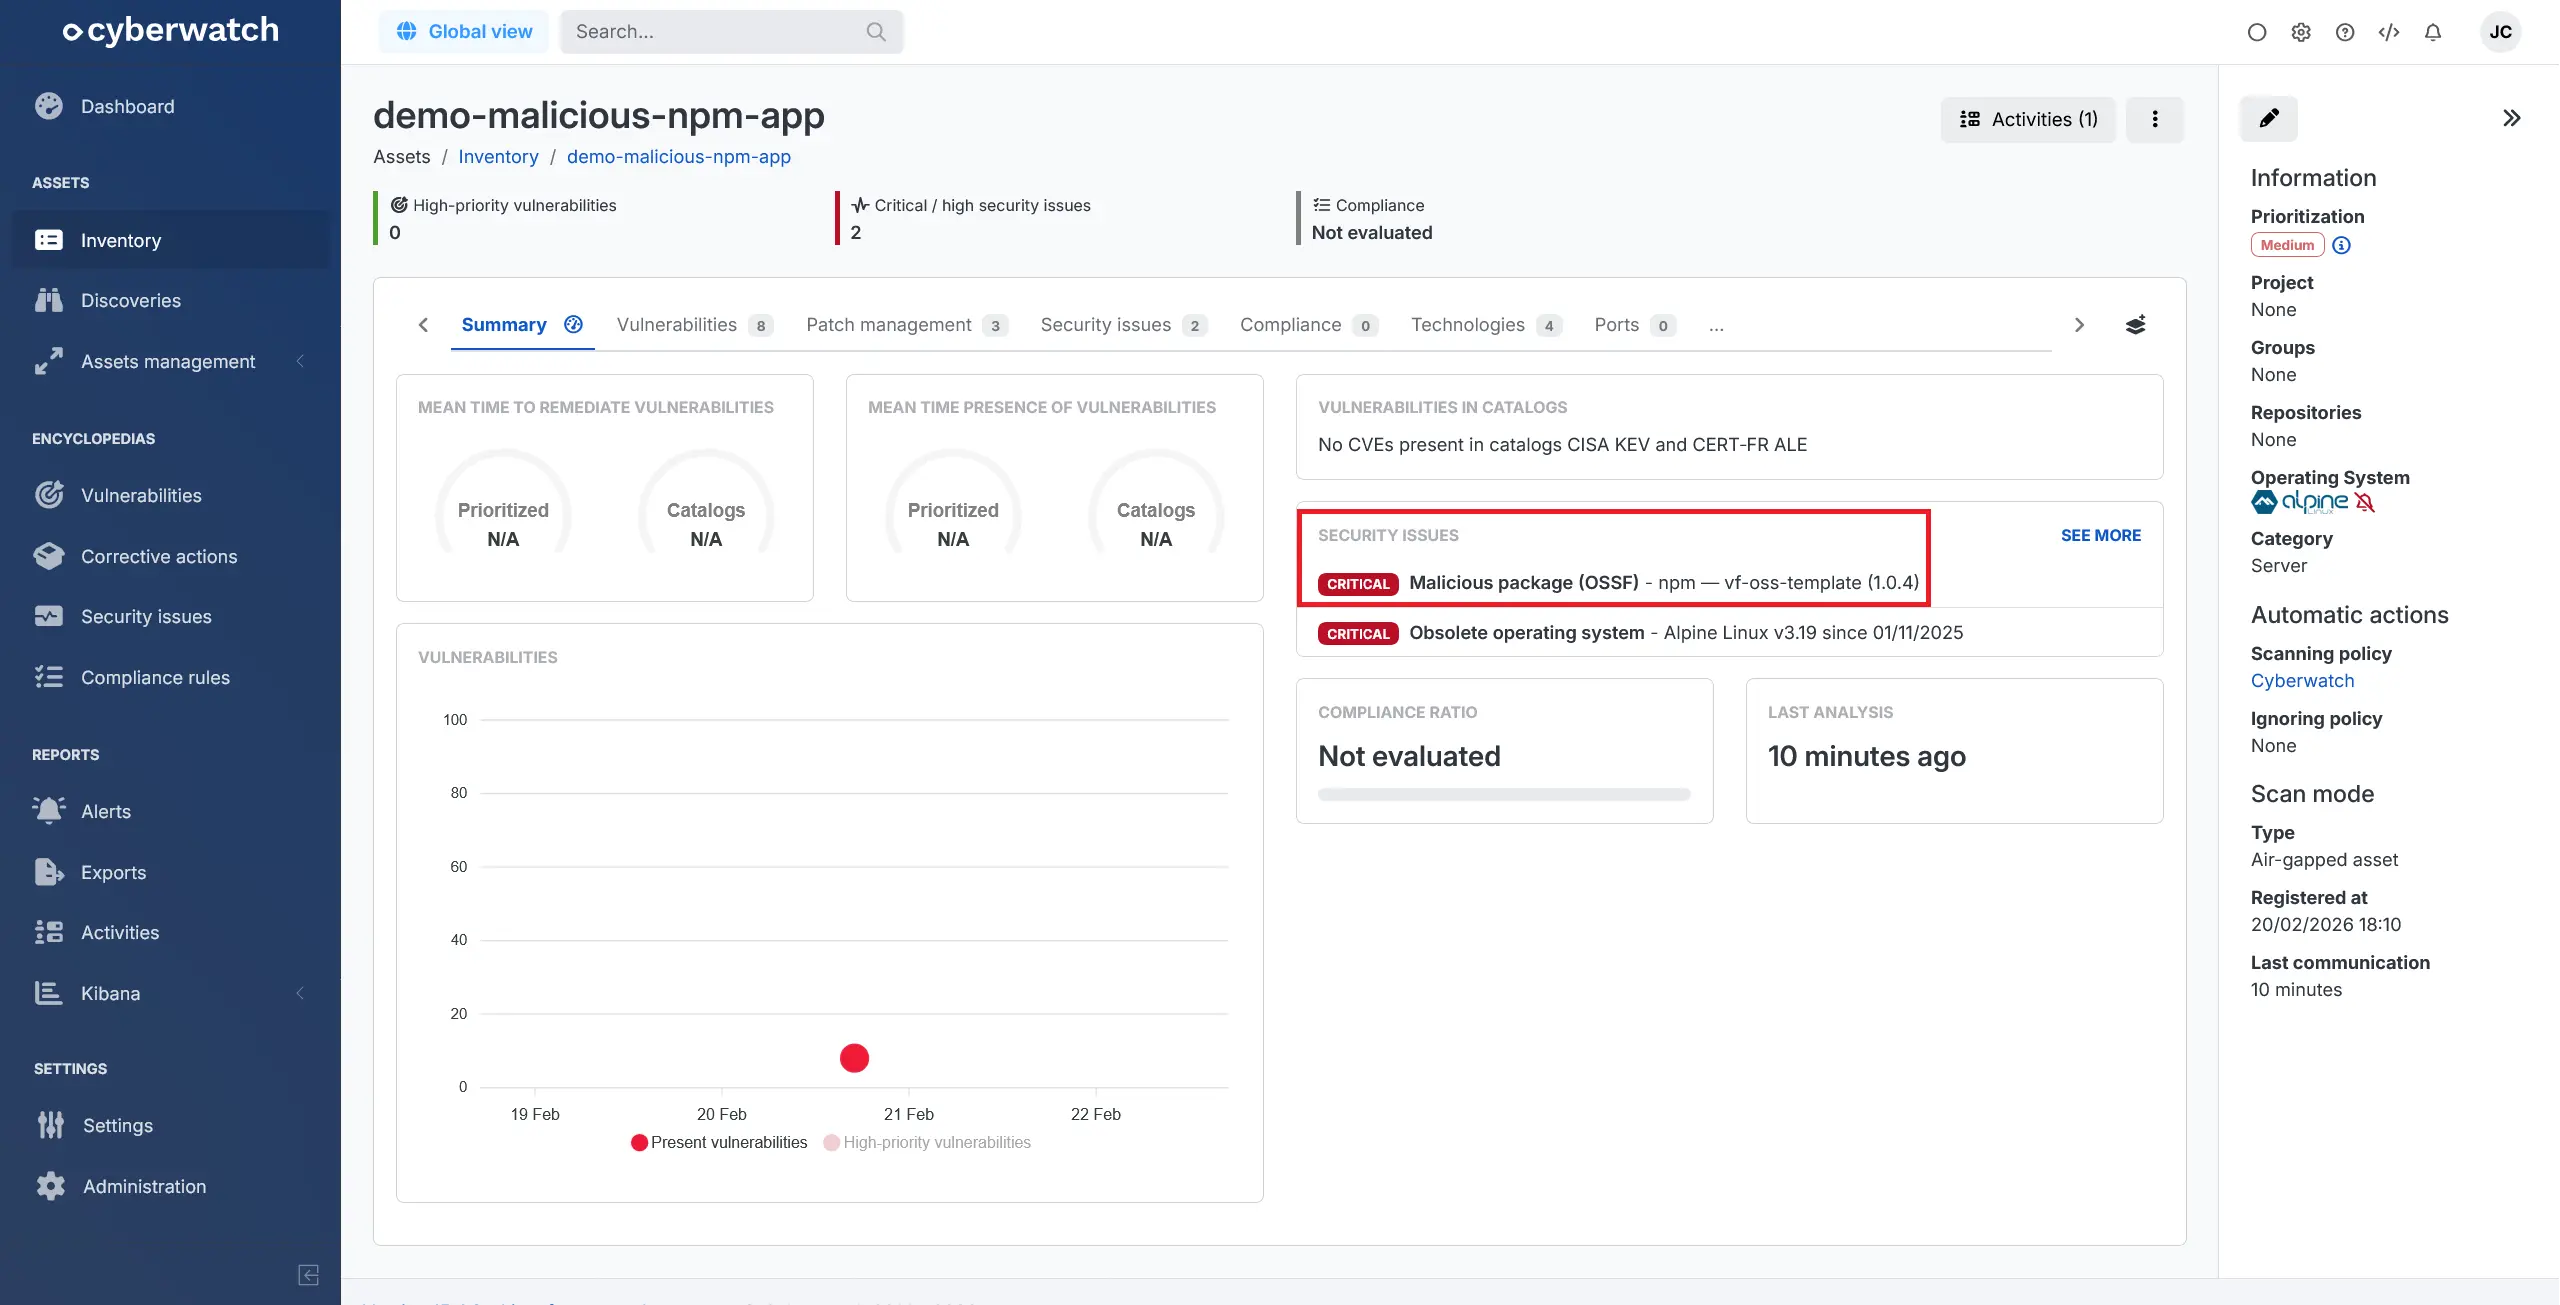
- Defectos de seguridad: se ha añadido la detección de paquetes de software malicioso que afectan a los activos, a partir de datos del repositorio OpenSSF (vista previa)
Nuevas funcionalidades:
- Acciones correctivas: ahora es posible desplegar parches para aplicaciones Snap
- Alcance:
- Se han añadido avisos de seguridad de ABB
- Se han añadido avisos de seguridad de Nozomi Networks
- Se han añadido avisos de seguridad de SICK
- Se han añadido avisos de seguridad del CNCS Portugal
- Se han añadido avisos de seguridad del NCSC Países Bajos
- Se han añadido avisos de seguridad de VARIoT
- Se ha añadido soporte para SUSE Linux Enterprise Server 16.0
Funcionalidades actualizadas y mejoras de rendimiento:
- API: se ha actualizado la documentación para aclarar los permisos de acceso a las rutas según los roles de usuario
- Activos: los datos declarativos de todos los activos ahora pueden modificarse mediante una importación air gap
- Proveedor de autenticación: se ha mejorado el mecanismo de asociación a proyectos mediante grupos de usuarios SAML, incluyendo la vinculación automática de proyectos desconocidos por nombre
- Benchmarks: la vista de configuración de los benchmarks de conformidad se ha trasladado al menú «Administración»
- Conformidad de entornos cloud: se han actualizado las reglas de conformidad de Microsoft 365 para Exchange Online, Purview, OneDrive, SharePoint Online y Teams
- Conformidad: se ha mejorado la implementación de algunas reglas del benchmark CIS en Windows Server 2022 y 2025
- Herramientas externas: ahora también es posible enviar los logs Syslog por TCP con cifrado TLS
- Escaneos de red y sitios web:
- Se ha mejorado la coherencia de los resultados de escaneo entre los modos normal y headless
- Ahora es posible seleccionar qué módulos de Orignal ejecutar durante el escaneo
- Proyectos: las políticas de priorización también pueden definirse a nivel de proyecto
- Vulnerabilidades: ajustes funcionales y de interfaz como preparación para la futura funcionalidad de seguimiento de vulnerabilidades
Correcciones de errores:
- Escaneos de red y sitios web: se ha corregido la gestión de errores cuando un objetivo no está disponible
15.4.3 (2026-02-12)
Nuevas funcionalidades:
- Enciclopedia de vulnerabilidades: se han añadido los boletines de seguridad de ABB, el CNCS (Portugal) y el NCSC (Irlanda)
15.4.2 (2026-01-30)
Nuevas funcionalidades:
- Enciclopedia de vulnerabilidades: se han añadido los boletines de seguridad del NCSC (Países Bajos), Nozomi Networks, SICK y VARIoT
Correcciones de errores:
- Motor de análisis: se ha corregido un error de análisis cuando no se detecta la versión de BIND
15.4.1 (2026-01-27)
Correcciones de errores:
- Análisis: se ha corregido un problema que podía impedir, desde el primer análisis de un nuevo activo, la ejecución de los scripts añadidos por las reglas de activos
15.4 (2026-01-26)
Funcionalidades destacadas:
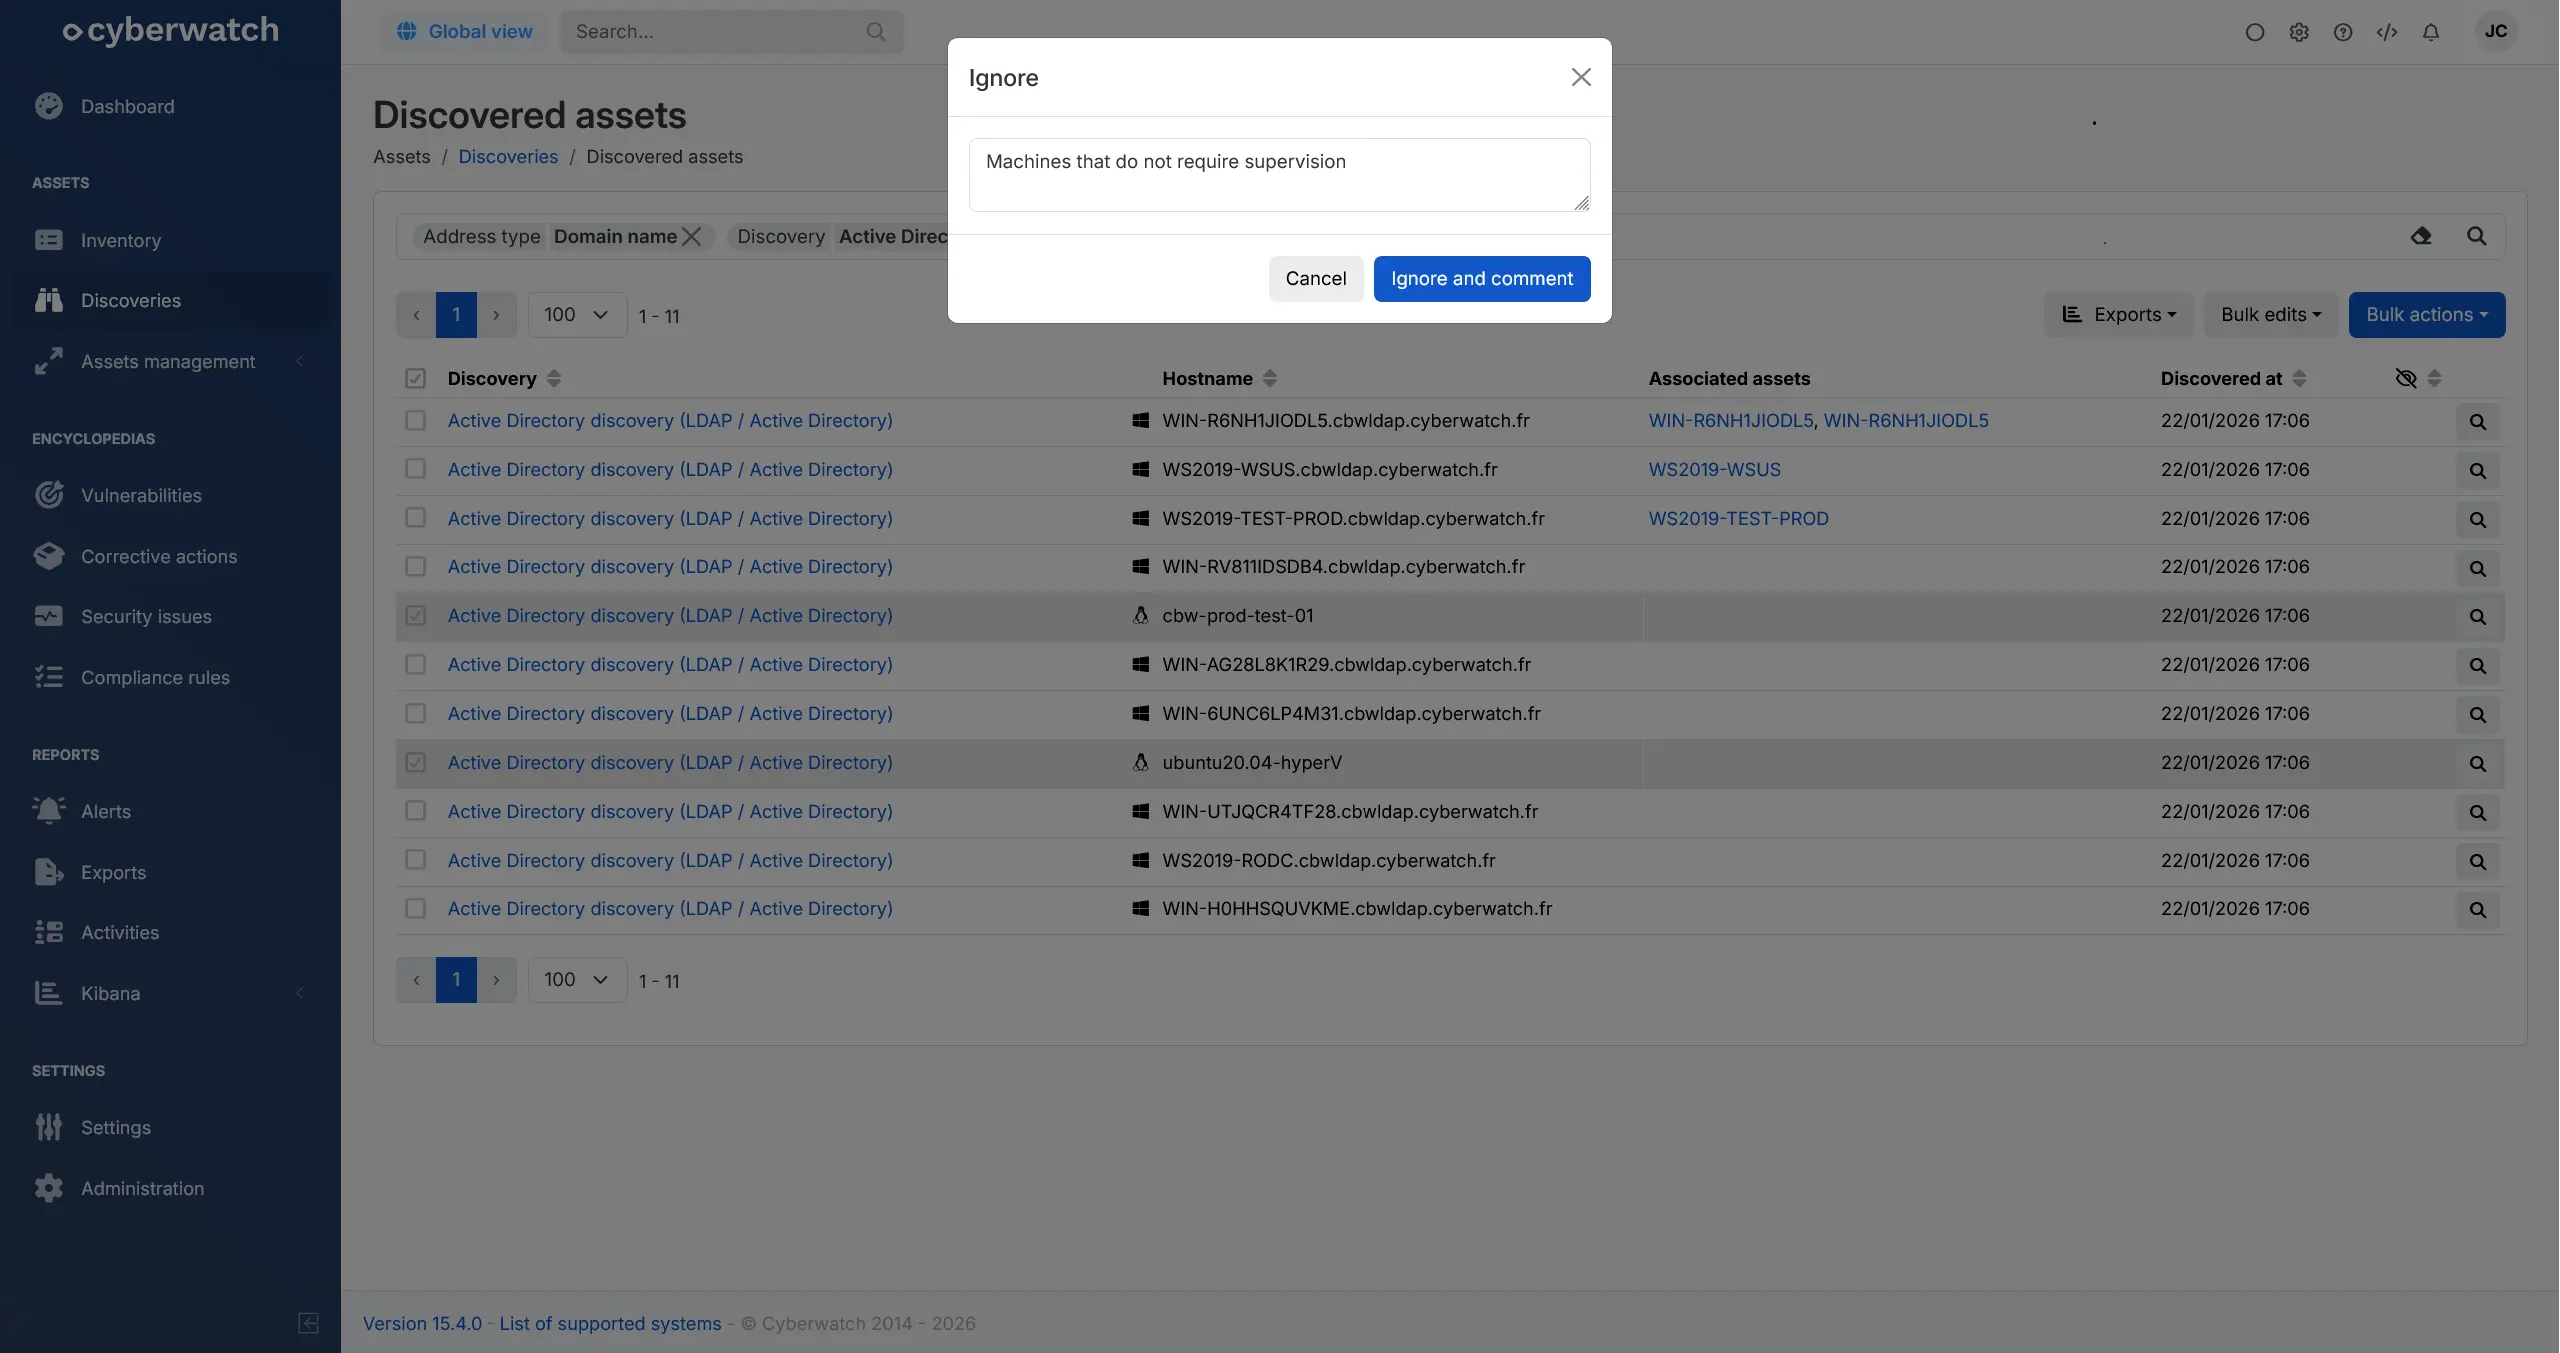
- Descubrimientos: ahora puede ignorar un activo descubierto (vista previa)
Nuevas funcionalidades:
- Conformidad: se añadieron y actualizaron varios CIS Benchmarks, incluidos AlmaLinux 10, Debian 13, Oracle Linux 10, Red Hat Enterprise Linux 10 y Rocky Linux 10
- Descubrimientos: se añadió un descubrimiento de red basado en UDP (SNMP)
- Alcance:
- Se añadió soporte para CloudLinux 10
- Se añadió soporte para Fedora 43
- Se añadió soporte para dispositivos HPE Aruba Airwave
- Se añadió soporte para IBM InfoSphere Information Server en Windows
- Se añadió soporte para dispositivos WALLIX Access Manager
Funcionalidades actualizadas y mejoras de rendimiento:
- Actividades:
- Se mejoró la experiencia de usuario para la visualización de actividades
- La barra de búsqueda incluye ahora un nuevo filtro temporal para la exportación CSV de actividades
- API:
- La ruta
/api/v3/servers/{id}/exportahora devuelve metadatos, grupos y proyecto al exportar un activo en formato SBOM SPDX o CycloneDX - La ruta
/api/v3/vulnerabilities/servers/{id}ahora devuelve detalles adicionales de la carga útil de los defectos de seguridad y los títulos de acciones correctivas del activo - Ahora puede indicarse el rol ARN al crear o actualizar una conexión sin agente de AWS SSM
- La ruta
- Conformidad de entornos cloud: se implementaron nuevas reglas de conformidad para Microsoft 365
- Conformidad: se actualizó el comportamiento y la aplicabilidad de las reglas personalizadas
- Descubrimientos:
- El tiempo máximo de ejecución ahora se muestra en los detalles de descubrimientos de consultas seguras de red o industriales
- Las direcciones IP de los activos identificados durante un descubrimiento de red ahora siempre se muestran en la aplicación, junto con el nombre de host cuando esté disponible
- Las anotaciones y etiquetas de pods ahora se reportan para los descubrimientos de Kubernetes
- Imágenes Docker: se eliminó el soporte de motores de ejecución externos; todos los escaneos ahora se realizan exclusivamente con el escáner nativo de la aplicación
- Escaneos de red y sitios web: ahora pueden especificarse URL adicionales para el escaneo
- Motor de escaneo: las aplicaciones Snap ahora se admiten en distribuciones Linux compatibles
Correcciones de errores:
- Conexiones sin agente: se corrigieron problemas de detección para dispositivos Check Point y Opengear mediante SNMP
- API: se corrigió un problema que afectaba a los escaneos de conformidad realizados por administradores de seguridad
- Reglas de activos: se corrigió un problema que impedía ejecutar reglas durante la creación de activos en una conexión sin agente
- Acciones correctivas: se corrigió el soporte del gestor de paquetes de Windows para actualizar aplicaciones de terceros
- Descubrimientos: se corrigió un problema de registro automático de activos para descubrimientos de Proxmox
- Motor de escaneo: se corrigieron la detección y el análisis en sistemas Red Hat
15.3.5 (2025-12-26)
Correcciones de errores:
- Acciones correctivas: se ha corregido el despliegue de actualizaciones de aplicaciones de Windows mediante WinGet
15.3.4 (2025-12-24)
Nuevas funcionalidades:
- Administración: es posible declarar los proxies de confianza mediante la variable
TRUSTED_PROXIES, como se describe en la página Configurar los proxies de confianza - Licencias: las licencias renovadas se aplican automáticamente durante la sincronización con Cyberwatch
Funcionalidades actualizadas y mejoras de rendimiento:
- Acciones correctivas: las aplicaciones de Windows que deben actualizarse mediante WinGet se buscan por su identificador
- Exportaciones CSV: se ha reforzado la protección contra la inyección de fórmulas al abrir los archivos en Excel
Correcciones de errores:
- Enciclopedia de vulnerabilidades: las insignias de los catálogos ya no desbordan la vista previa de una CVE
15.3.3 (2025-12-17)
Correcciones de errores:
- Licencias: se ha corregido la compatibilidad con las licencias en el nuevo formato
15.3.2 (2025-12-16)
Correcciones de errores:
- Estabilidad: se ha actualizado el componente de procesamiento de tareas en segundo plano
15.3.1 (2025-12-15)
Correcciones de errores:
- Detalles de un activo: se ha eliminado la ventana que se mostraba cuando el activo superaba la cuota de la licencia
15.3 (2025-12-15)
Funcionalidades destacadas:
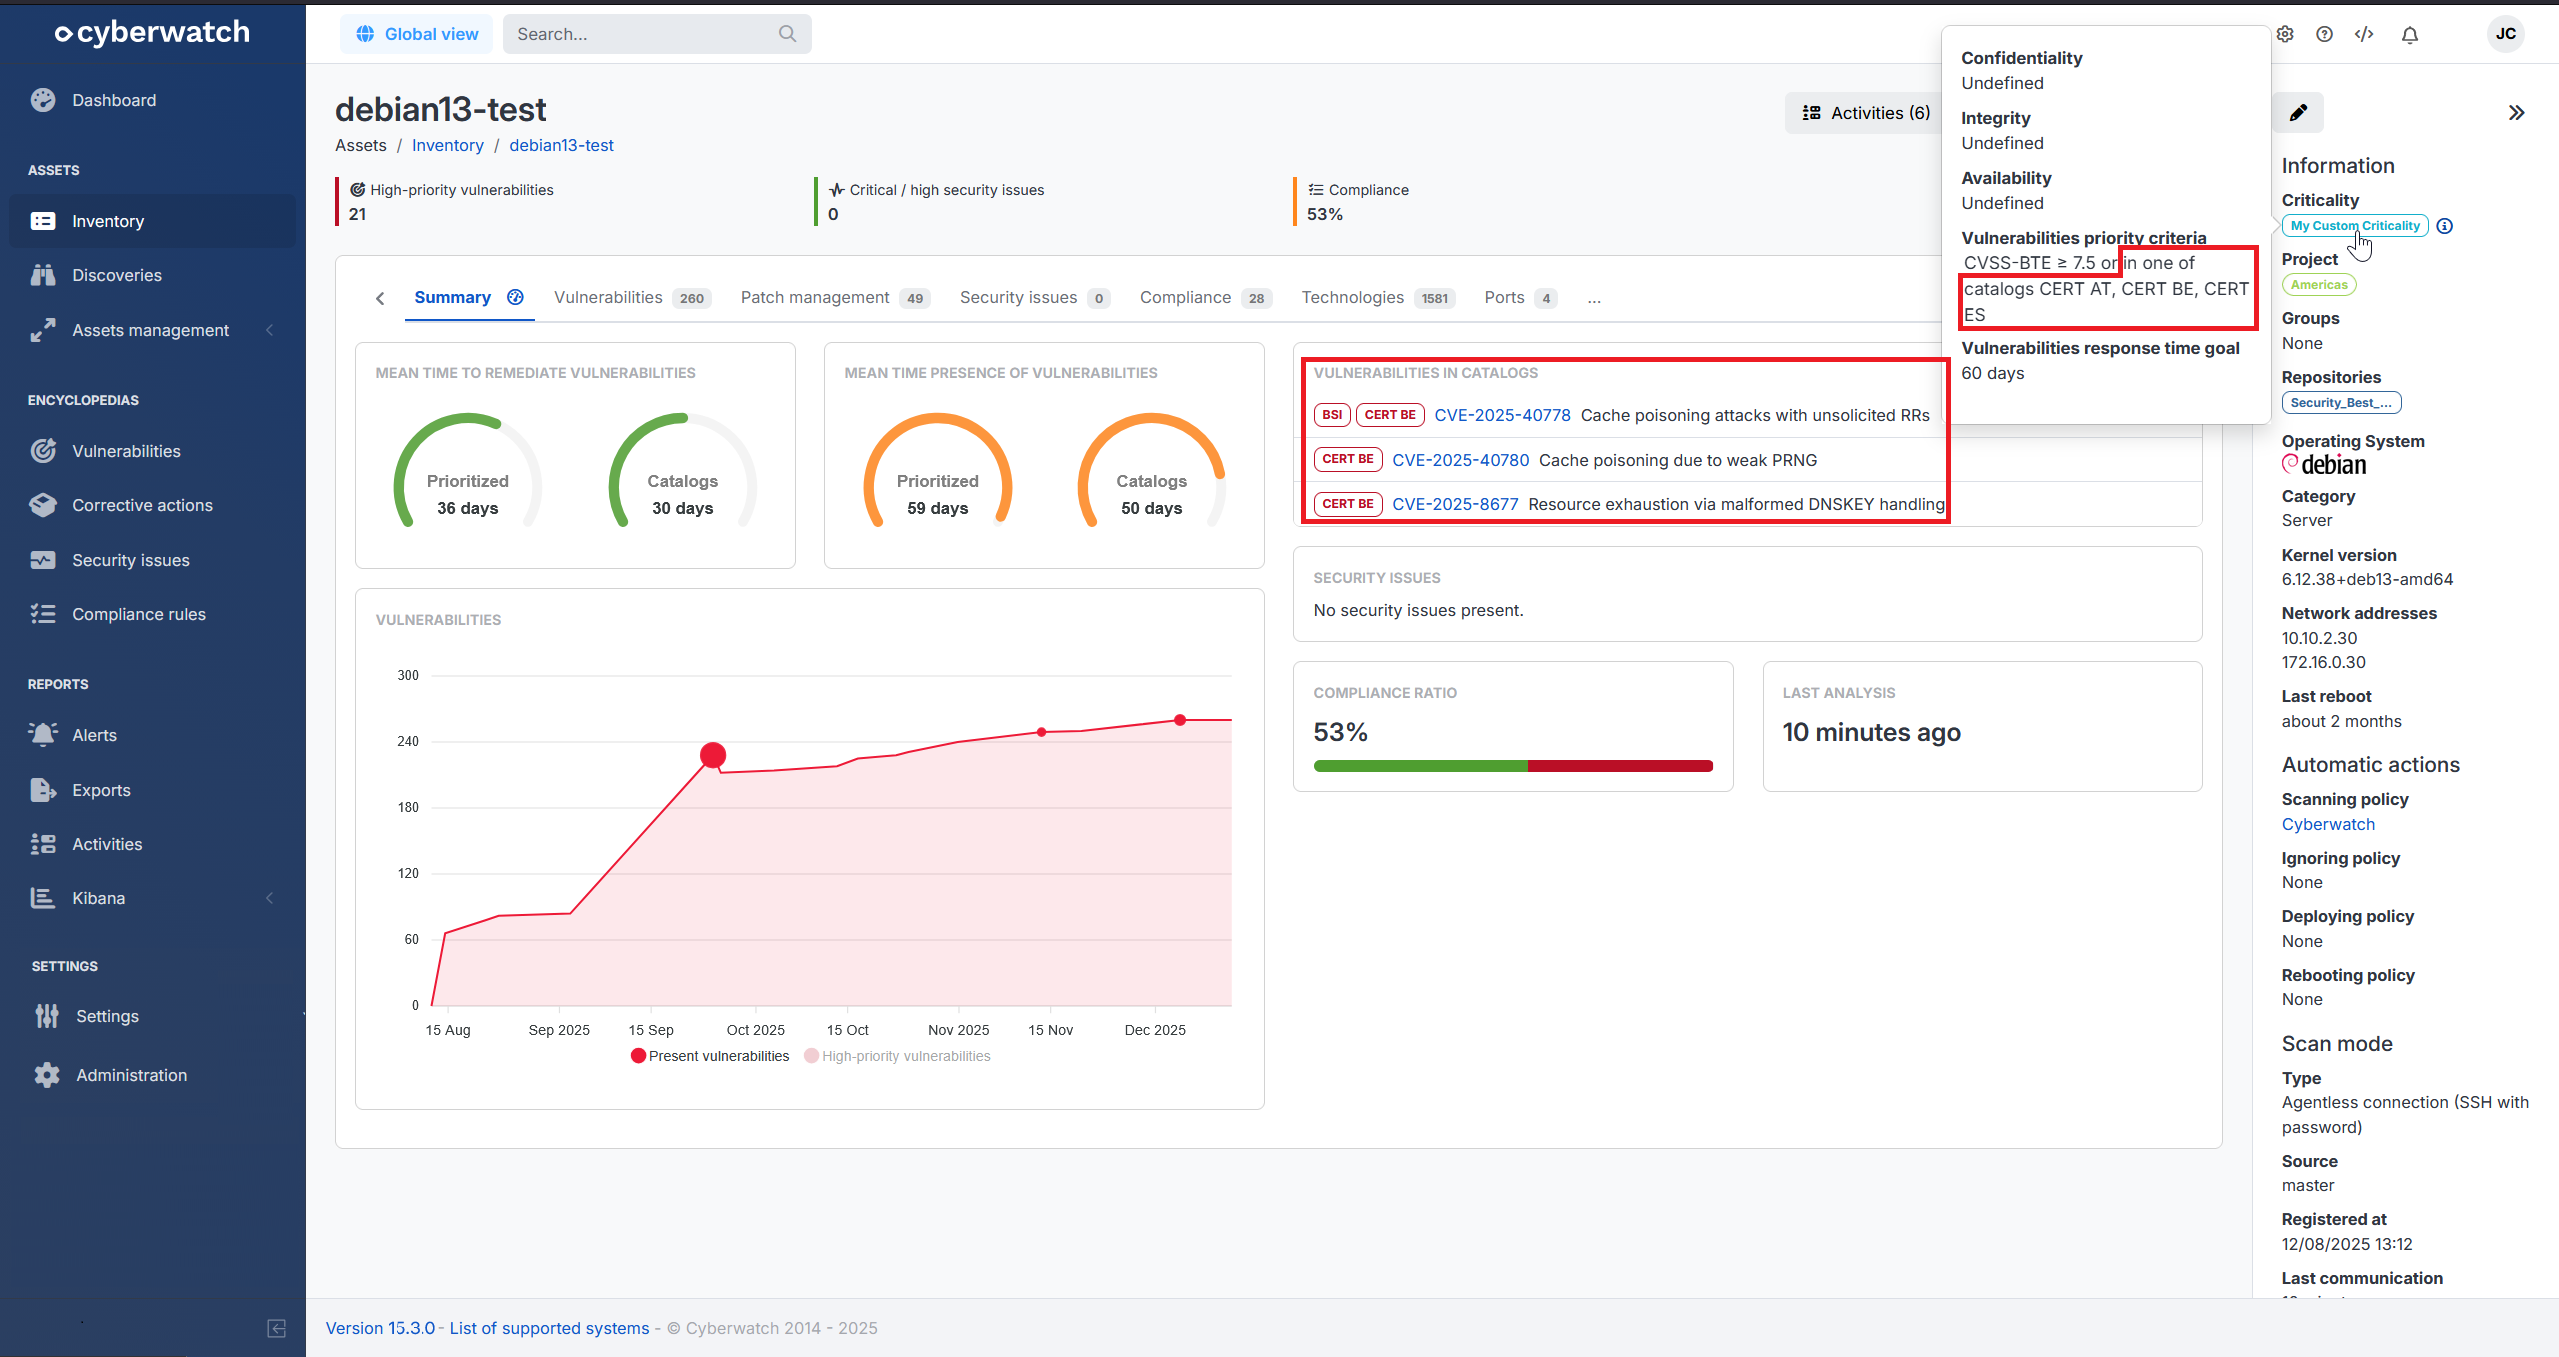
- Criticidades: ahora puede integrar catálogos de CERT europeos en la priorización de vulnerabilidades (vista previa)
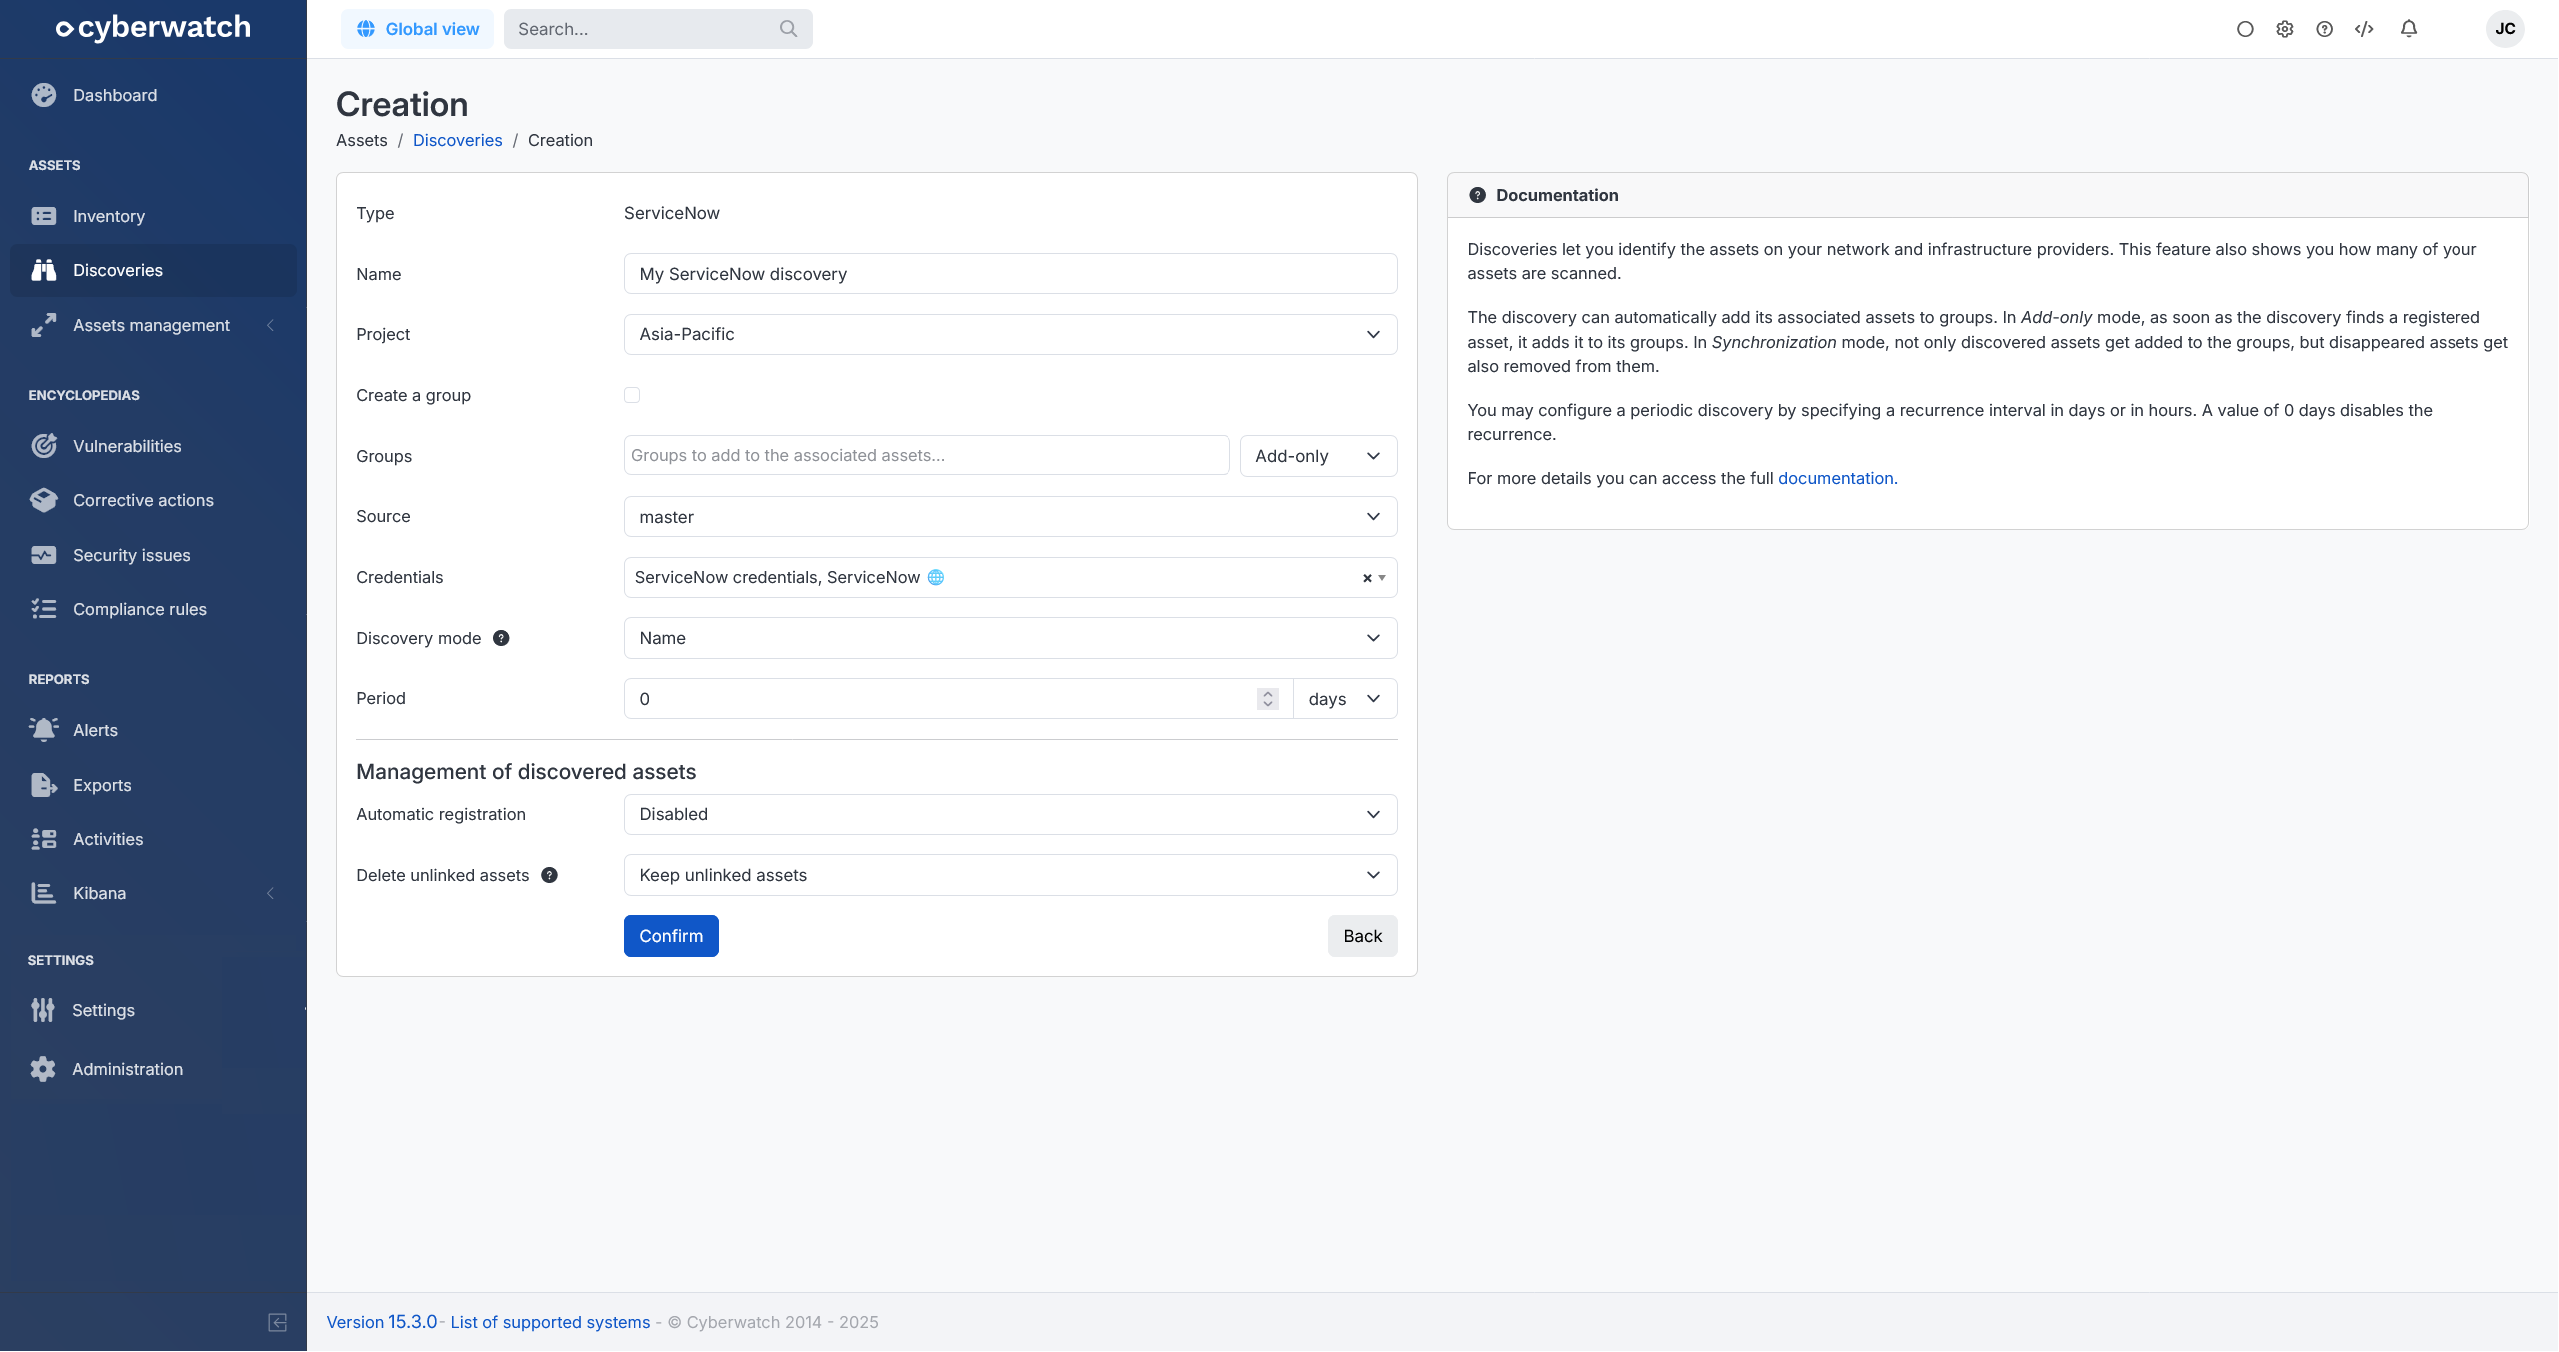
- Descubrimientos: se añadió un descubrimiento de ServiceNow (vista previa)
Nuevas funcionalidades:
- Conexiones sin agente: se añadió soporte para HashiCorp Vault KV v2
- Activos air gap: ahora puede importar informes de vulnerabilidades XML de PortSwigger Burp Suite como activos air gap
- API: se añadió una ruta para importar activos air gap
- Conformidad de entornos cloud: se añadieron nuevas reglas de conformidad de Microsoft 365 para autenticación multifactor
- Alcance:
- Se añadió soporte para dispositivos Cisco Identity Services Engine
- Se añadió soporte para dispositivos Fortinet FortiWeb
- Se añadió soporte para el cliente Microsoft Configuration Manager en Windows
- Se añadió soporte para Microsoft Office 2024
- Se añadió soporte para MobaXterm en Windows
Funcionalidades actualizadas y mejoras de rendimiento:
- Administración: se refactorizó el formulario de configuración SMTP
- API: la ruta
/api/v3/users/{id}ahora devuelve la lista de proyectos accesibles para el usuario - Cloud: el asistente también ofrece la opción de crear credenciales de Entra ID para autenticación basada en certificados en Microsoft Azure o Microsoft 365
- Escaneos de red y sitios web:
- Se mejoró la detección de diversos sistemas CMS
- Se mejoró la gestión de errores cuando el objetivo no está disponible
- Puede crear credenciales guardadas para el objetivo desde el formulario de creación
- Conformidad:
- Un administrador de seguridad ahora puede ignorar reglas de conformidad
- Se actualizaron varios CIS Benchmarks
- Harbor: puede desactivar el uso del proxy para el análisis de imágenes
- Integraciones: mejoras de UX en el formulario de creación
- MITRE ATT&CK: Cyberwatch ahora se basa en técnicas de ataque de ATT&CK versión 18
- Usuarios: se reforzaron los requisitos de complejidad de contraseñas
Correcciones de errores:
- Conexiones sin agente: se corrigió la detección de dispositivos Fortinet FortiGate
15.2.3 (2025-11-18)
Nuevas funcionalidades:
- Perímetro: se ha añadido la compatibilidad con equipos Fortinet FortiWeb
15.2.2 (2025-11-17)
Correcciones de errores:
- MITRE ATT&CK: se ha corregido la apertura de la matriz MITRE ATT&CK
15.2.1 (2025-11-13)
Correcciones de errores:
- Administración: se ha corregido el envío de correos electrónicos cuando TLS y STARTTLS están activados simultáneamente en la configuración SMTP
15.2 (2025-11-12)
Nuevas funcionalidades:
- API:
- Ahora es posible gestionar benchmarks de conformidad
- Se introdujeron rutas para crear una clave de API y recuperar información de la clave del usuario conectado
- Alcance:
- Se añadió soporte para dispositivos Broadcom Brocade
- Se añadió soporte para dispositivos Fortinet FortiSwitch
- Se añadió soporte para macOS 26
- Se añadió soporte para Microsoft Visual C++ Redistributable
- Se añadió soporte para Oracle Linux 10
- Se añadió soporte para dispositivos SBC Mediant Audiocodes
- Se añadió soporte para Ubuntu 25.10
Funcionalidades actualizadas y mejoras de rendimiento:
- API: se implementaron nuevas rutas para una gestión completa de repositorios de conformidad
- Cloud: se mejoró el rendimiento de carga de recursos cloud
- Descubrimientos: ahora puede definir la programación de escaneo para descubrimientos de red
- Integraciones: ahora puede recuperar tecnologías afectadas por una CVE
- Escaneos de red y sitios web: se mejoró la detección de diversos sistemas CMS
- Proyectos: un administrador del sistema con acceso limitado ahora puede descargar scripts de análisis para añadir activos air gap
- Repositorios: ahora puede añadir una descripción a un repositorio
- Enciclopedia de vulnerabilidades y defectos de seguridad: la barra de búsqueda incluye nuevos filtros temporales
Correcciones de errores:
- Proveedor de autenticación: se corrigió un problema con la asociación a proyectos mediante grupos de usuarios SAML
- Usuarios: se corrigió un problema que impedía aplicar correctamente la zona horaria definida en el perfil
15.1.4 (2025-11-07)
Correcciones de errores:
- Motor de análisis:
- Se ha mejorado la fiabilidad del cálculo de vulnerabilidades en Linux
- Se han corregido falsos positivos en aplicaciones de Windows cuyas vulnerabilidades ya estaban corregidas por una KB instalada
15.1.3 (2025-10-28)
Funcionalidades actualizadas y mejoras de rendimiento:
- Motor de análisis: las vulnerabilidades específicas de las ediciones de estación de trabajo o servidor de Windows se distinguen ahora únicamente a partir de los boletines de Microsoft, para lograr una detección más precisa
15.1.2 (2025-10-21)
Correcciones de errores:
- Seguridad:
- Se han corregido las vulnerabilidades CVE-2025-61780, CVE-2025-61919 y CVE-2025-61921
- Se ha reforzado el control de acceso a las interfaces integradas en Cyberwatch, como Kibana
15.1.1 (2025-10-17)
Nuevas funcionalidades:
- Descubrimientos: puede configurarse la velocidad de los descubrimientos Nmap, en modo normal o agresivo
Funcionalidades actualizadas y mejoras de rendimiento:
- Imágenes Docker: las imágenes Docker, los descubrimientos y los analizadores de contenedores aún asociados a un motor Docker utilizan ahora Buildah
Correcciones de errores:
- Acciones correctivas: los hotfixes ya instalados dejan de proponerse como acciones correctivas
- Seguridad: se ha corregido la vulnerabilidad CVE-2025-61771
15.1 (2025-10-06)
Funcionalidades destacadas:
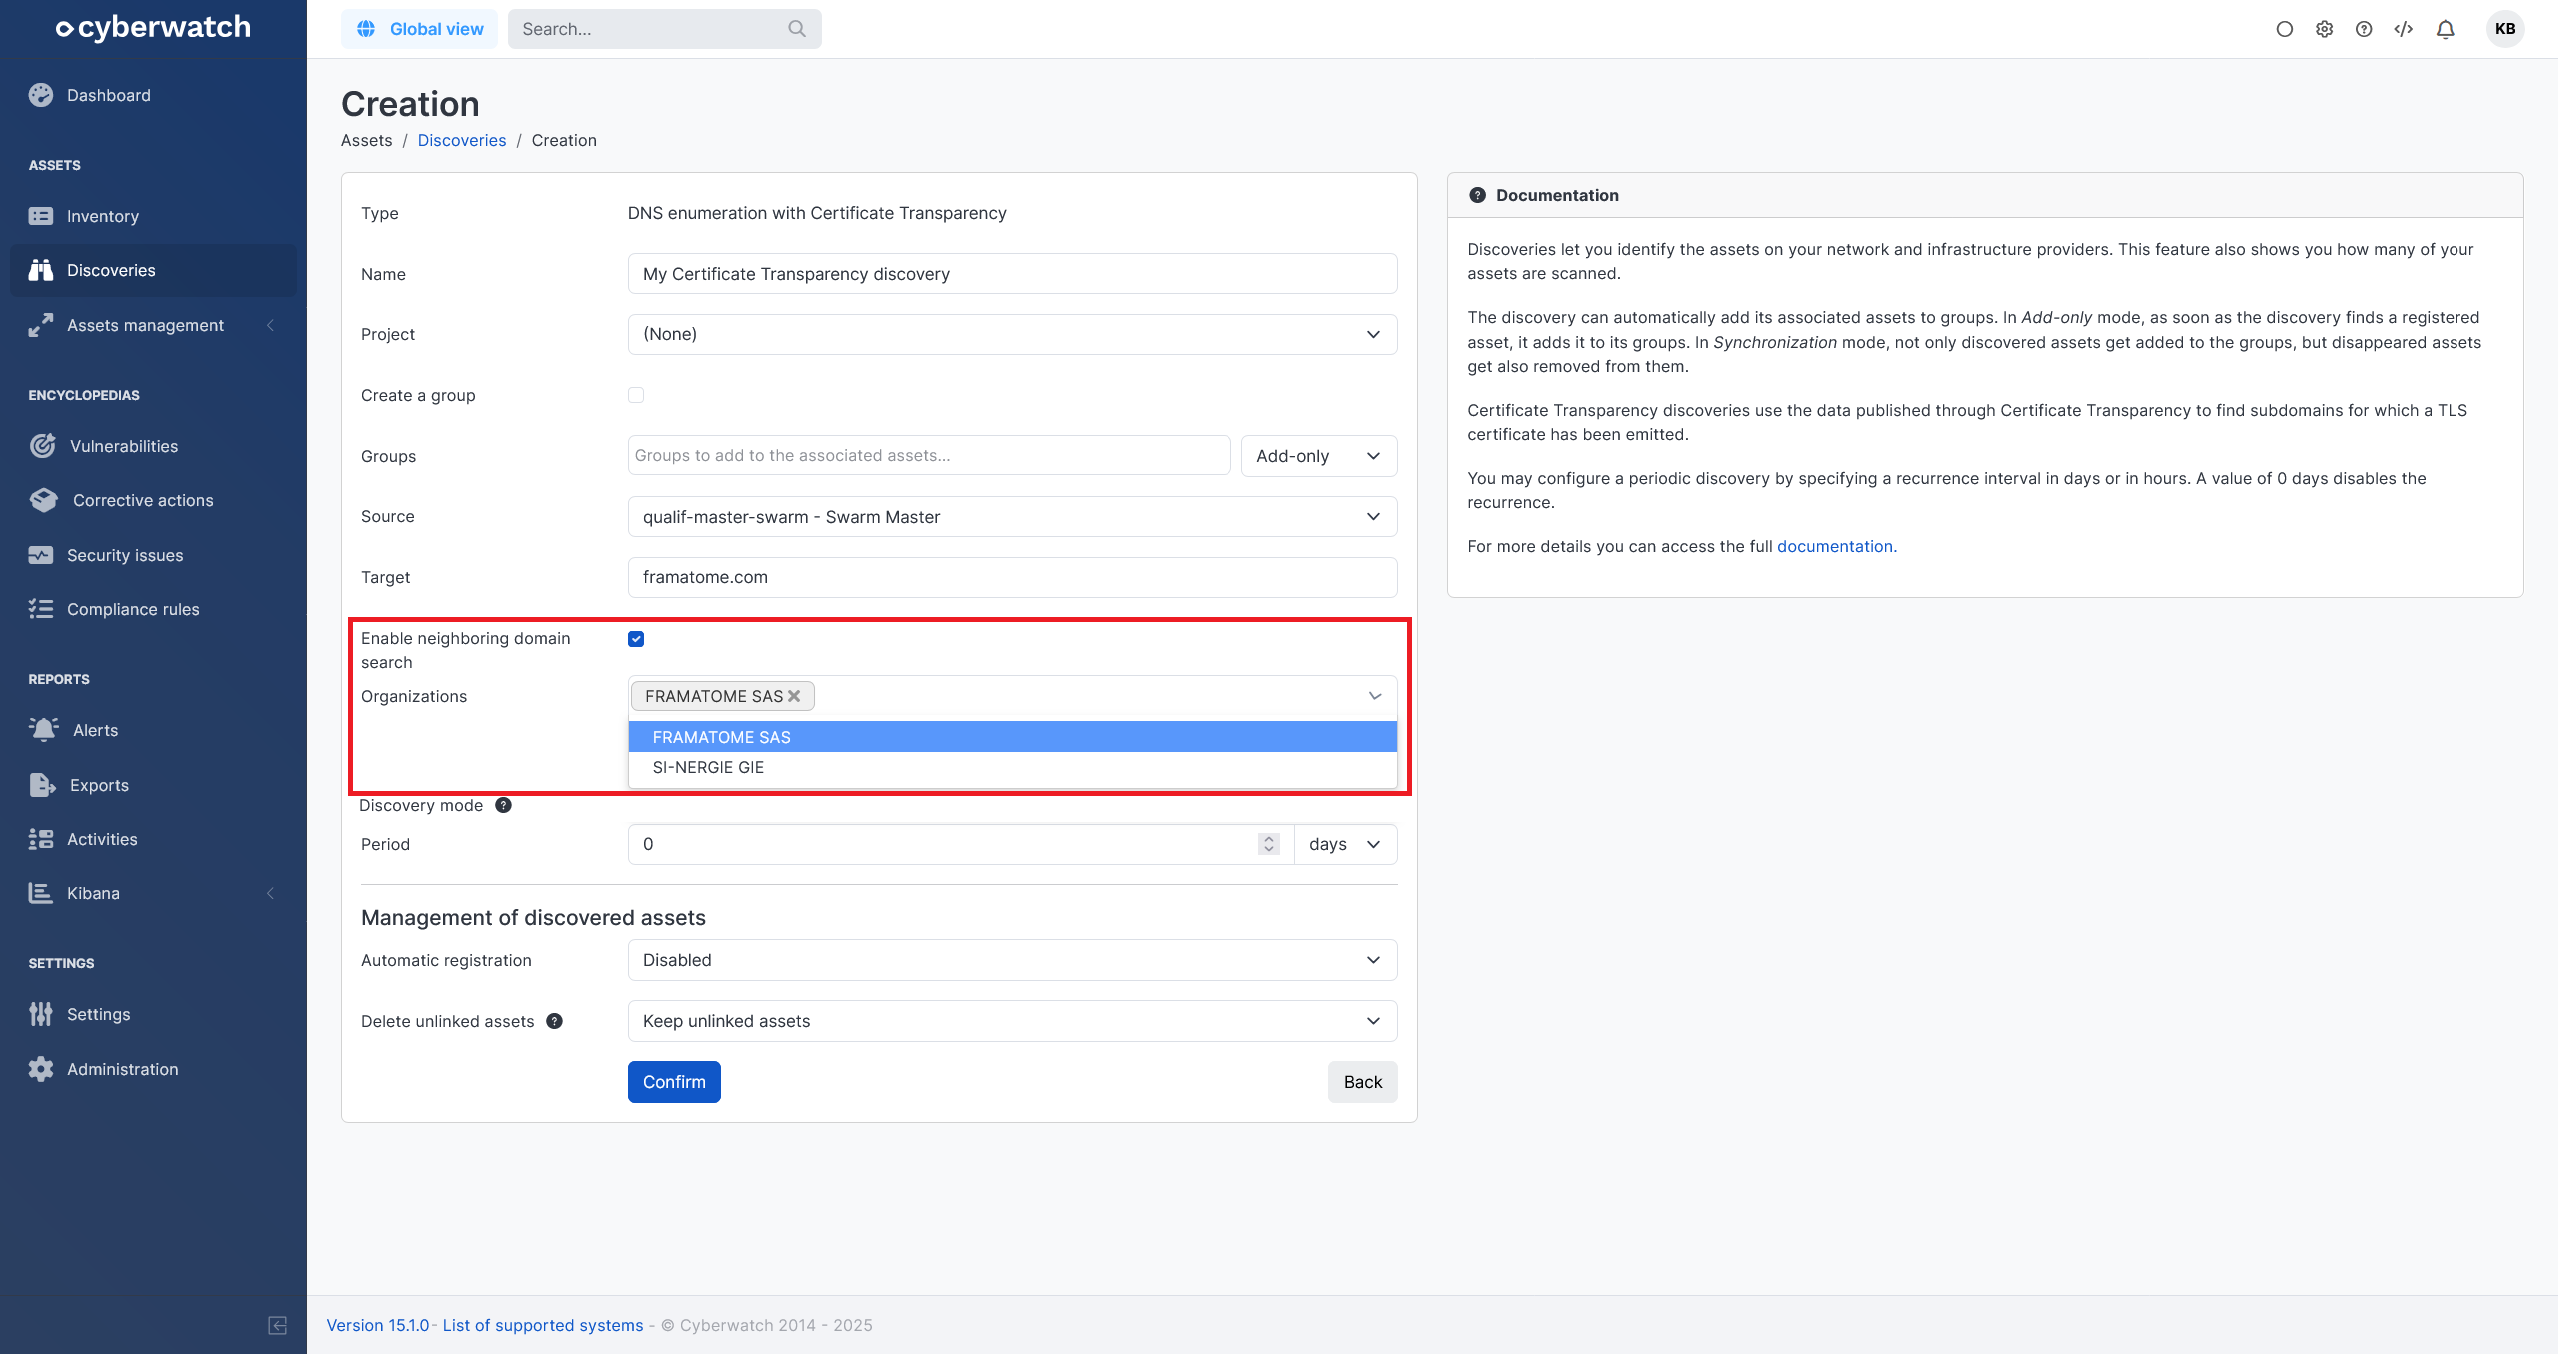
- Descubrimientos: el descubrimiento de Certificate Transparency ahora ofrece una nueva opción para buscar organizaciones vecinas (vista previa)
Nuevas funcionalidades:
- API: se añadió una ruta para recuperar información de repositorios de conformidad
- Conformidad: se añadió el benchmark CIS Azure Kubernetes Service (AKS)
- Detalles de un activo: ahora puede ordenar por fecha en el historial de gestión de parches
- Descubrimientos: se añadió un descubrimiento de Rancher
- Alcance:
- Se añadió soporte para dispositivos OPNsense
- Se añadió soporte para Trend Micro Deep Security Agent en Windows
Funcionalidades actualizadas y mejoras de rendimiento:
- Cloud: la plantilla de CloudFormation ahora garantiza la conformidad EKS en todos los clústeres descubiertos
- Conformidad: el análisis CERTFR_AD ahora tiene en cuenta unidades suborganizativas para controladores de dominio
- Proyectos:
- Un administrador del sistema con acceso limitado ahora puede gestionar políticas de despliegue y de reinicio de sus proyectos accesibles
- Un administrador del sistema con acceso limitado ahora puede gestionar políticas de escaneo de sus proyectos accesibles
Correcciones de errores:
- Conformidad de entornos cloud:
- Los activos cloud EKS ahora tendrán AWS como sistema operativo
- Se corrigió el script de la regla CIS-Microsoft365-2.1.7
15.0.2 (2025-09-30)
Correcciones de errores:
- Políticas de priorización: se han restaurado los catálogos de CVE utilizados para la priorización, que se restablecían al actualizar a la versión 15.0
15.0.1 (2025-09-29)
Funcionalidades actualizadas y mejoras de rendimiento:
- Detalles de un activo: las reglas de conformidad se ordenan por estado de forma predeterminada
- Usuarios:
- Una cuenta reactivada manualmente dispone de dos semanas para volver a iniciar sesión antes de ser desactivada de nuevo por inactividad
- Las cuentas sin contraseña ya no se desactivan automáticamente
Correcciones de errores:
- Descubrimientos: se ha corregido la desaparición de las credenciales en el formulario de edición de un descubrimiento
15.0 (2025-09-29)
Esta versión es una versión mayor.
Funcionalidades destacadas:
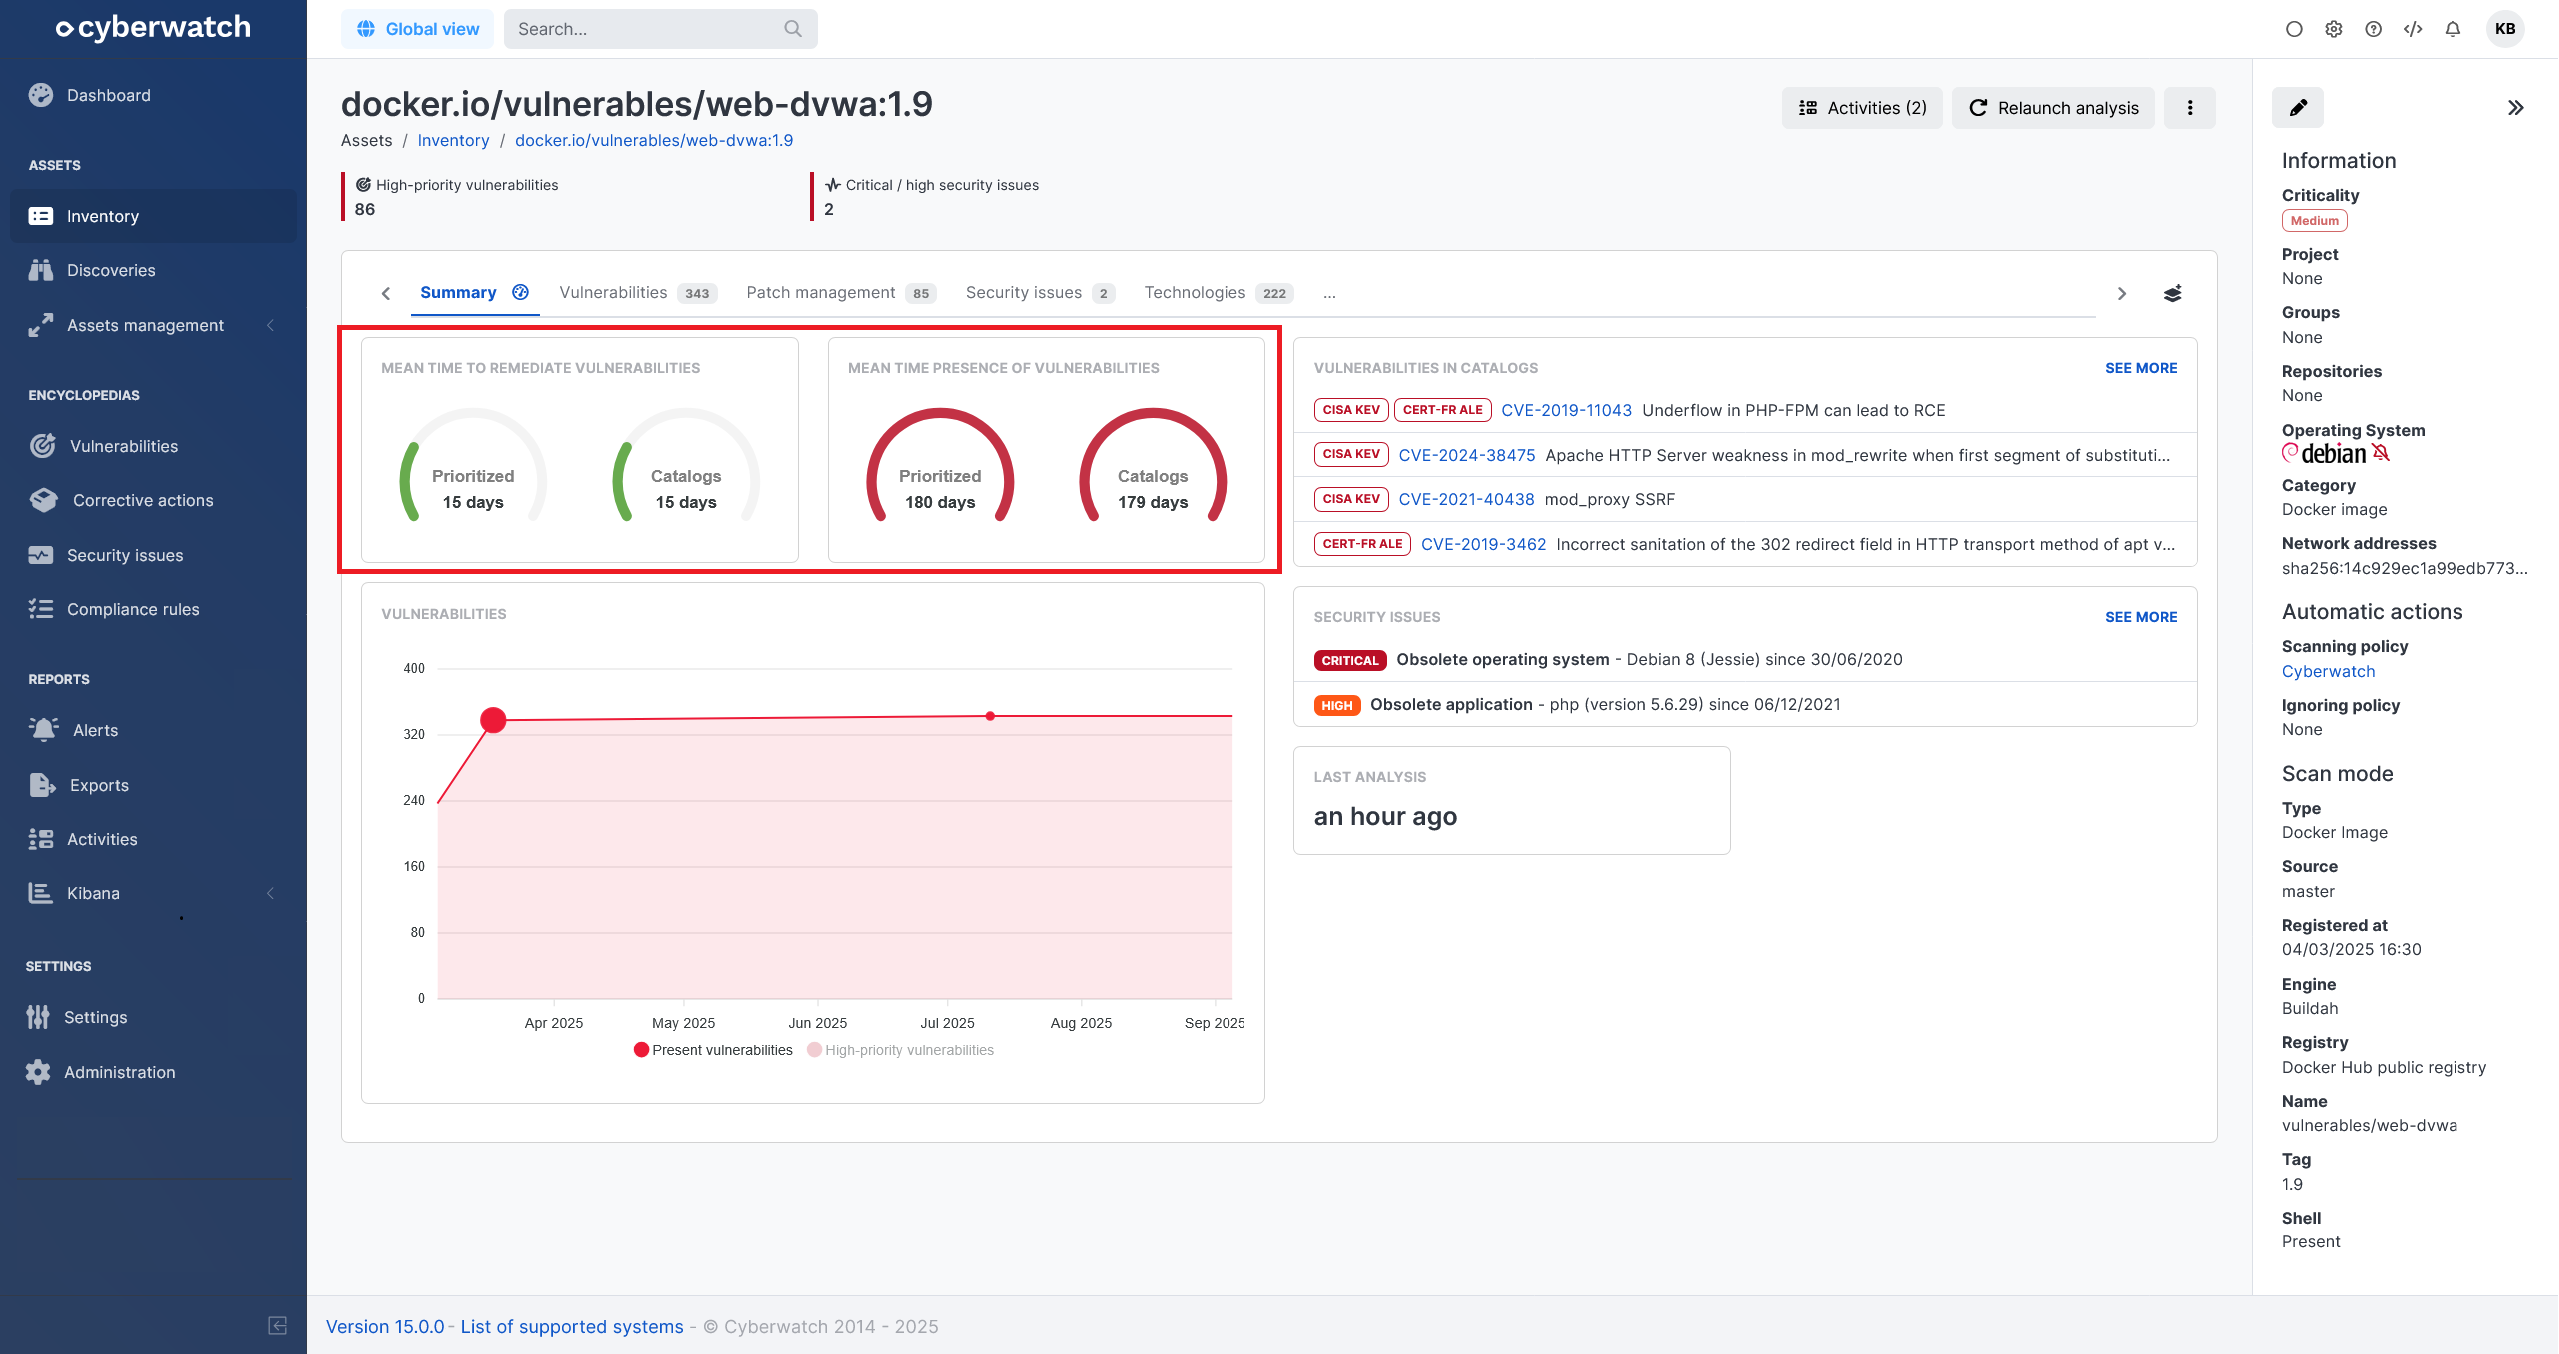
- Activos: se añadieron indicadores de velocidad para seguir los tiempos de respuesta a vulnerabilidades según objetivos definidos (vista previa)
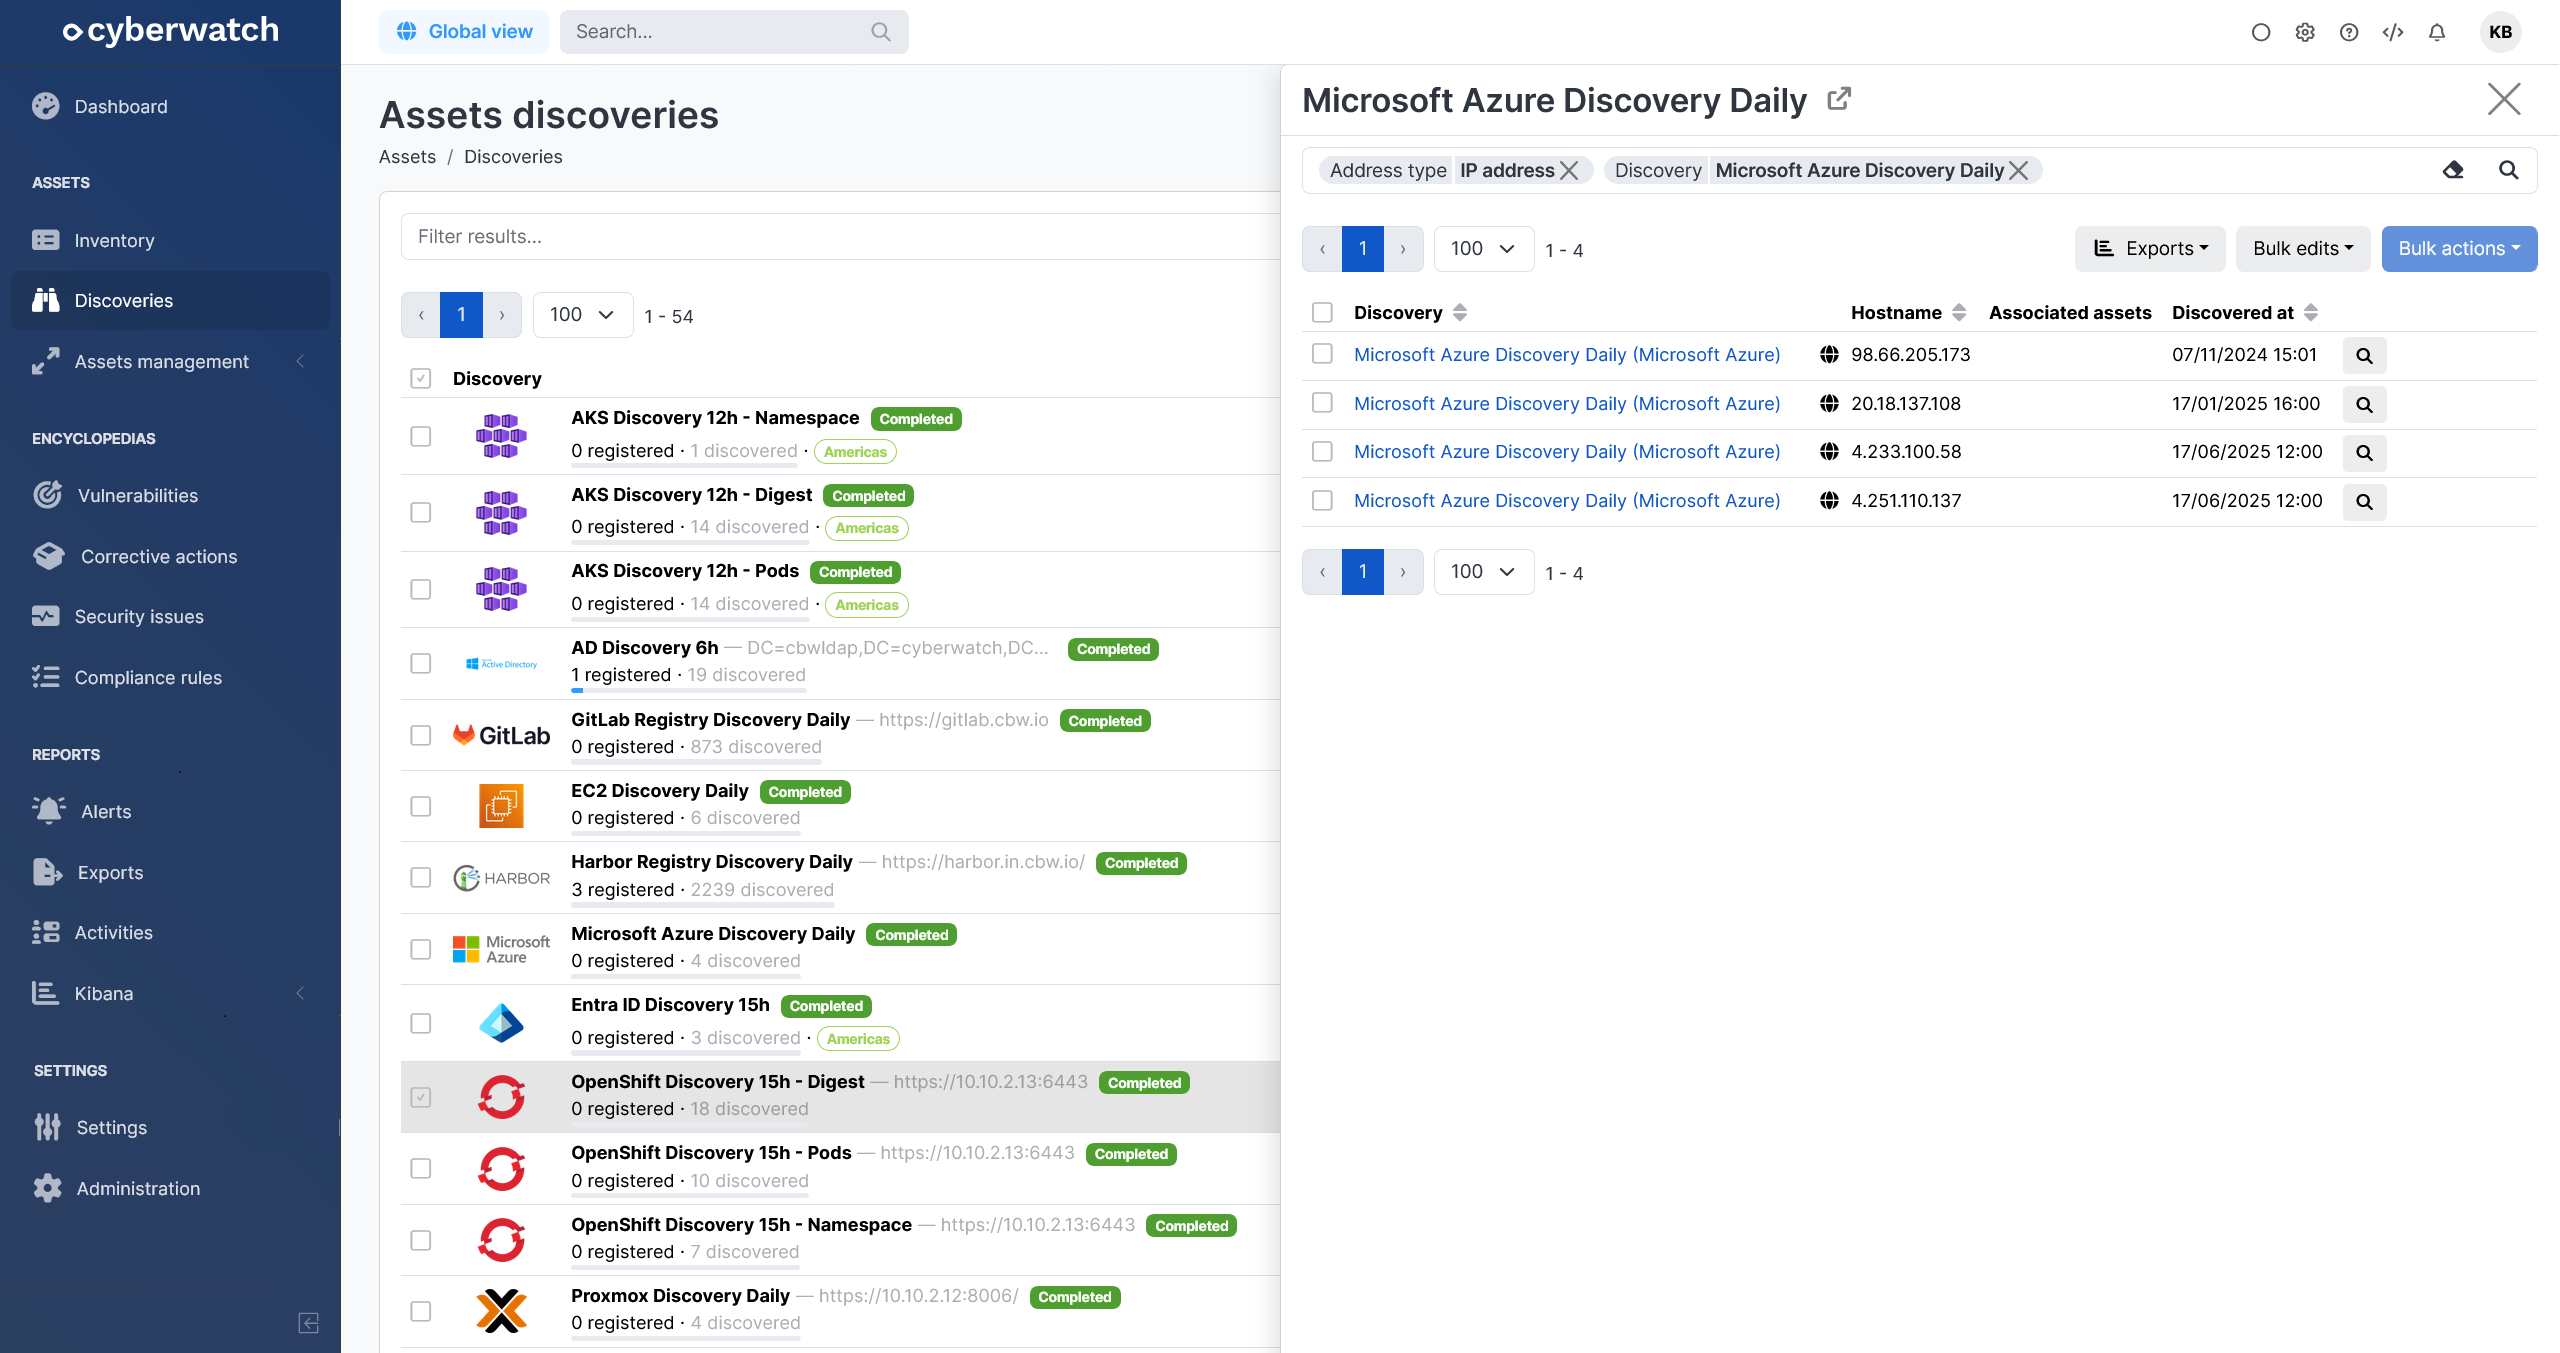
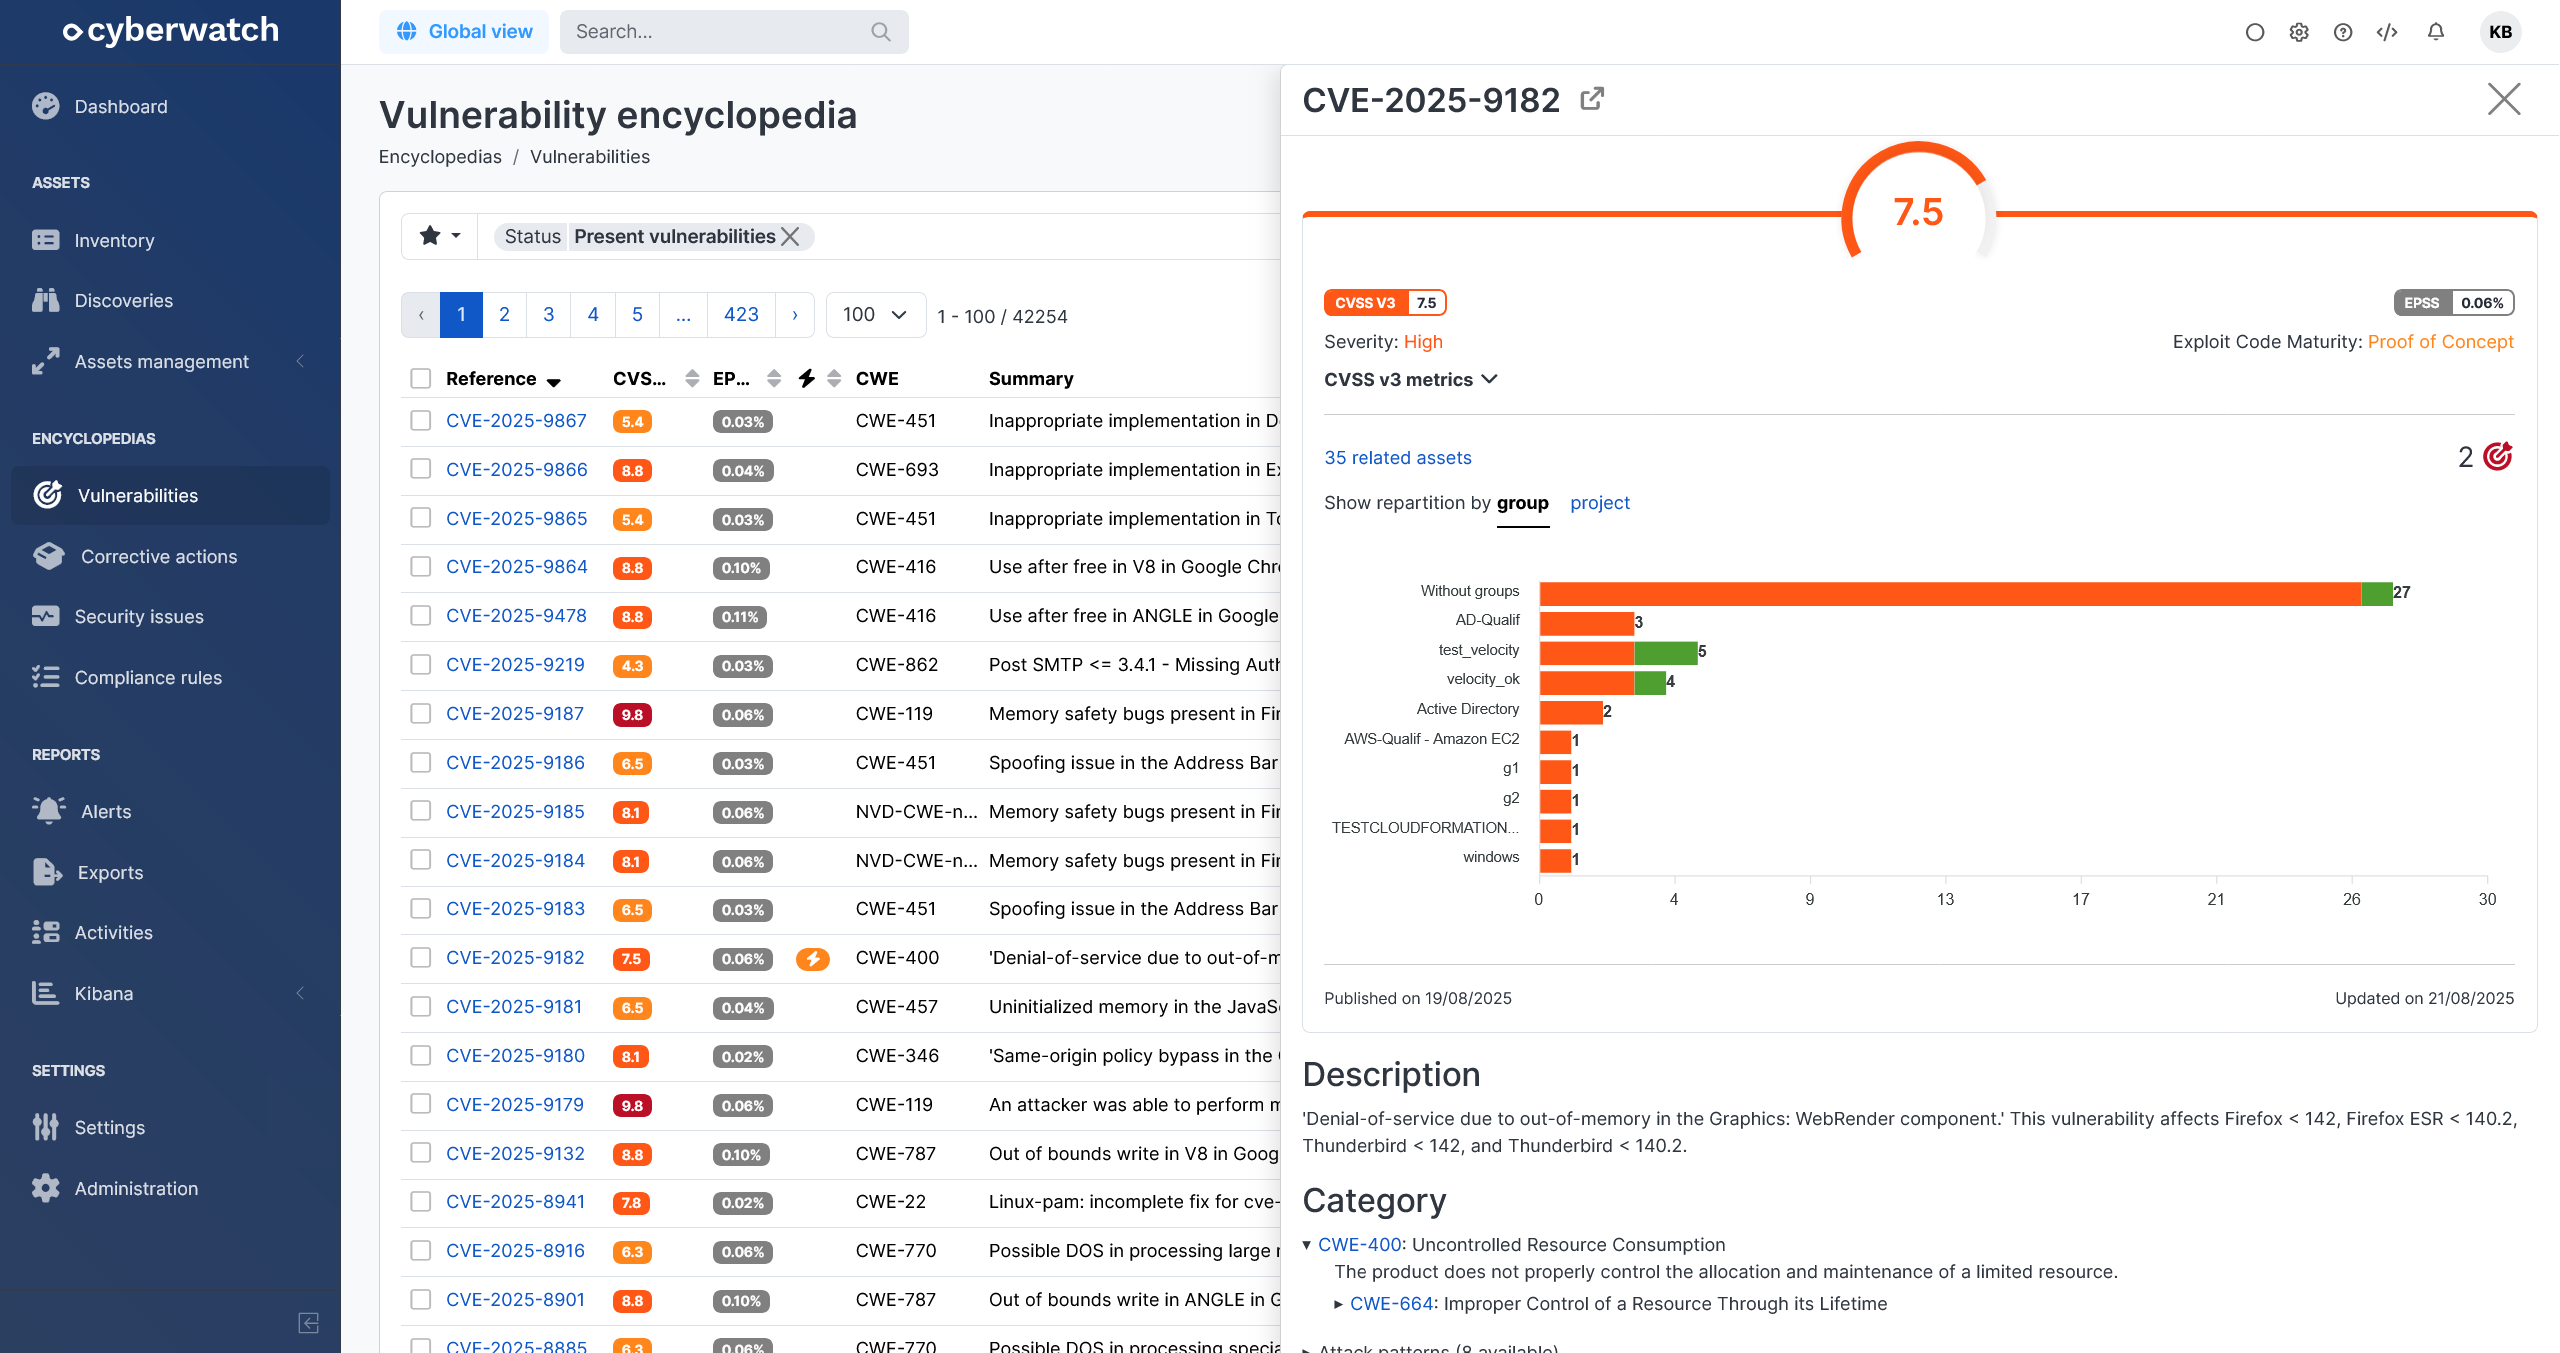
- UX: seleccionar una CVE, una acción correctiva, un defecto de seguridad, una regla de conformidad o un descubrimiento de la lista o desde los detalles de un activo abre un panel lateral que muestra la información detallada correspondiente (vista previa) (vista previa)
- Proyectos: múltiples mejoras, incluidas credenciales guardadas por proyecto, ofreciendo ahora a administradores del sistema con acceso limitado la posibilidad de añadir activos para todos los modos de escaneo de la aplicación
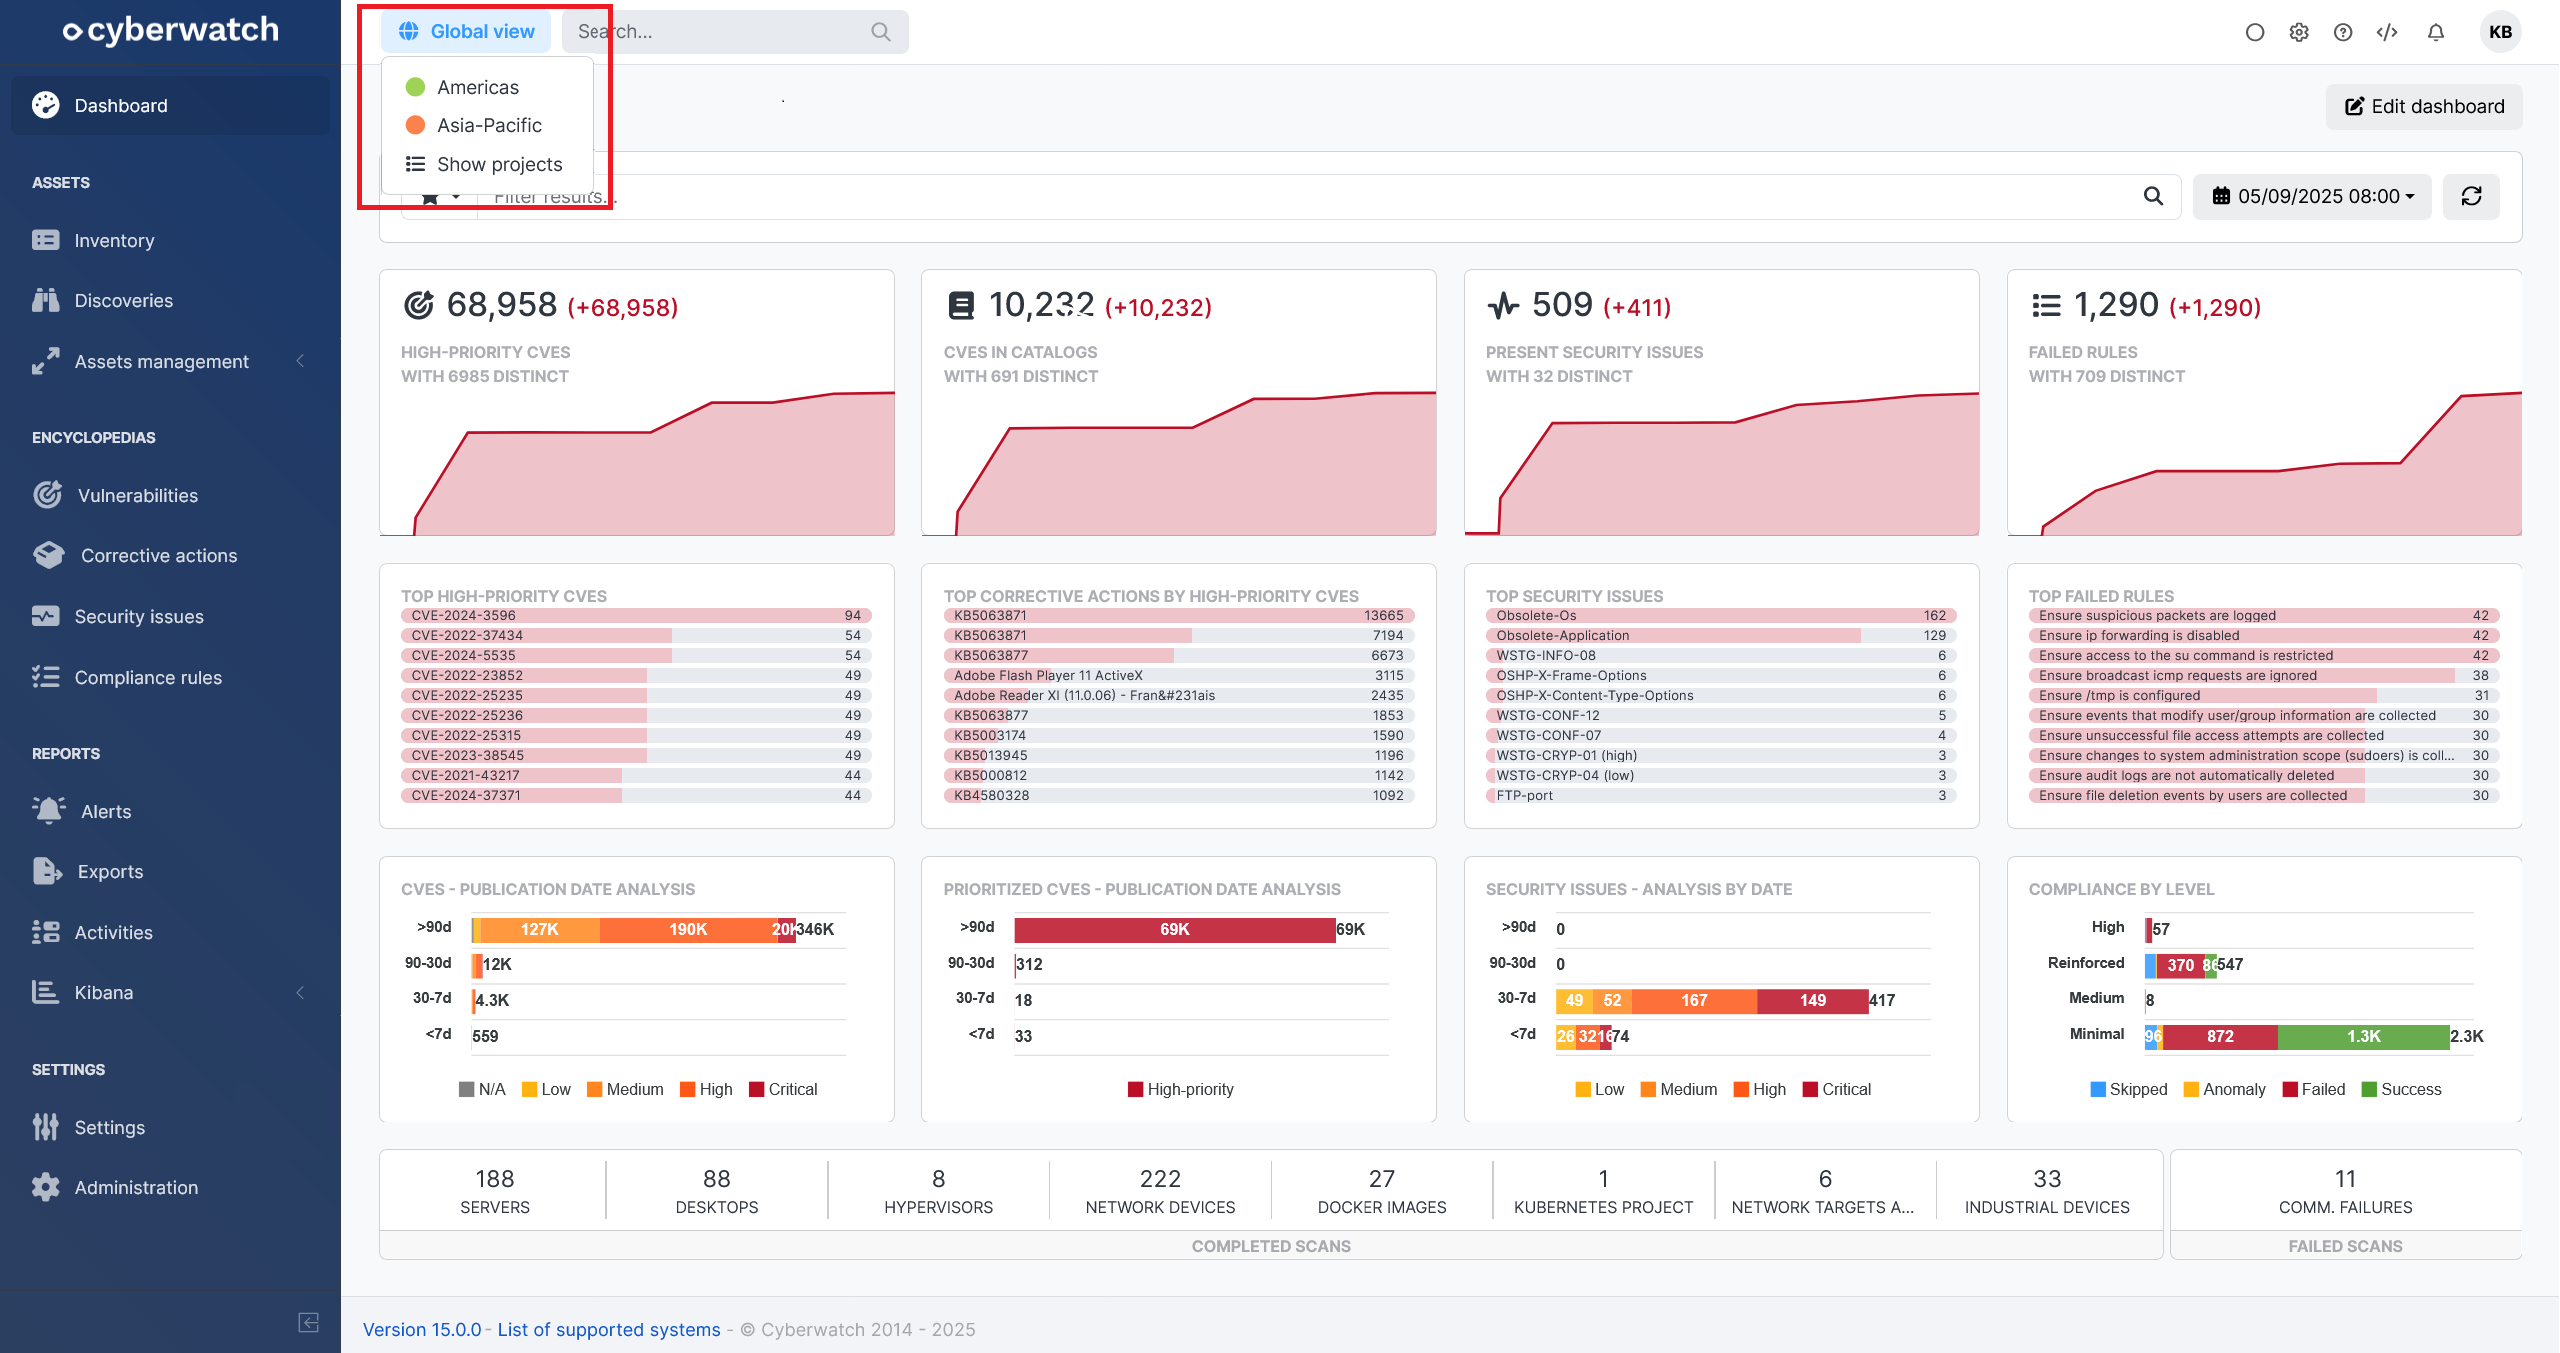
- UX: la activación del proyecto en contexto ahora es más visible en la aplicación (vista previa)
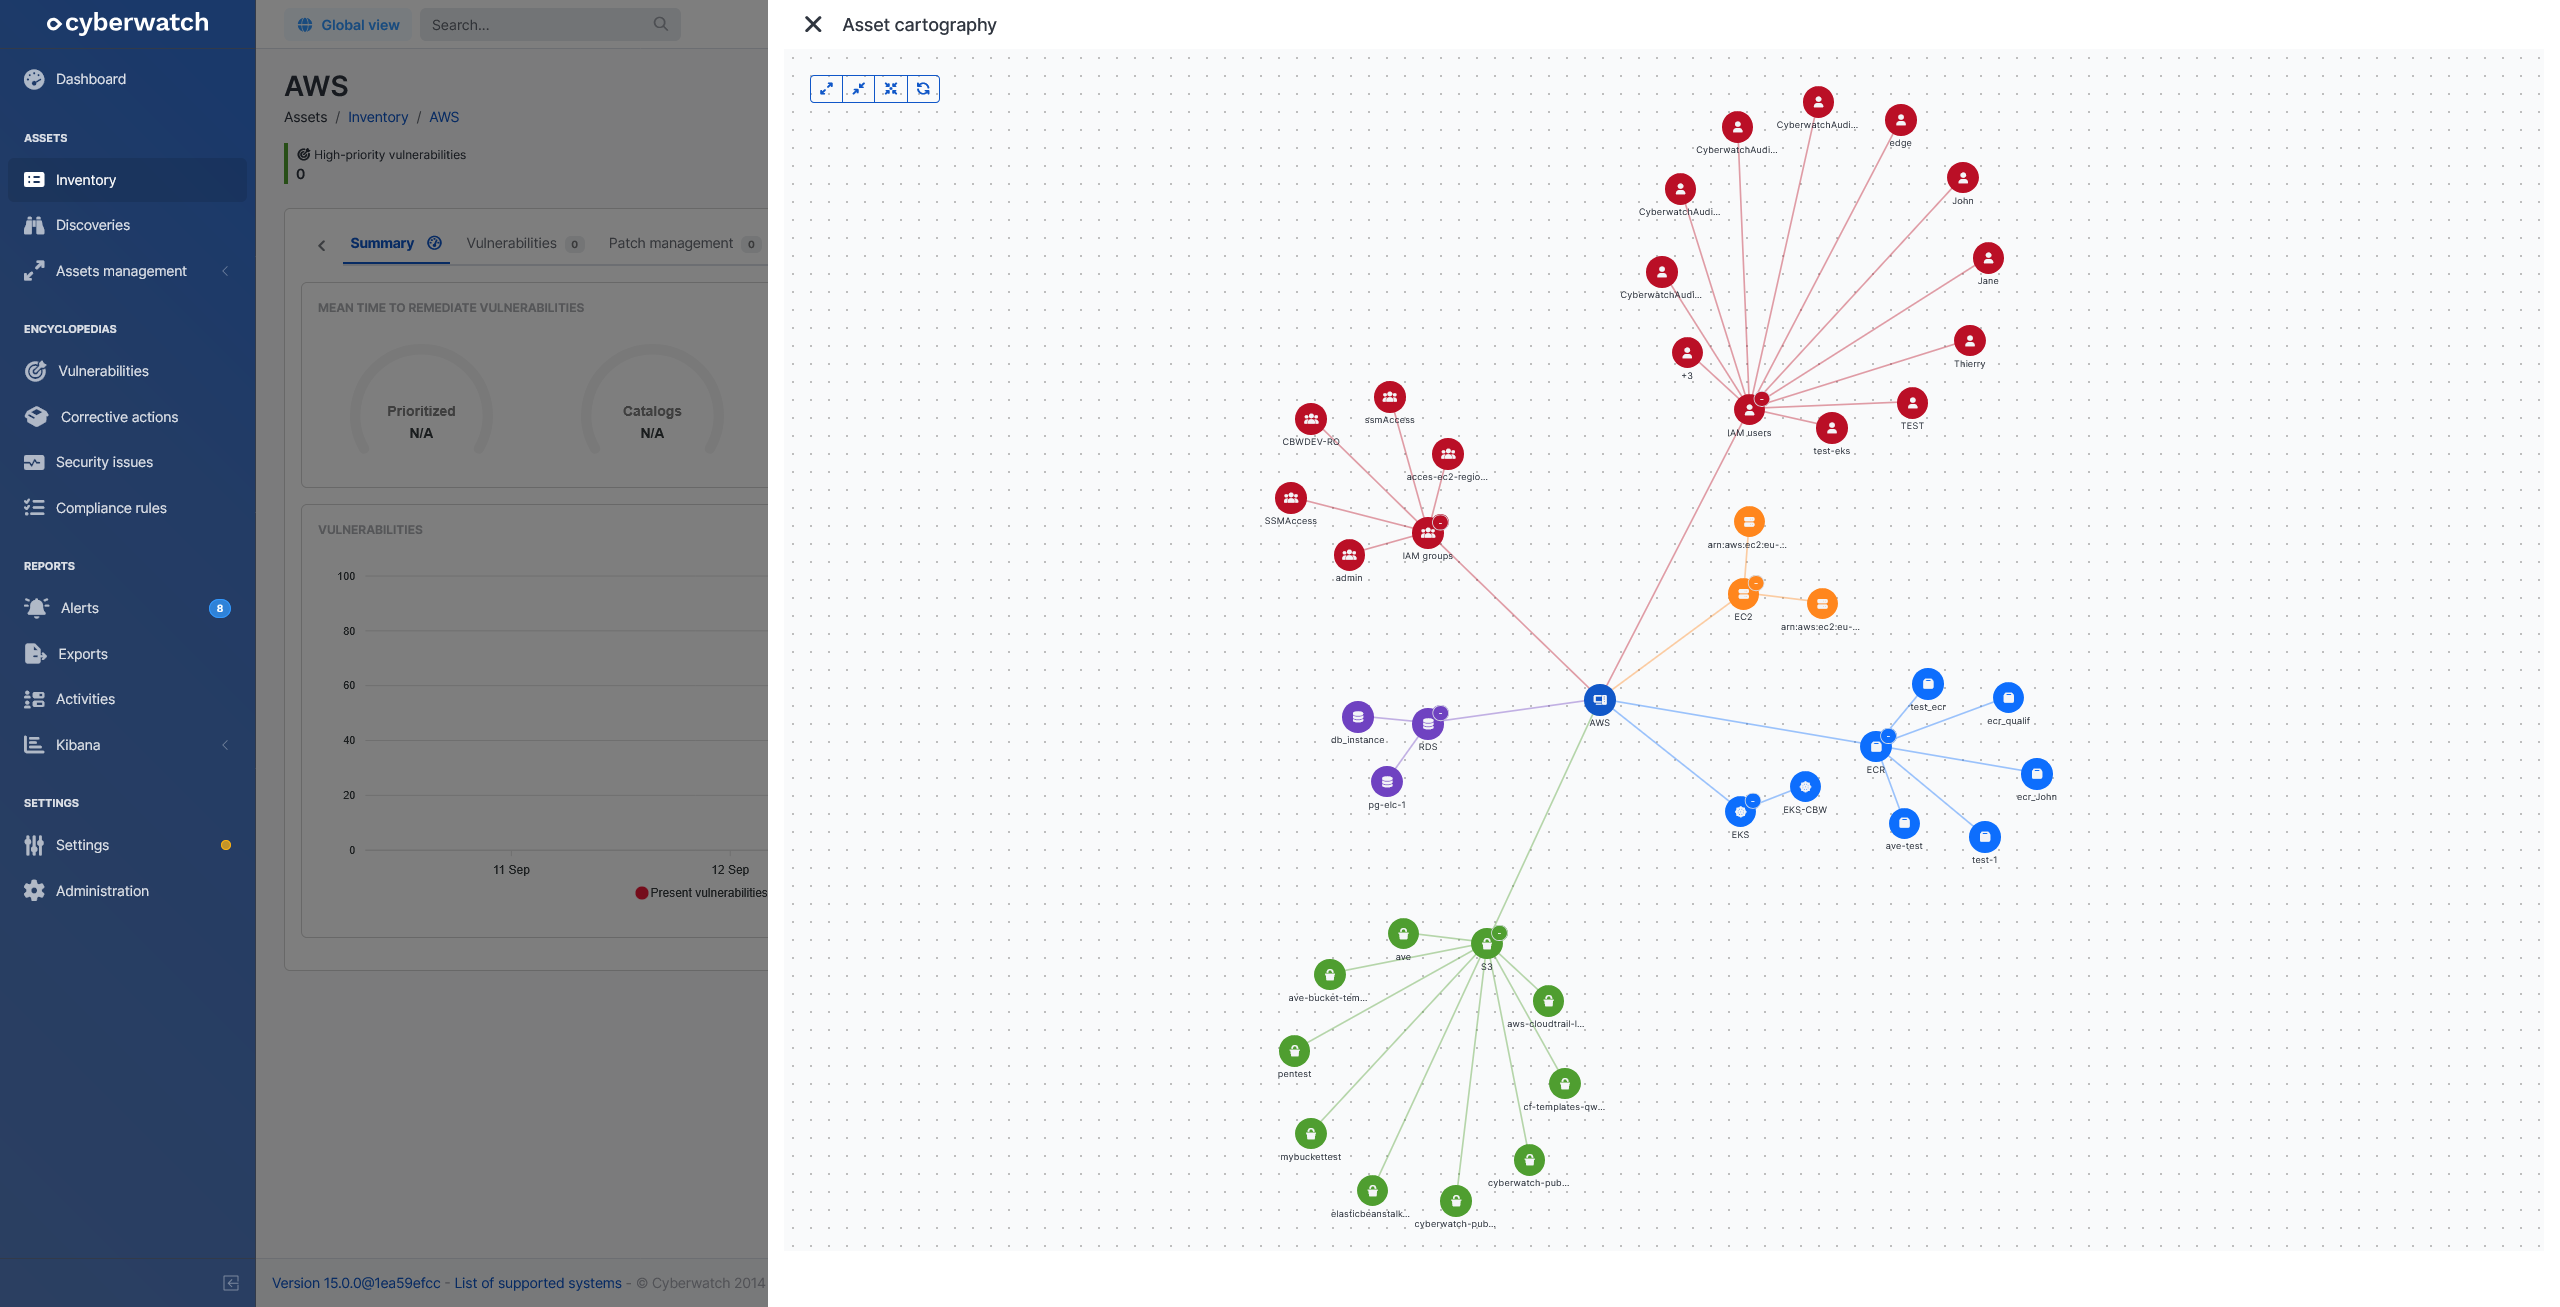
- Detalles de un activo: se añadió una visualización tipo mapa de un activo y sus relaciones (vista previa)
- Cloud: soporte para integración con CloudFormation, para simplificar la adición de sus entornos AWS a Cyberwatch y obtener una visibilidad mejorada de todos sus recursos (vista previa)
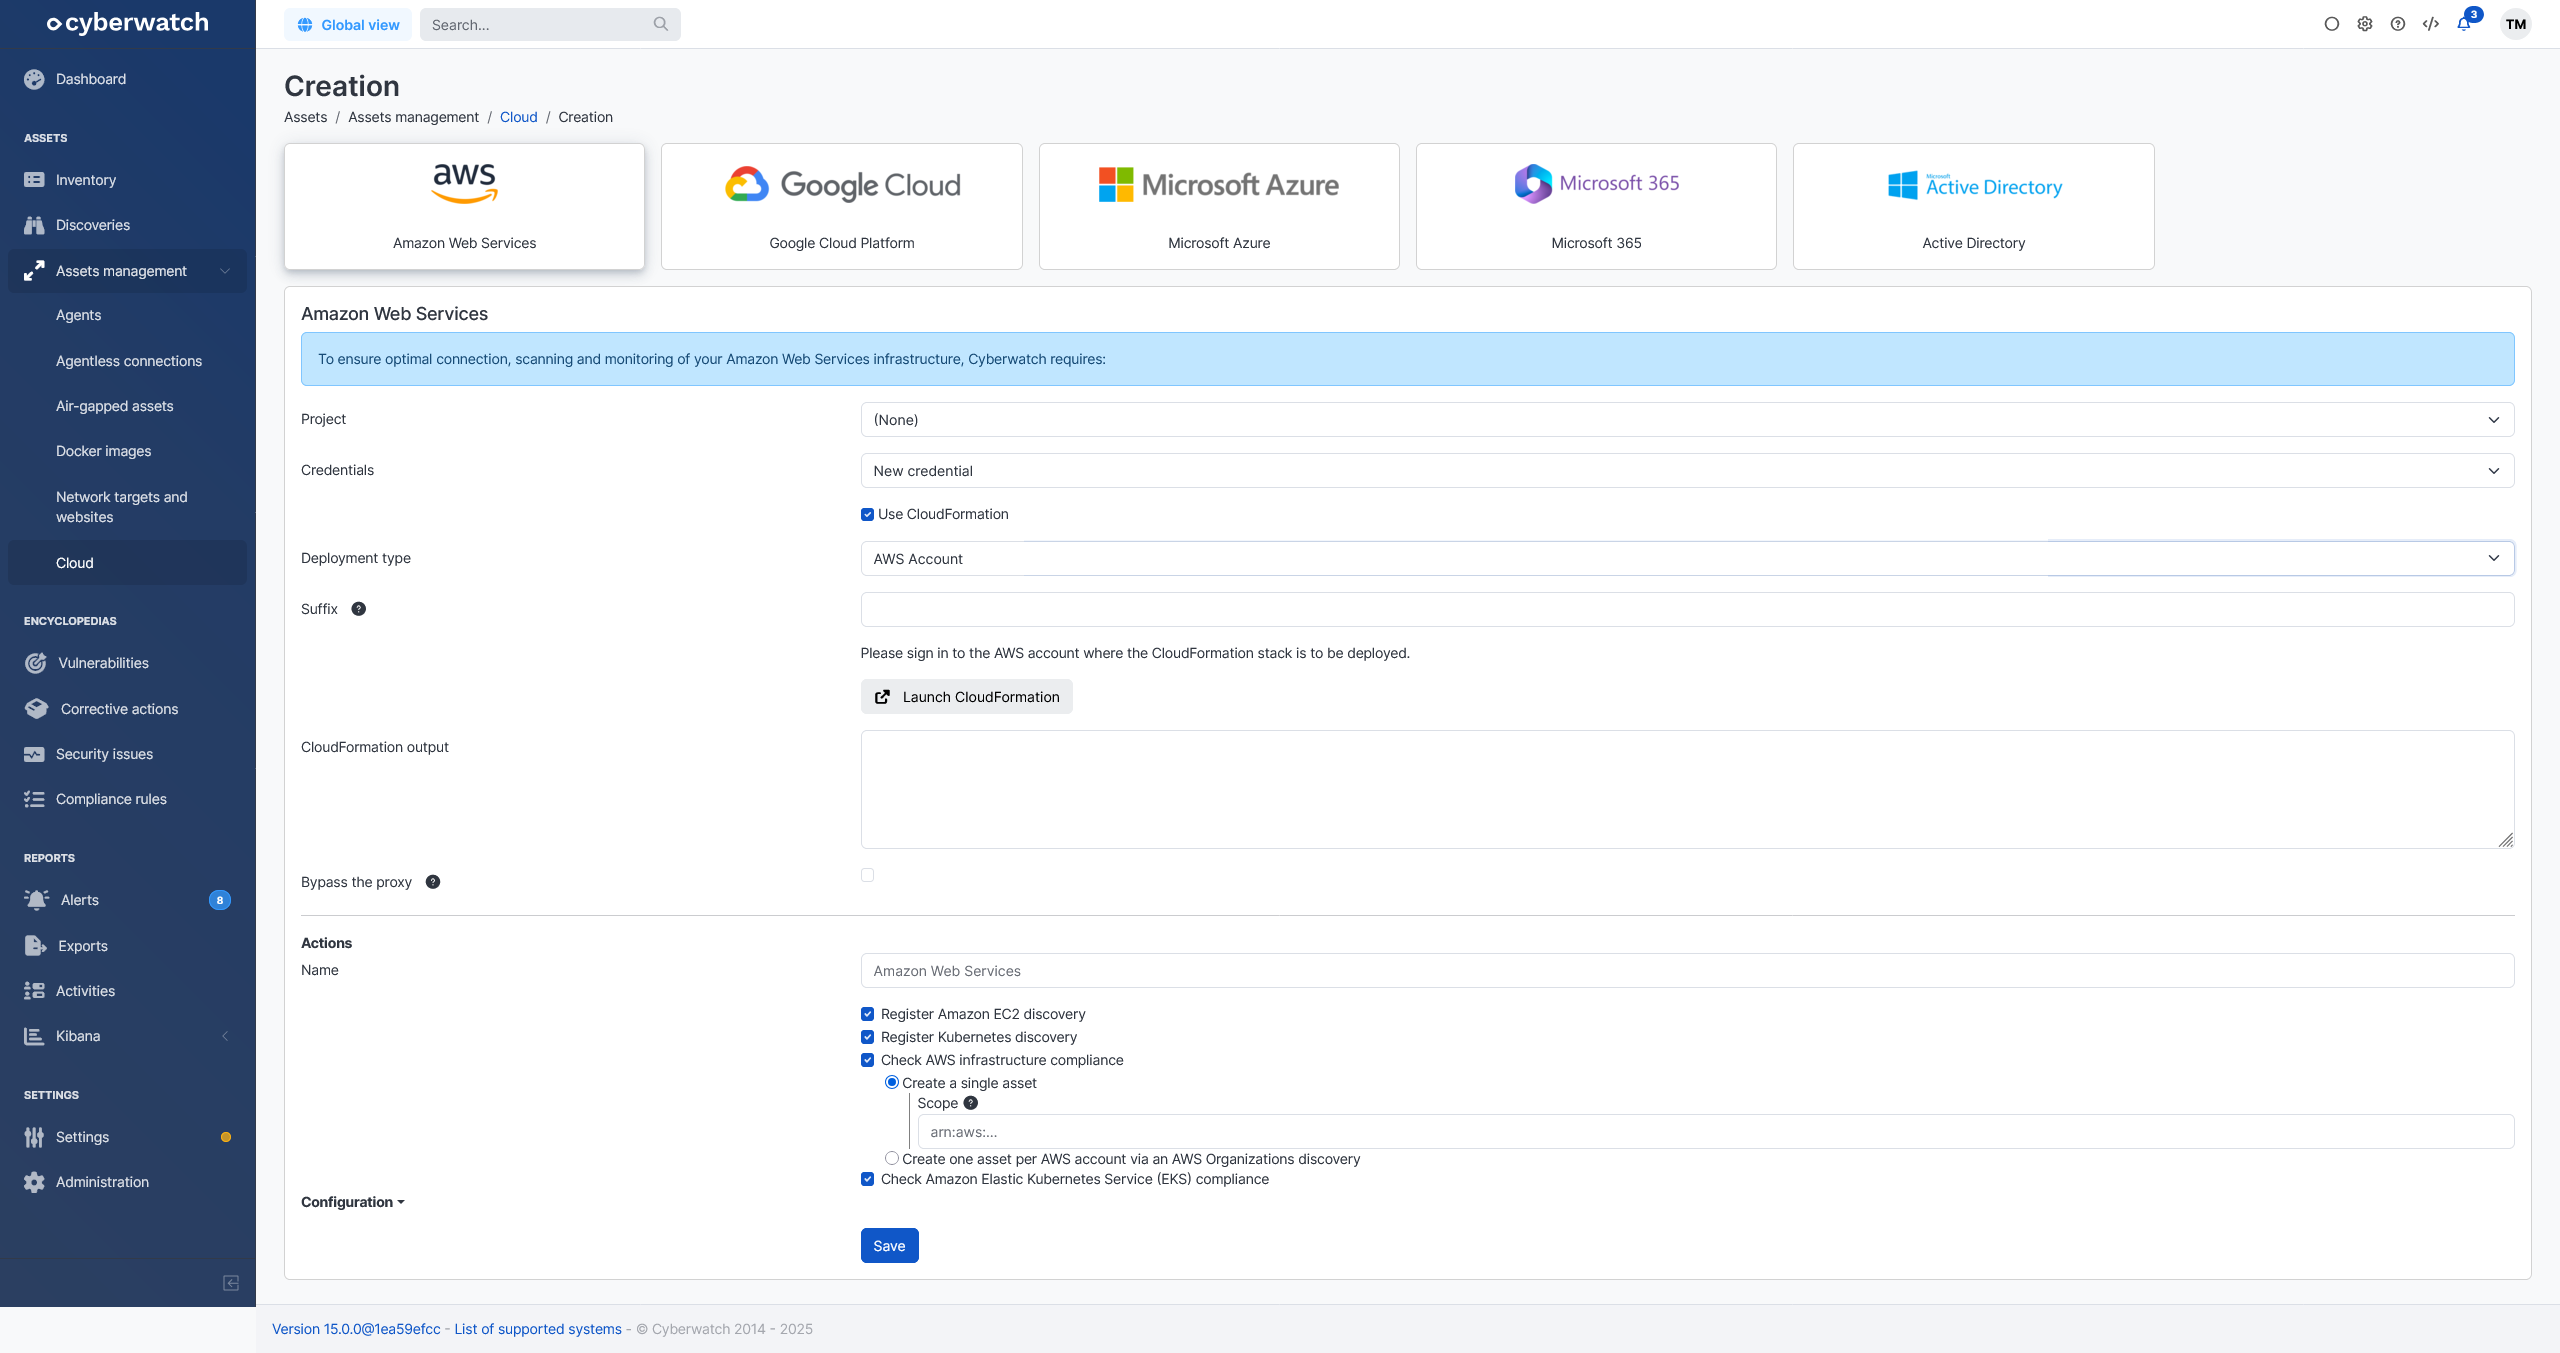
Nuevas funcionalidades:
- API: todos los usuarios ahora pueden acceder a la API
- Proveedor de autenticación: puede establecer un plazo antes de que los usuarios se desactiven o eliminen
- Conformidad: se añadió el benchmark CIS Amazon Elastic Kubernetes Service (EKS)
- Imágenes Docker: ahora puede escanear contenedores Podman en activos Linux
- Descubrimientos:
- Se añadieron descubrimientos de AWS Organizations
- Se añadieron descubrimientos de Microsoft Hyper-V
- Kibana: se añadió un nuevo panel dedicado a vulnerabilidades prioritarias
- Escaneos de red y sitios web: las páginas escaneadas durante un escaneo de objetivo ahora se muestran en la pestaña Páginas web de los detalles de un activo
- Alcance:
- Se añadieron avisos de seguridad de Veeam Backup & Replication
- Se añadió soporte para Amazon SSM Agent en Windows
- Se añadió soporte para Debian 13
- Se añadió soporte para Erlang OTP
- Se añadió soporte para ManageEngine ADSelfService Plus
- Se añadió soporte para Rocky Linux 10
Funcionalidades actualizadas y mejoras de rendimiento:
- Conexión sin agente: se refactorizó la funcionalidad de detección de dispositivos SNMP
- API: la ruta
/api/v3/servers/{id}/cve_announcements/{cve_code}también permite establecer una fecha de reactivación para una vulnerabilidad - Cloud: mejoras de UX del asistente para facilitar el uso de funcionalidades de descubrimientos y conformidad
- Conformidad:
- Se actualizaron varios CIS Benchmarks
- Puede definir repositorios de conformidad específicos por proyecto, permitiendo a administradores del sistema con acceso limitado gestionar la conformidad de sus activos
- Descubrimientos:
- Un administrador del sistema con acceso limitado ahora puede crear descubrimientos
- Los descubrimientos de Amazon ECR ahora se basan en la API de AWS
- Los descubrimientos de AWS pasan a denominarse Amazon EC2
- Los descubrimientos de DNS y de Certificate Transparency ahora se basan en Nmap
- Imágenes Docker:
- Los análisis fallidos se relanzan automáticamente
- Soporte para imágenes con UIDs y GIDs superiores a 60000
- Herramientas externas: puede especificar el formato del cuerpo de las solicitudes Syslog
- Enciclopedia de vulnerabilidades: ampliación de catálogos de CVE a autoridades distintas de CERT-FR ALE y CISA KEV
- MITRE ATT&CK: Cyberwatch ahora se basa en técnicas de ataque de ATT&CK versión 17
- Motor de escaneo: se mejoró el análisis de equipos IBM AIX
- Alcance: se mejoró el soporte de Veritas Netbackup
- Credenciales guardadas: se mejoró el soporte de endpoints para registros de Amazon ECR
Correcciones de errores:
- Acciones correctivas: se corrigió el soporte de Windows Package Manager para actualizar aplicaciones de terceros
- Conformidad:
- Se corrigió el script de las reglas CIS Benchmarks de Microsoft Windows Server 2022
- Se corrigió el script de la regla ICS-LIN-6.6.9
- Descubrimientos:
- Se corrigió un problema de obtención de direcciones IP para descubrimientos de Proxmox
- Se corrigió un problema de unicidad en relaciones de grupos que ocurría al añadir automáticamente grupos a sus activos asociados en modo de sincronización