

Historial de versions de l’aplicació Cyberwatch
16.0 (2026-10-06)
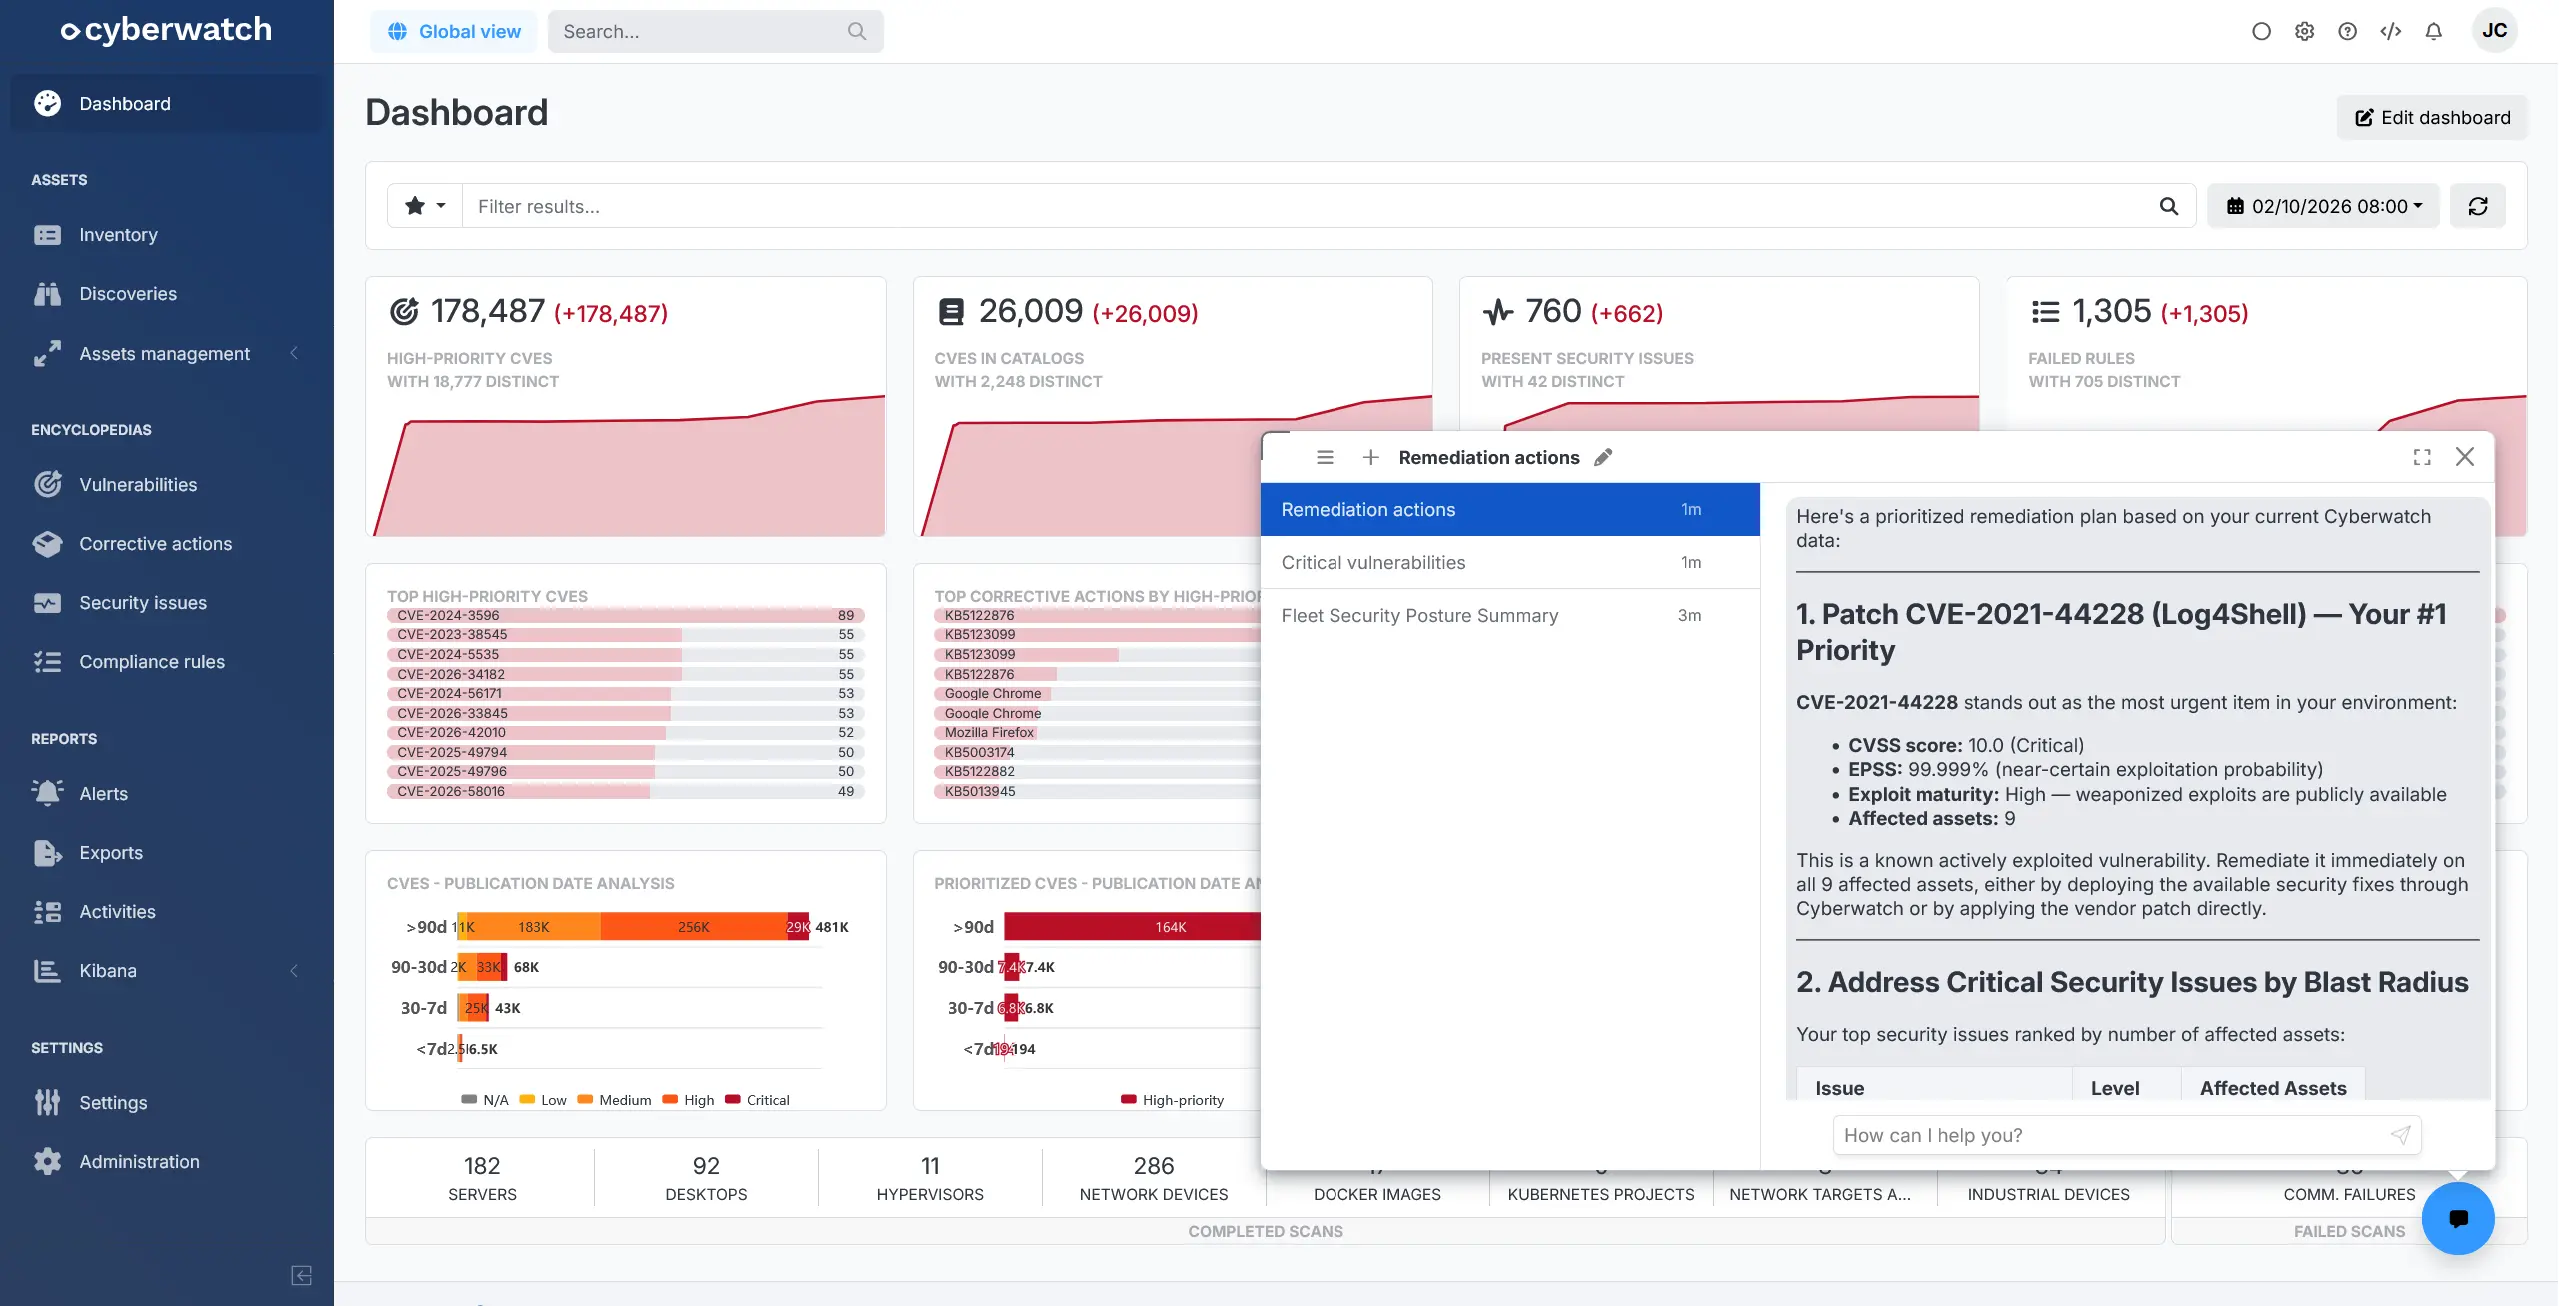
Cyberwatch 16.0 posa la intel·ligència artificial al servei del dia a dia dels equips de seguretat: un assistent integrat respon a les vostres preguntes sobre el vostre parc, les CVE poden anar acompanyades d’un resum que va a l’essencial i el resum executiu formula recomanacions prioritzades. Aquesta versió també mesura l’exposició de xarxa dels actius, amplia l’anàlisi als actius gestionats per Microsoft Defender i fa que l’aplicació estigui disponible en italià
Actualment, les funcionalitats d’IA s’ofereixen de manera gratuïta. Per sol·licitar-ne l’activació, contacteu amb el suport de Cyberwatch
La documentació de Cyberwatch es renova i ara es pot consultar mitjançant un servidor MCP públic. Per conèixer el procediment de configuració adequat al vostre client MCP, consulteu la pàgina Accedir a la documentació mitjançant MCP
L’adreça de remitent històrica noreply@cyberwatch.fr ja no es proposa per defecte i, a la llarga, els correus electrònics enviats des d’una adreça del domini de Cyberwatch seran rebutjats. Configureu una adreça que pertanyi al vostre propi domini a la configuració SMTP. Mentre no es configuri cap adreça, es continua utilitzant l’adreça antiga i es mostra un avís als administradors
Funcionalitats destacades:
- IA: addició d’un assistent conversacional integrat a l’aplicació. Respon a les preguntes en llenguatge natural basant-se en els actius, les vulnerabilitats, els problemes de seguretat i les accions correctives a què té accés l’usuari. Té en compte la pàgina consultada, respecta els drets de l’usuari i conserva les converses en un historial (vista prèvia)
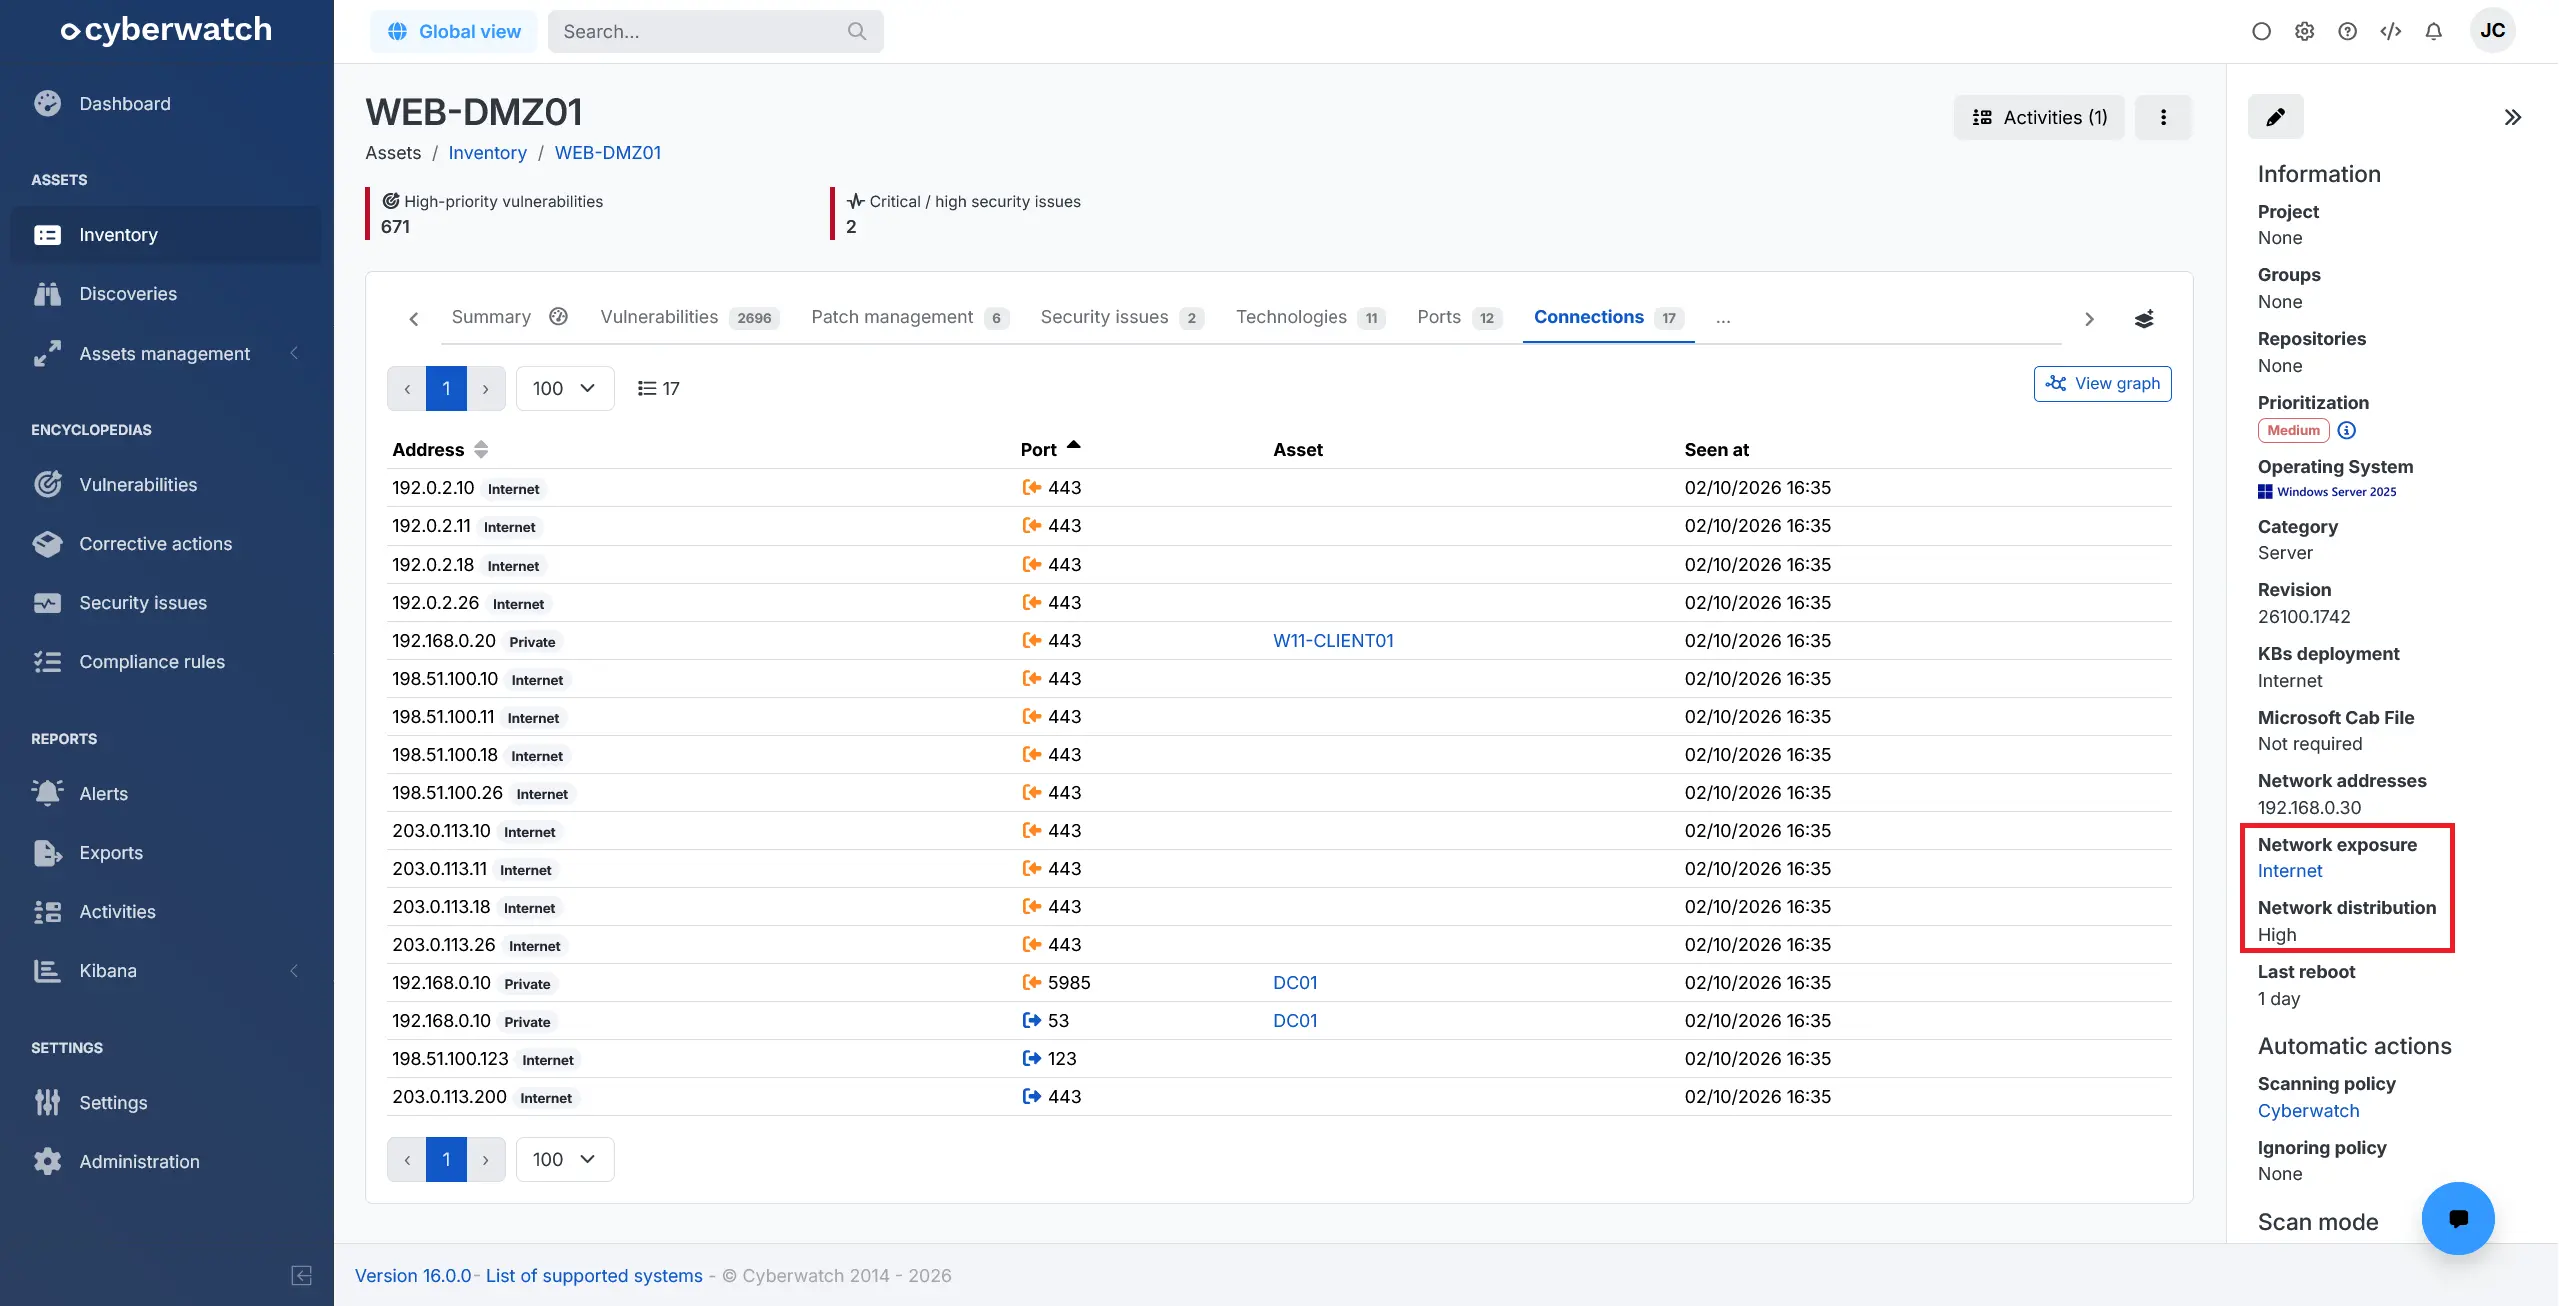
- Actius: dos indicadors nous permeten situar cada actiu a la xarxa. L’exposició de xarxa caracteritza l’origen de les seves connexions entrants i la distribució de xarxa indica fins a quin punt és sol·licitat. Aquesta informació està disponible a l’inventari, als detalls de l’actiu i a les exportacions. Els actius i les vulnerabilitats també es poden filtrar segons l’exposició de xarxa (vista prèvia)
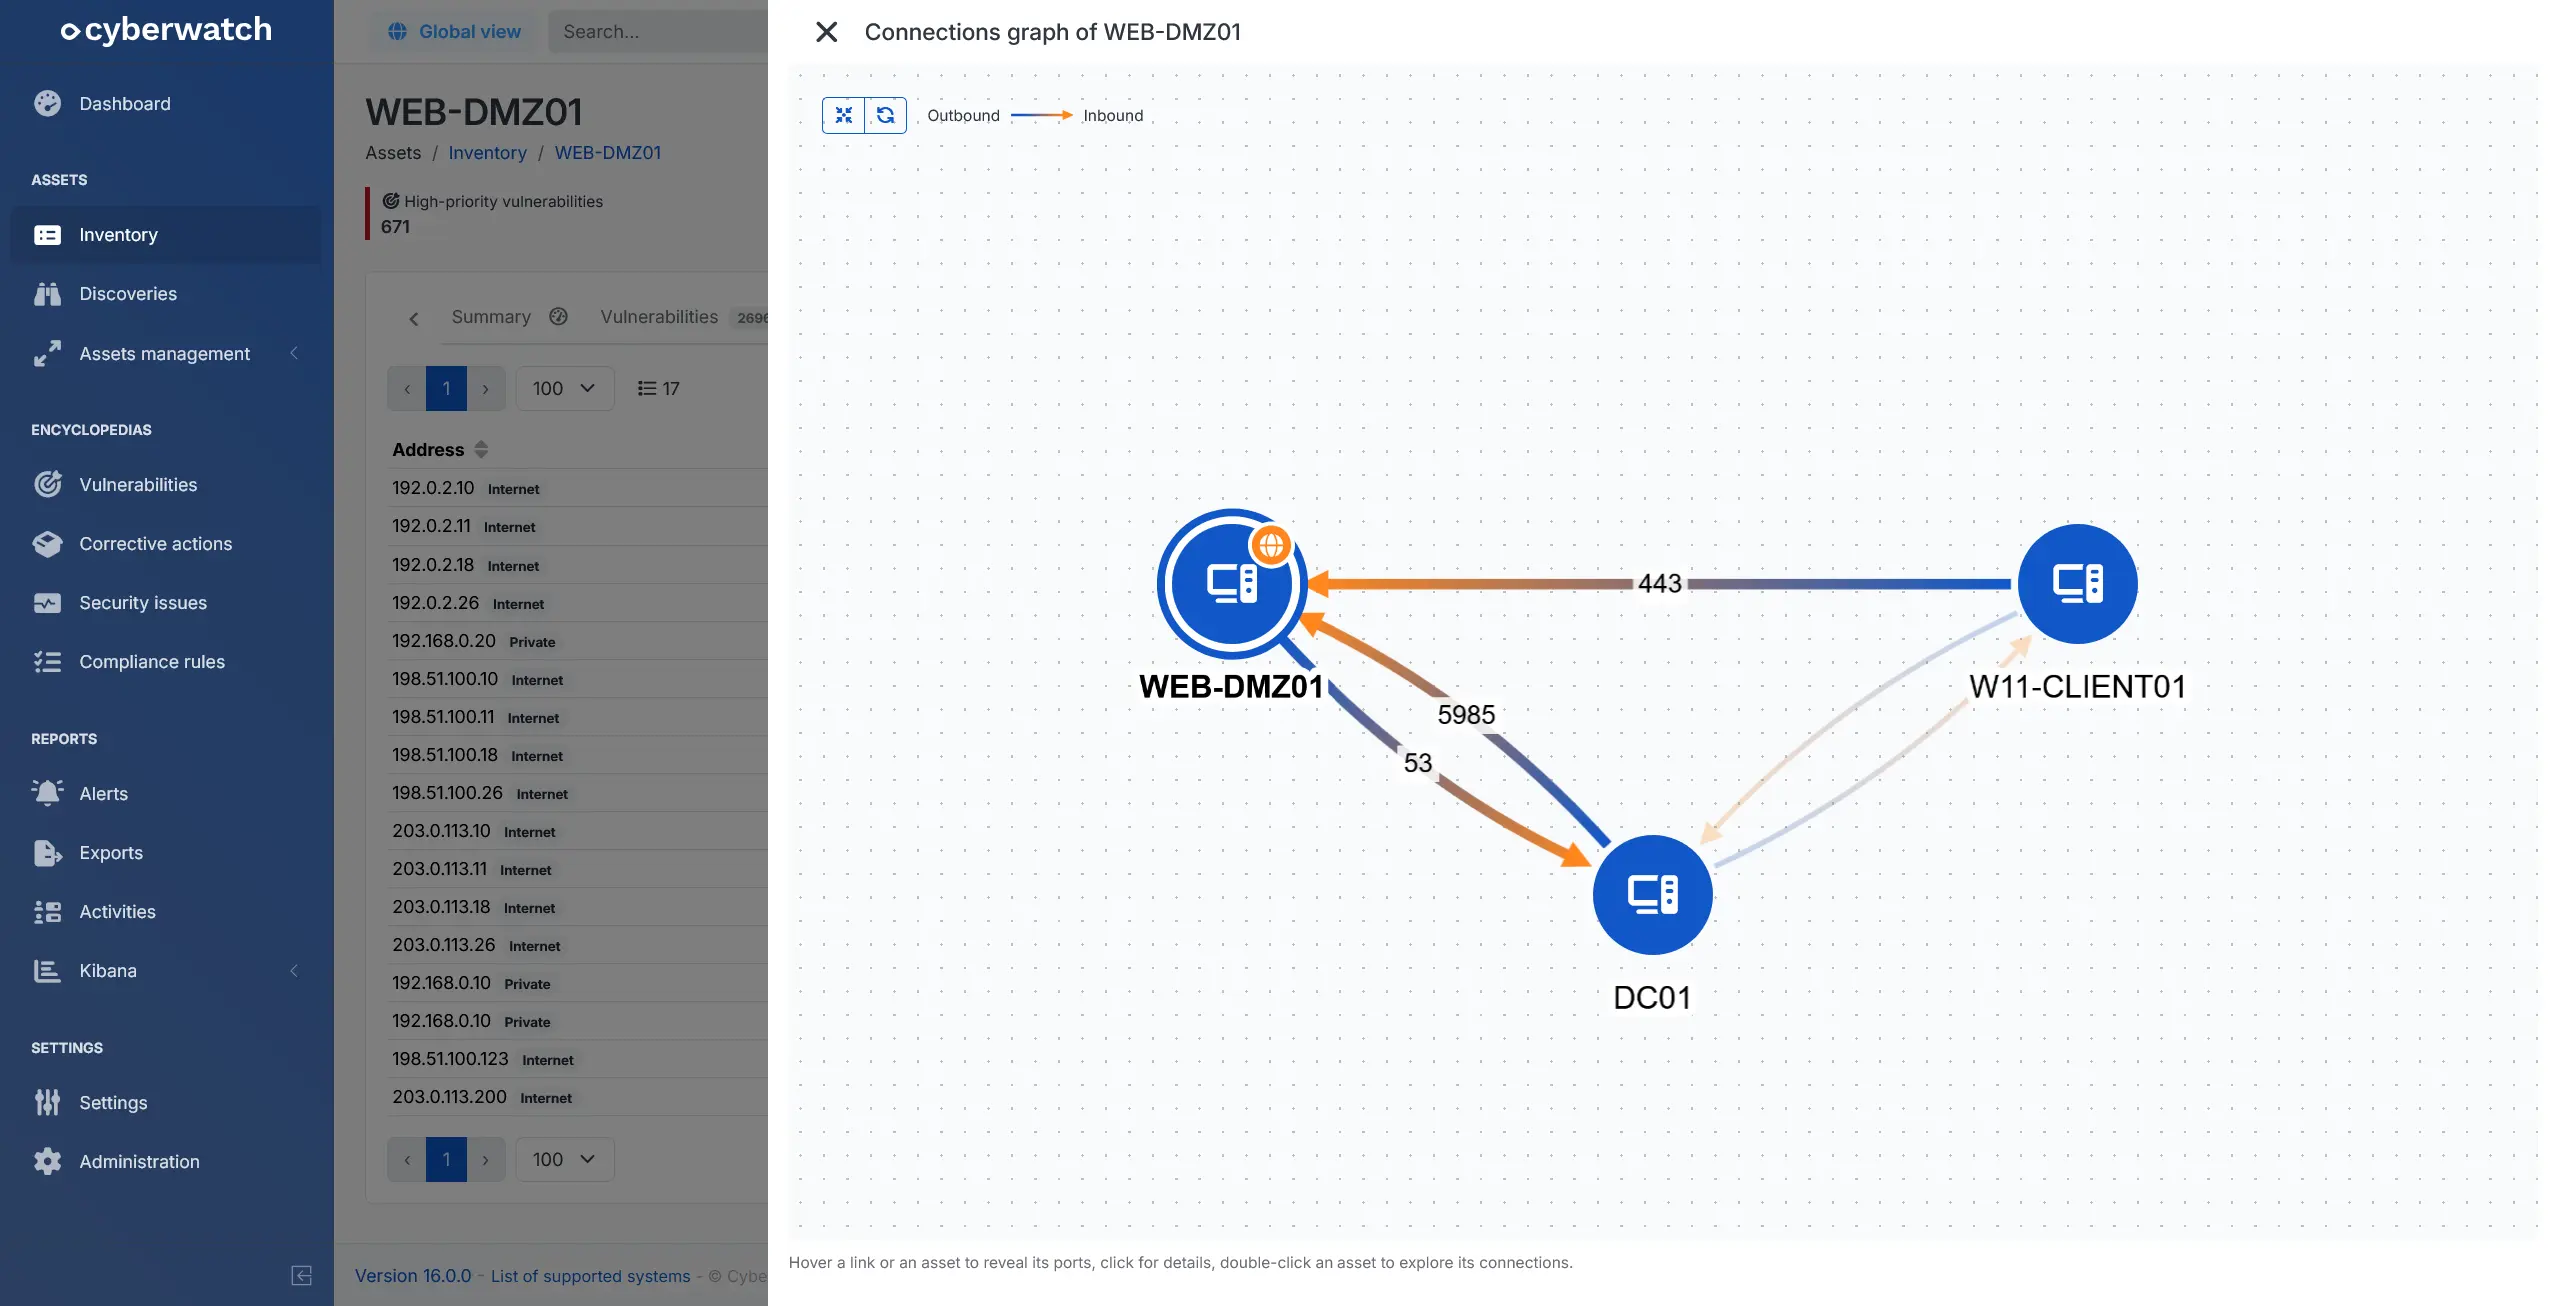
- Detalls d’un actiu: addició d’un gràfic interactiu que representa les connexions de l’actiu amb la resta del parc i que posa en relleu les connexions entrants exposades. És accessible des de la pestanya «Connexions» o des de l’inventari quan només hi ha un actiu seleccionat (vista prèvia)
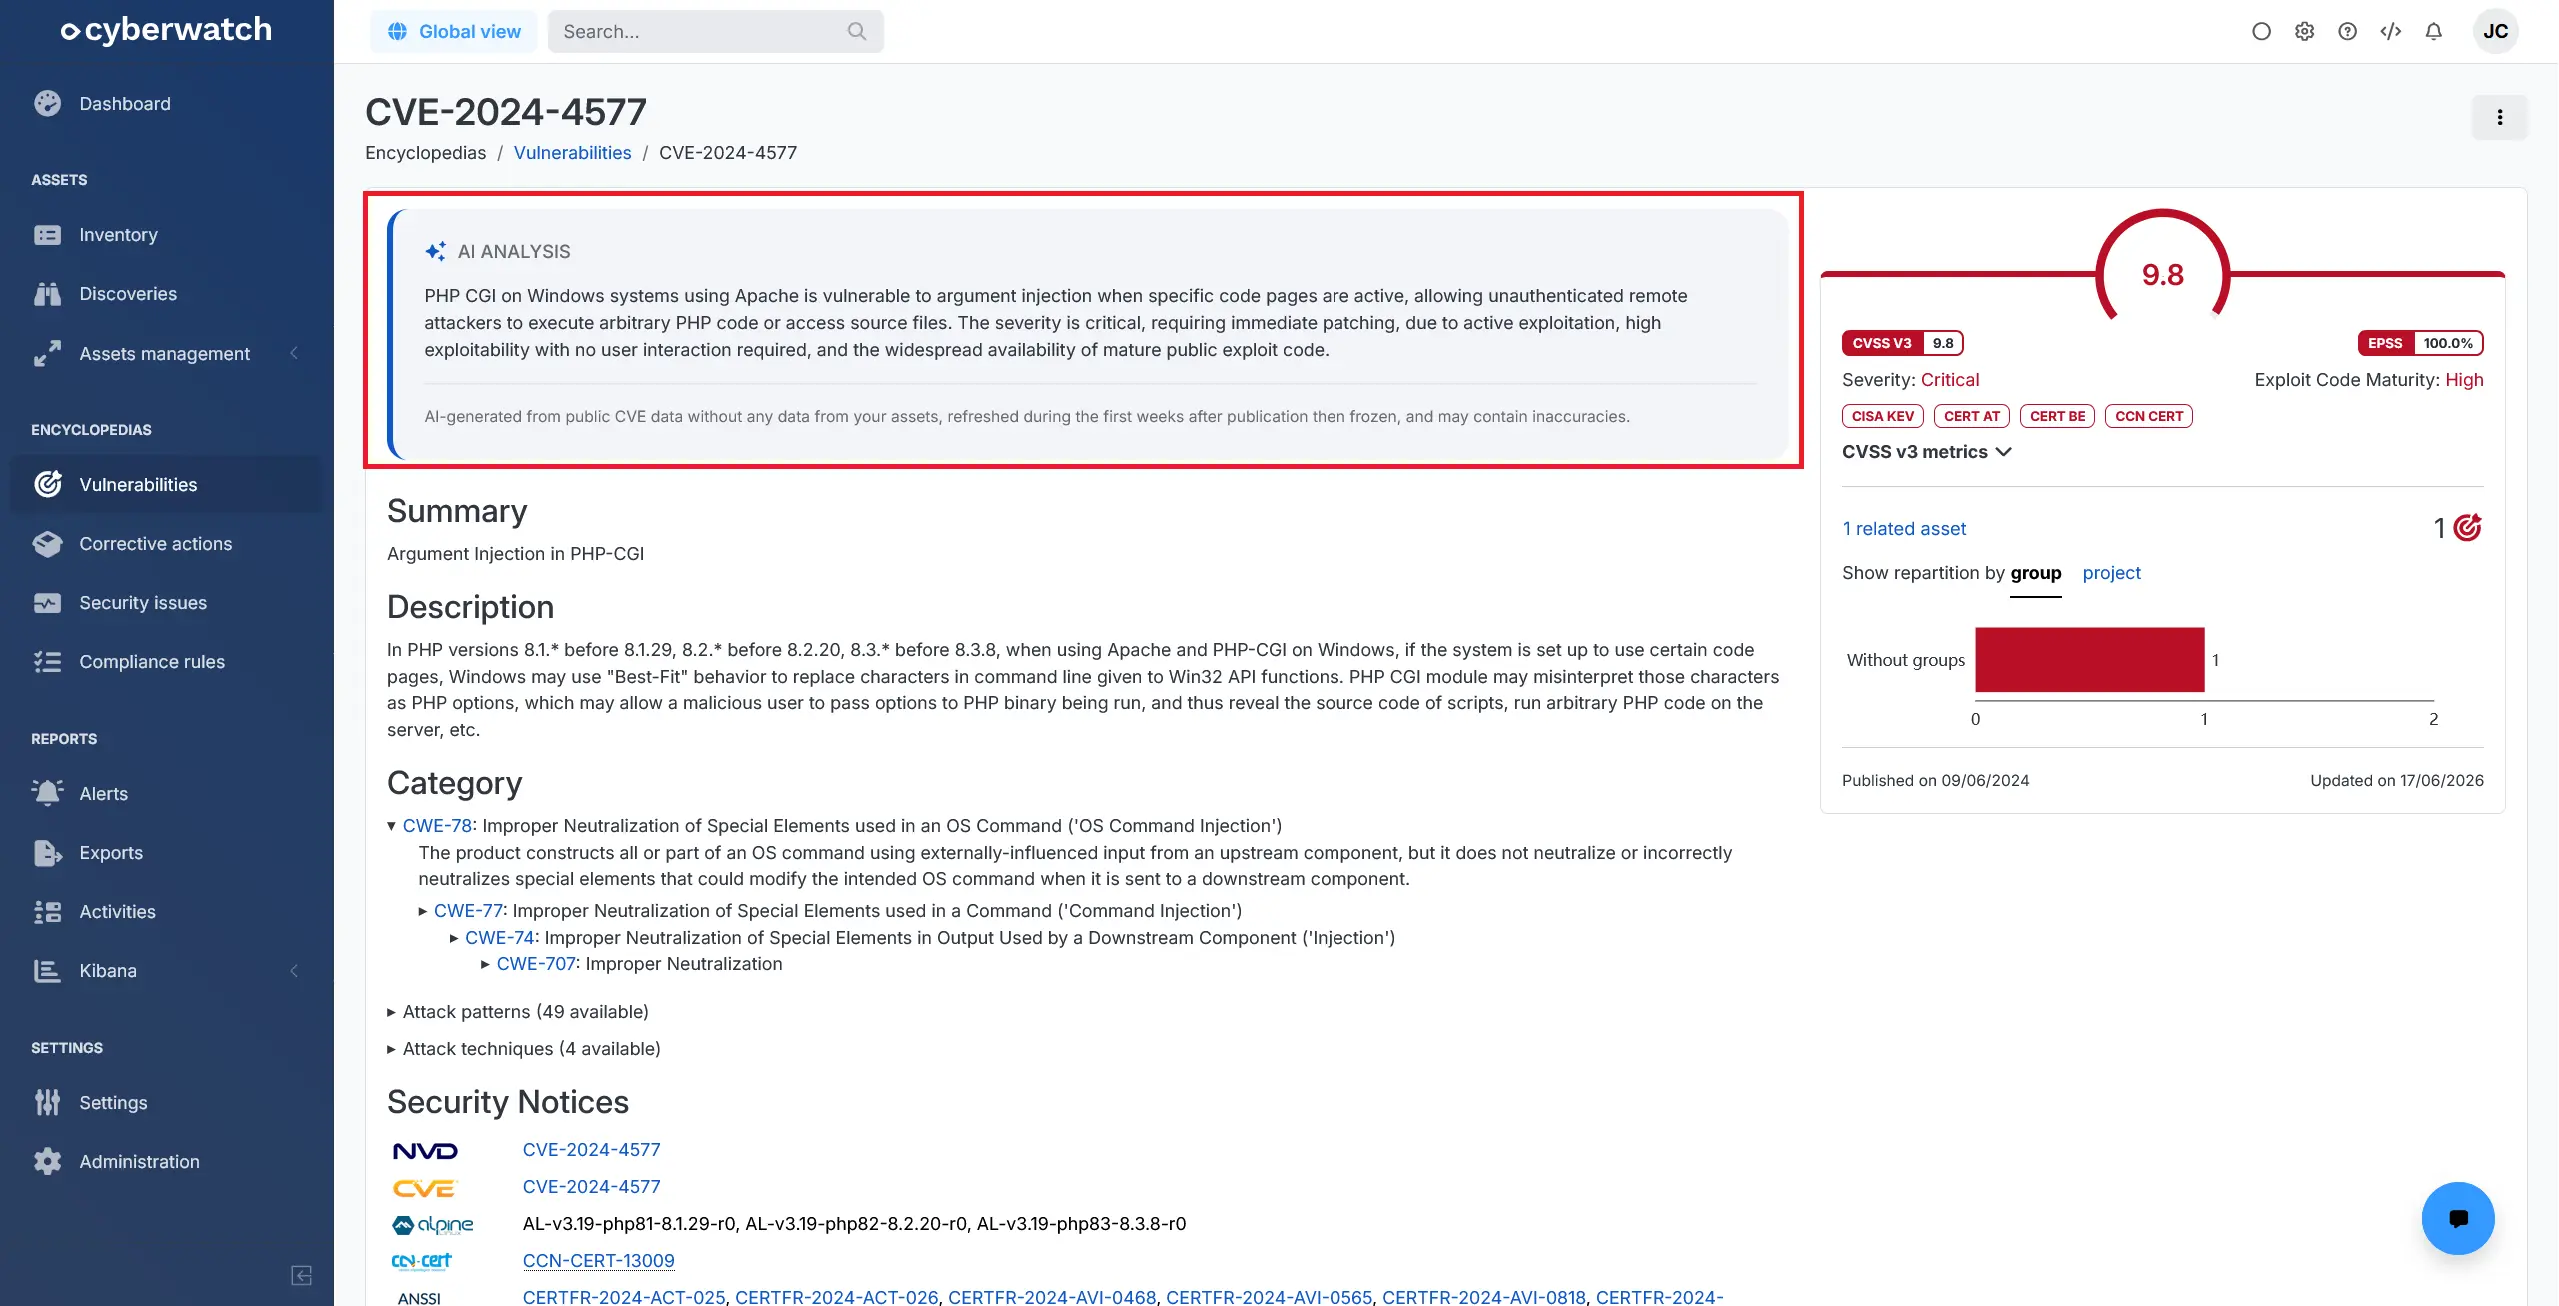
- Detalls d’una vulnerabilitat: quan està disponible, un resum redactat per IA destaca la informació essencial per entendre i prioritzar la CVE, en l’idioma de l’usuari o, si no està disponible, en anglès. Aquest resum també s’inclou a les alertes per correu electrònic (vista prèvia)
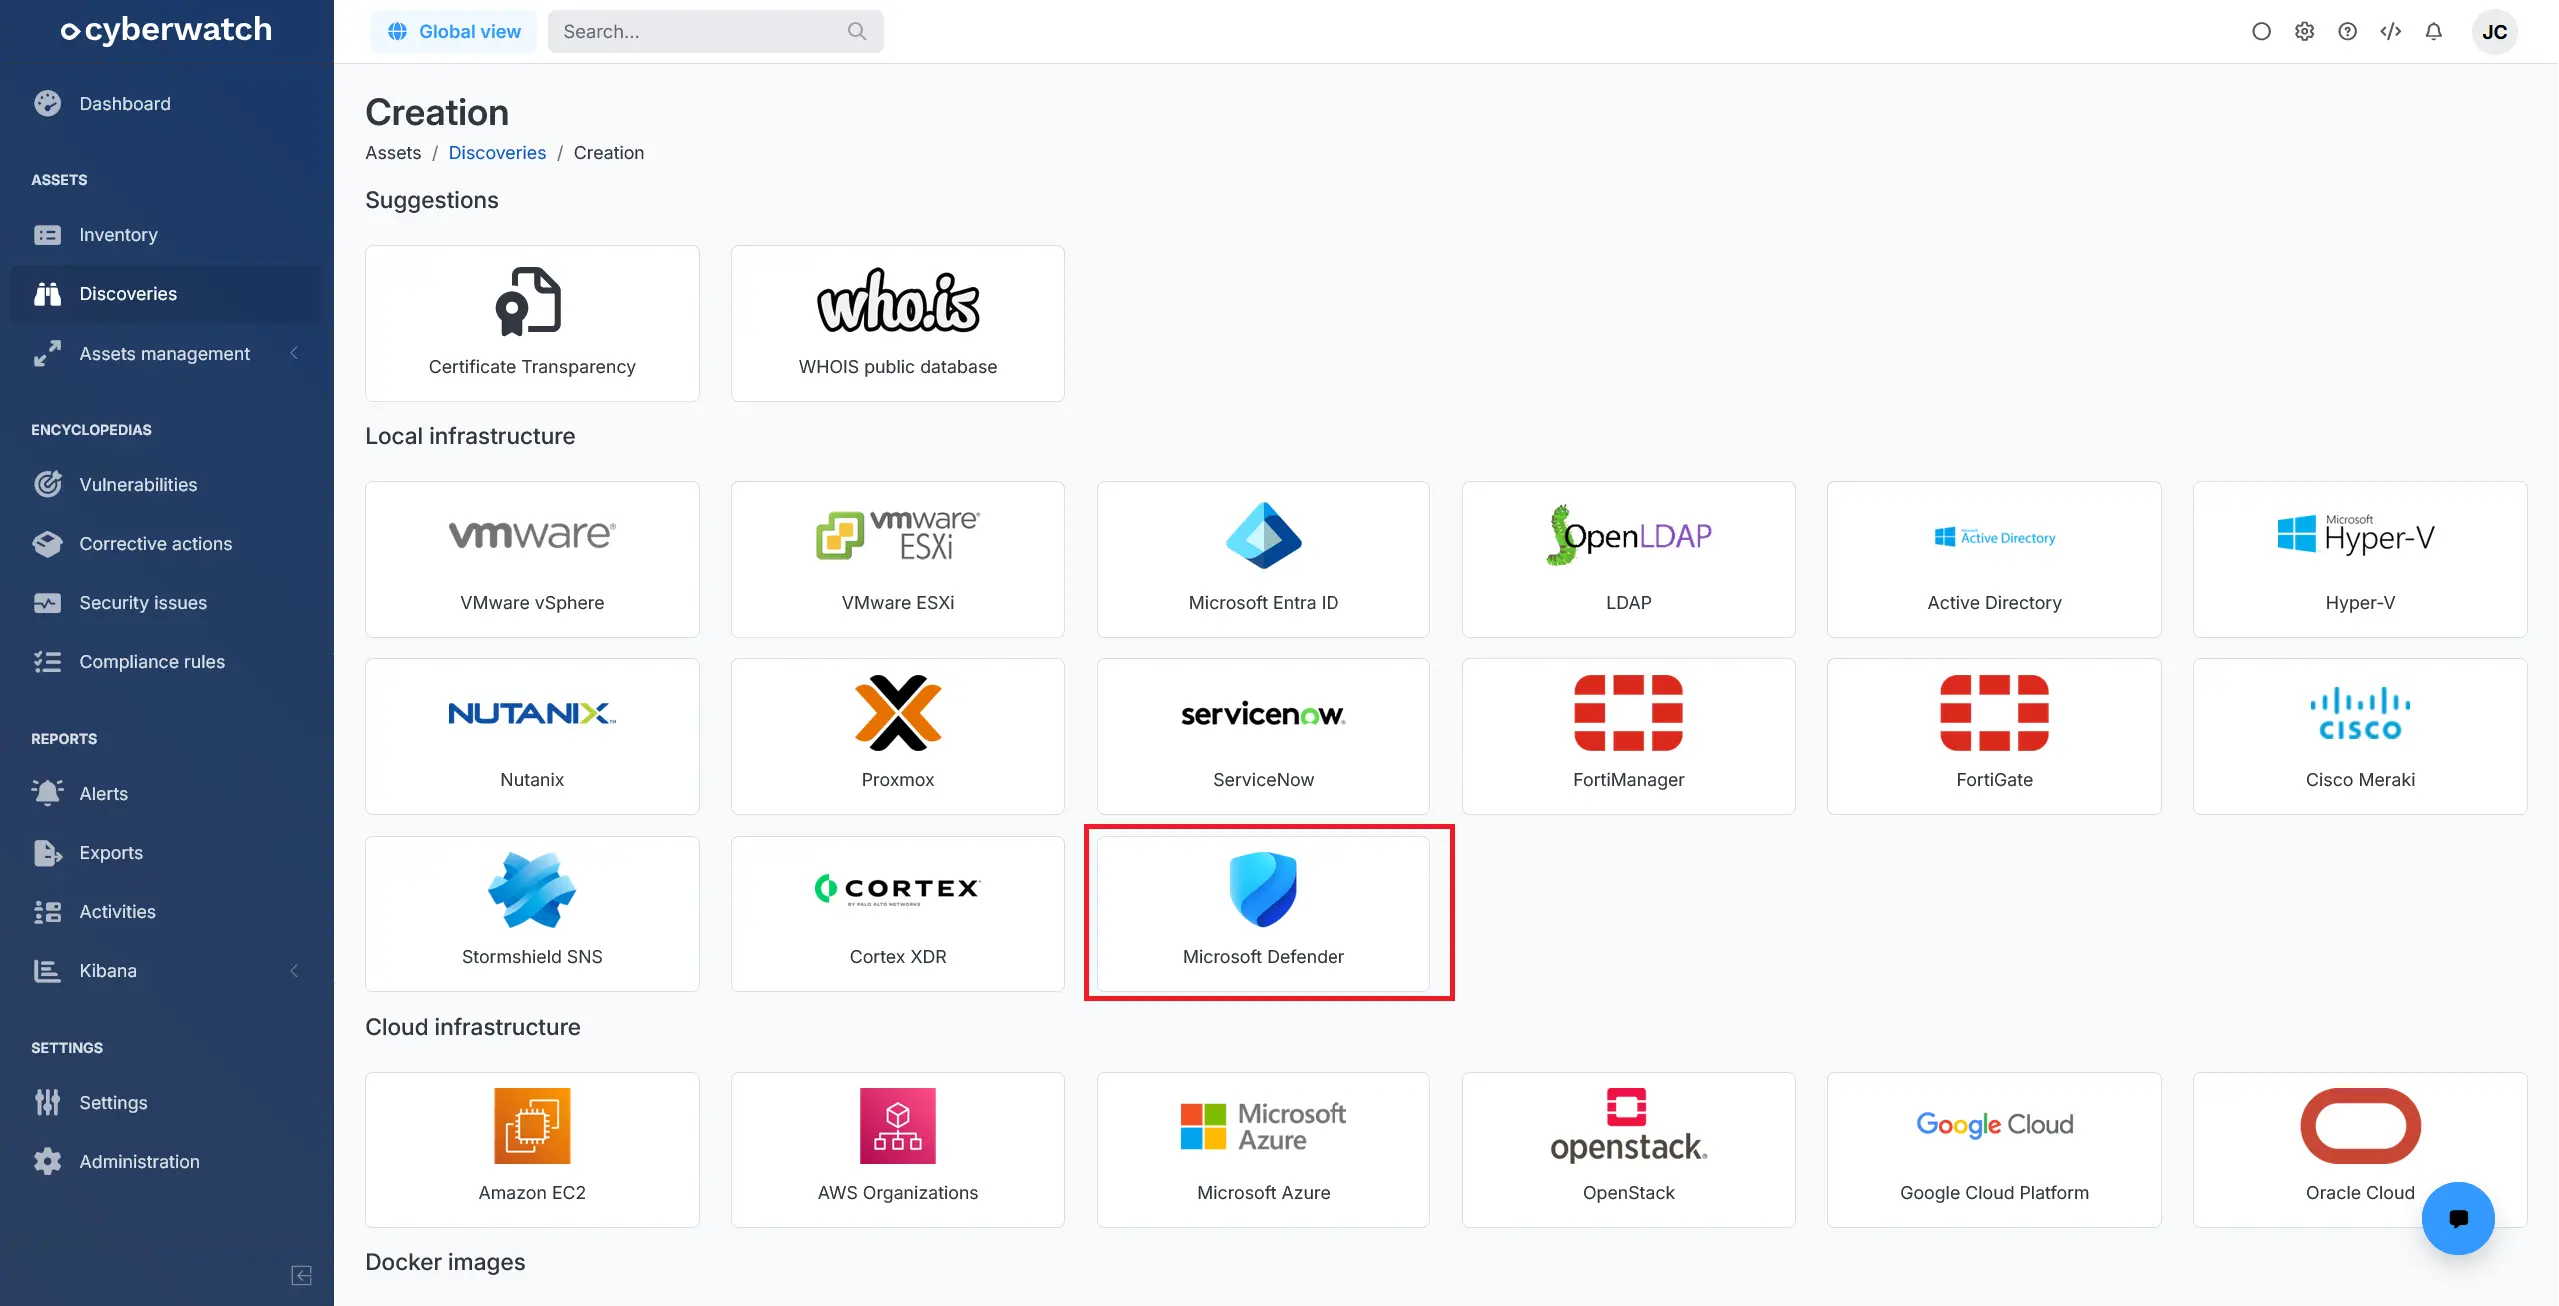
- Descobriments: addició d’un descobriment Microsoft Defender. Els actius gestionats per Defender es recuperen amb el seu grup de dispositius i, un cop registrats, les seves vulnerabilitats s’analitzen a partir de l’inventari de programari que recull Defender, sense haver de desplegar cap agent addicional (vista prèvia)
- Idiomes: ara l’aplicació està disponible en italià
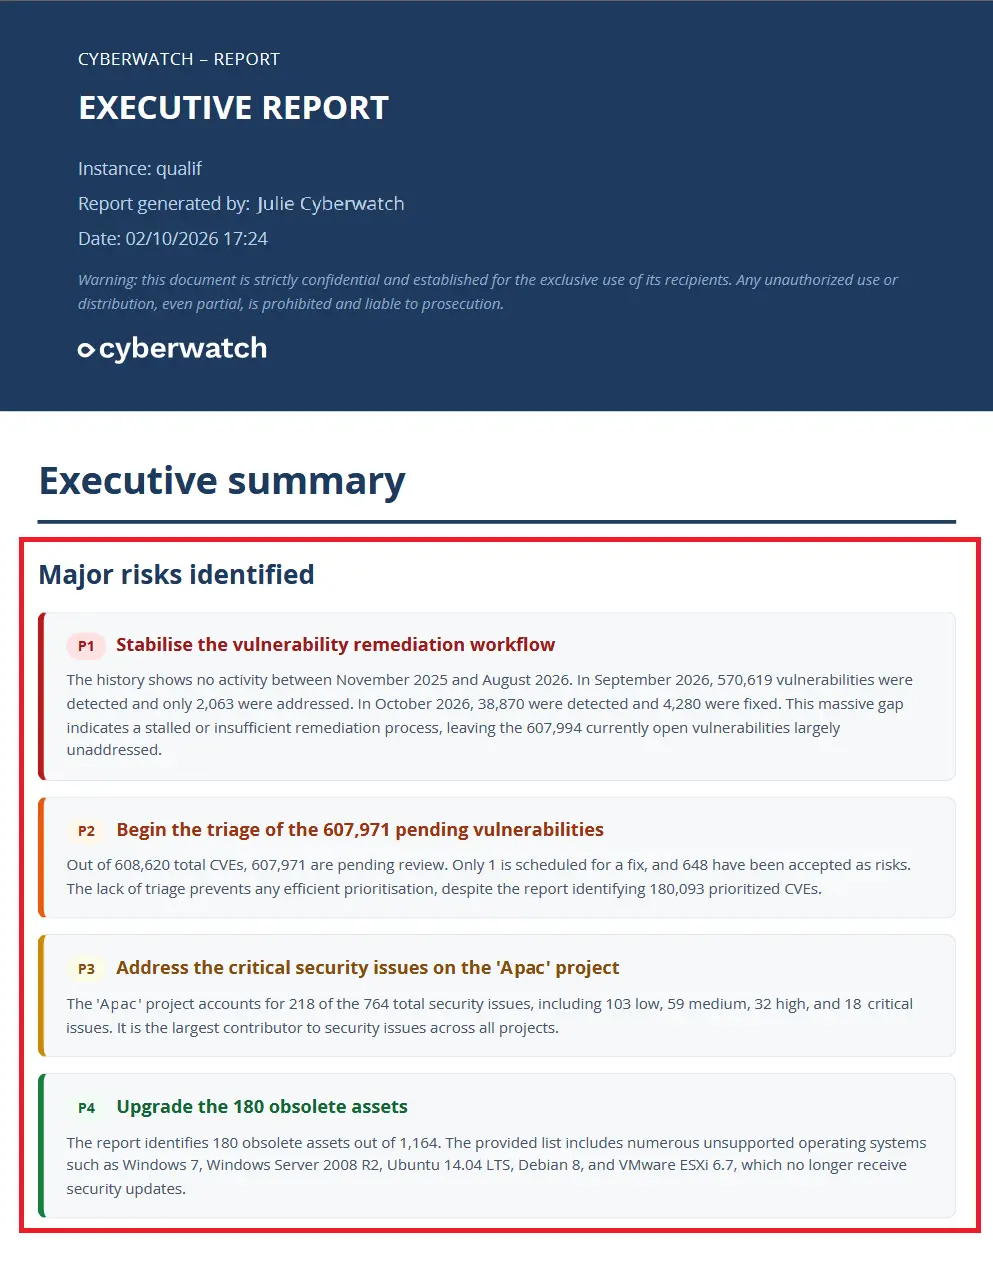
- Informes: renovació del resum executiu amb indicadors nous, gràfics més llegibles i una millor visualització de l’evolució de la postura de seguretat. Quan les funcionalitats d’IA estan activades, identifica els principals riscos del parc i proposa fins a quatre recomanacions prioritzades, que també s’inclouen al correu electrònic d’enviament (vista prèvia)
Funcionalitats noves:
- Connexions sense agent: compatibilitat amb les credencials SNMP configurades a CyberArk Conjur
- API: addició de la ruta
/api/v3/dashboard/metrics, que permet obtenir els indicadors del tauler - Conformitat:
- Addició i actualització de diverses regles SBP en Linux i Windows
- Addició del marc de conformitat CIS per a Ubuntu 26.04 LTS i actualització de diversos marcs de conformitat CIS, entre els quals AlmaLinux, Debian, Oracle Linux i Windows
- Perímetre: addició de les dates de fi de vida de GitLab
- Problemes de seguretat: detecció de les vulnerabilitats de CPU en Linux i Windows
Funcionalitats modificades i rendiment:
- Activitats: les supressions automàtiques d’actius per part d’un descobriment o després d’una pèrdua de comunicació ara apareixen a l’historial d’activitats
- Alertes: nova presentació dels correus electrònics, amb el logotip personalitzat de la instància i una presentació en targetes de les vulnerabilitats, els actius i els pedaços. També se n’ha millorat la llegibilitat en mode fosc
- API: les rutes
/api/v3/servers/{id}/,/api/v3/cve_announcements/{cve_code}i/api/v3/vulnerabilities/servers/{id}també retornen la data de l’última actualització de cada CVE d’un actiu - Conformitat dels entorns al núvol: actualització del marc de conformitat CIS AWS a la versió 7.0.0 i harmonització de la informació sobre els recursos afectats
- Objectius de xarxa i llocs web:
- Una vulnerabilitat detectada en diverses variants d’una mateixa URL ja només genera un únic problema de seguretat, que indica les URL afectades
- Compatibilitat amb els escanejos autenticats que utilitzen un script de Selenium en llocs web amb un certificat no aprovat per una autoritat de certificació de confiança
- Rendiment: millora del rendiment del càlcul de les vulnerabilitats dels paquets d’aplicacions i de les actualitzacions de Windows, de les exportacions CSV i a Elasticsearch, i de la cerca de CVE
- Informes i exportacions: possibilitat de generar els informes PDF i les exportacions CSV d’accions correctives encara que els actius no tinguin CVE associades
- Motor d’escaneig: millora de la detecció de Microsoft Edge, inclosa la compatibilitat amb el canal estable ampliat
- UX: ara els panells laterals de detall i de l’assistent d’IA es poden redimensionar
Correccions:
- Connexions sense agent: correcció d’un problema de detecció de dispositius Aruba AOS-CX per SNMP
- Anàlisis: correcció d’un problema que podia provocar un consum de CPU elevat durant l’anàlisi de les aplicacions Linux
- Inventari d’actius: correcció d’un problema que impedia generar exportacions CSV després d’un filtratge des de la barra de cerca
- Conformitat:
- Correcció de l’avaluació dels scripts de conformitat que retornen un resultat «no aplicable»
- Les regles ignorades ja no es comptabilitzen en els comptadors ni en els filtres de l’enciclopèdia de regles de conformitat
- Objectius de xarxa i llocs web: correcció de les pàgines inexistents que es mostraven quan el lloc redirigeix a una altra URL
- Motor d’escaneig:
- Correcció d’un problema de detecció de la versió correctiva per a VMware ESXi i vCenter
- Correcció d’un problema de detecció de les vulnerabilitats d’Adobe Acrobat Reader
- Correcció d’un problema de detecció de les vulnerabilitats relacionades amb el nucli en execució a Ubuntu 24.04 i 26.04
15.10 (2026-09-15)
Funcionalitats noves:
- Proveïdors d’identitat: possibilitat de configurar l’assignació automàtica dels projectes en funció dels grups LDAP dels usuaris
- Tauler:
- Ara cada component es pot associar a una consulta desada per mostrar dades d’un perímetre específic
- Possibilitat d’afegir diverses instàncies d’un mateix component per personalitzar encara més els vostres taulers
- Detalls d’un actiu: es recuperen les claus de registre de les aplicacions instal·lades als actius Windows
- Polítiques de priorització: possibilitat de definir un nivell d’exploit mínim en una política
- Perímetre:
- Compatibilitat amb els dispositius Aruba ClearPass
- Compatibilitat amb PaperCut MF i NG
- Compatibilitat amb Proxmox VE
- Compatibilitat amb els dispositius QNAP QTS
- Compatibilitat amb TheGreenBow VPN Enterprise
- UX: possibilitat de copiar zones de codi amb un sol clic
Funcionalitats modificades i rendiment:
- Anàlisis: millora del tractament de les notes SAP en el càlcul de les vulnerabilitats
- API: les rutes
/api/v3/cve_announcementsinclouen el resum d’una vulnerabilitat - Conformitat dels entorns al núvol: actualització del marc de conformitat CIS Oracle Cloud Infrastructure
- Conformitat: millora de la robustesa dels controls de les regles SBP i ICS en Windows
- Detalls d’un actiu:
- Des de la pestanya de gestió de pedaços, es pot definir una data de reactivació per a les vulnerabilitats relacionades amb els pedaços seleccionats
- Ara s’indica l’adreça d’escolta dels ports
- Actius descoberts: els descobriments Nmap i Palo Alto Cortex XDR indiquen el tipus de dispositiu dels actius detectats
- Exportacions: ara el tipus de dispositiu s’inclou a les exportacions CSV dels actius descoberts
- Projectes: les regles d’actius també es poden definir per projecte
- Motor d’escaneig:
- Millora de la detecció de les vulnerabilitats de Microsoft .NET Framework gràcies a un millor tractament de les actualitzacions acumulatives
- Millora de la detecció de Mozilla Thunderbird ESR instal·lat mitjançant Snap
- Millora de la detecció de les vulnerabilitats dels dispositius Check Point
- Enciclopèdia de problemes de seguretat: millora de la funcionalitat de supressió en bloc dels problemes de seguretat
Correccions:
- Connexions sense agent: correcció d’un problema d’identificació dels dispositius Cisco NX-OS mitjançant SNMP
- Inventari d’actius: correcció d’un problema de filtratge per polítiques de priorització per a un usuari restringit a determinats projectes
- Conformitat:
- Correcció d’un problema que impedia mostrar els resultats durant l’anàlisi d’actius Windows units a un domini
- Correcció d’un problema que impedia tenir en compte determinades regles de benchmarks SCAP quan es detectava un control addicional
- Accions correctives:
- Correcció d’un problema que impedia el desplegament de pedaços des del panell lateral
- Correcció d’un problema que impedia el desplegament de determinats paquets de Red Hat
- Tauler: correcció d’un problema de visualització en els quadres d’informació emergents de determinats gràfics
- Exportacions: correcció d’una incoherència en l’estat de les accions correctives en exportar els actius associats a una CVE
- Motor d’escaneig: correcció d’un problema de detecció de vulnerabilitats a TeamViewer
15.9 (2026-07-27)
Funcionalitats destacades:
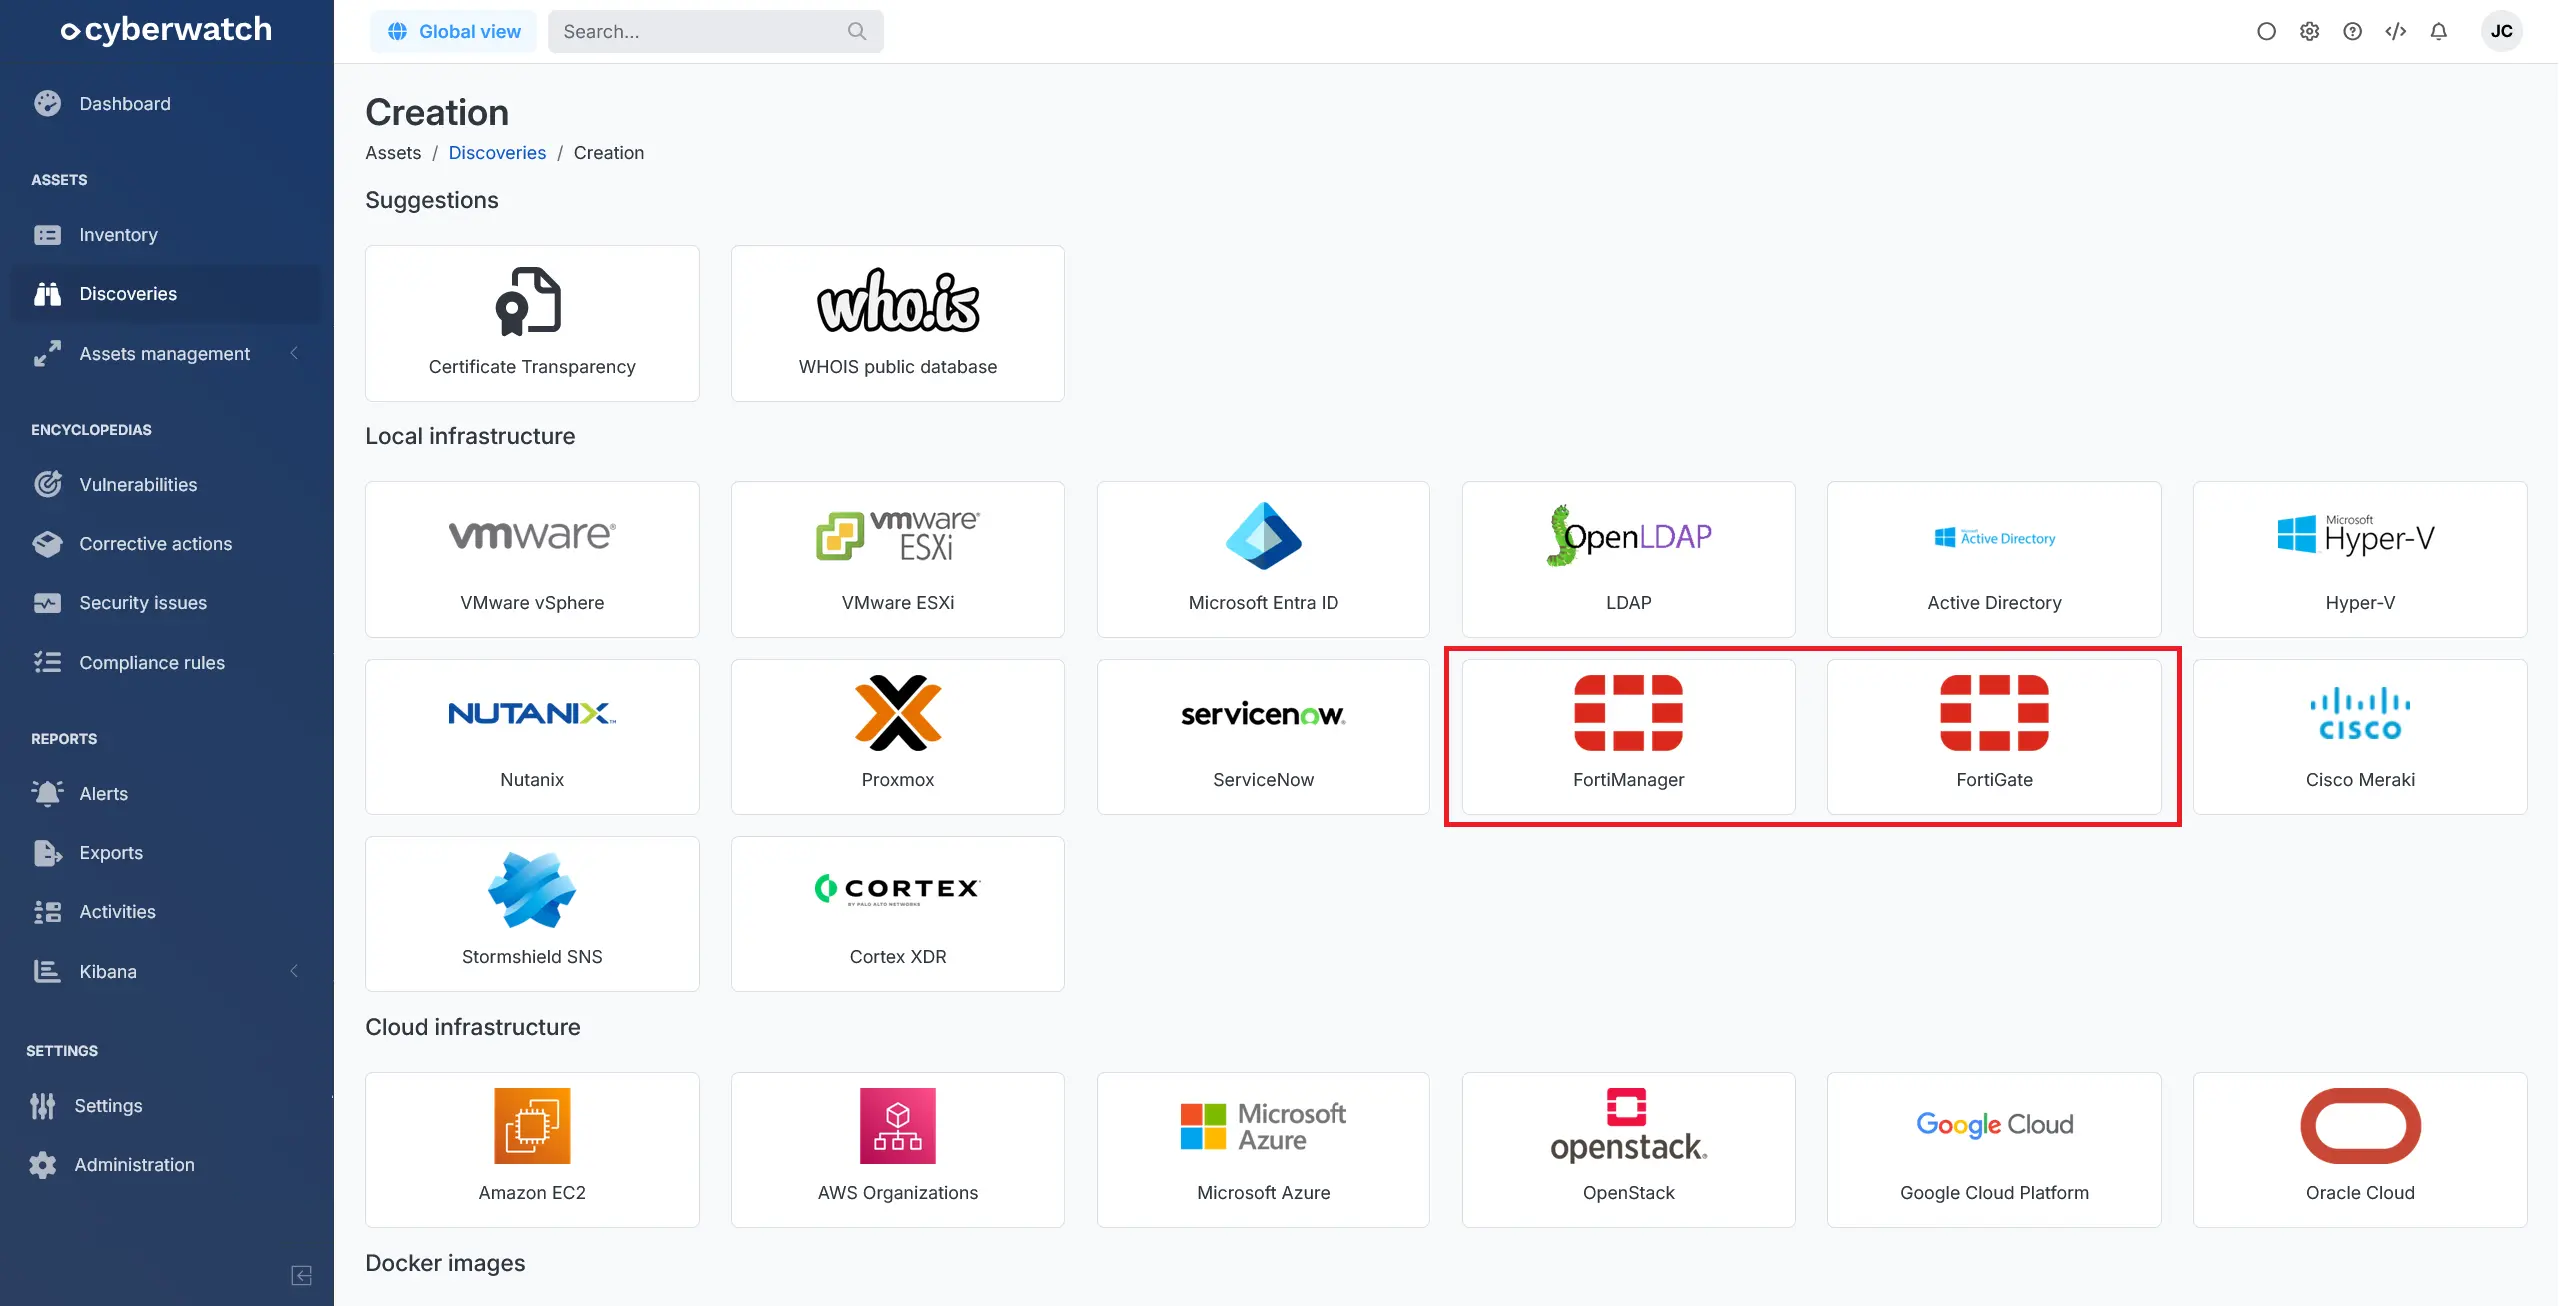
- Descobriments: addició d’un descobriment FortiManager per recuperar els dispositius gestionats per un FortiManager. El descobriment Fortinet passa a anomenar-se FortiGate per diferenciar els dos tipus de descobriment (vista prèvia)
- Polítiques de priorització: compatibilitat amb EPSS v5 per al mètode de priorització de les vulnerabilitats «Priorització 3D»
Funcionalitats noves:
- Actius descoberts: possibilitat de registrar actius procedents del descobriment Palo Alto Cortex XDR com a agents Cortex XDR
- Descobriments:
- Addició d’un descobriment JFrog Artifactory
- Els descobriments VMware vSphere permeten seleccionar una família de sistemes operatius
- Descobriments i connexions sense agent:
- Addició d’un descobriment Kubernetes que permet descobrir clústers a partir d’un fitxer kubeconfig
- Possibilitat d’afegir un projecte Kubernetes amb un fitxer kubeconfig
Funcionalitats modificades i rendiment:
- Agents: possibilitat de forçar l’inici d’una anàlisi quan n’hi ha una altra que encara consta en execució
- Alertes: la gestió de les alertes s’ha retirat del menú «Paràmetres», però continua accessible des del menú «Alertes»
- Conformitat:
- Les anàlisis de conformitat es tornen a executar automàticament després de modificar una expressió regular d’una regla de conformitat personalitzada
- Actualització de diversos marcs de conformitat CIS, entre els quals Amazon EKS i Azure AKS
- Objectius de xarxa i llocs web: visualització de les captures de pantalla d’abans i després de l’autenticació a la pestanya «Resum» dels detalls d’un objectiu, quan estan disponibles
- Polítiques de priorització: el catàleg de l’NCSC dels Països Baixos també es pot utilitzar per a la priorització de les vulnerabilitats
- Motor d’escaneig:
- Millora de la detecció de les vulnerabilitats de Microsoft Defender tenint en compte el Malware Protection Engine
- Millora de la detecció de les vulnerabilitats de Mozilla Thunderbird per tenir més en compte les versions ESR
- Millora de l’anàlisi de les vulnerabilitats dels actius Linux perquè reflecteixi millor el nucli realment en execució
- Millora de la detecció de les vulnerabilitats gràcies a un millor tractament de la informació de sistema operatiu de l’NVD
- Millora de la detecció de les vulnerabilitats dels dispositius SonicWall
- UX: millora de la visualització de la paginació i de la selecció a les taules
Correccions:
- Inventari d’actius:
- Correcció del filtratge per CVE perquè només es mostrin els actius realment afectats per la vulnerabilitat cercada
- Correcció del filtratge per grup quan l’usuari està restringit a determinats projectes
- Conformitat:
- Correcció d’un problema de rendiment que podia provocar un ús elevat del processador durant l’execució de la regla SBP-WIN-04-006
- Correcció d’un problema que impedia mostrar els resultats de conformitat durant l’anàlisi de determinades regles de Windows
- Actius descoberts: correcció d’un problema que podia impedir el registre d’imatges Docker procedents dels descobriments Amazon ECR i EKS
- Exportacions: correcció d’un problema que impedia cercar destinataris en configurar una exportació planificada
- Motor d’escaneig:
- Correcció d’un problema de detecció a Cisco Secure Client
- Correcció d’un problema de detecció a Oracle Java
15.8 (2026-06-18)
A partir d’aquesta versió, se suprimeix la gestió dels accessos per grups. Els projectes passen a ser l’única manera de gestionar els drets, una funcionalitat introduïda a la versió 14.7.
Funcionalitats destacades:
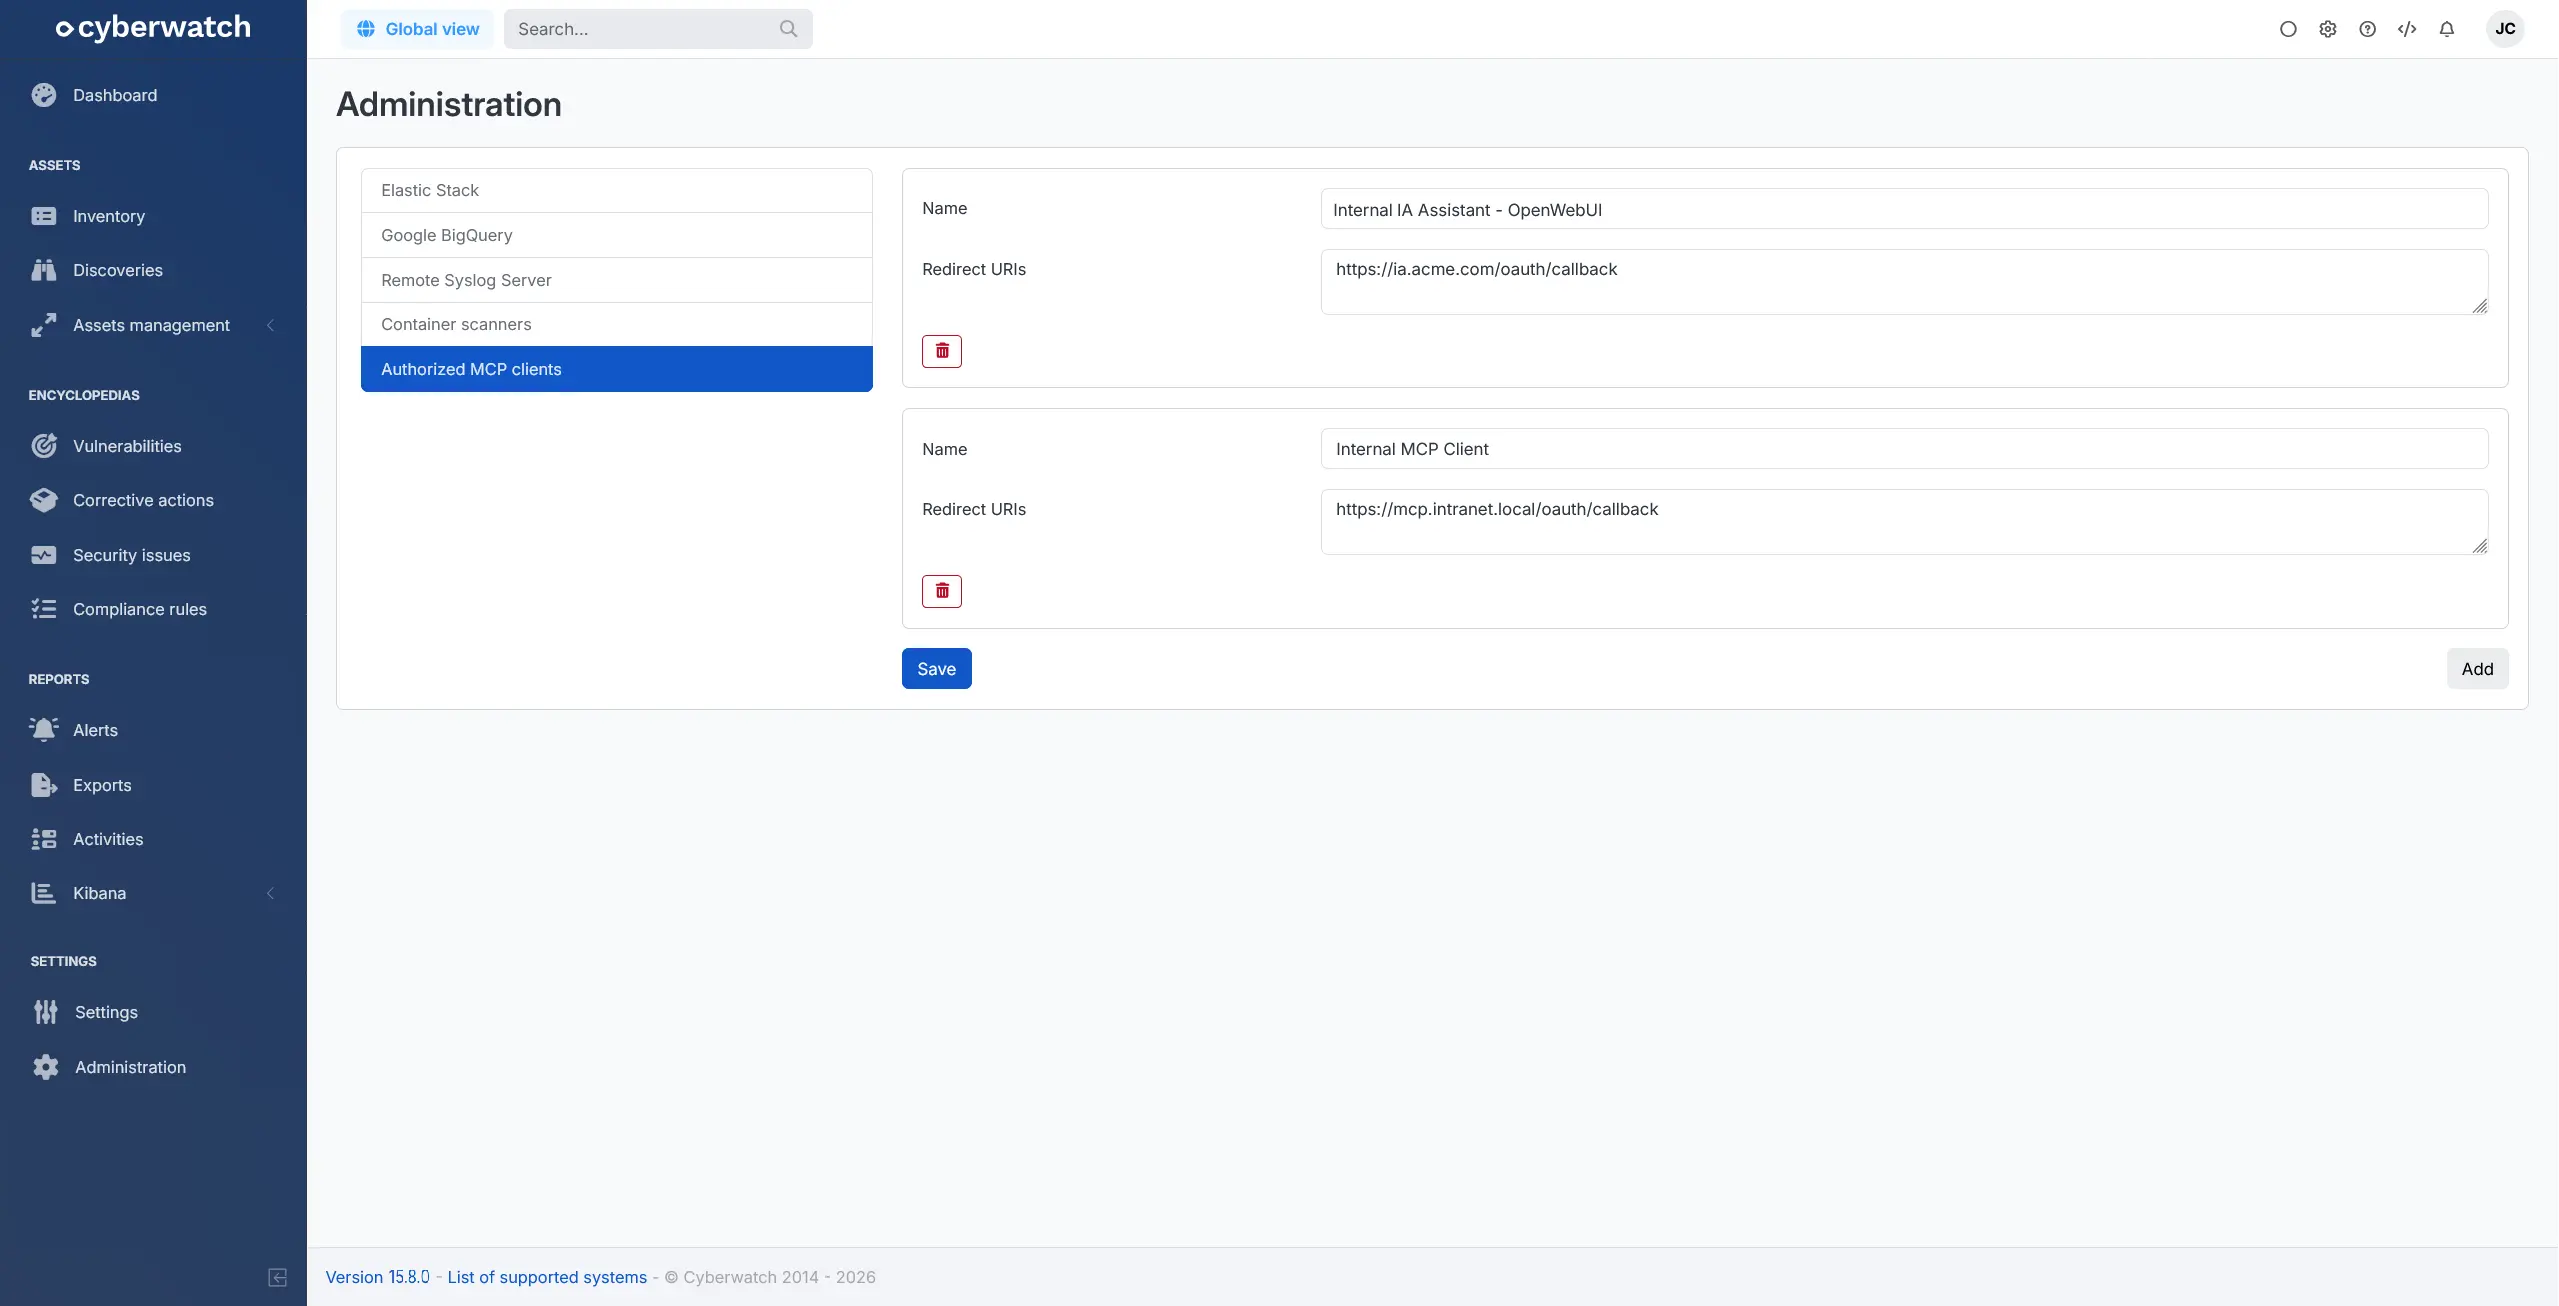
- IA: possibilitat de configurar clients MCP personalitzats per facilitar la integració d’eines compatibles amb el servidor MCP (vista prèvia)
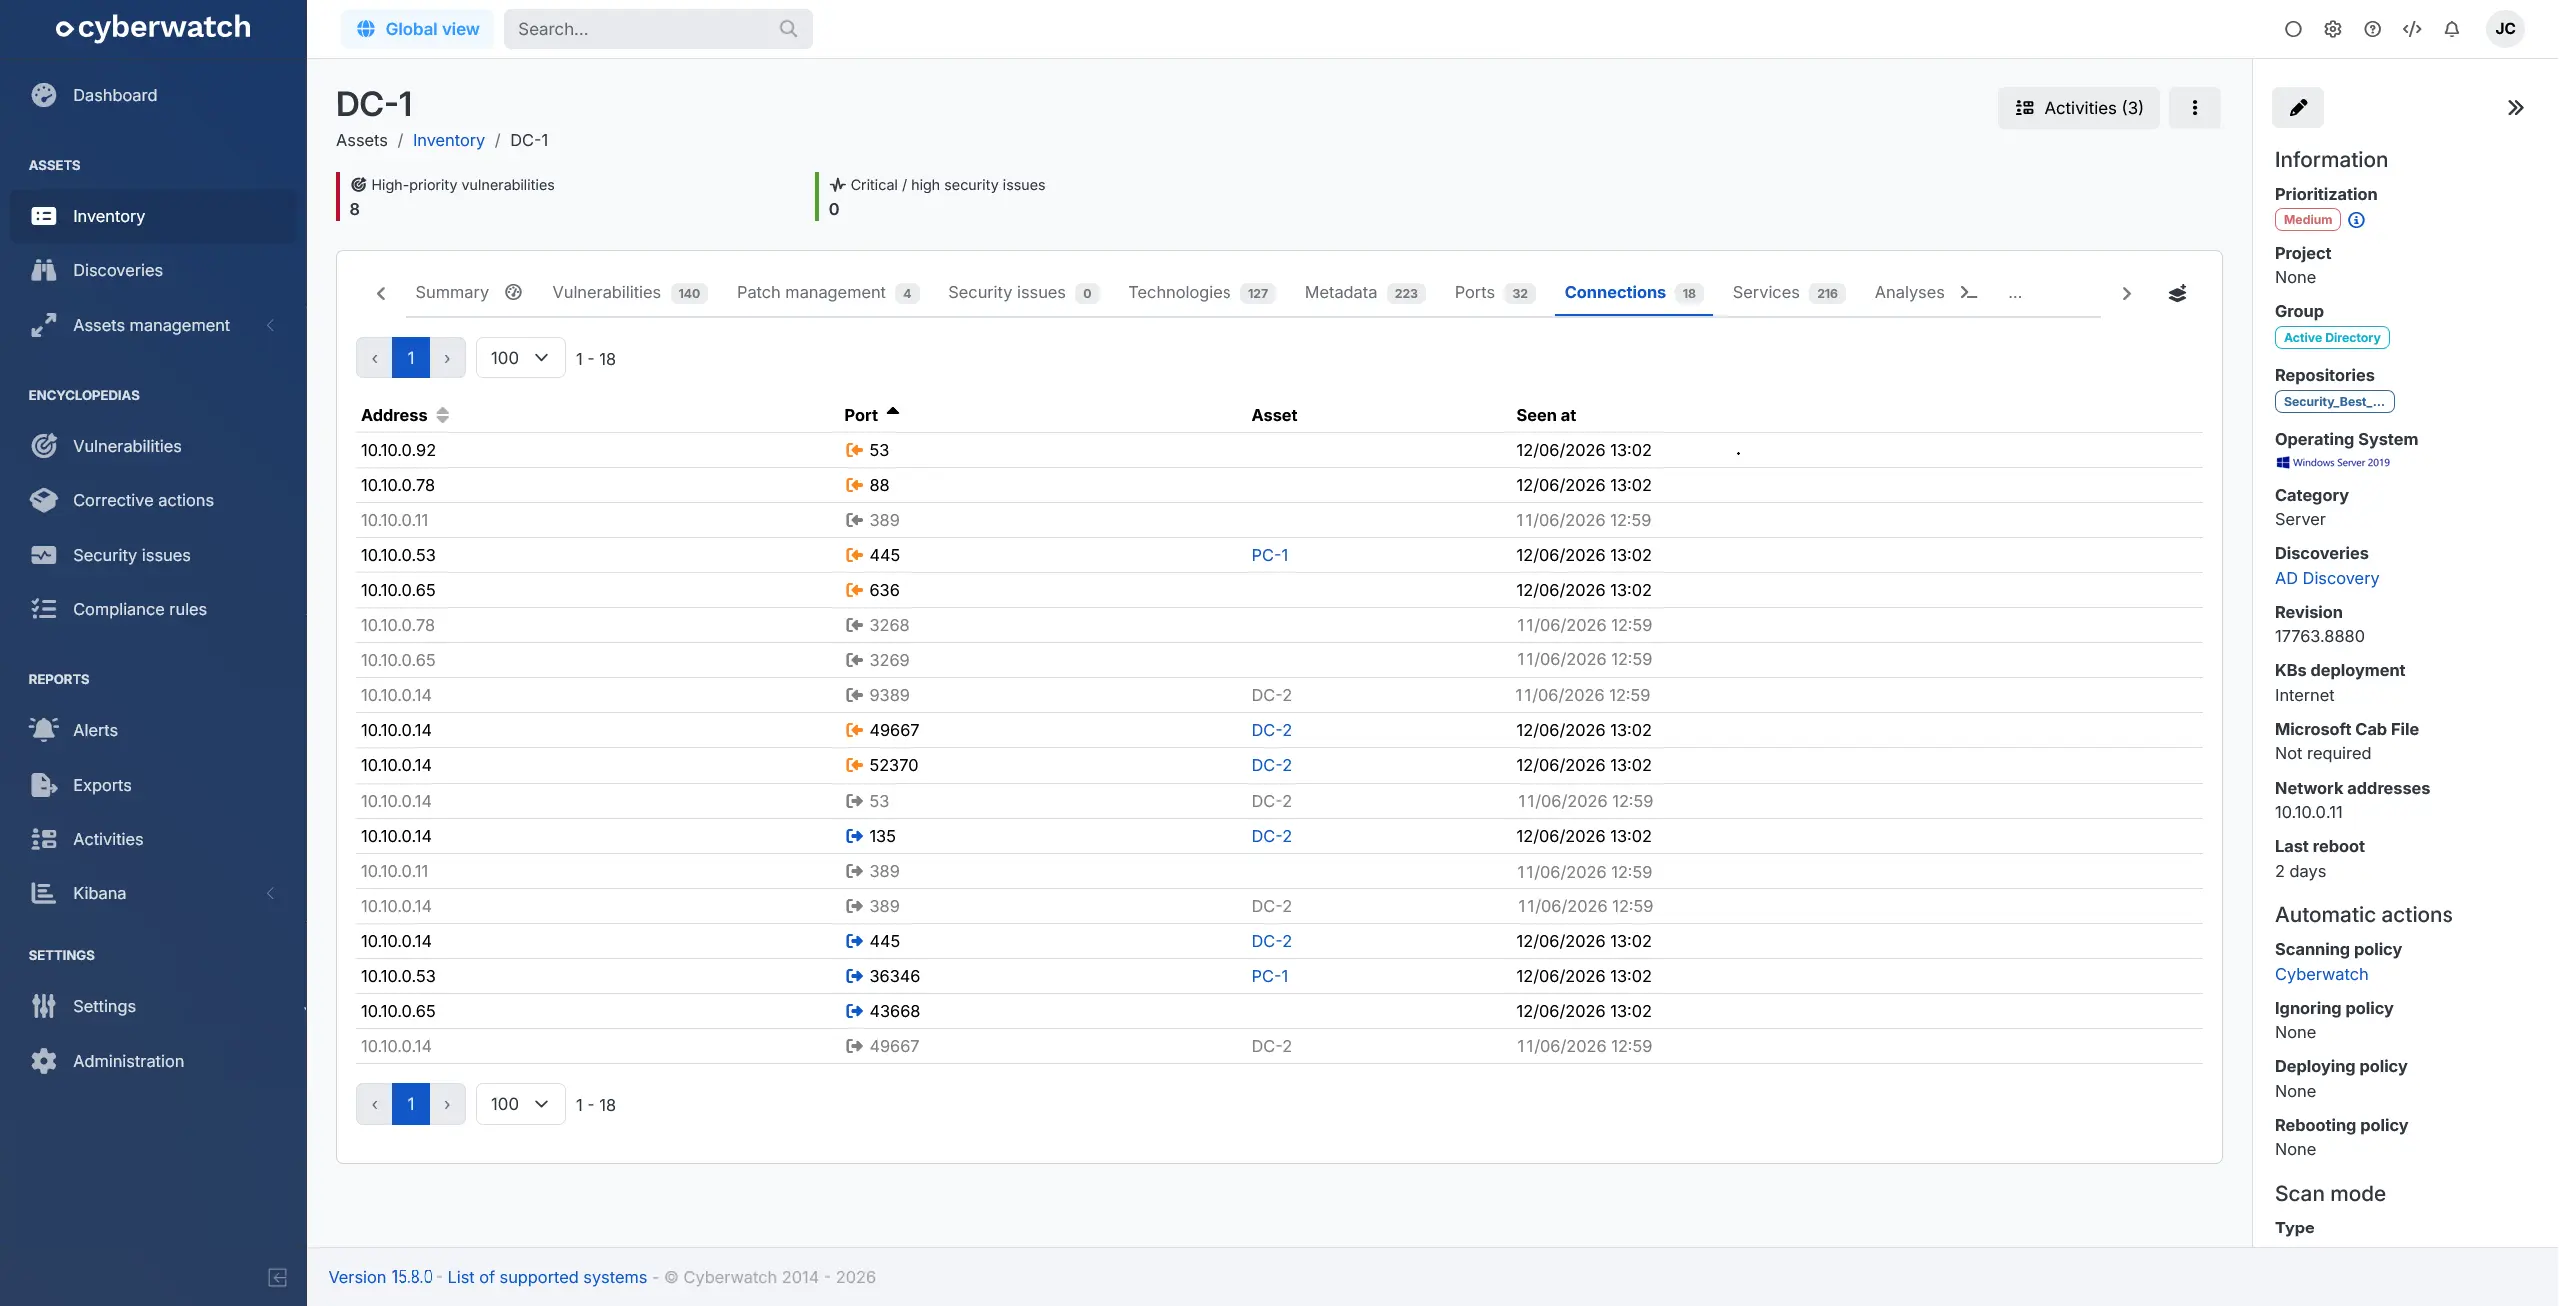
- Detalls d’un actiu: pestanya nova que mostra les connexions de xarxa observades per facilitar l’anàlisi de les comunicacions de l’actiu (vista prèvia)
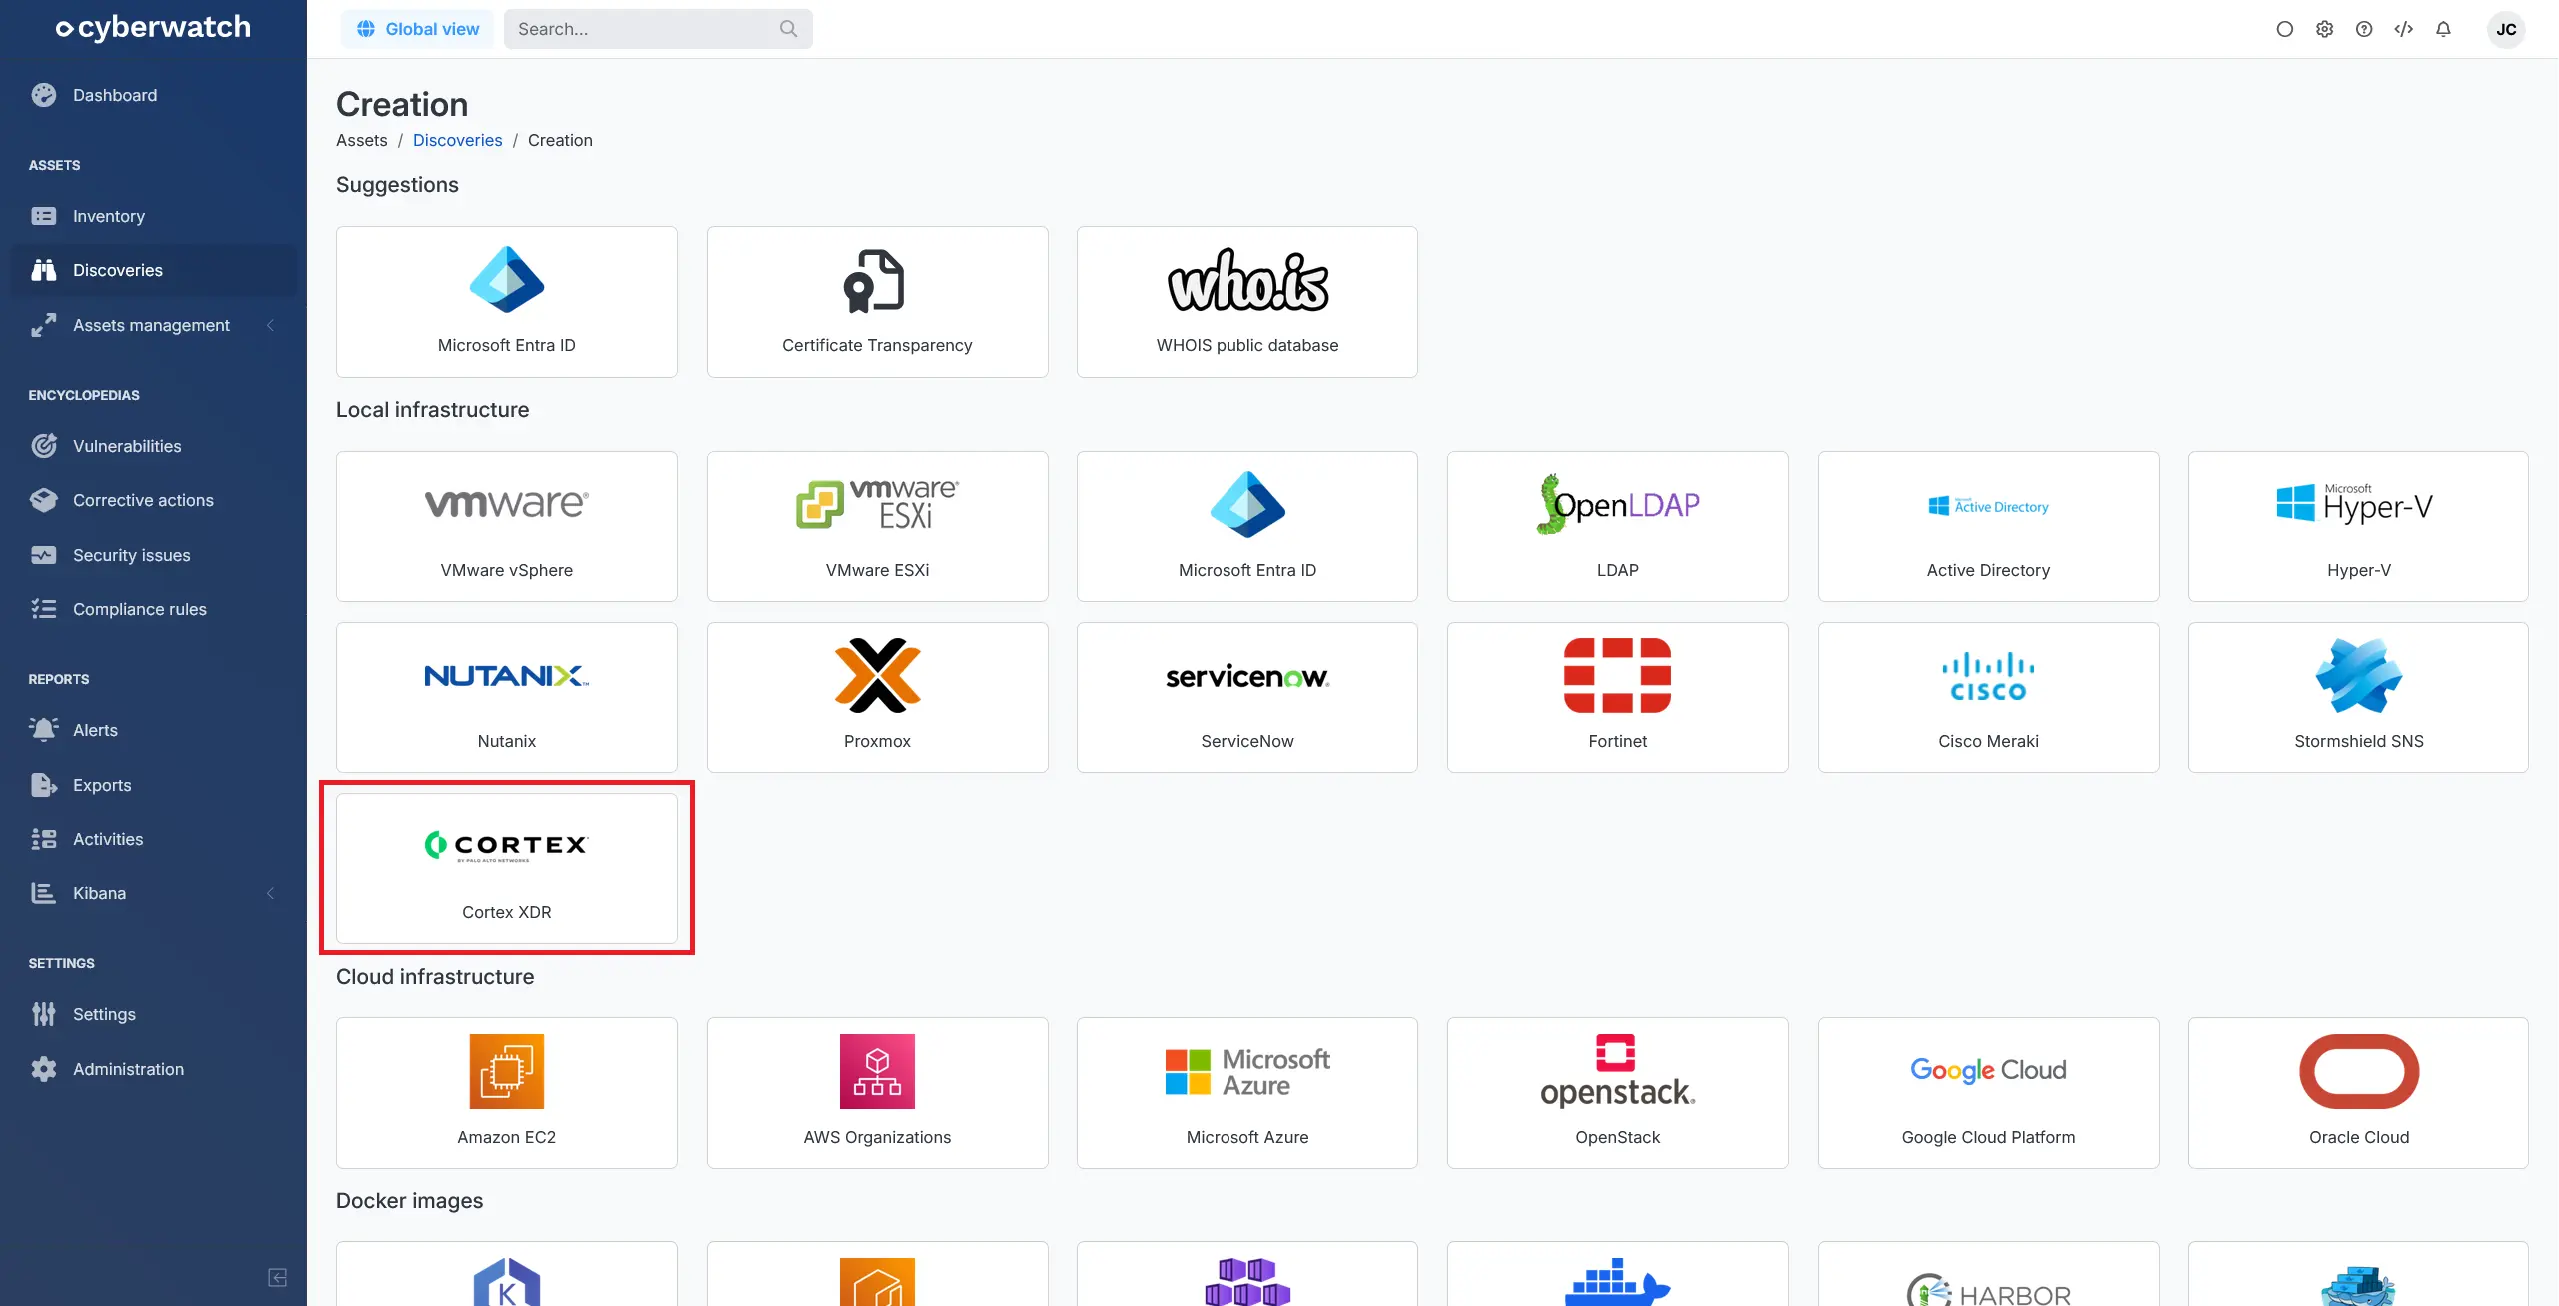
- Descobriments: addició d’un descobriment Palo Alto Cortex XDR per permetre la supervisió d’actius equipats amb agents Cortex XDR (vista prèvia)
Funcionalitats noves:
- Regles d’actius: addició d’una acció que permet definir un projecte inicial per als actius sense projecte
- API: addició de rutes noves que permeten crear, modificar i consultar els descobriments
- Núvol: ara els recursos d’Oracle Cloud Infrastructure es poden veure a la pestanya «Recursos»
- Conformitat:
- Compatibilitat amb les famílies de sistemes operatius per a les regles de conformitat personalitzades
- Compatibilitat amb les regles del marc de conformitat CIS Windows que utilitzen les variables locals de les definicions OVAL
- Addició del benchmark CIS SUSE Linux Enterprise Server 16 i actualització de diversos marcs de conformitat CIS, entre els quals Debian, macOS, Ubuntu i Windows
- Tauler: addició d’un element gràfic per seguir l’evolució del nombre d’actius al llarg del temps
- Motor d’escaneig: anàlisi en profunditat dels arxius Java per detectar les dependències incloses
- Perímetre:
- Compatibilitat amb els dispositius Cisco APIC i Cisco Unified Communications (CUCM, CUC)
- Compatibilitat amb els dispositius Citrix NetScaler Console i SDX
- Compatibilitat amb els dispositius F5 rSeries
- Compatibilitat amb els dispositius Meinberg LANTIME
- Compatibilitat amb els dispositius Nutanix Prism Element
Funcionalitats modificades i rendiment:
- Detalls d’un actiu: des de la pestanya de gestió de pedaços, ara es pot modificar l’estat d’anàlisi de les vulnerabilitats relacionades amb els pedaços seleccionats
- Descobriments:
- El descobriment Fortinet també recupera els dispositius de tots els VDOM configurats a FortiGate
- Compatibilitat amb els entorns AWS GovCloud per als descobriments EC2
- MITRE ATT&CK: ara Cyberwatch es basa en les tècniques d’atac de la versió 19
- Projectes: ara Cyberwatch restaura automàticament l’últim filtre de projecte global utilitzat a cada inici de sessió
- Informes: optimització del processament i de la generació dels informes
- Motor d’escaneig:
- Millora de la detecció de les vulnerabilitats ja corregides als actius Windows
- Millora de la detecció de les dependències de Go incloses als binaris
- Millora de la detecció dels paquets de Red Hat
- Millora de la detecció de les vulnerabilitats als sistemes SUSE i openSUSE
Correccions:
- Connexions sense agent:
- Correcció d’un problema de detecció del microprogramari dels dispositius Cisco NX-OS mitjançant SNMP
- Correcció d’un problema de detecció de dispositius ForcePoint per SNMP
- Detalls d’un actiu: correcció d’un problema en desar comentaris a la finestra modal de modificació de l’estat d’anàlisi de les vulnerabilitats
- Descobriments: correcció d’un problema que podia interrompre els descobriments GitLab Container Registry en instàncies SaaS
- Motor d’escaneig:
- Correcció d’una incoherència en la versió correctiva proposada per a Microsoft Office 2021
- Correcció d’un problema en la detecció de la versió correctiva durant l’anàlisi d’aplicacions en actius Linux
15.7 (2026-05-11)
Funcionalitats destacades:
- IA: optimització del rendiment i de la pertinència de les sol·licituds MCP sobre els actius i les vulnerabilitats
- Conformitat: addició del marc de conformitat CIS Oracle Cloud Infrastructure
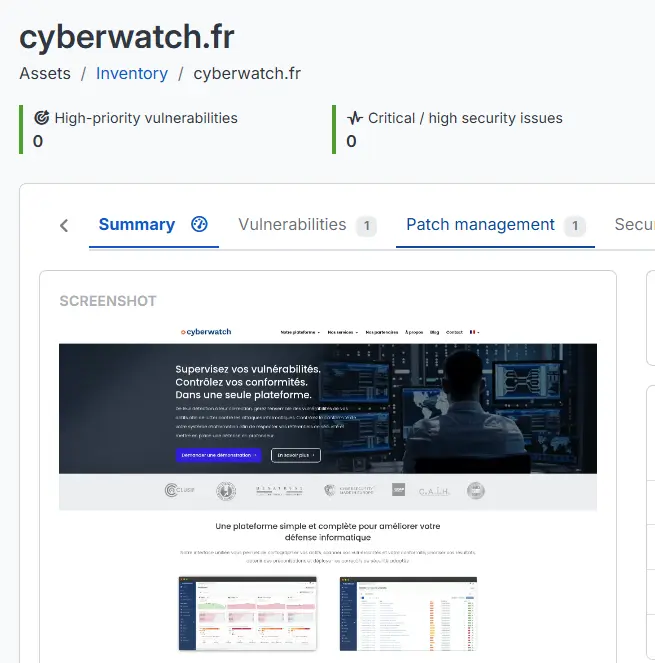
- Objectius de xarxa i llocs web: addició de captures de pantalla als resultats d’escaneig per facilitar-ne l’anàlisi (vista prèvia)
Funcionalitats noves:
- Tauler: addició d’un element gràfic per visualitzar la distribució de les vulnerabilitats segons el seu estat
- Conformitat: possibilitat de crear regles personalitzades declaratives, que permeten estendre la conformitat als dispositius de xarxa i als actius air gap
- Descobriments: addició d’un descobriment per als dispositius Cisco Meraki
- Imatges Docker: també es detecten els paquets NPM instal·lats globalment
- Objectius de xarxa i llocs web: possibilitat de configurar els mòduls de Nmap mitjançant les polítiques d’anàlisi
- Perímetre:
- Addició de les dates de fi de vida de Drupal i Ivanti Connect Secure
- Addició de les alertes de seguretat de l’NSM de Noruega i de l’NCSC del Regne Unit
- Compatibilitat amb Azure Data Studio, Centreon, Microsoft Defender Antivirus, Microsoft SQL Server 2025 i Ubuntu 26.04
Funcionalitats modificades i rendiment:
- API:
- La ruta
/api/v3/serverstambé permet filtrar per família de sistemes operatius - Ara les rutes relacionades amb les regles de conformitat i amb les vulnerabilitats inclouen els comentaris
- La ruta
- Descobriments:
- Les imatges Docker detectades mitjançant el descobriment de les imatges en execució als actius Linux també indiquen els seus actius d’origen
- Millora de la gestió dels errors en els descobriments AWS
- Exportacions: ara els comentaris s’inclouen a les exportacions CSV de les regles de conformitat i de les vulnerabilitats
- Eines externes: les dades enviades per syslog s’enriqueixen amb informació addicional relacionada amb la priorització i l’exposició de les vulnerabilitats
- Motor d’escaneig:
- Detecció de les biblioteques de Python enriquida amb el tractament de les metadades d’instal·lació
- Millora de la detecció dels dispositius Cisco NX-OS, de Microsoft System Center Configuration Manager i de Red Hat (compatibilitat amb AUS i E4S i identificació més precisa de les tecnologies)
- Modificació de la detecció de les vulnerabilitats en els sistemes Linux arran d’una evolució en la gestió de les arquitectures de paquets
- Cerques: resultats més precisos gràcies a un filtratge millorat que té en compte els ancoratges de cerca (inici i final del text)
Correccions:
- Connexions sense agent:
- Correcció d’un problema de detecció del microprogramari dels dispositius OpenGear LightHouse mitjançant SNMP
- Torna a ser possible modificar en bloc les credencials desades
- Alertes:
- Correcció d’un mal funcionament en modificar alertes sense filtre
- Correcció d’un problema en el tractament del filtre «Estat» per als problemes de seguretat
- Conformitat: correcció d’un problema d’unitat de temps que podia afectar l’avaluació de determinades regles CIS de Windows
- Descobriments: correcció d’un problema dels filtres de cerca del panell lateral que provocava una visualització incompleta dels actius descoberts
- Motor d’escaneig:
- Correcció de problemes de detecció a Amazon Linux 2, Check Point, Oracle Linux i els dispositius HPE Aruba
- Correcció d’un problema de detecció de paquets maliciosos relacionat amb les majúscules i minúscules dels noms
- Correcció d’un problema de detecció de vulnerabilitats ja corregides als actius Windows
15.6 (2026-03-30)
Funcionalitats destacades:
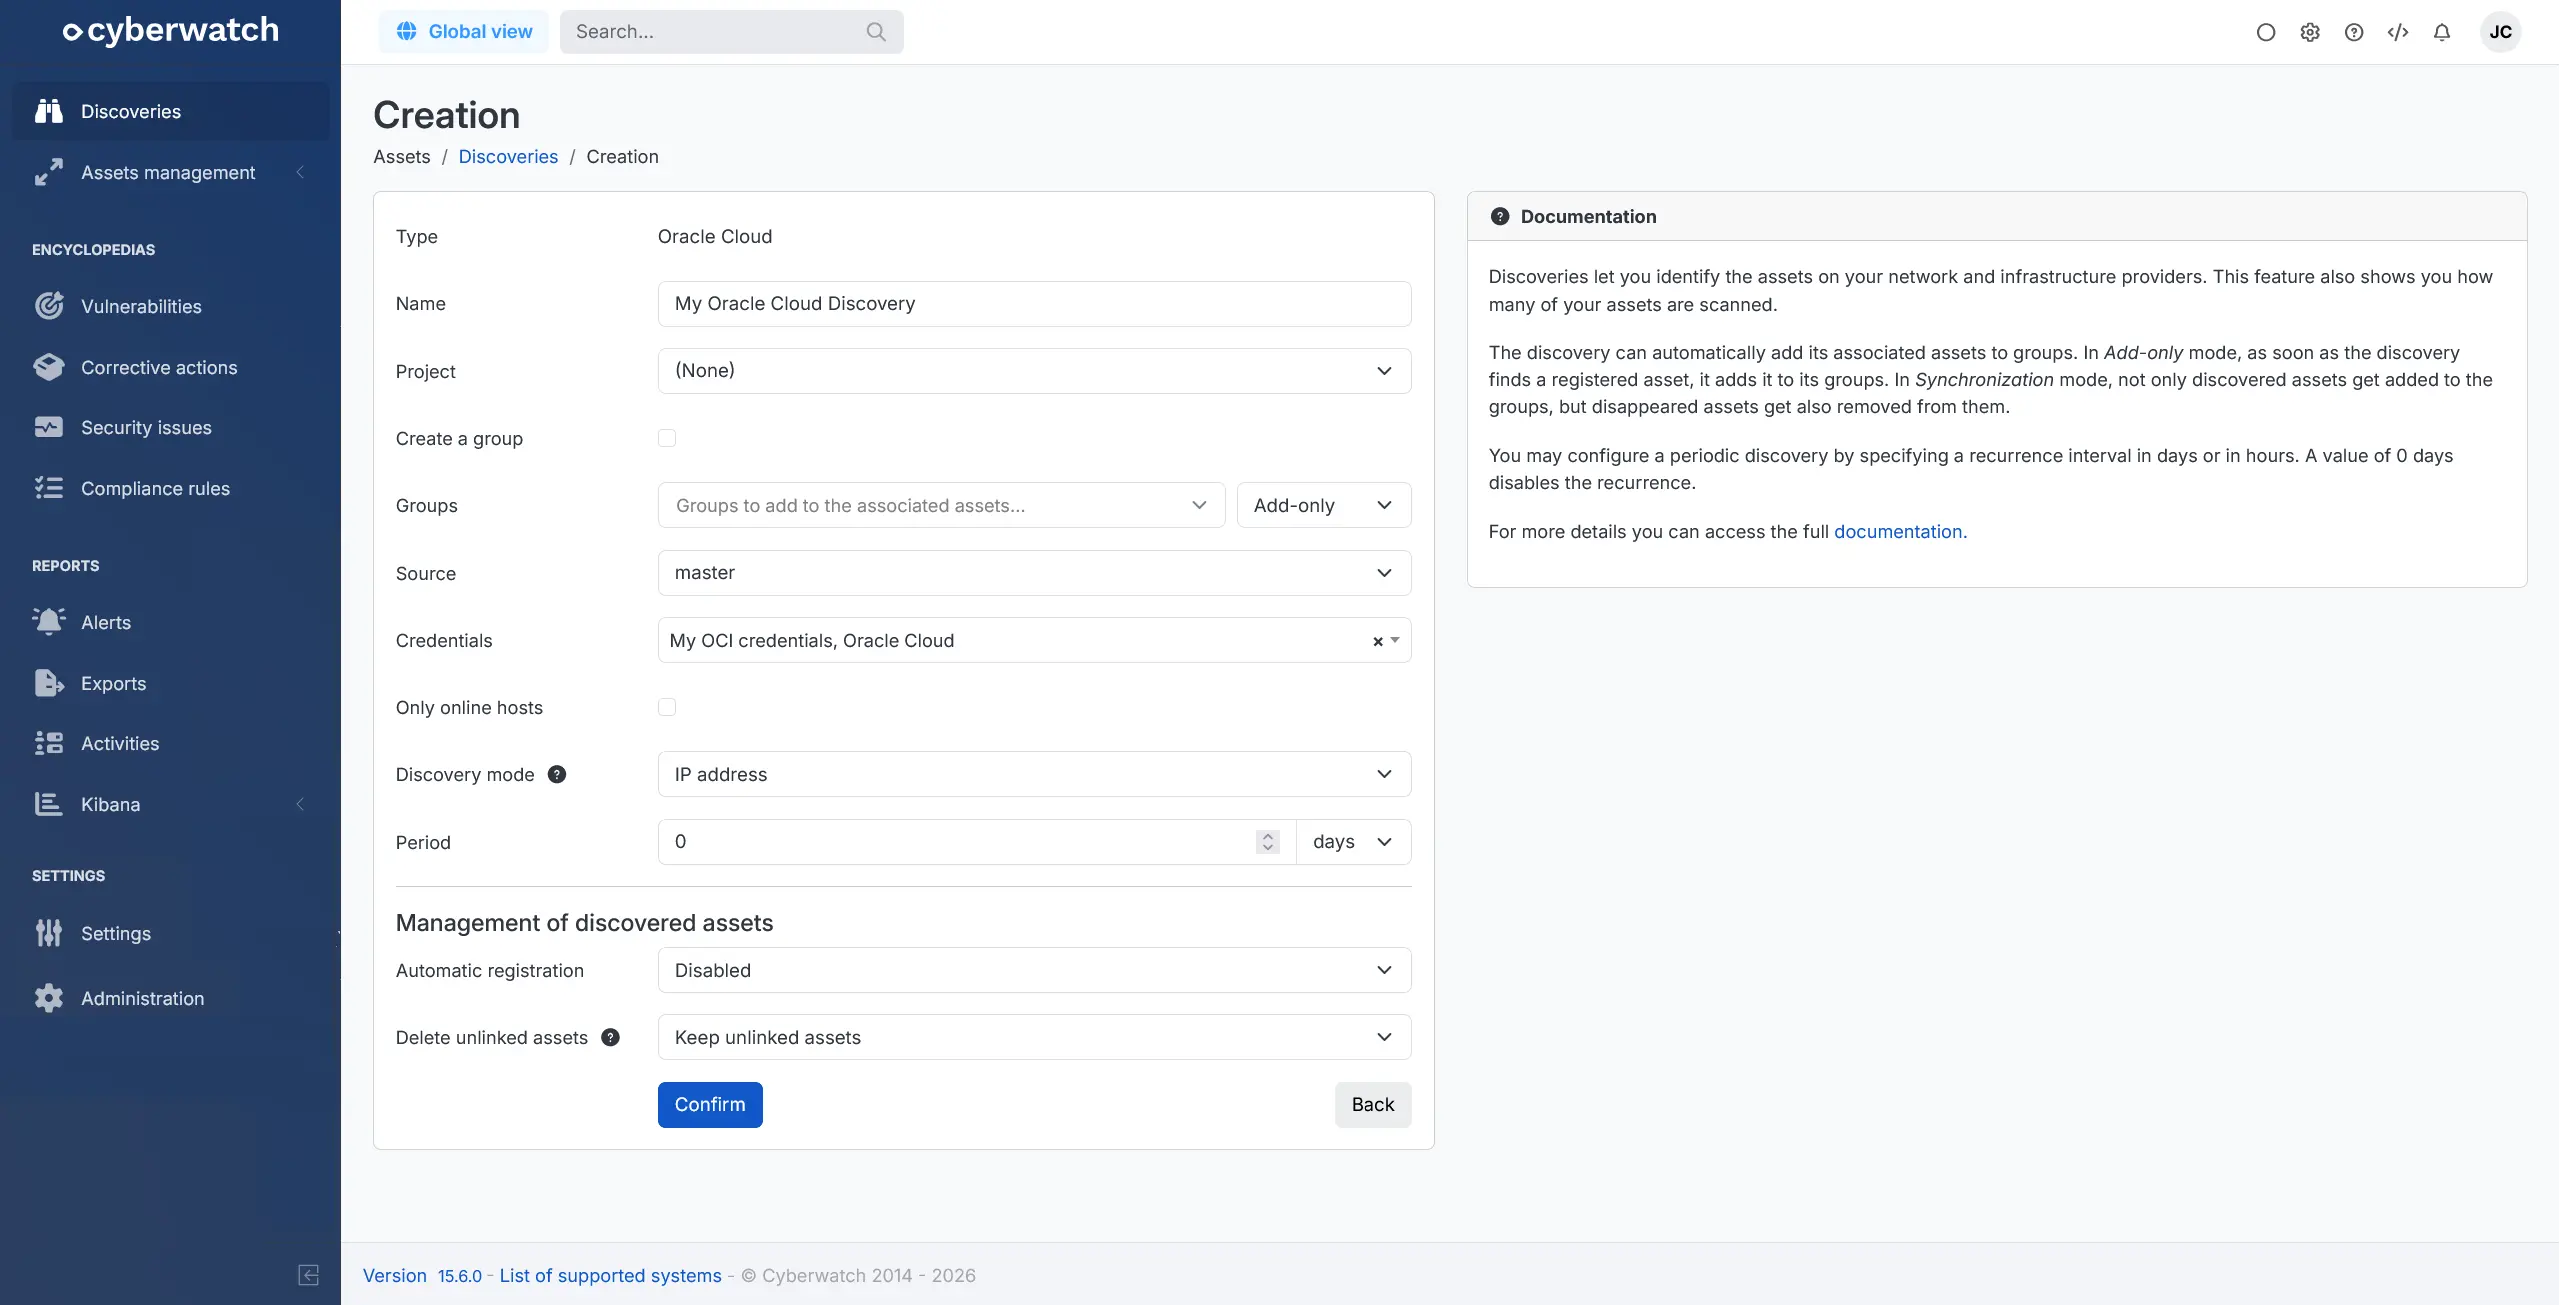
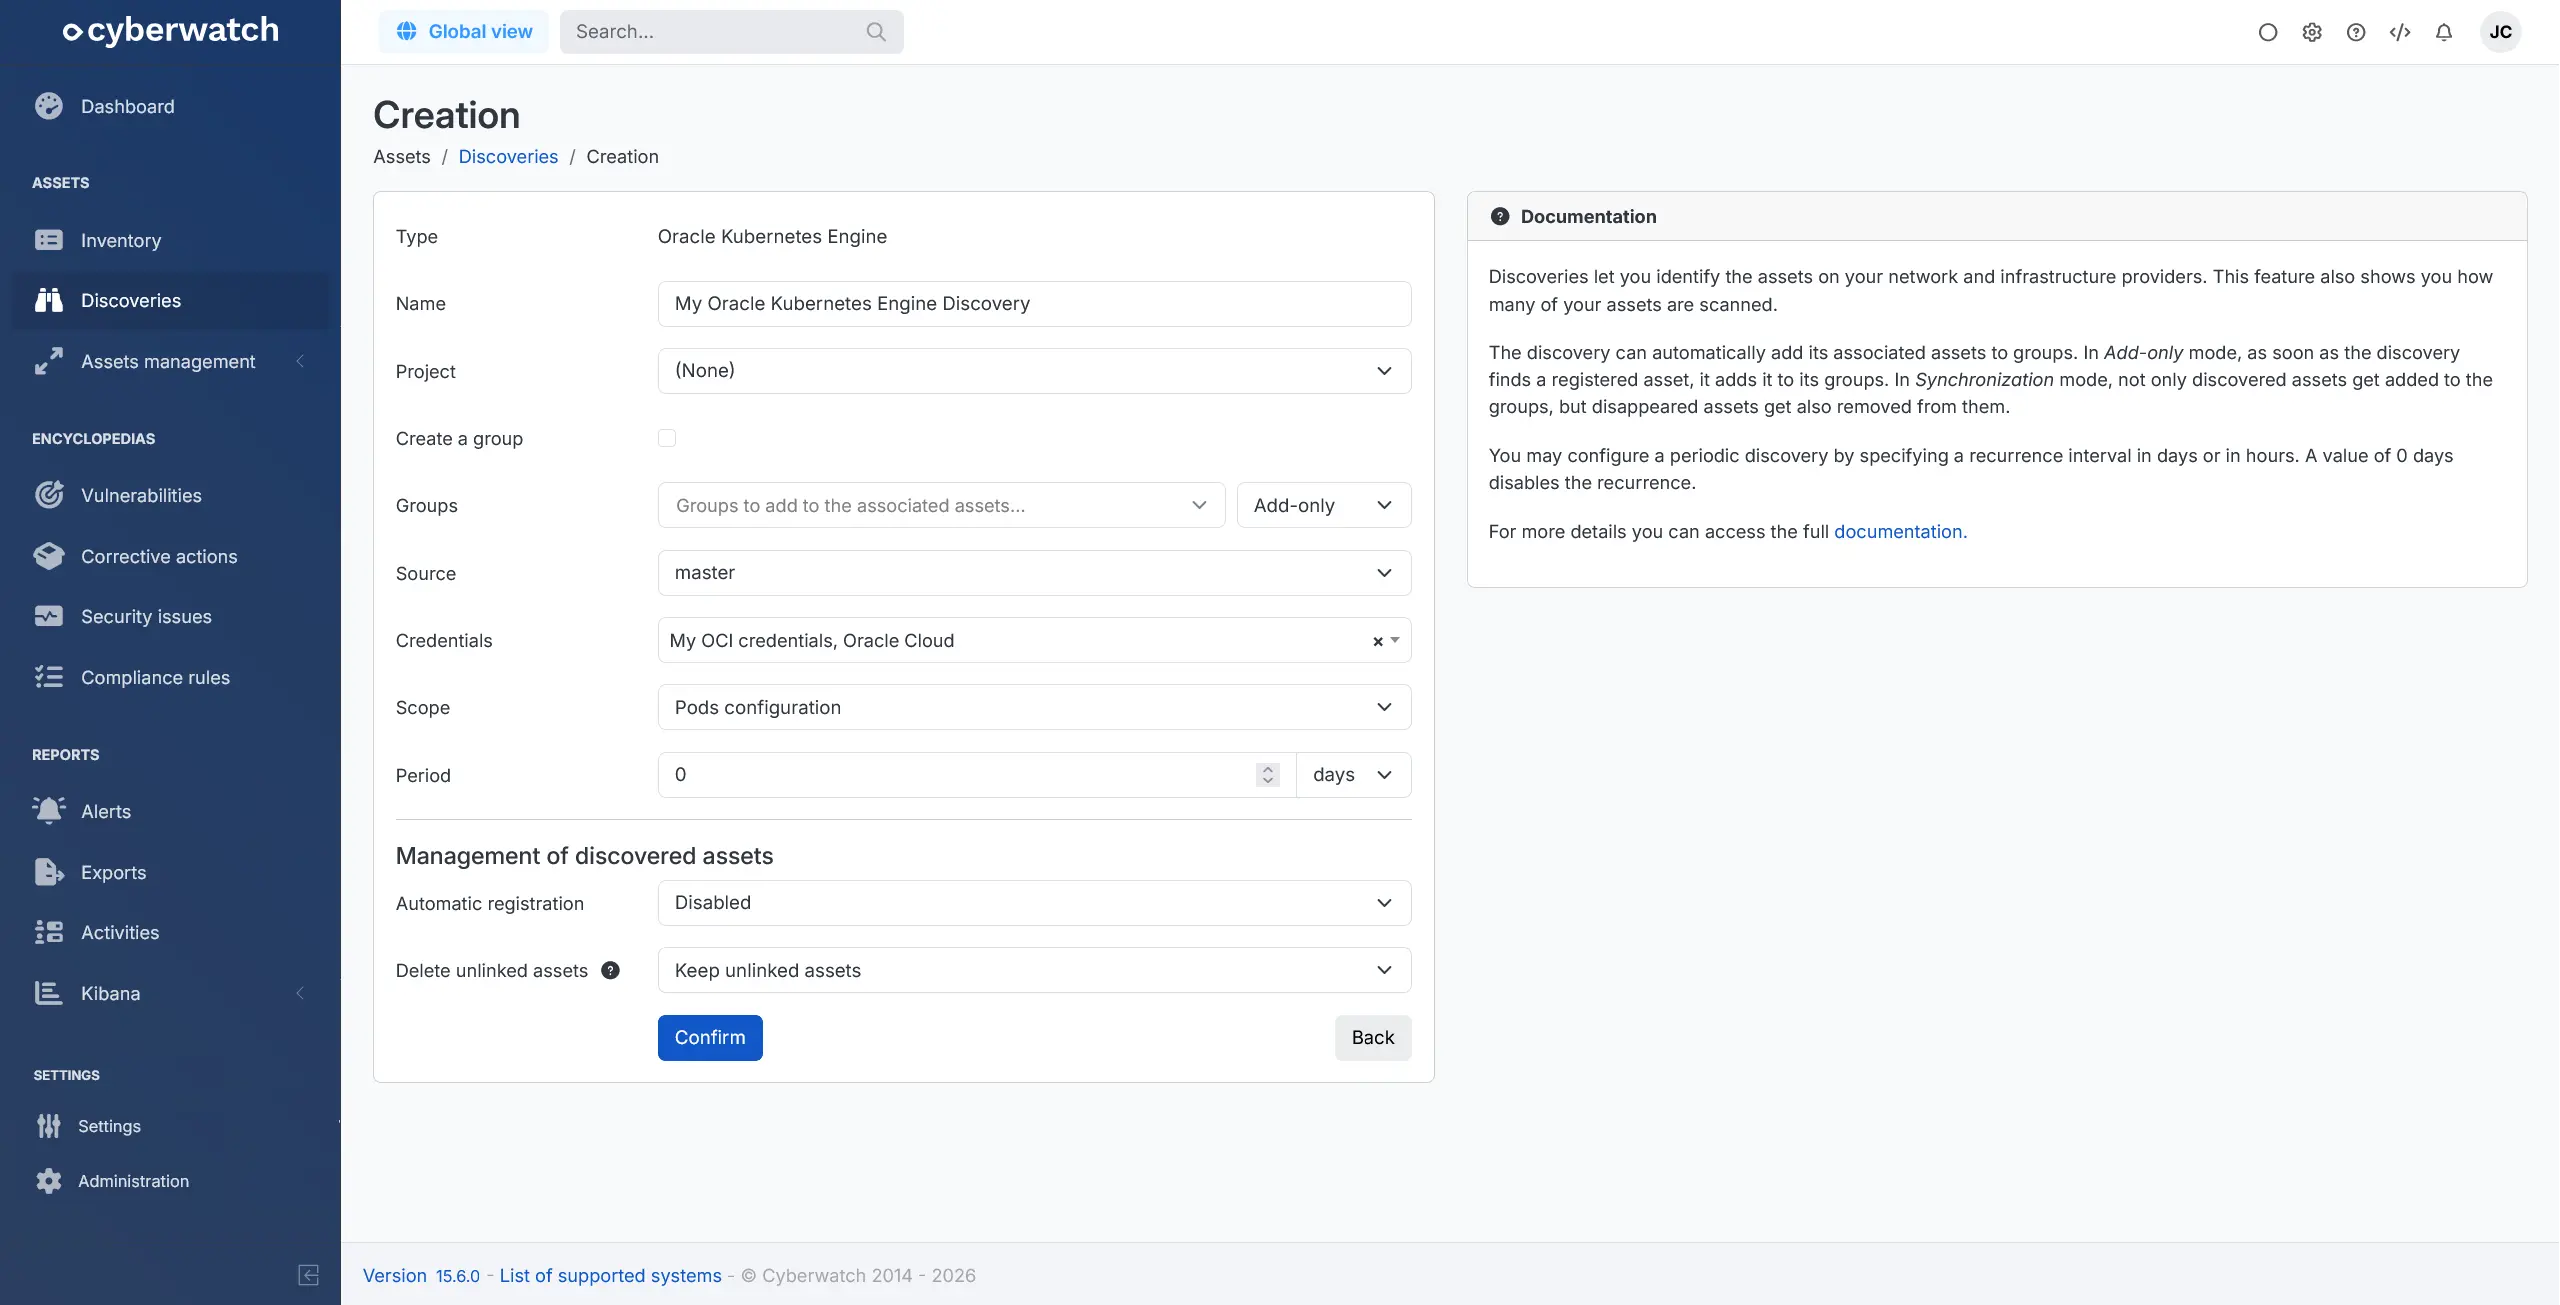
- Descobriments: addició dels descobriments Oracle Cloud Infrastructure i Oracle Kubernetes Engine (vista prèvia) (vista prèvia)
- Kibana: respecte del perímetre de l’usuari: cadascú accedeix únicament als actius dels seus projectes. L’accés a Kibana es pot activar en bloc des de la interfície. Aquesta funcionalitat requereix la versió 5.30 o posterior de la plataforma base
- Idiomes: ara l’aplicació està disponible en espanyol
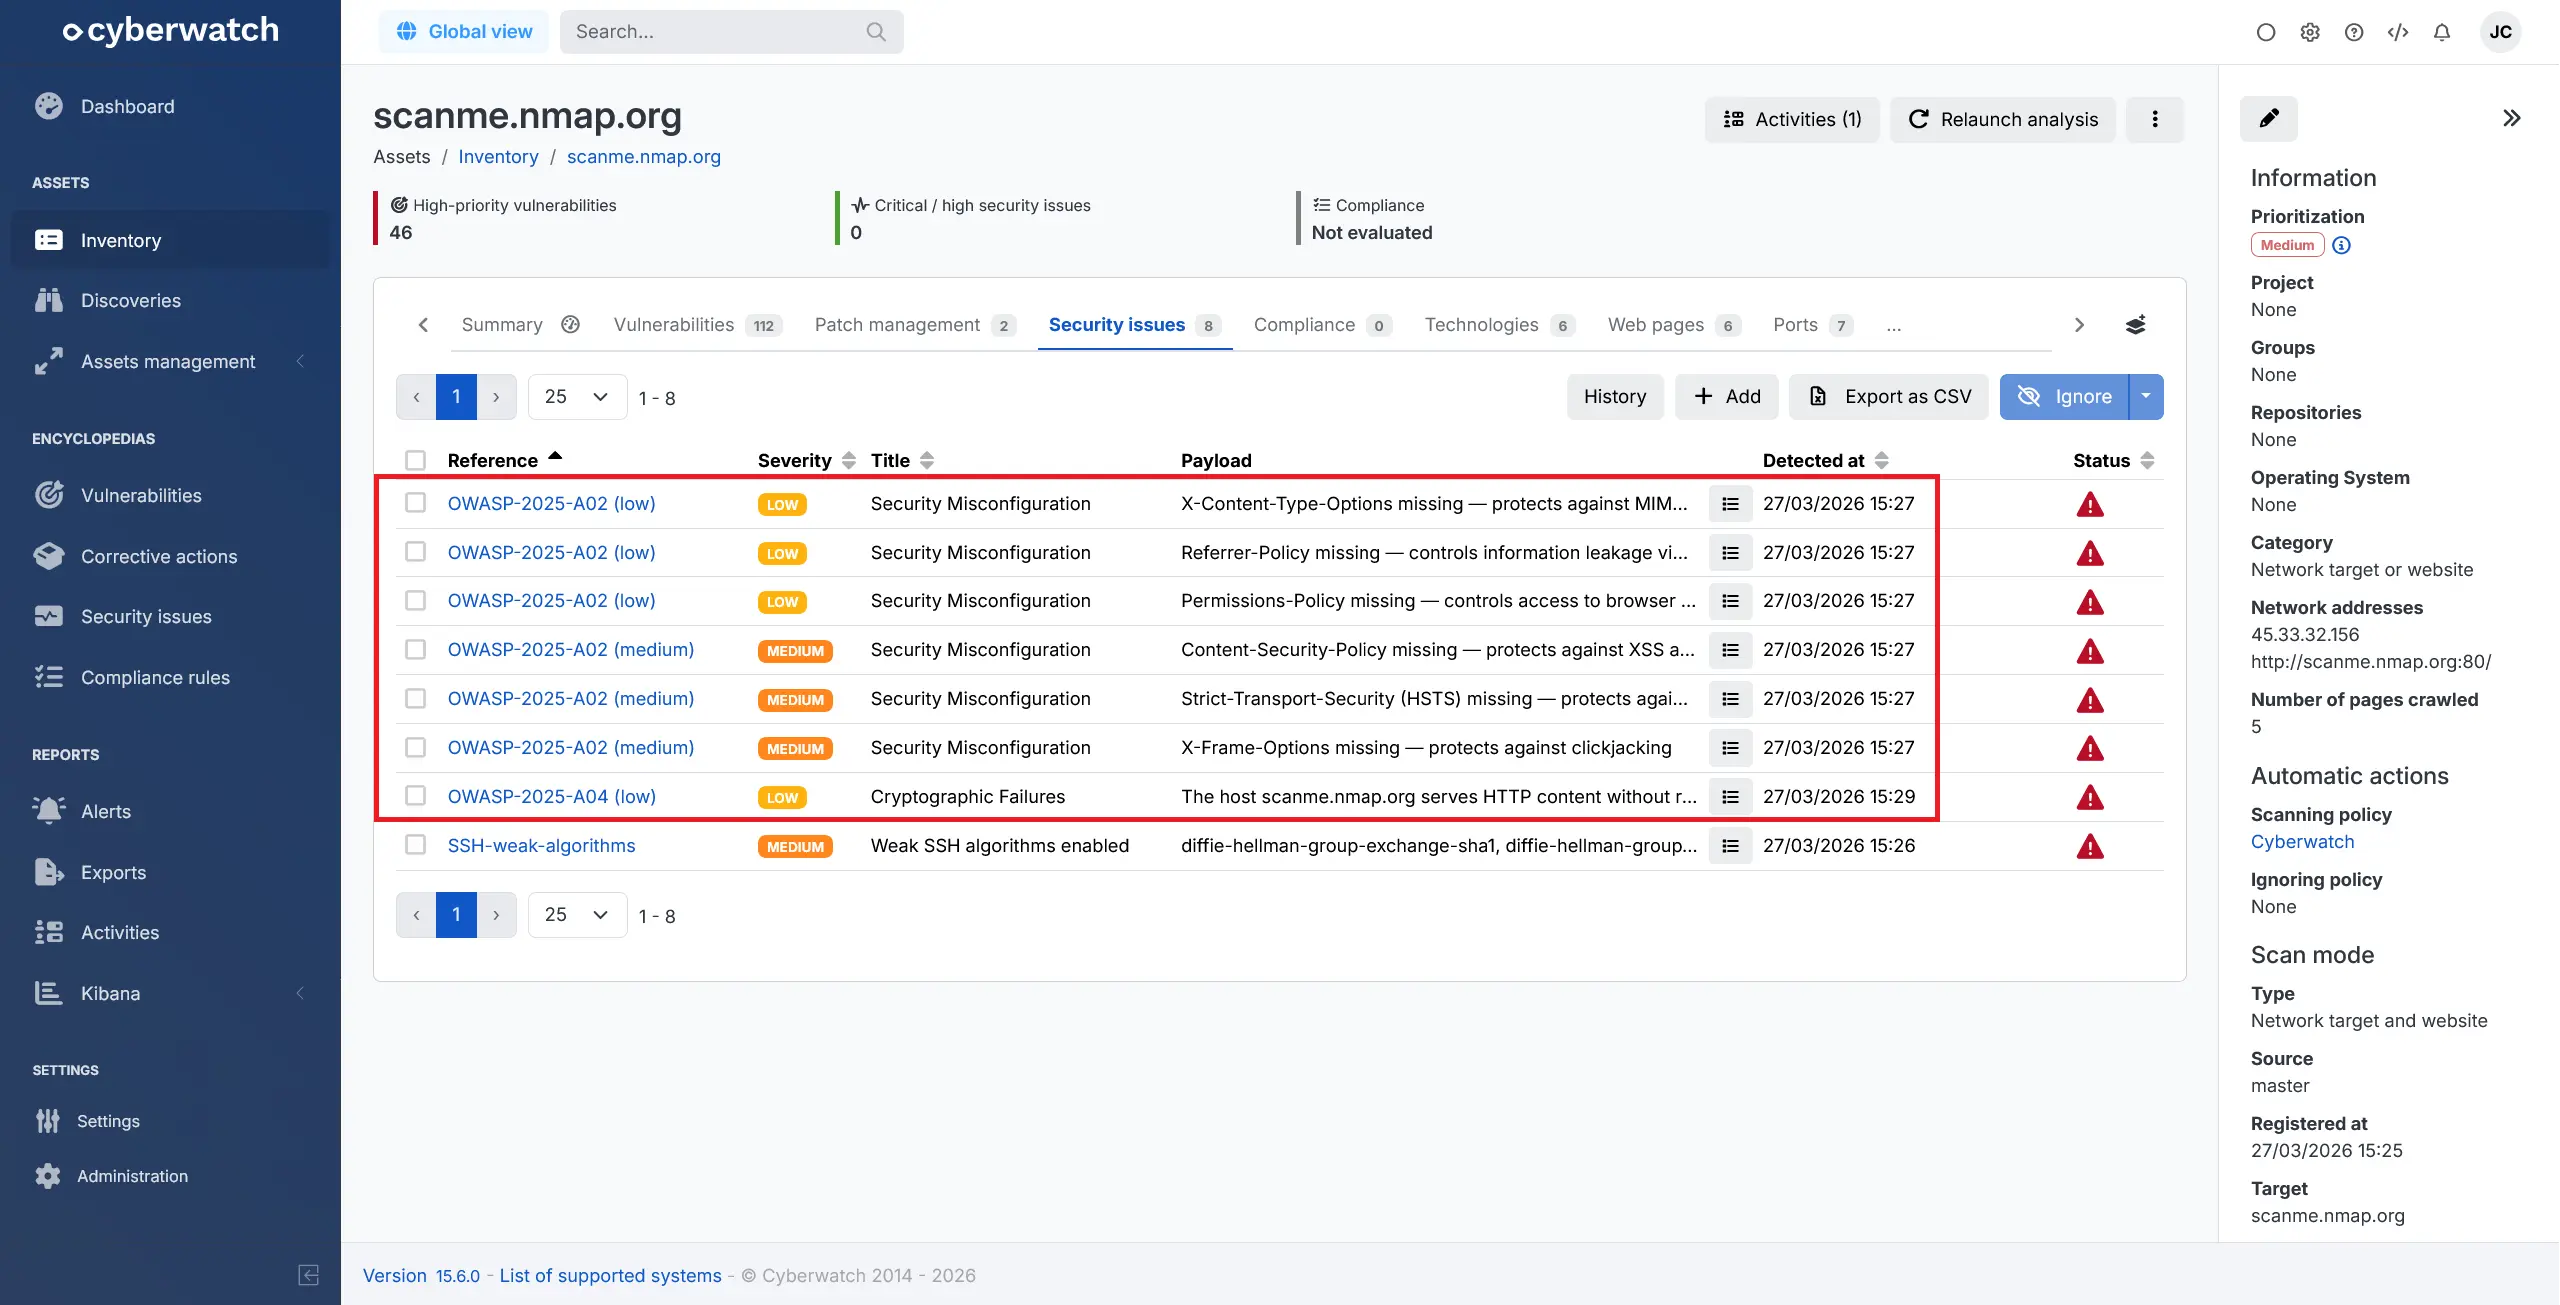
- Objectius de xarxa i llocs web: renovació del motor d’escaneig OWASP de les aplicacions web. Aquest motor millora el rendiment global i substitueix el marc WSTG per l’OWASP Top 10 2025 (vista prèvia)
- Informes: addició de la generació d’un informe PDF de cobertura del sistema d’informació per a les auditories i la conformitat normativa
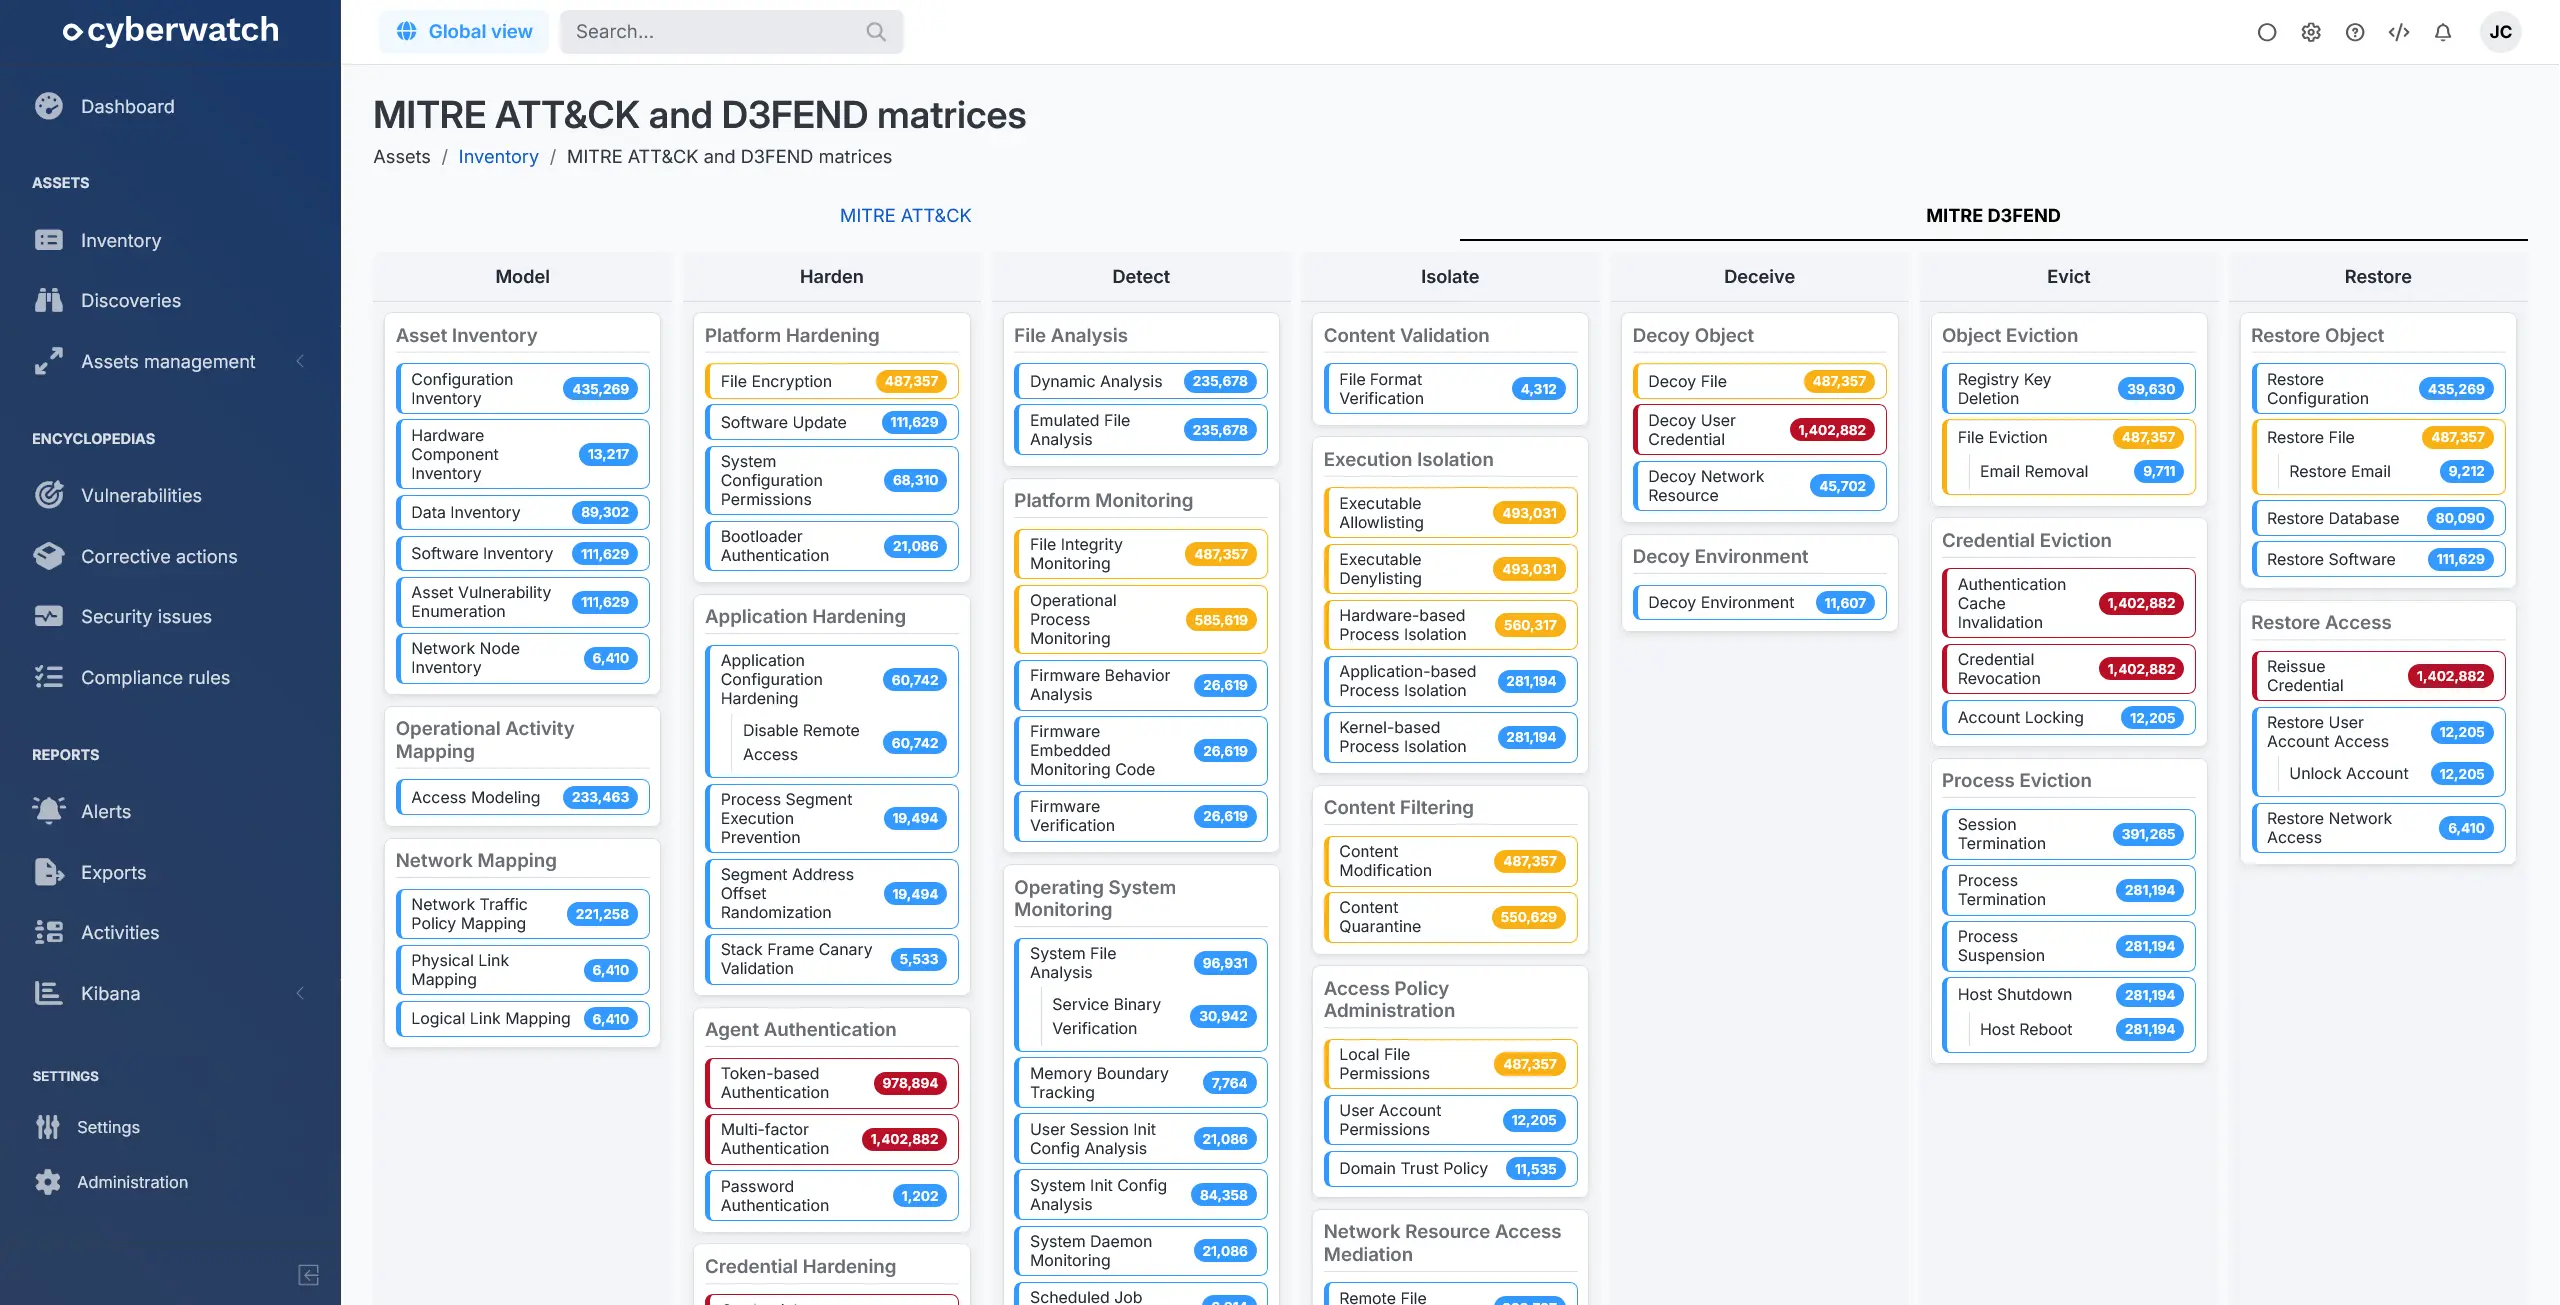
- Enciclopèdia de vulnerabilitats: addició del marc MITRE D3FEND com a complement d’ATT&CK, amb visualització de les matrius en una vista amb pestanyes, per enriquir l’anàlisi amb les tècniques de defensa associades (vista prèvia)
Funcionalitats noves:
- Motor d’escaneig:
- Els controladors de Windows instal·lats apareixen a la llista de tecnologies
- També es recuperen els paquets de Python dels entorns virtuals
- Perímetre:
- Addició de les alertes de seguretat de l’NCSC d’Irlanda
- Compatibilitat amb els dispositius Arista
- Compatibilitat amb VMware Cloud Director
- Compatibilitat amb els dispositius ZPE Systems Nodegrid Serial Console
Funcionalitats modificades i rendiment:
- Agents: inclusió del projecte en el nom dels fitxers MSI
- IA: millora del rendiment i de les capacitats d’anàlisi del servidor MCP
- Proveïdors d’identitat: possibilitat d’activar la verificació de la caducitat del certificat de l’IdP en SAML
- Núvol: l’assistent també facilita la creació d’aplicacions de Microsoft Entra ID per a Azure i Microsoft 365, cosa que simplifica la integració amb Cyberwatch
- Accions correctives: millores en la compatibilitat amb el gestor de paquets de Windows per a les actualitzacions de les aplicacions de tercers
- Personalització: paràmetres nous que permeten afinar les CVE que s’inclouen a les alertes
- Detalls d’una vulnerabilitat: l’exportació CSV es pot limitar als actius seleccionats
- Detalls d’un actiu: millora de la gestió de l’estat de les vulnerabilitats durant les accions correctives
- Projectes: els scripts d’anàlisi també es poden definir per projecte
- Marcs de conformitat: millora del rendiment per optimitzar el temps de càrrega de la pàgina
Correccions:
- Connexions sense agent: correcció d’un problema de detecció de dispositius Aruba per SNMP
- Alertes: correcció d’un problema que impedia editar les alertes
- Imatges Docker: correcció d’un problema que impedia l’escaneig de determinades imatges afegides des dels detalls d’un actiu
- Polítiques de priorització: correcció d’un problema que impedia la creació de polítiques per part d’administradors del sistema amb accés limitat a determinats projectes
- Projectes: els usuaris associats a un sol projecte tornen a poder seleccionar les credencials desades
- Motor d’escaneig:
- Correcció d’un problema de detecció a Veeam Backup & Replication
- Correcció d’un problema d’anàlisi a Microsoft Office
- Correcció d’un problema d’anàlisi a Mozilla Firefox
- Problemes de seguretat: correcció de comportaments incoherents en els canvis d’estat dels problemes de seguretat
15.5 (2026-02-23)
Funcionalitats destacades:
- IA: addició d’una funcionalitat MCP nova que permet a la intel·ligència artificial interactuar amb l’aplicació i automatitzar determinades accions. Trobareu més detalls sobre aquesta funcionalitat a l’article dedicat
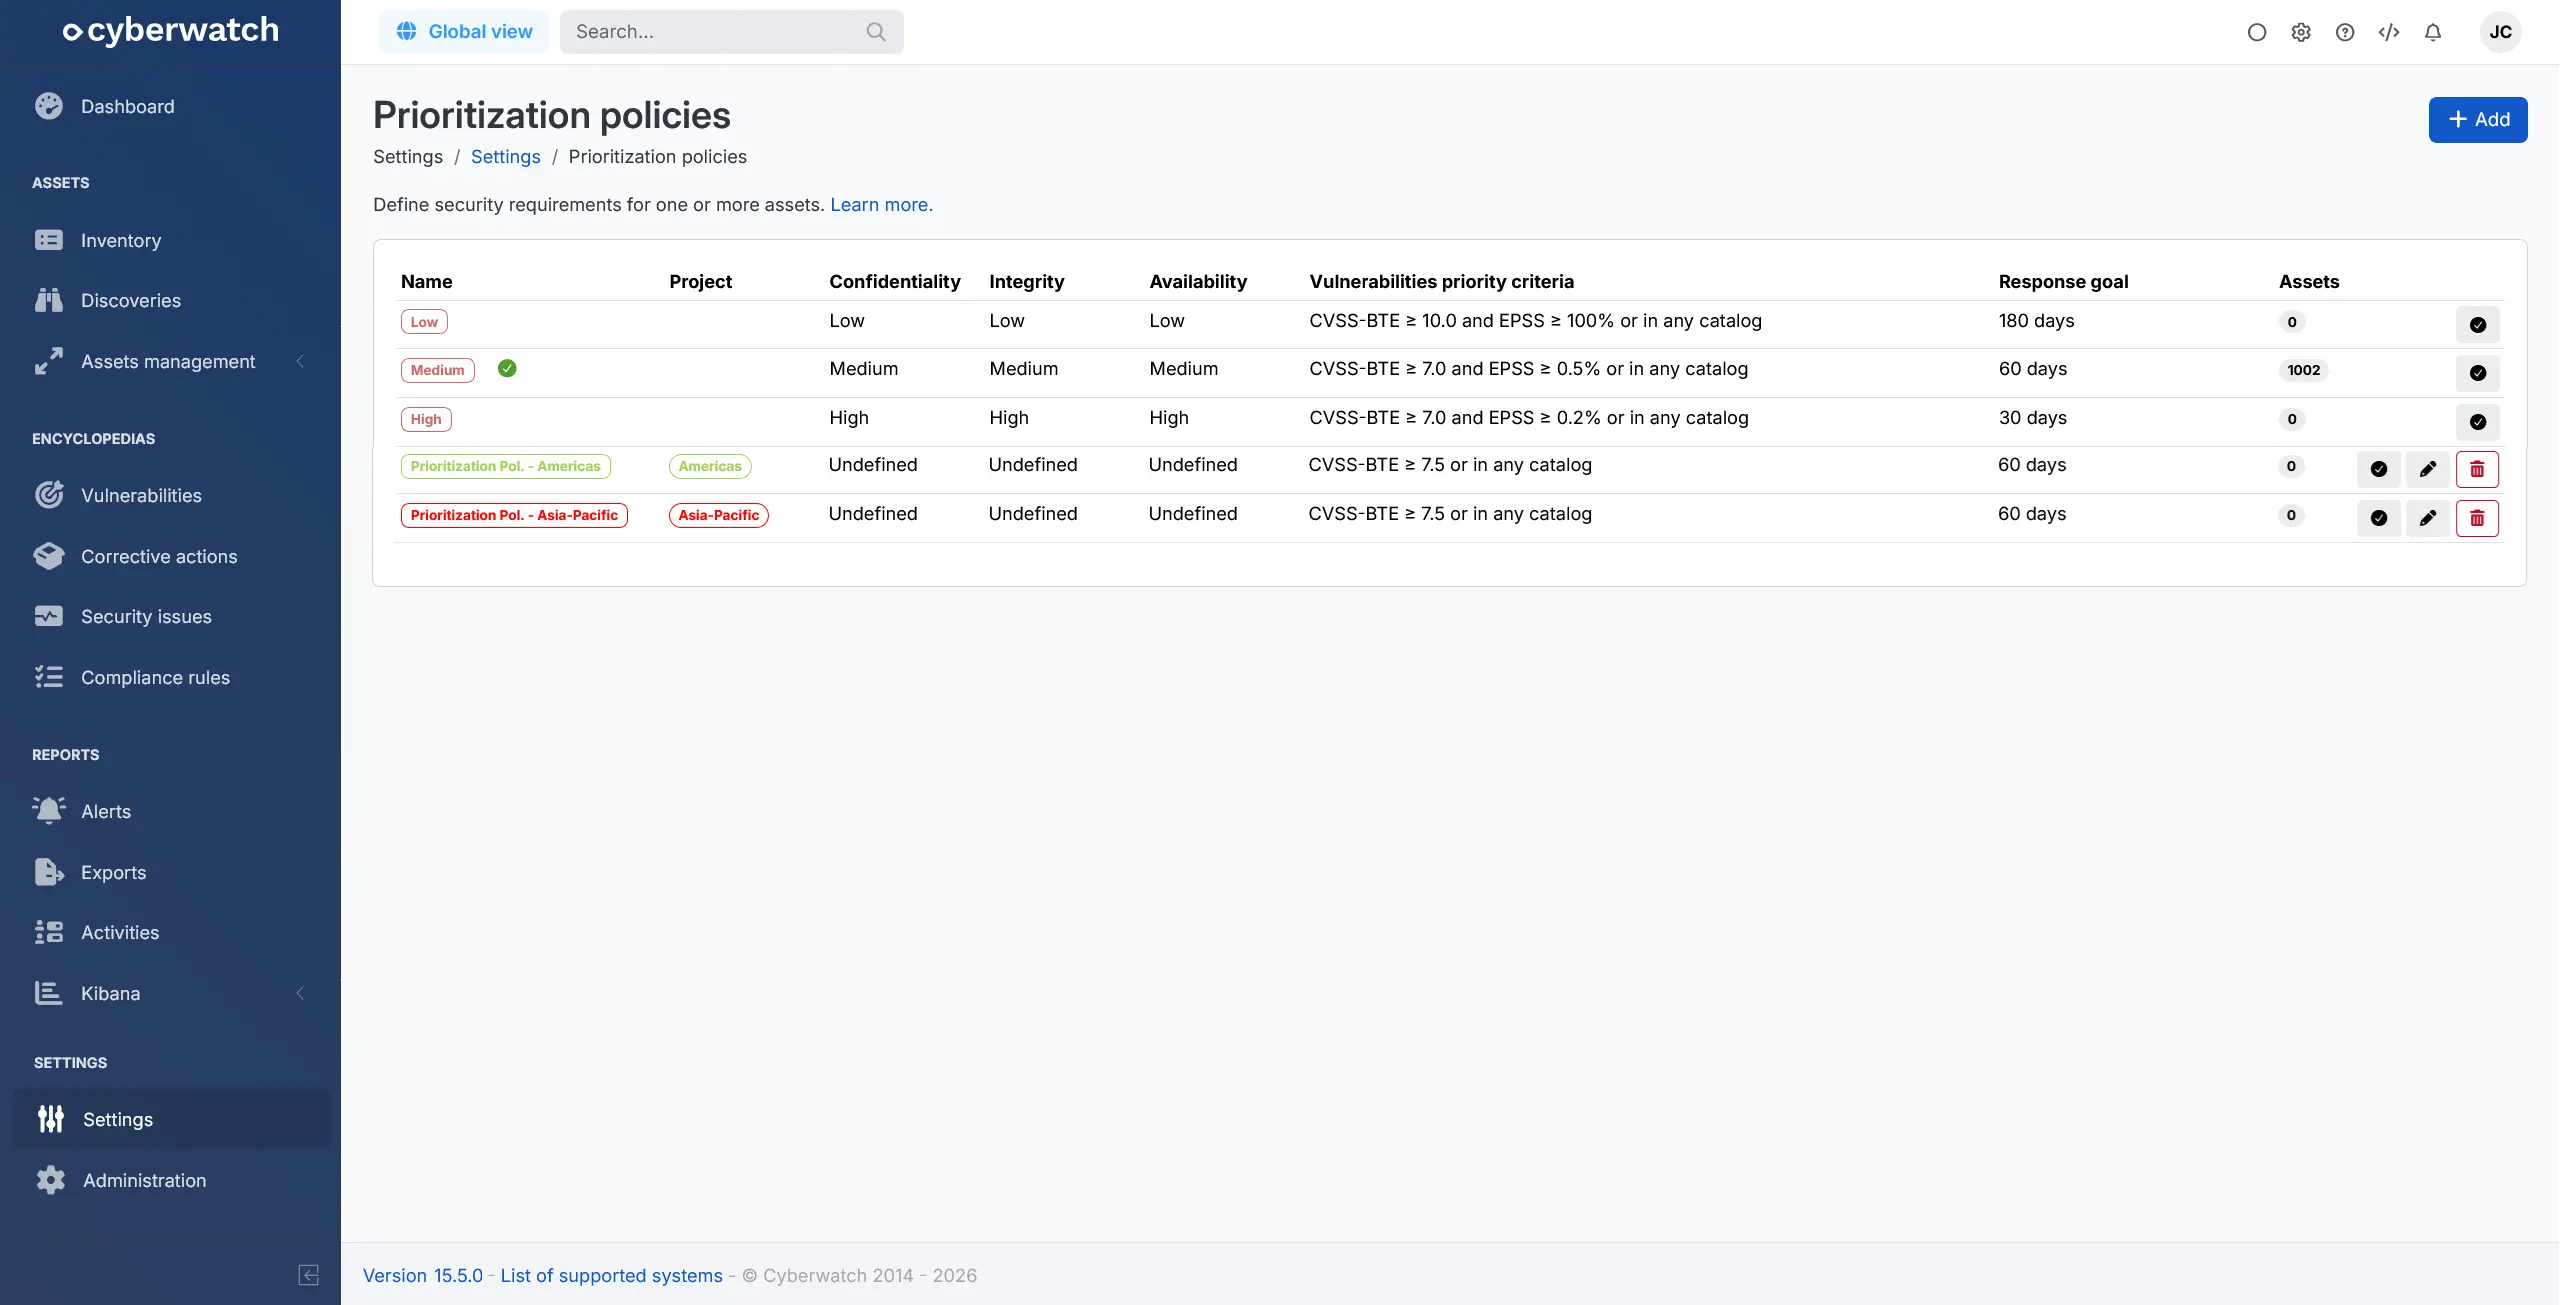
- Criticitats: canvi de nom a «Polítiques de priorització» per reflectir-ne millor l’ús (vista prèvia)
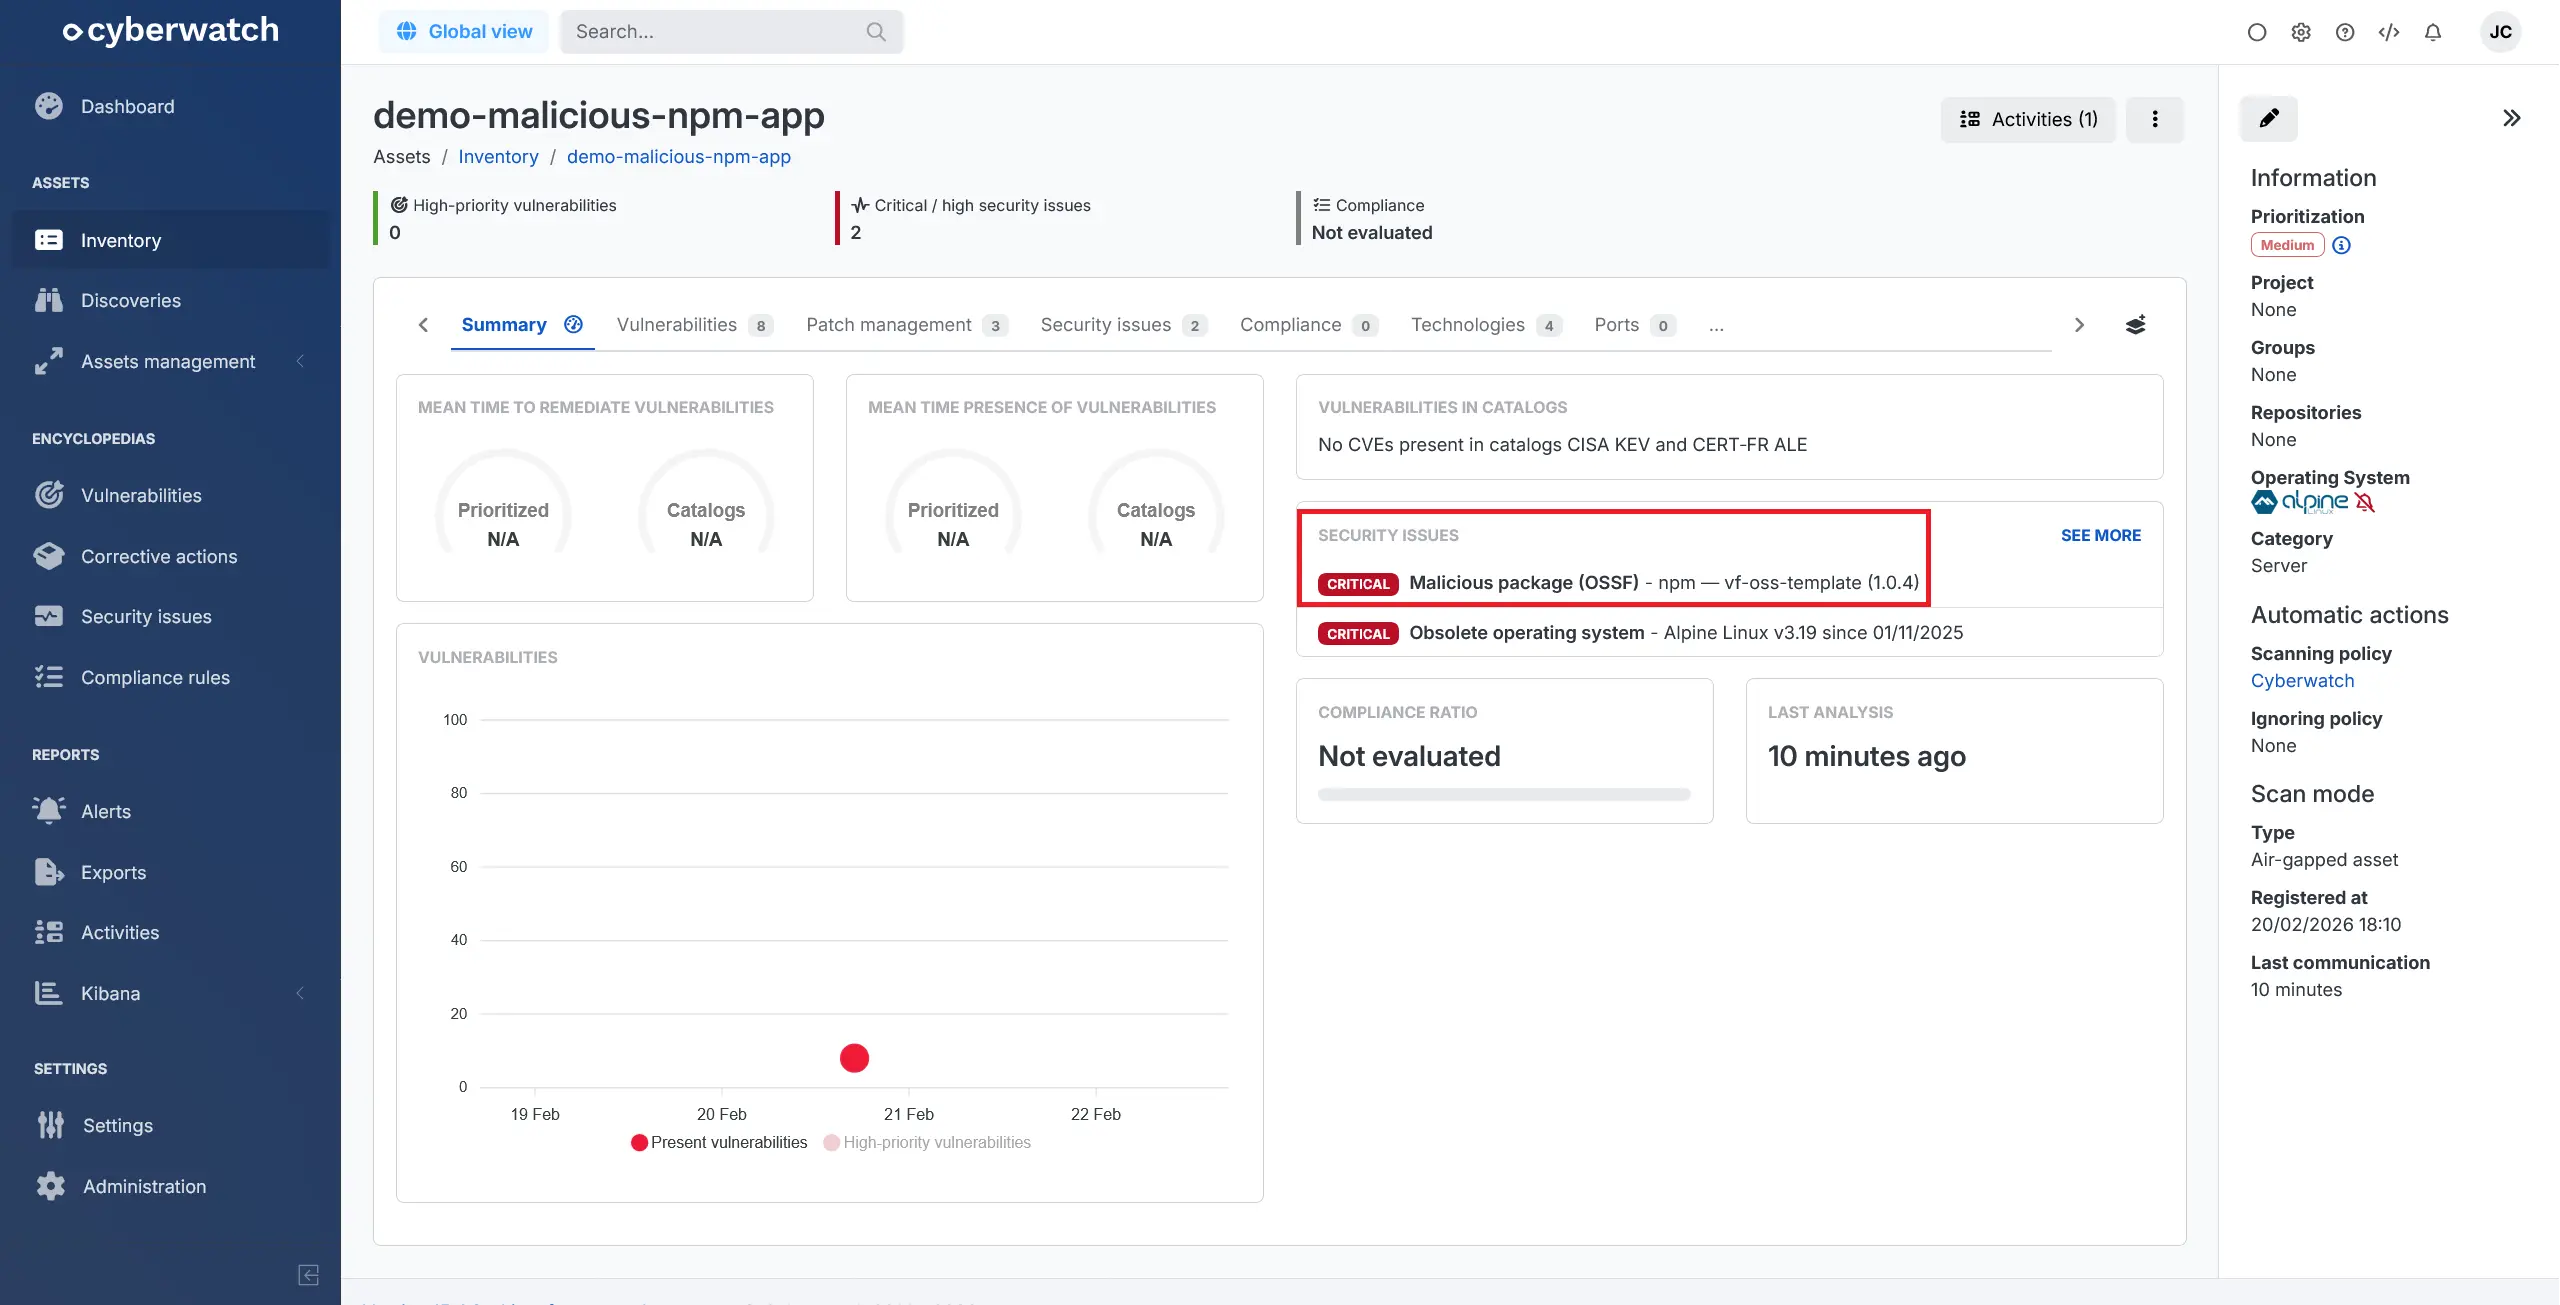
- Problemes de seguretat: addició de la detecció de paquets de programari maliciosos que afecten els actius mitjançant la base de dades d’OpenSSF (vista prèvia)
Funcionalitats noves:
- Accions correctives: ara s’admet el desplegament de pedaços per a les aplicacions Snap
- Perímetre:
- Addició de les alertes de seguretat d’ABB
- Addició de les alertes de seguretat de Nozomi Networks
- Addició de les alertes de seguretat de SICK
- Addició de les alertes de seguretat del CNCS de Portugal
- Addició de les alertes de seguretat de l’NCSC dels Països Baixos
- Addició de les alertes de seguretat de VARIoT
- Compatibilitat amb SUSE Linux Enterprise Server 16.0
Funcionalitats modificades i rendiment:
- API: actualització de la documentació per aclarir els drets d’accés a les rutes segons els rols d’usuari
- Actius: ara les dades declaratives de tots els actius es poden modificar mitjançant una importació air gap
- Proveïdors d’identitat: evolució del mecanisme d’associació als projectes mitjançant els grups d’usuaris SAML, inclosa la vinculació automàtica per nom dels projectes desconeguts
- Benchmarks: la vista de configuració dels benchmarks de conformitat s’ha traslladat al menú «Administració»
- Conformitat dels entorns al núvol: evolució de les regles de conformitat de Microsoft 365 per a Exchange Online, Purview, OneDrive, SharePoint Online i Teams
- Conformitat: millora de la implementació de determinades regles del marc de conformitat CIS a Windows Server 2022 i 2025
- Eines externes: també es poden enviar els registres de Syslog per TCP amb xifratge TLS
- Objectius de xarxa i llocs web:
- Millora de la coherència dels resultats d’escaneig entre els modes normal i headless
- Ara es poden seleccionar els diferents mòduls de Wapiti que s’executaran durant l’escaneig
- Projectes: les polítiques de priorització també es poden definir per projecte
- Vulnerabilitats: ajustos funcionals i d’interfície preparatoris per a la futura funcionalitat de seguiment de les vulnerabilitats
Correccions:
- Objectius de xarxa i llocs web: correccions en la gestió dels errors en cas d’indisponibilitat d’un objectiu
15.4 (2026-01-26)
Funcionalitats destacades:
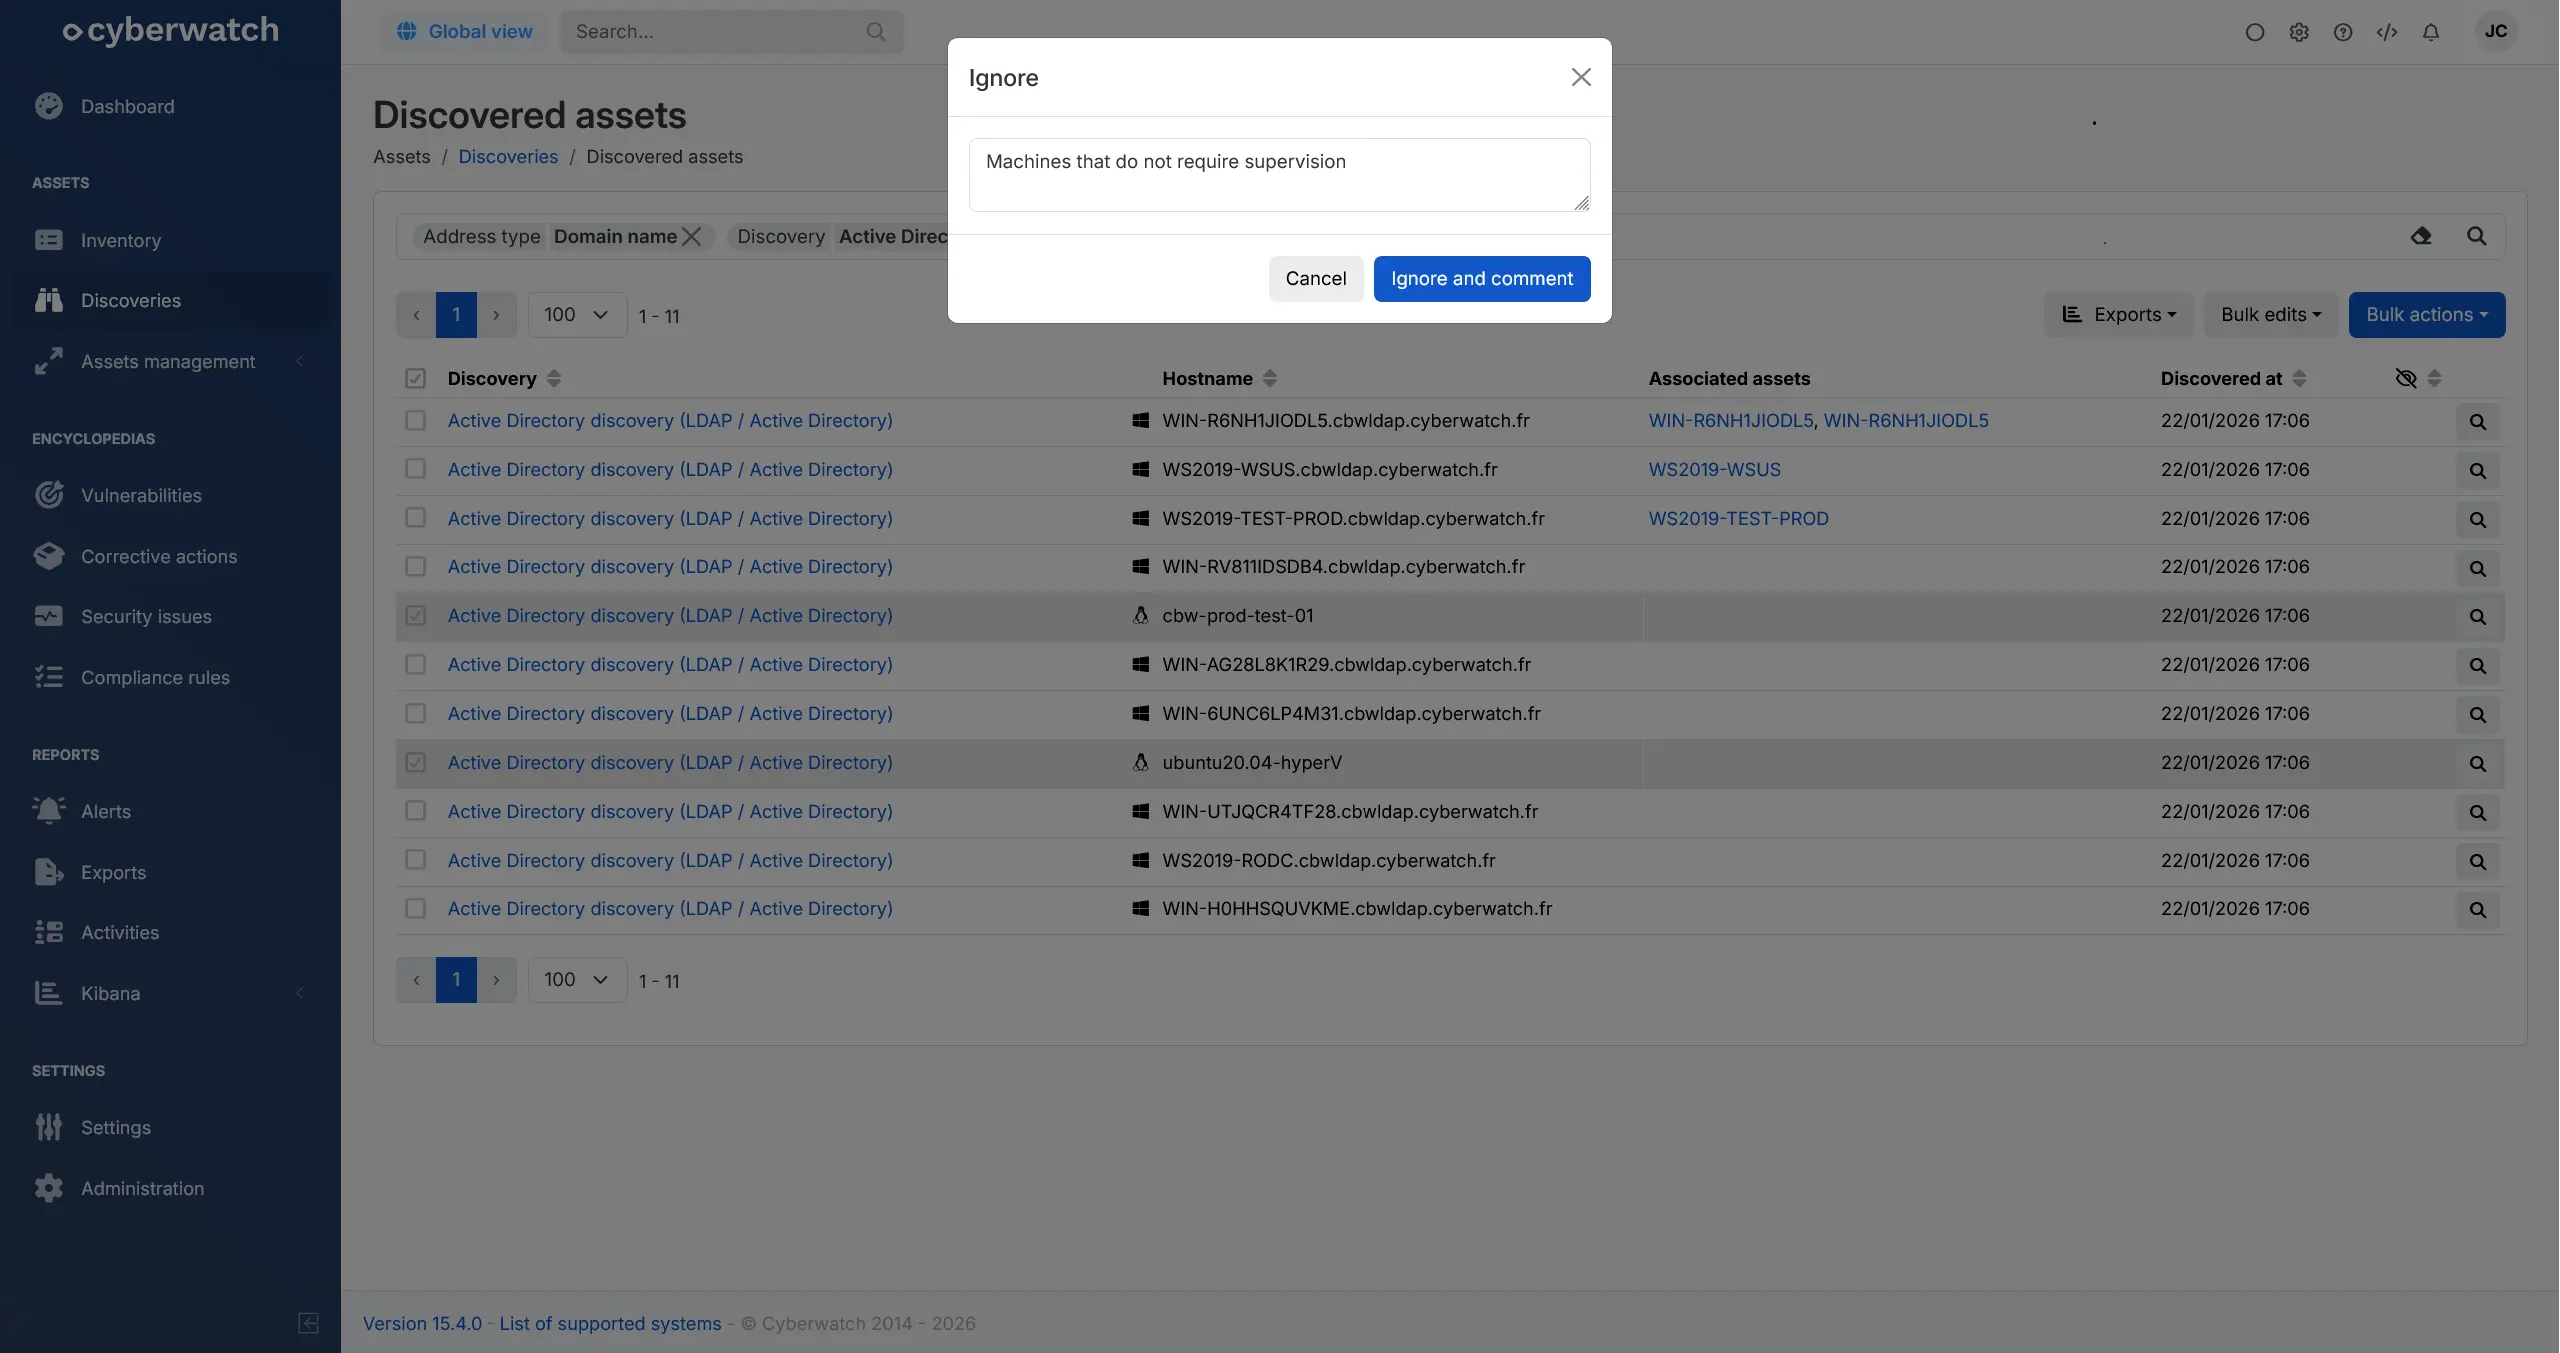
- Descobriments: addició de la possibilitat d’ignorar un actiu descobert (vista prèvia)
Funcionalitats noves:
- Conformitat: addició i actualització de diversos marcs de conformitat CIS, inclosos AlmaLinux 10, Debian 13, Oracle Linux 10, Red Hat Enterprise Linux 10 i Rocky Linux 10
- Descobriments: addició d’un descobriment de xarxa basat en UDP (SNMP)
- Perímetre:
- Compatibilitat amb CloudLinux 10
- Compatibilitat amb Fedora 43
- Compatibilitat amb els dispositius HPE Aruba Airwave
- Compatibilitat amb IBM InfoSphere Information Server a Windows
- Compatibilitat amb els dispositius WALLIX Access Manager
Funcionalitats modificades i rendiment:
- Activitats:
- Millores d’UX en la visualització de les activitats
- La barra de cerca ofereix un filtre temporal nou per a l’exportació CSV de les activitats
- API:
- La ruta
/api/v3/servers/{id}/exporttambé retorna les metadades, els grups i el projecte en exportar un actiu en format SBOM SPDX o CycloneDX - La ruta
/api/v3/vulnerabilities/servers/{id}també retorna la càrrega útil dels problemes de seguretat i el títol de les accions correctives de l’actiu - Ara es pot indicar el rol ARN en crear o modificar una connexió sense agent AWS SSM
- La ruta
- Conformitat dels entorns al núvol: implementació de regles de conformitat noves de Microsoft 365
- Conformitat: canvi en el funcionament de les regles personalitzades i en la seva aplicabilitat
- Descobriments:
- Ara s’indica el temps límit d’execució als detalls d’un descobriment de xarxa o de dispositius industrials
- Ara les adreces IP dels actius identificats durant un descobriment de xarxa es mostren sistemàticament a l’aplicació, a més del nom d’amfitrió si està disponible
- També es recuperen les anotacions i les etiquetes (labels) dels pods en els descobriments Kubernetes
- Imatges Docker: supressió de la compatibilitat amb els motors d’execució externs; tots els escanejos es fan únicament mitjançant el motor d’execució integrat a l’aplicació
- Objectius de xarxa i llocs web: ara es poden especificar URL addicionals per escanejar
- Motor d’escaneig: també s’admeten les aplicacions Snap presents als sistemes operatius Linux compatibles
Correccions:
- Connexions sense agent: correcció de problemes de detecció als dispositius Check Point i Opengear mitjançant SNMP
- API: correcció d’un problema en l’escaneig de conformitat fet per un administrador de seguretat
- Regles d’actius: correcció d’un problema que impedia l’execució de les regles en crear actius en connexió sense agent
- Accions correctives: correccions en la compatibilitat amb el gestor de paquets de Windows per a les actualitzacions de les aplicacions de tercers
- Descobriments: correcció d’un problema de registre automàtic dels actius en els descobriments Proxmox
- Motor d’escaneig: correccions en la detecció i l’anàlisi als sistemes Red Hat
15.3 (2025-12-15)
Funcionalitats destacades:
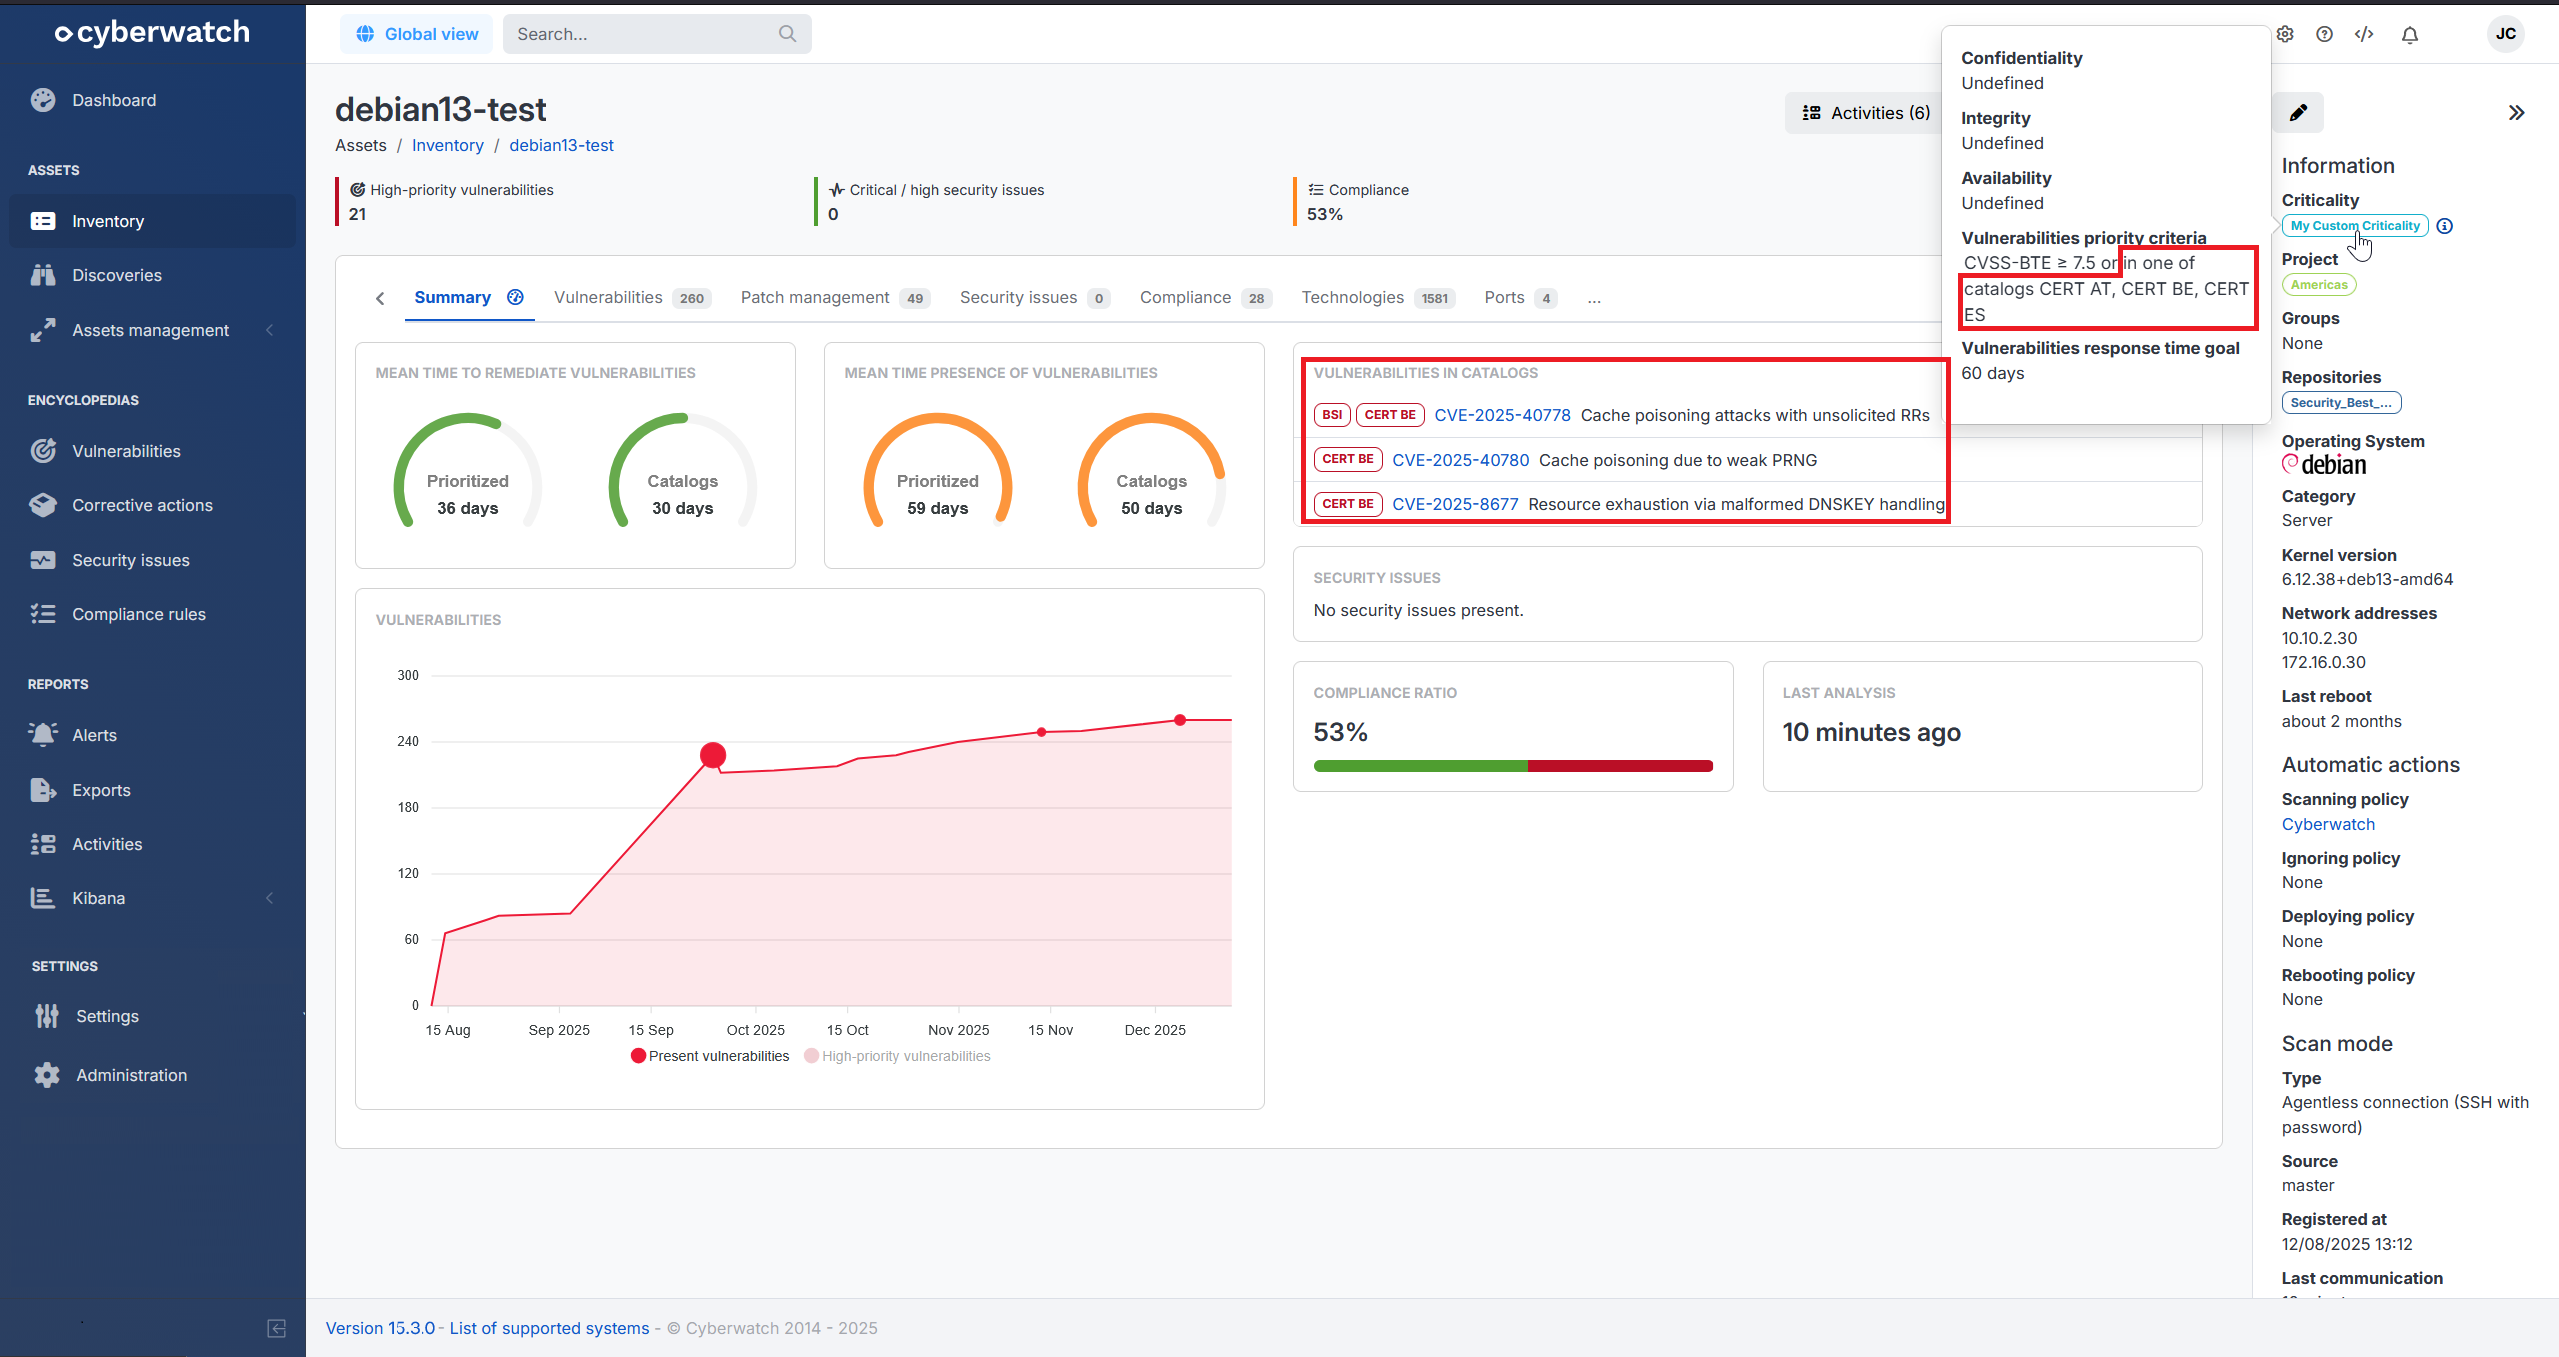
- Criticitats: ara es poden integrar catàlegs nous de CERT europeus en la priorització de les vulnerabilitats (vista prèvia)
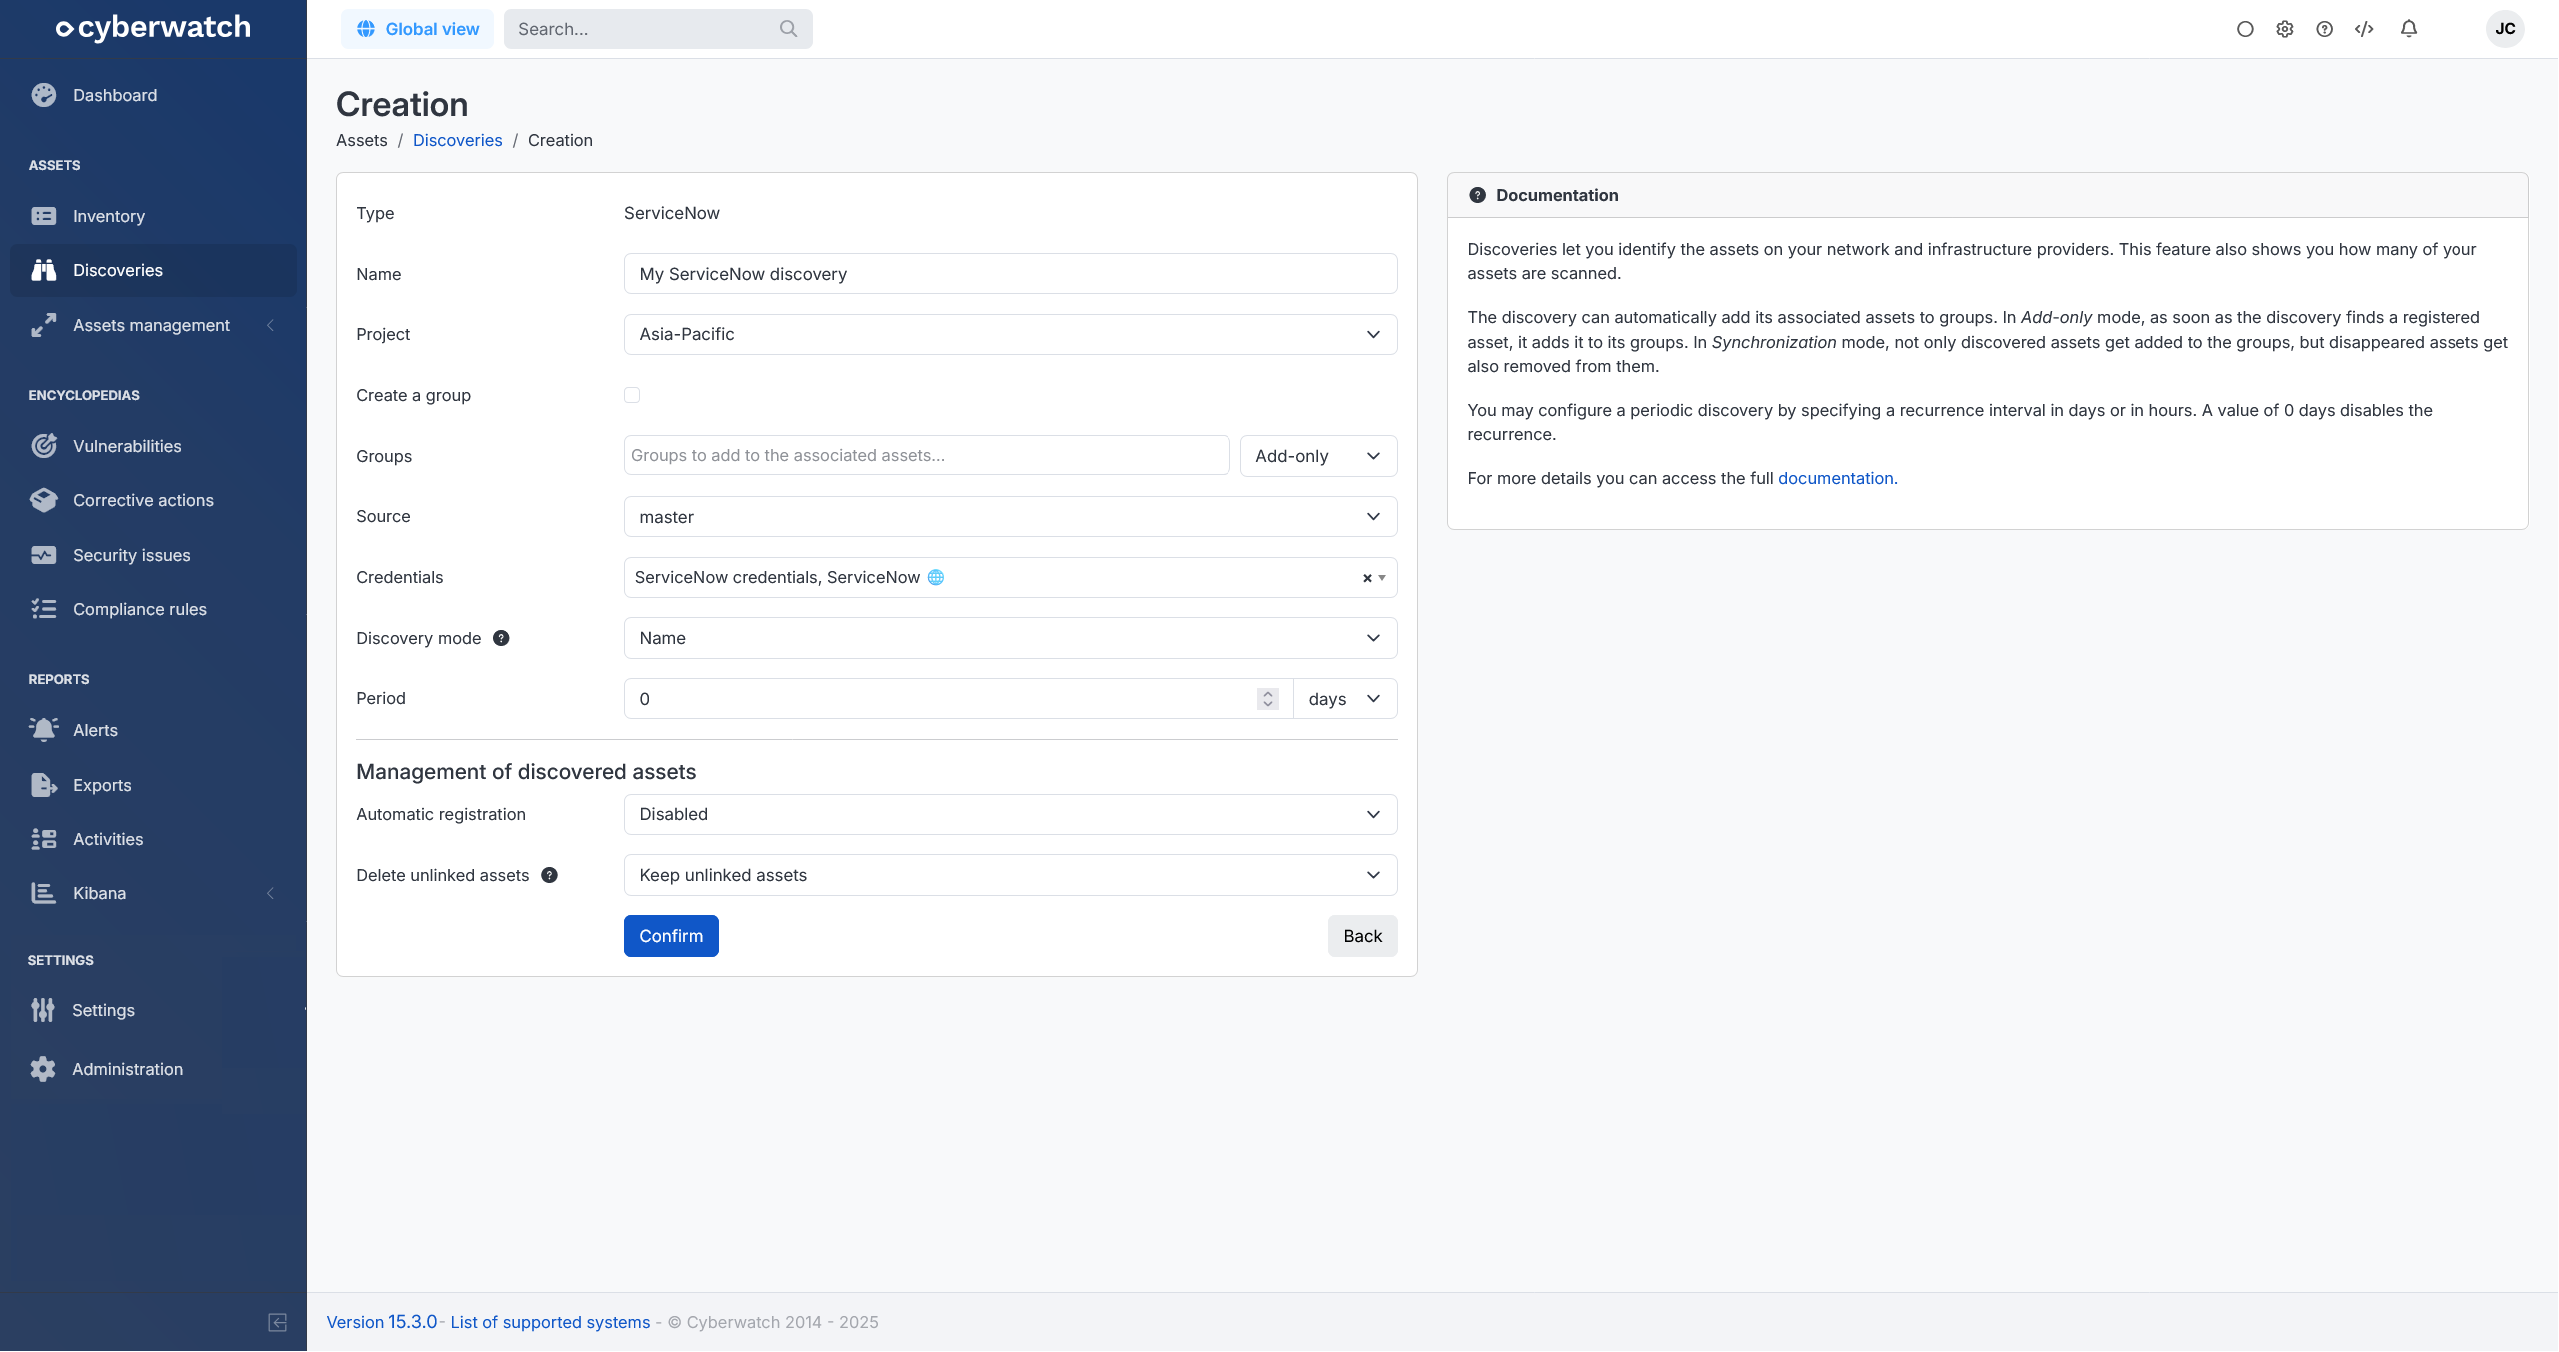
- Descobriments: addició d’un descobriment ServiceNow (vista prèvia)
Funcionalitats noves:
- Connexions sense agent: compatibilitat amb HashiCorp Vault KV v2
- Actius air gap: els informes de vulnerabilitats en format XML de PortSwigger Burp Suite es poden importar com a actius air gap
- API: addició d’una ruta per importar actius air gap
- Conformitat dels entorns al núvol: addició de regles de conformitat noves de Microsoft 365 relatives a l’autenticació multifactor
- Perímetre:
- Compatibilitat amb els dispositius Cisco Identity Services Engine
- Compatibilitat amb els dispositius Fortinet FortiWeb
- Compatibilitat amb el client de Microsoft Configuration Manager a Windows
- Compatibilitat amb Microsoft Office 2024
- Compatibilitat amb MobaXterm a Windows
Funcionalitats modificades i rendiment:
- Administració: renovació del formulari de configuració SMTP
- API: la ruta
/api/v3/users/{id}també retorna la llista dels projectes a què té accés l’usuari - Núvol: l’assistent també ofereix la possibilitat de crear credencials d’Entra ID per a una autenticació amb certificat a Microsoft Azure o Microsoft 365
- Objectius de xarxa i llocs web:
- Millores en la detecció de determinats sistemes CMS
- Millora de la gestió dels errors en cas d’indisponibilitat d’un objectiu
- Es poden crear credencials desades de l’objectiu des del formulari de creació
- Conformitat:
- Actualització de diversos marcs de conformitat CIS
- Ara un administrador de seguretat pot ignorar regles de conformitat
- Harbor: es pot desactivar l’ús del servidor intermediari per a les anàlisis de les imatges
- Integracions: millores d’UX del formulari de creació
- MITRE ATT&CK: ara Cyberwatch es basa en les tècniques d’atac de la versió 18 d’ATT&CK
- Usuaris: reforç de les regles de complexitat de les contrasenyes
Correccions:
- Connexions sense agent: correccions en la detecció dels dispositius Fortinet FortiGate
15.2 (2025-11-12)
Funcionalitats noves:
- API:
- Introducció de rutes que permeten crear una clau d’API i obtenir la informació de les claus de l’usuari connectat
- Ara es poden gestionar els benchmarks de conformitat
- Perímetre:
- Compatibilitat amb macOS 26
- Compatibilitat amb Oracle Linux 10
- Compatibilitat amb Ubuntu 25.10
- Compatibilitat amb els dispositius Broadcom Brocade
- Compatibilitat amb els dispositius Fortinet FortiSwitch
- Compatibilitat amb els dispositius SBC Mediant Audiocodes
- Compatibilitat amb els Microsoft Visual C++ Redistributable
Funcionalitats modificades i rendiment:
- API: implementació de rutes noves per a una gestió completa dels marcs de conformitat
- Objectius de xarxa i llocs web: modificacions en la detecció de determinats sistemes CMS
- Núvol: millora del rendiment per optimitzar el temps de càrrega dels recursos al núvol a l’aplicació
- Descobriments: ara es pot definir la cadència d’escaneig per als descobriments de xarxa
- Enciclopèdia de vulnerabilitats i de problemes de seguretat: la barra de cerca s’enriqueix amb filtres temporals nous
- Integracions: també es poden obtenir les tecnologies afectades per una CVE
- Projectes: ara un administrador del sistema amb accés limitat pot baixar els scripts d’anàlisi per afegir actius air gap
- Marcs de conformitat: ara es pot afegir una descripció a un marc de conformitat
Correccions:
- Proveïdors d’identitat: correcció d’un problema en l’associació als projectes mitjançant els grups d’usuaris SAML
- Usuaris: correcció d’un problema que impedia tenir en compte el fus horari definit al perfil
15.1 (2025-10-06)
Funcionalitats destacades:
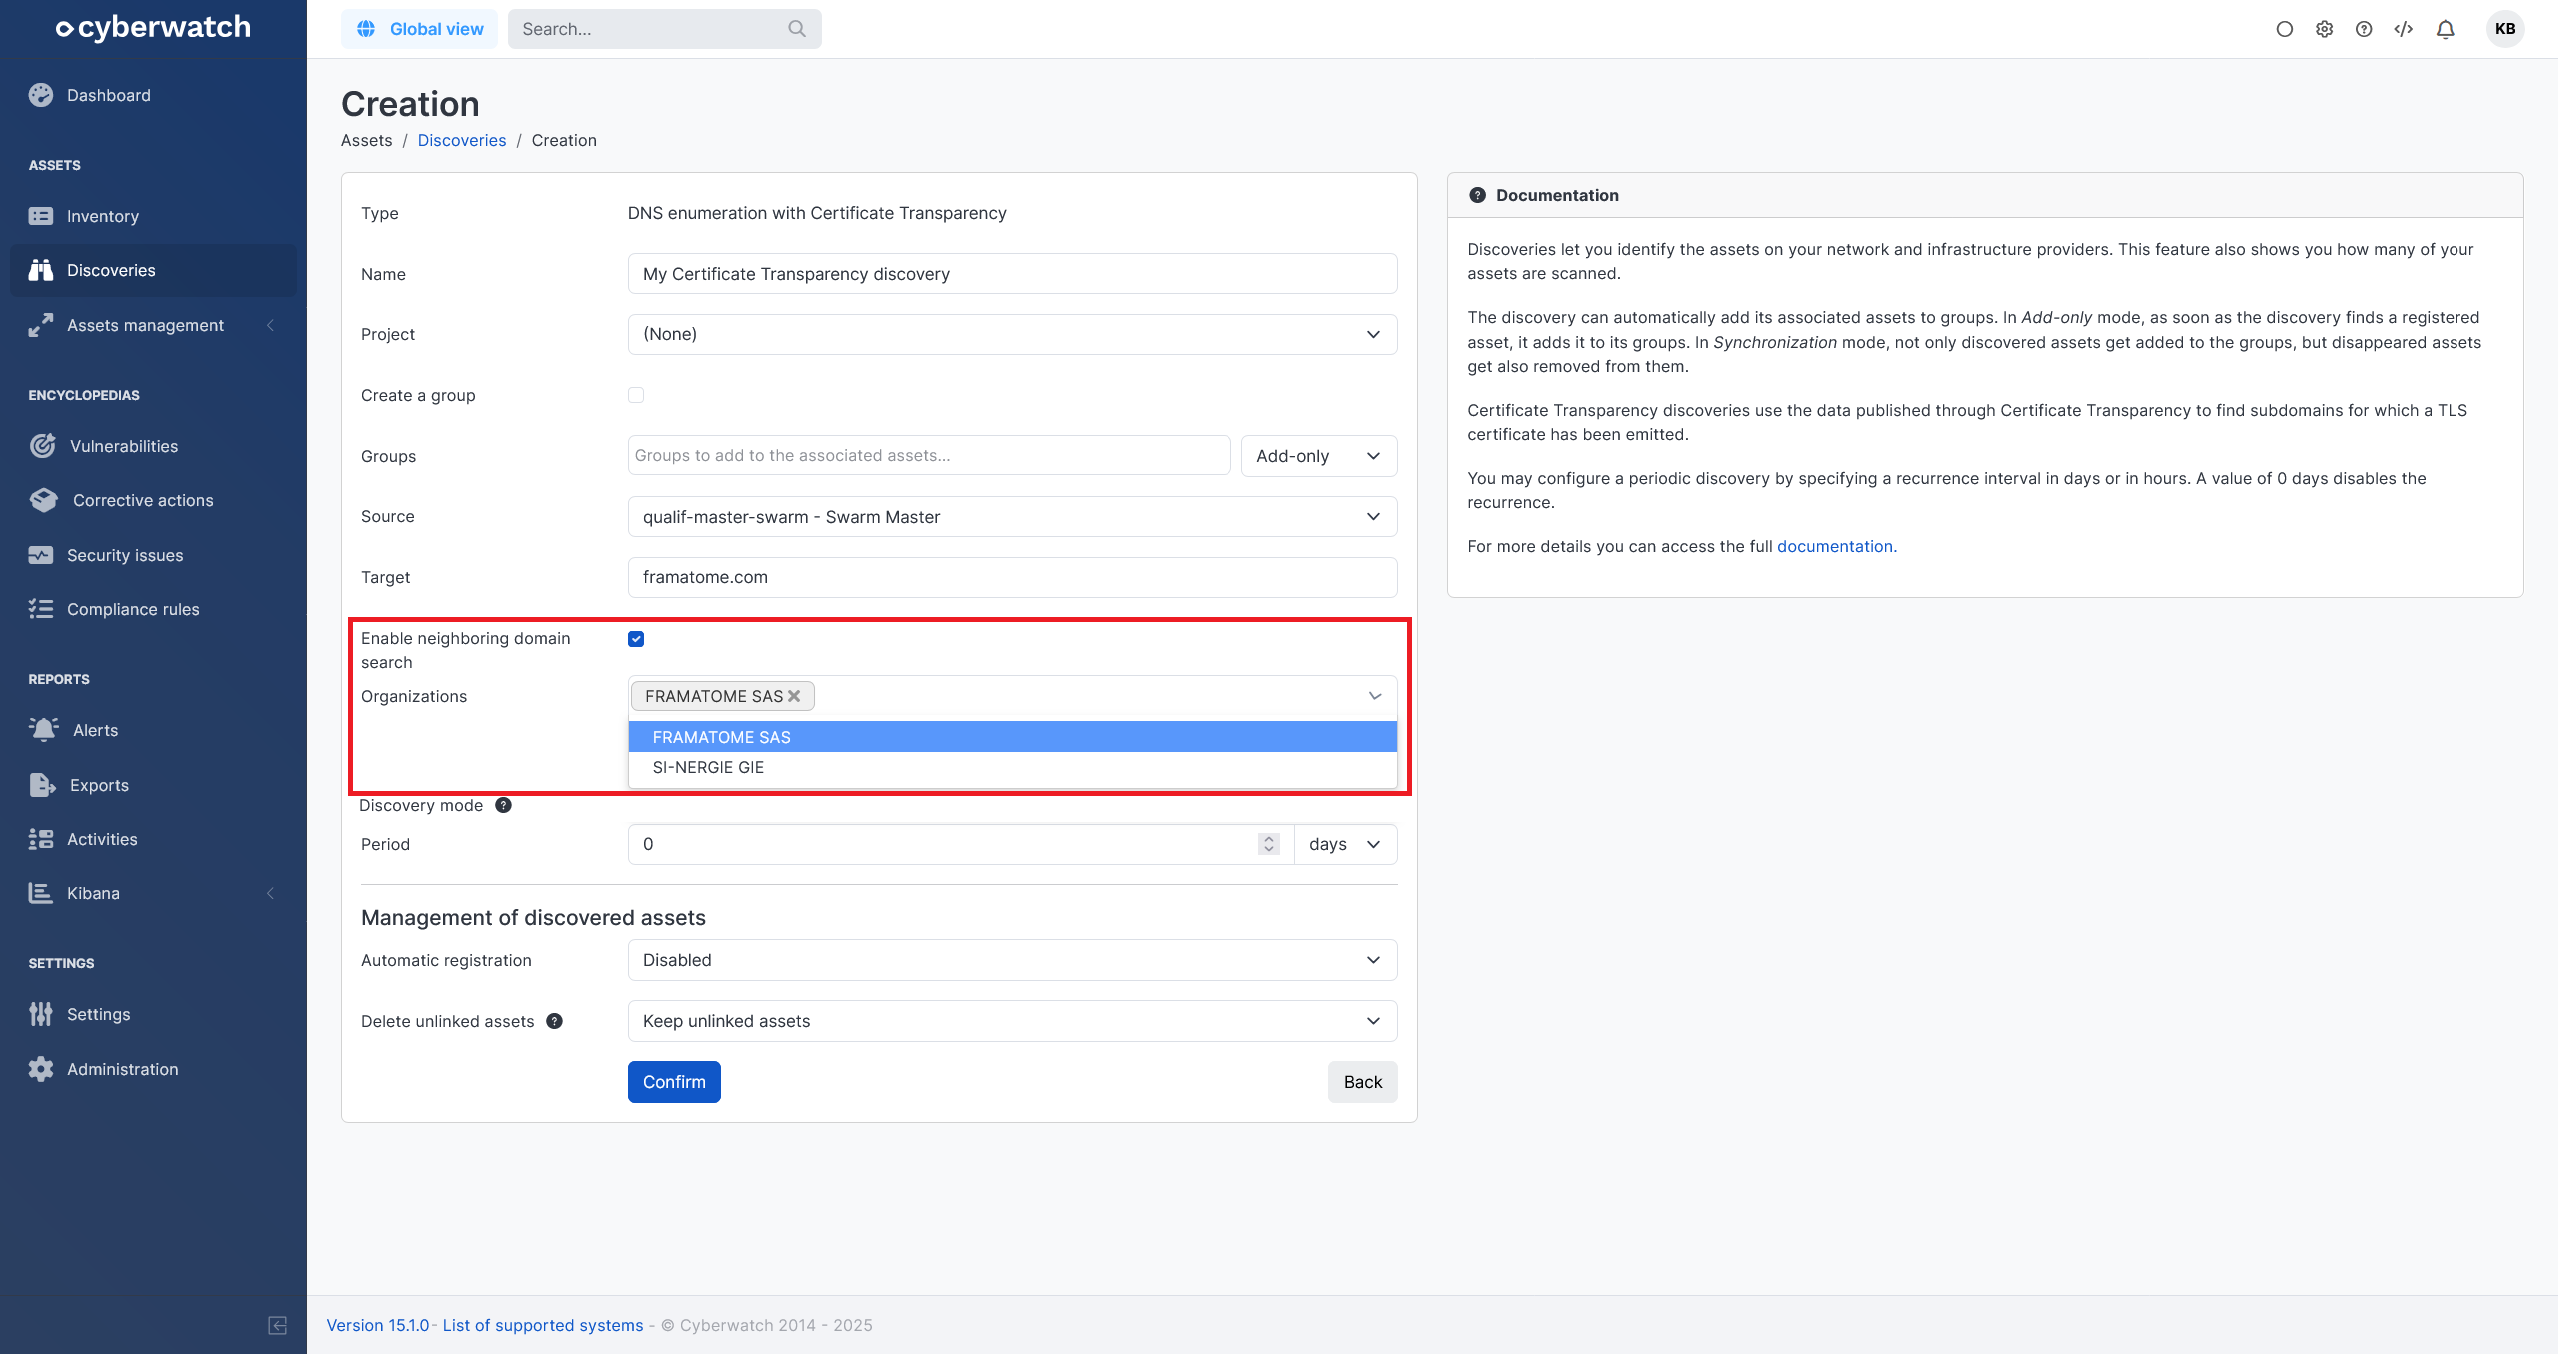
- Descobriments: ara el descobriment Certificate Transparency ofereix una opció nova que permet cercar les organitzacions veïnes (vista prèvia)
Funcionalitats noves:
- API: addició d’una ruta per obtenir la informació sobre els marcs de conformitat
- Conformitat: addició del marc de conformitat CIS Azure Kubernetes Service (AKS)
- Descobriments: addició d’un descobriment Rancher
- Detalls d’un actiu: addició d’una ordenació per data a l’historial de gestió de pedaços
- Perímetre:
- Compatibilitat amb Trend Micro Deep Security Agent a Windows
- Compatibilitat amb els dispositius OPNsense
Funcionalitats modificades i rendiment:
- Núvol: ara la plantilla de CloudFormation permet garantir la conformitat d’EKS en tots els clústers descoberts
- Conformitat: ara les anàlisis CERTFR_AD tenen en compte les subunitats organitzatives dels controladors de domini
- Projectes:
- Ara un administrador del sistema amb accés limitat pot gestionar les polítiques d’anàlisi dels projectes a què té accés
- Ara un administrador del sistema amb accés limitat pot gestionar les polítiques de desplegament i de reinici dels projectes a què té accés
Correccions:
- Conformitat dels entorns al núvol:
- Ara els actius al núvol EKS tindran AWS com a sistema operatiu
- S’ha corregit la verificació de la regla CIS-Microsoft365-2.1.7
15.0 (2025-09-29)
Aquesta versió és una actualització important.
Funcionalitats destacades:
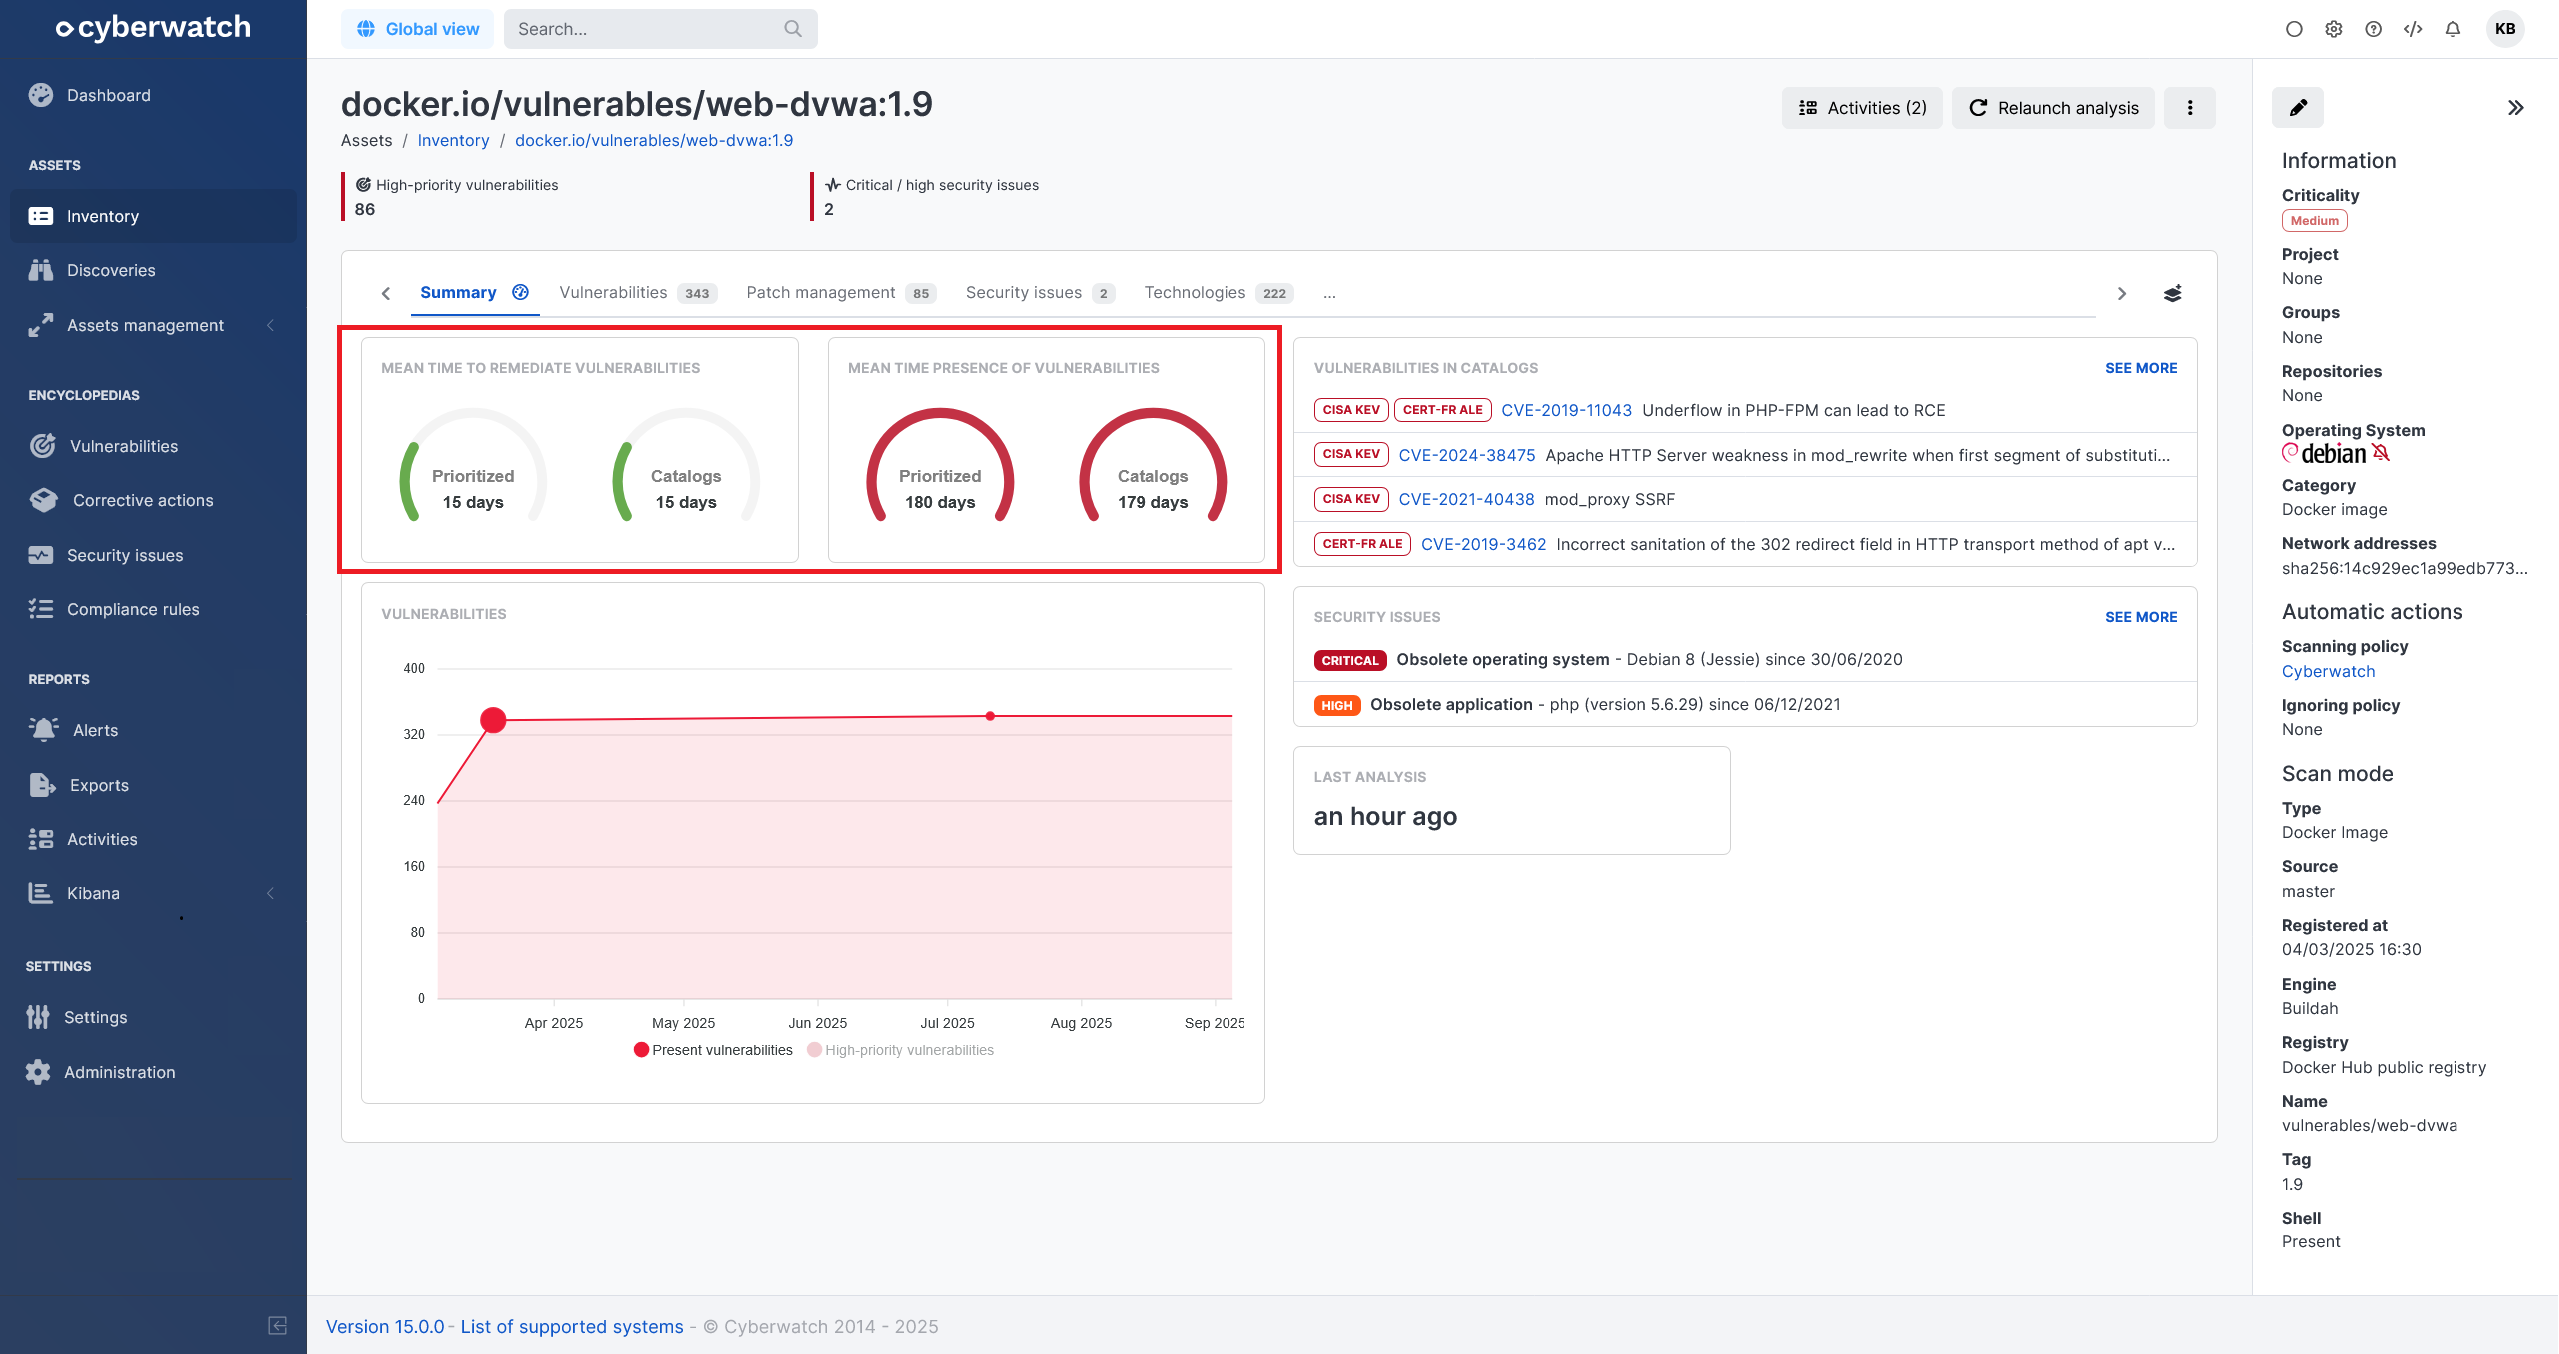
- Actius: addició d’indicadors de velocitat per fer el seguiment dels temps de resposta a les vulnerabilitats en funció dels objectius definits (vista prèvia)
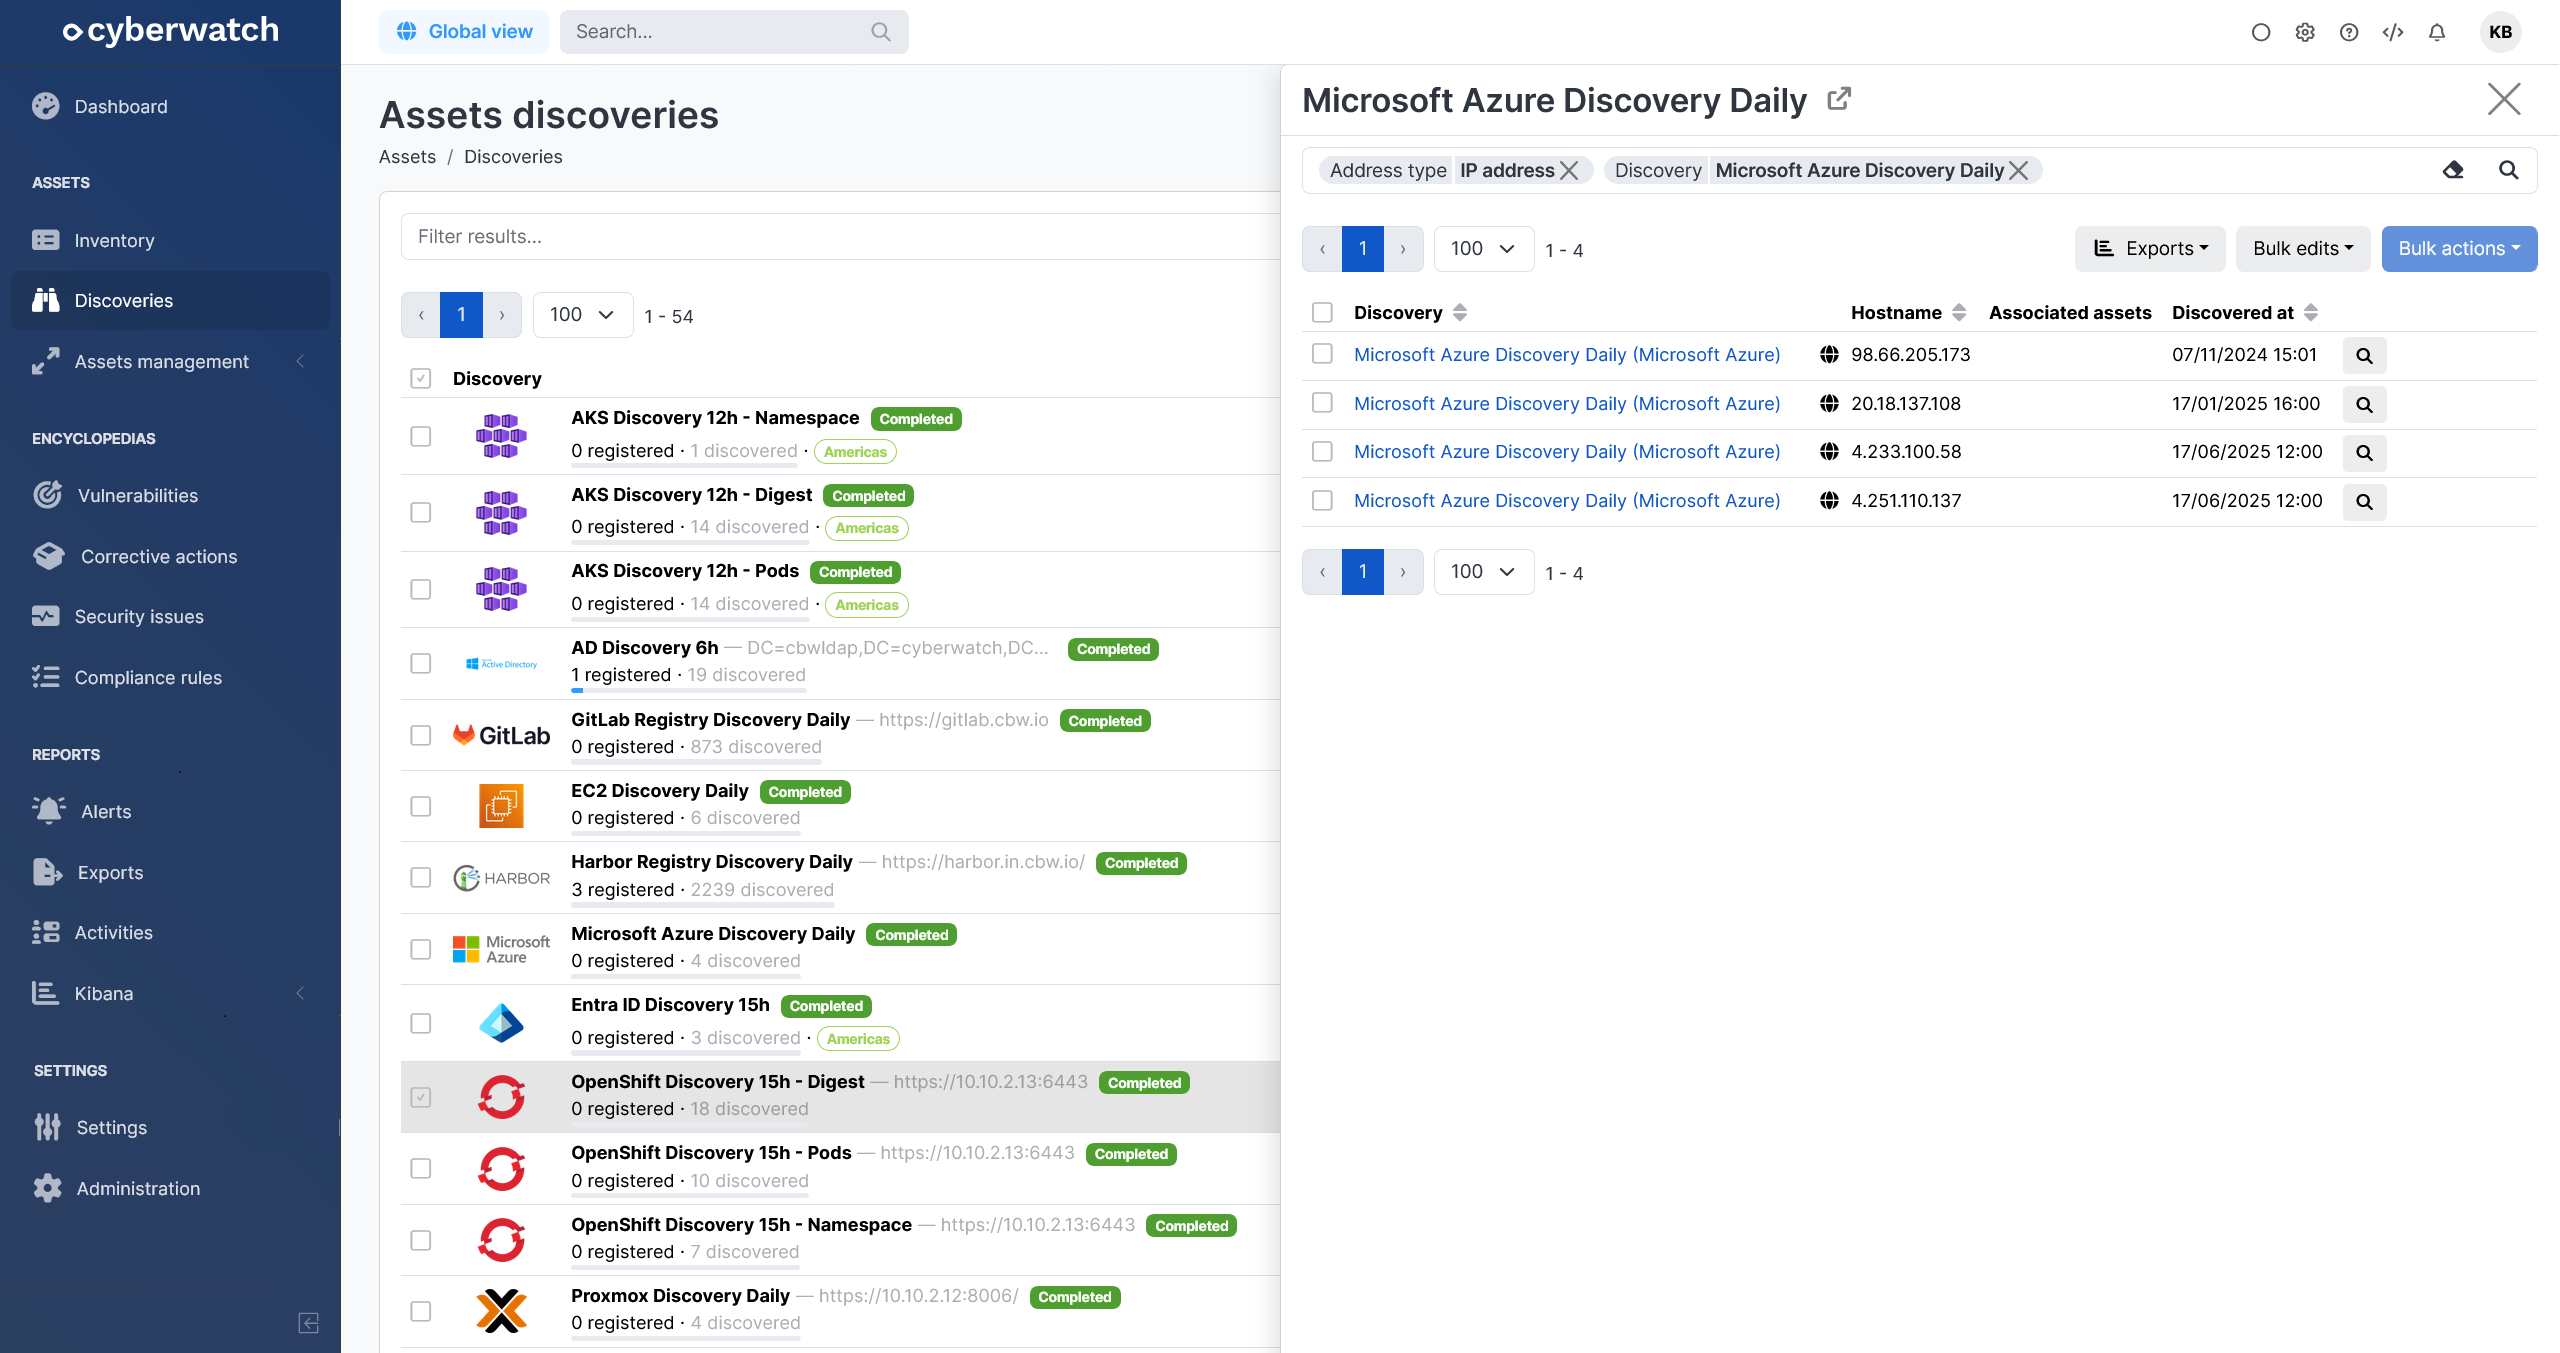
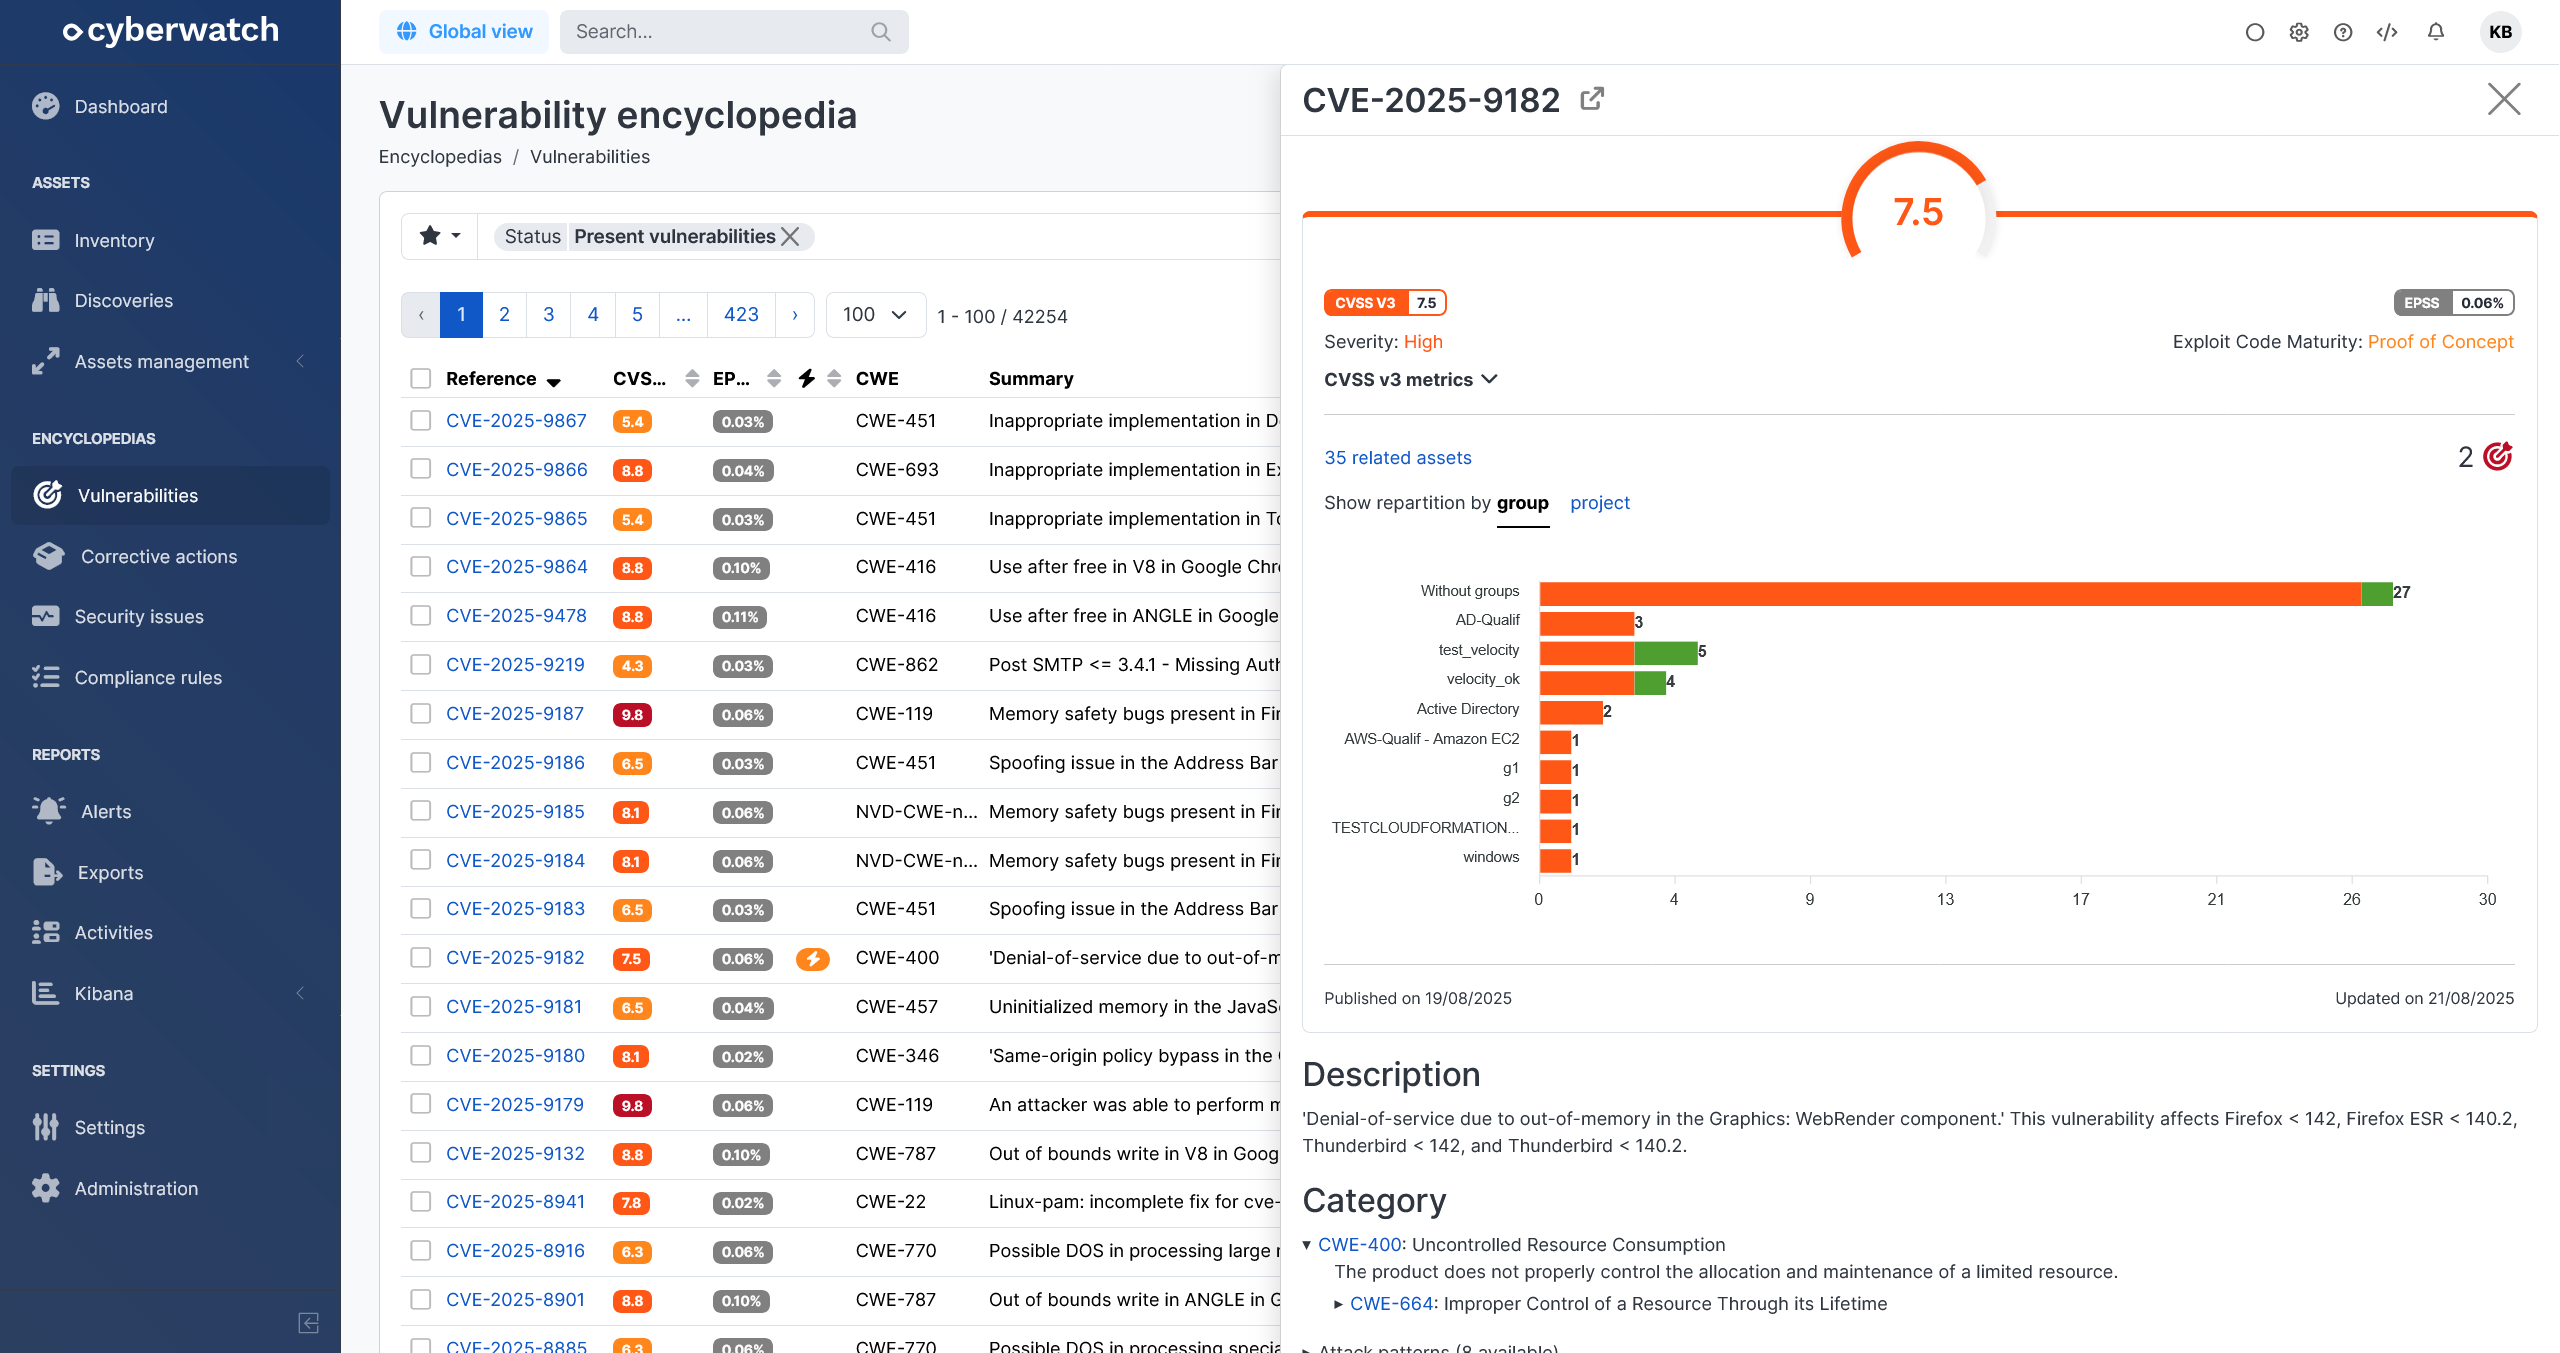
- UX: la selecció d’una CVE, d’una acció correctiva, d’un problema de seguretat, d’una regla de conformitat o d’un descobriment, a la llista o des dels detalls d’un actiu, obre un panell lateral que mostra la informació detallada corresponent (vista prèvia) (vista prèvia)
- Projectes: diverses millores significatives, entre les quals la introducció de les credencials desades per projecte, que ara ofereix als administradors del sistema limitats la possibilitat d’afegir actius per a tots els modes d’escaneig de l’aplicació
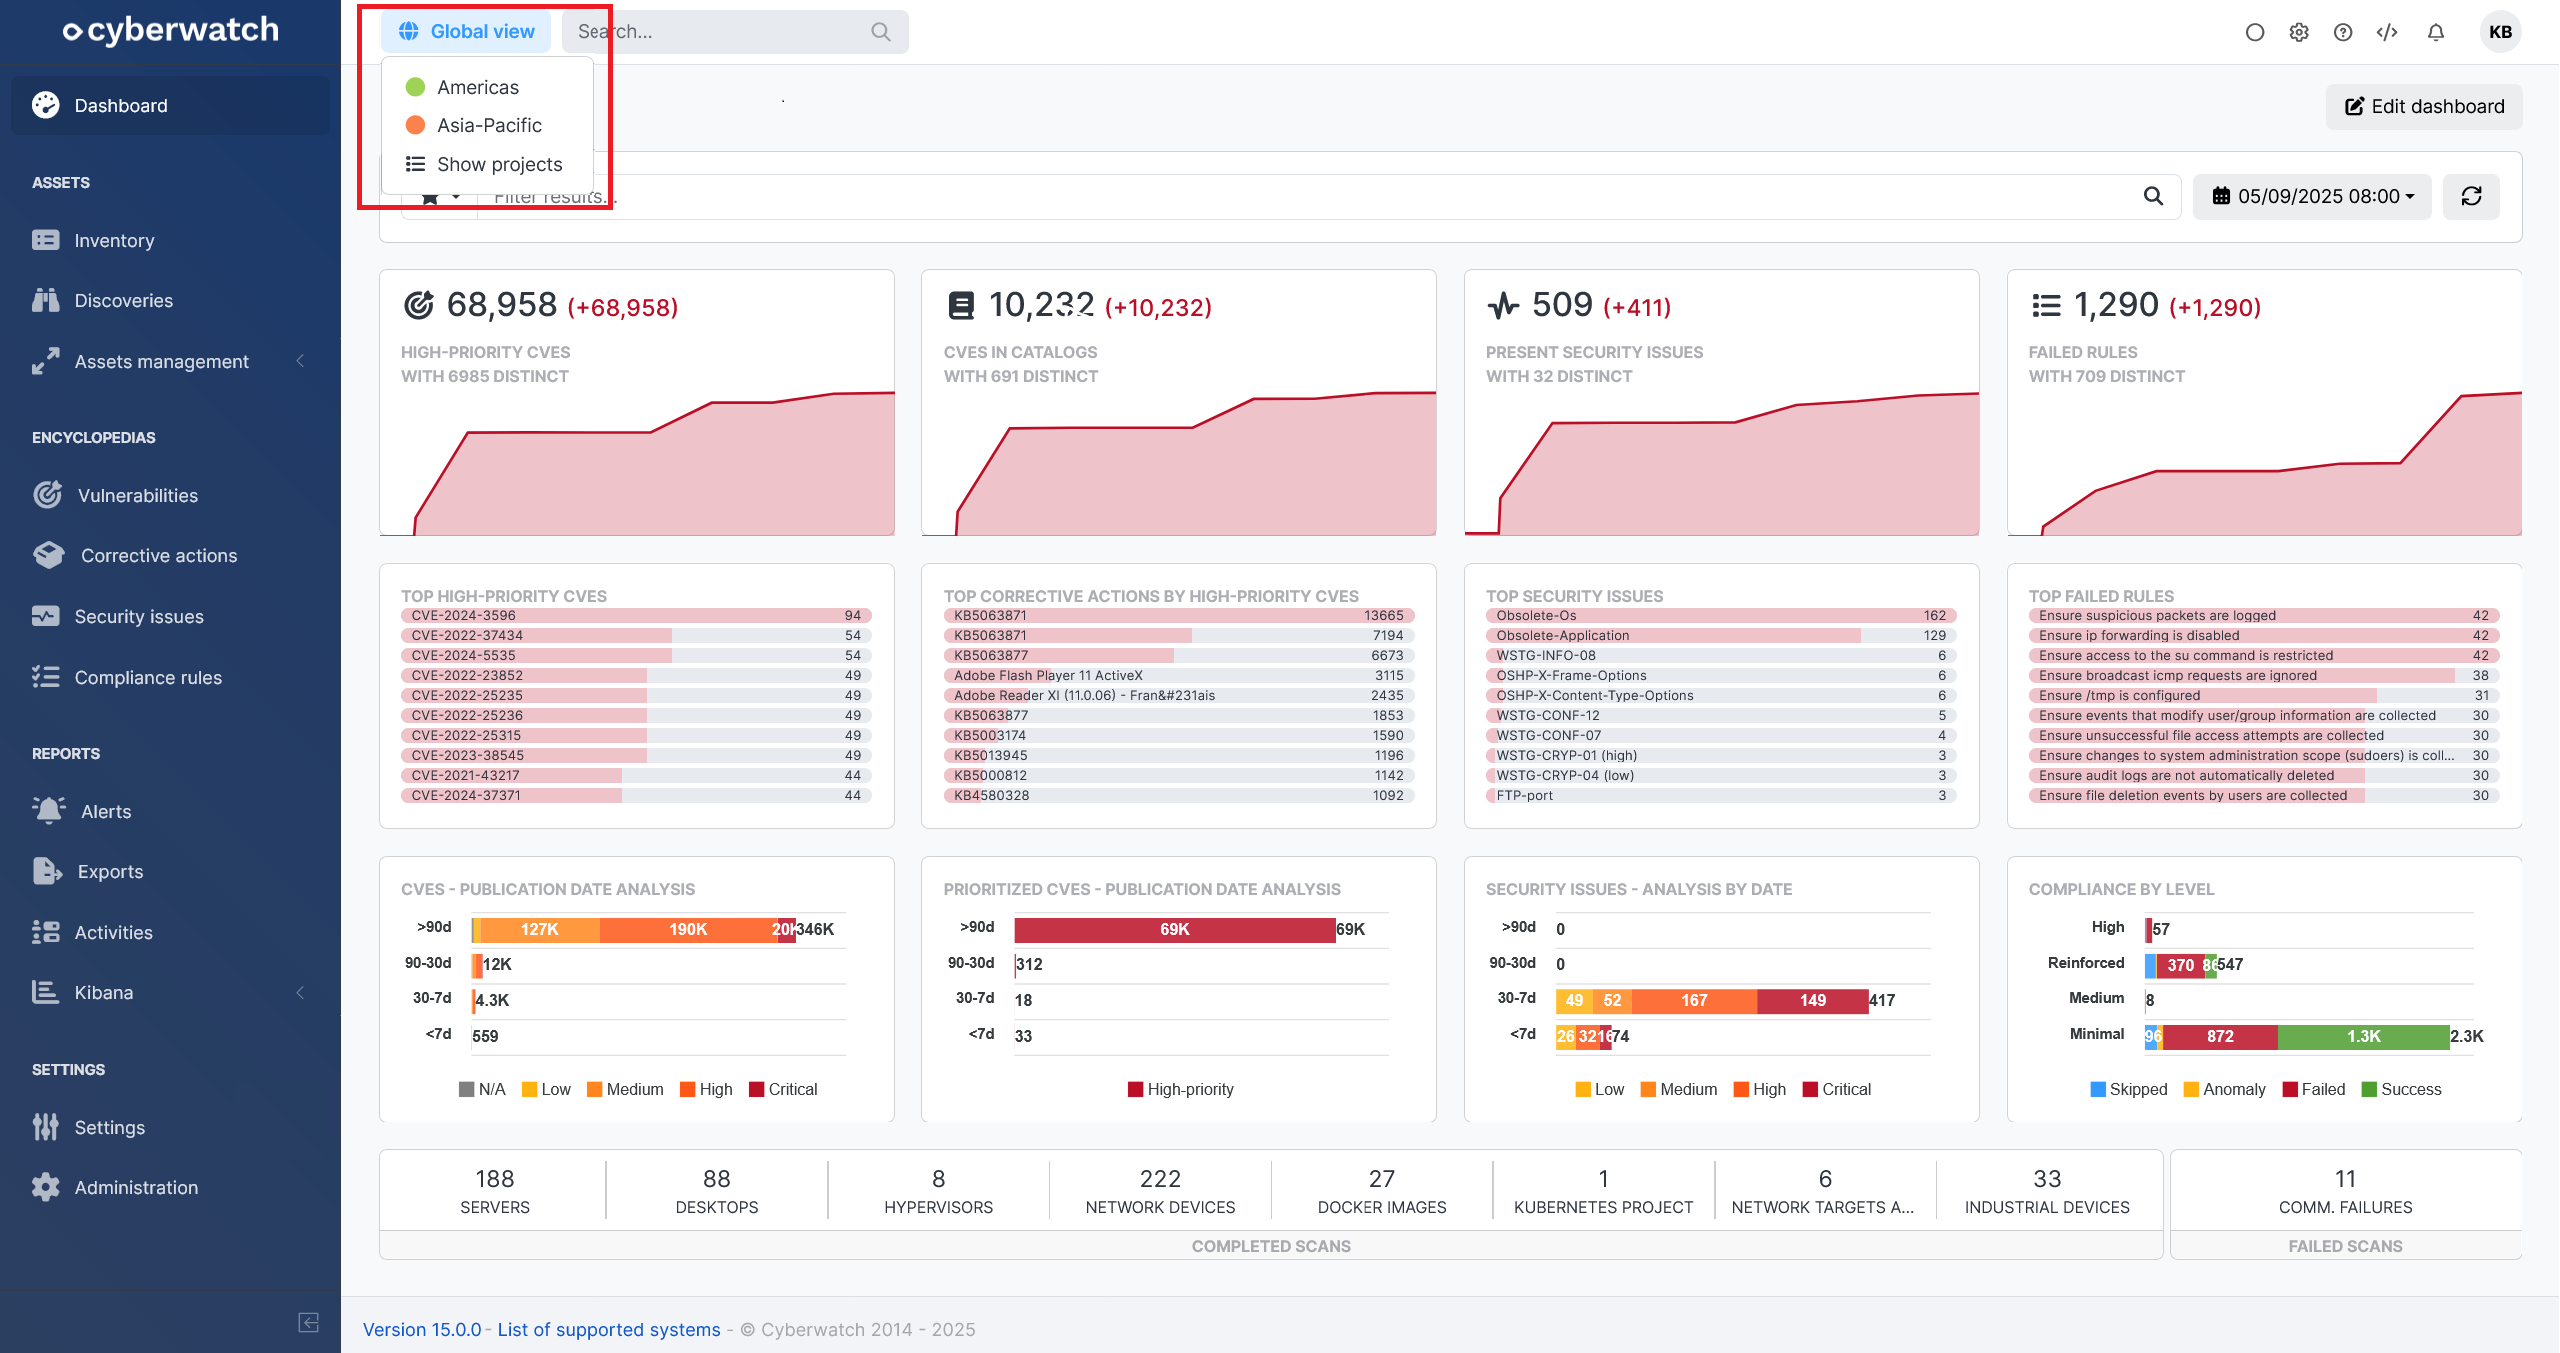
- UX: ara l’activació d’un projecte en el context és més visible a l’aplicació (vista prèvia)
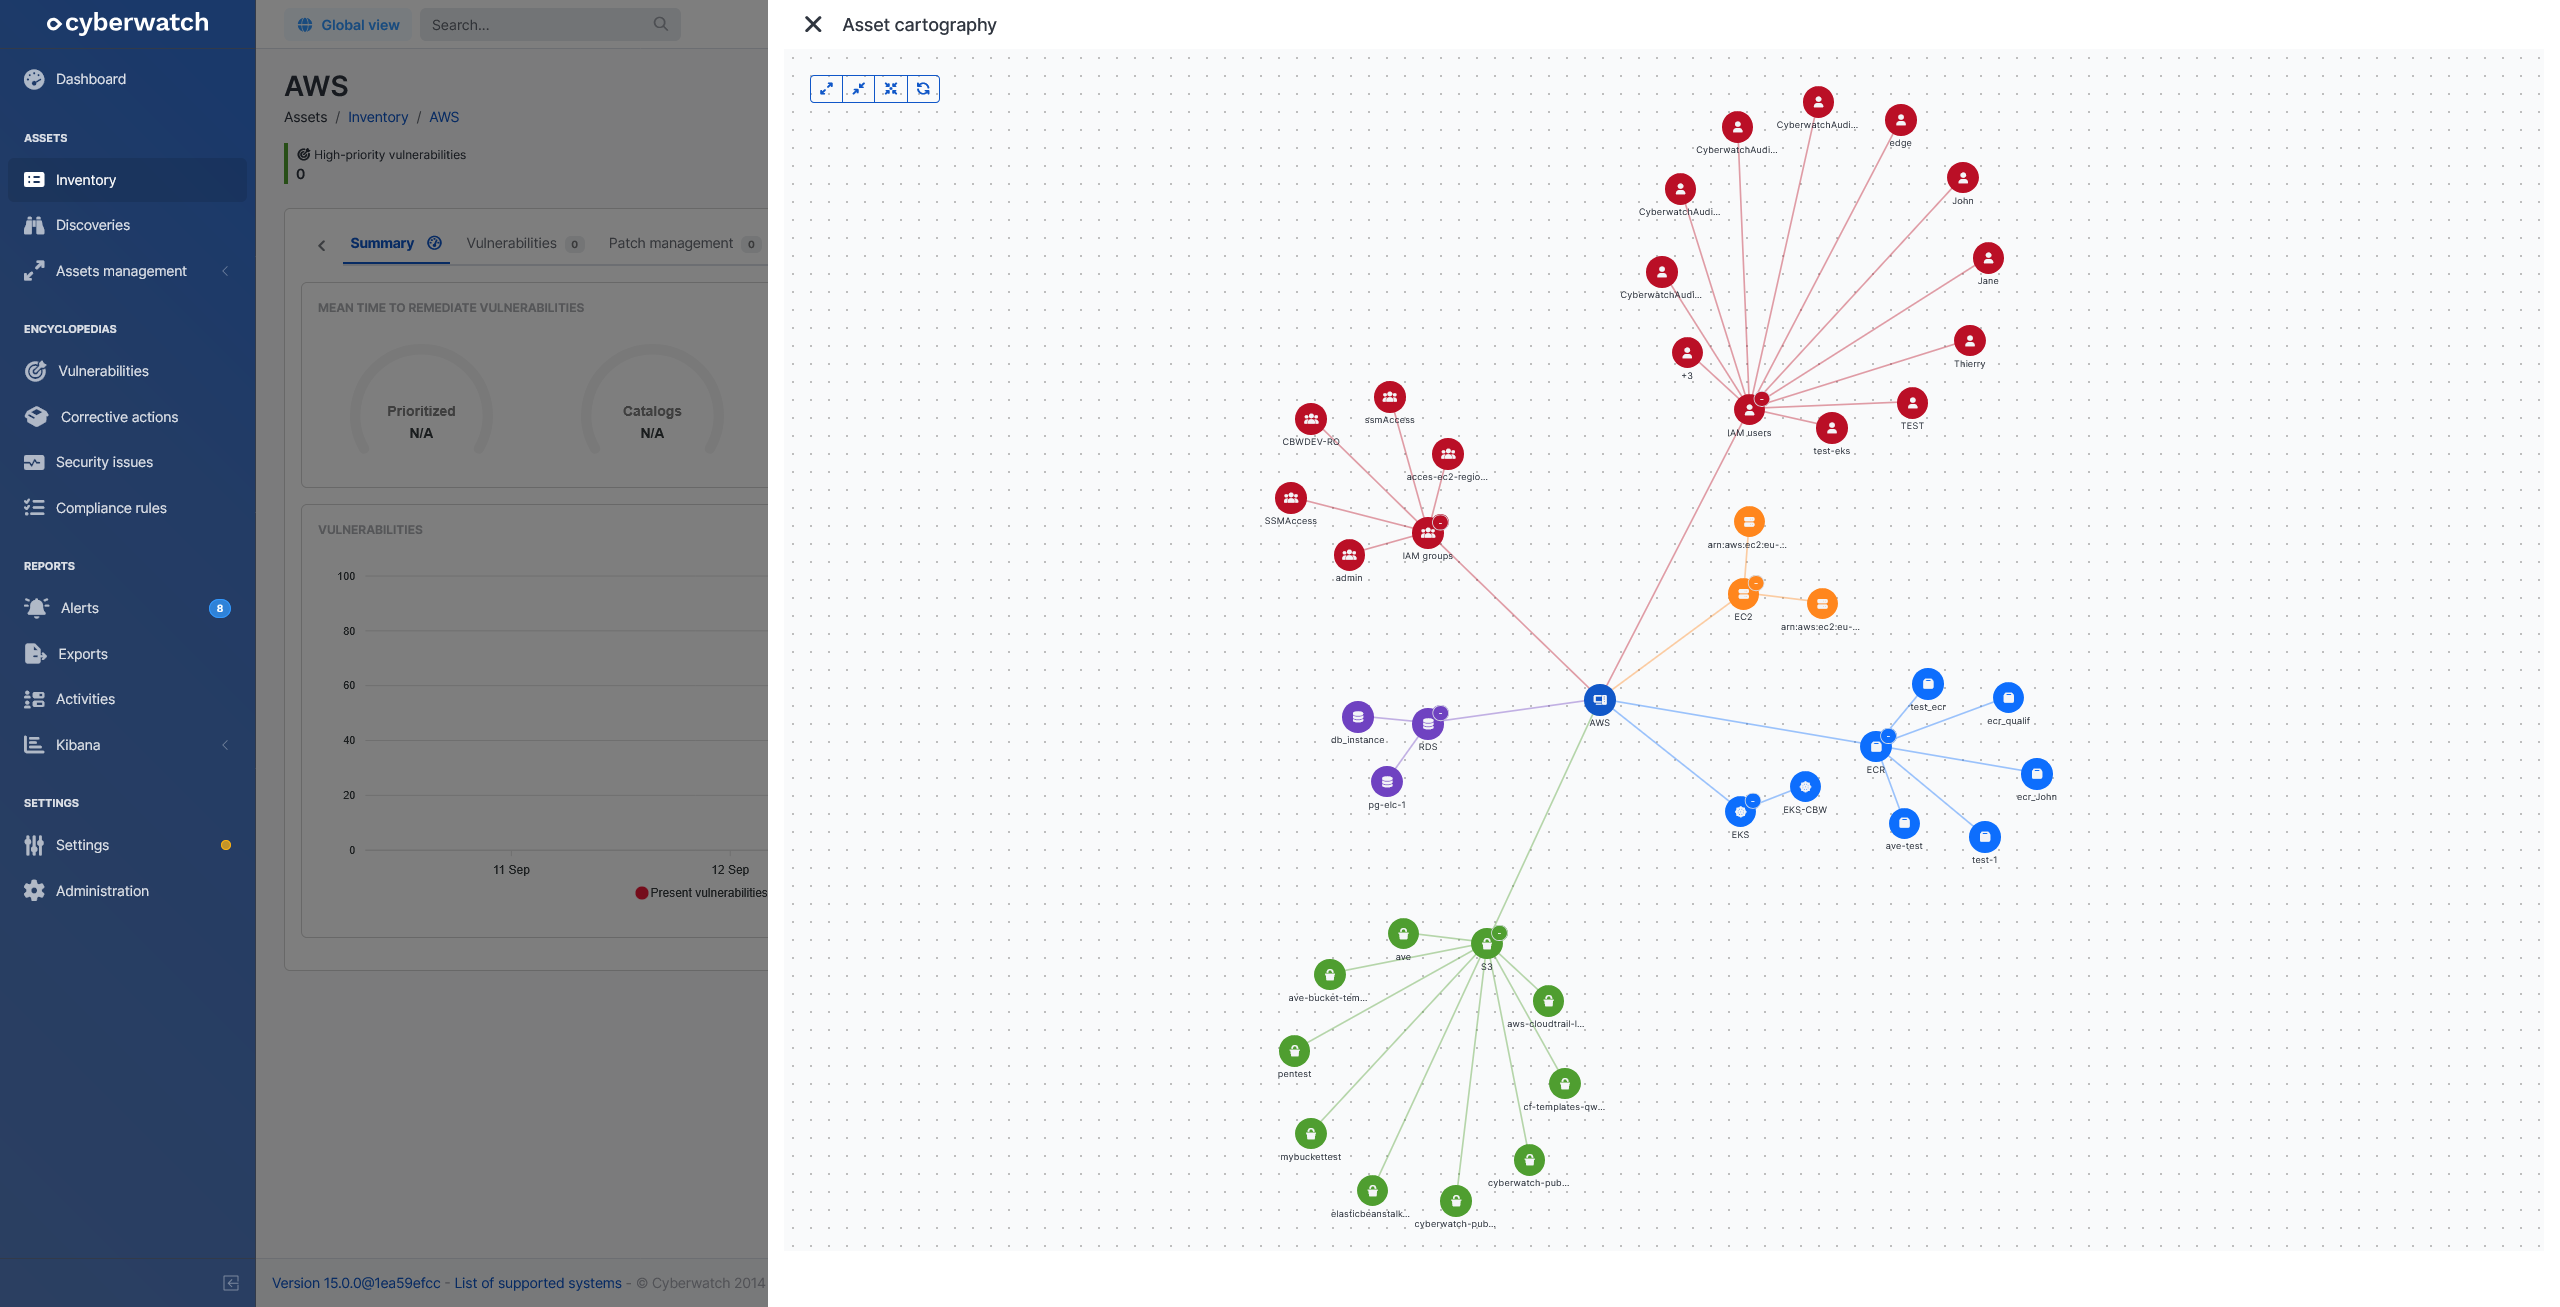
- Detalls d’un actiu: addició d’una visualització cartogràfica d’un actiu i de les seves relacions (vista prèvia)
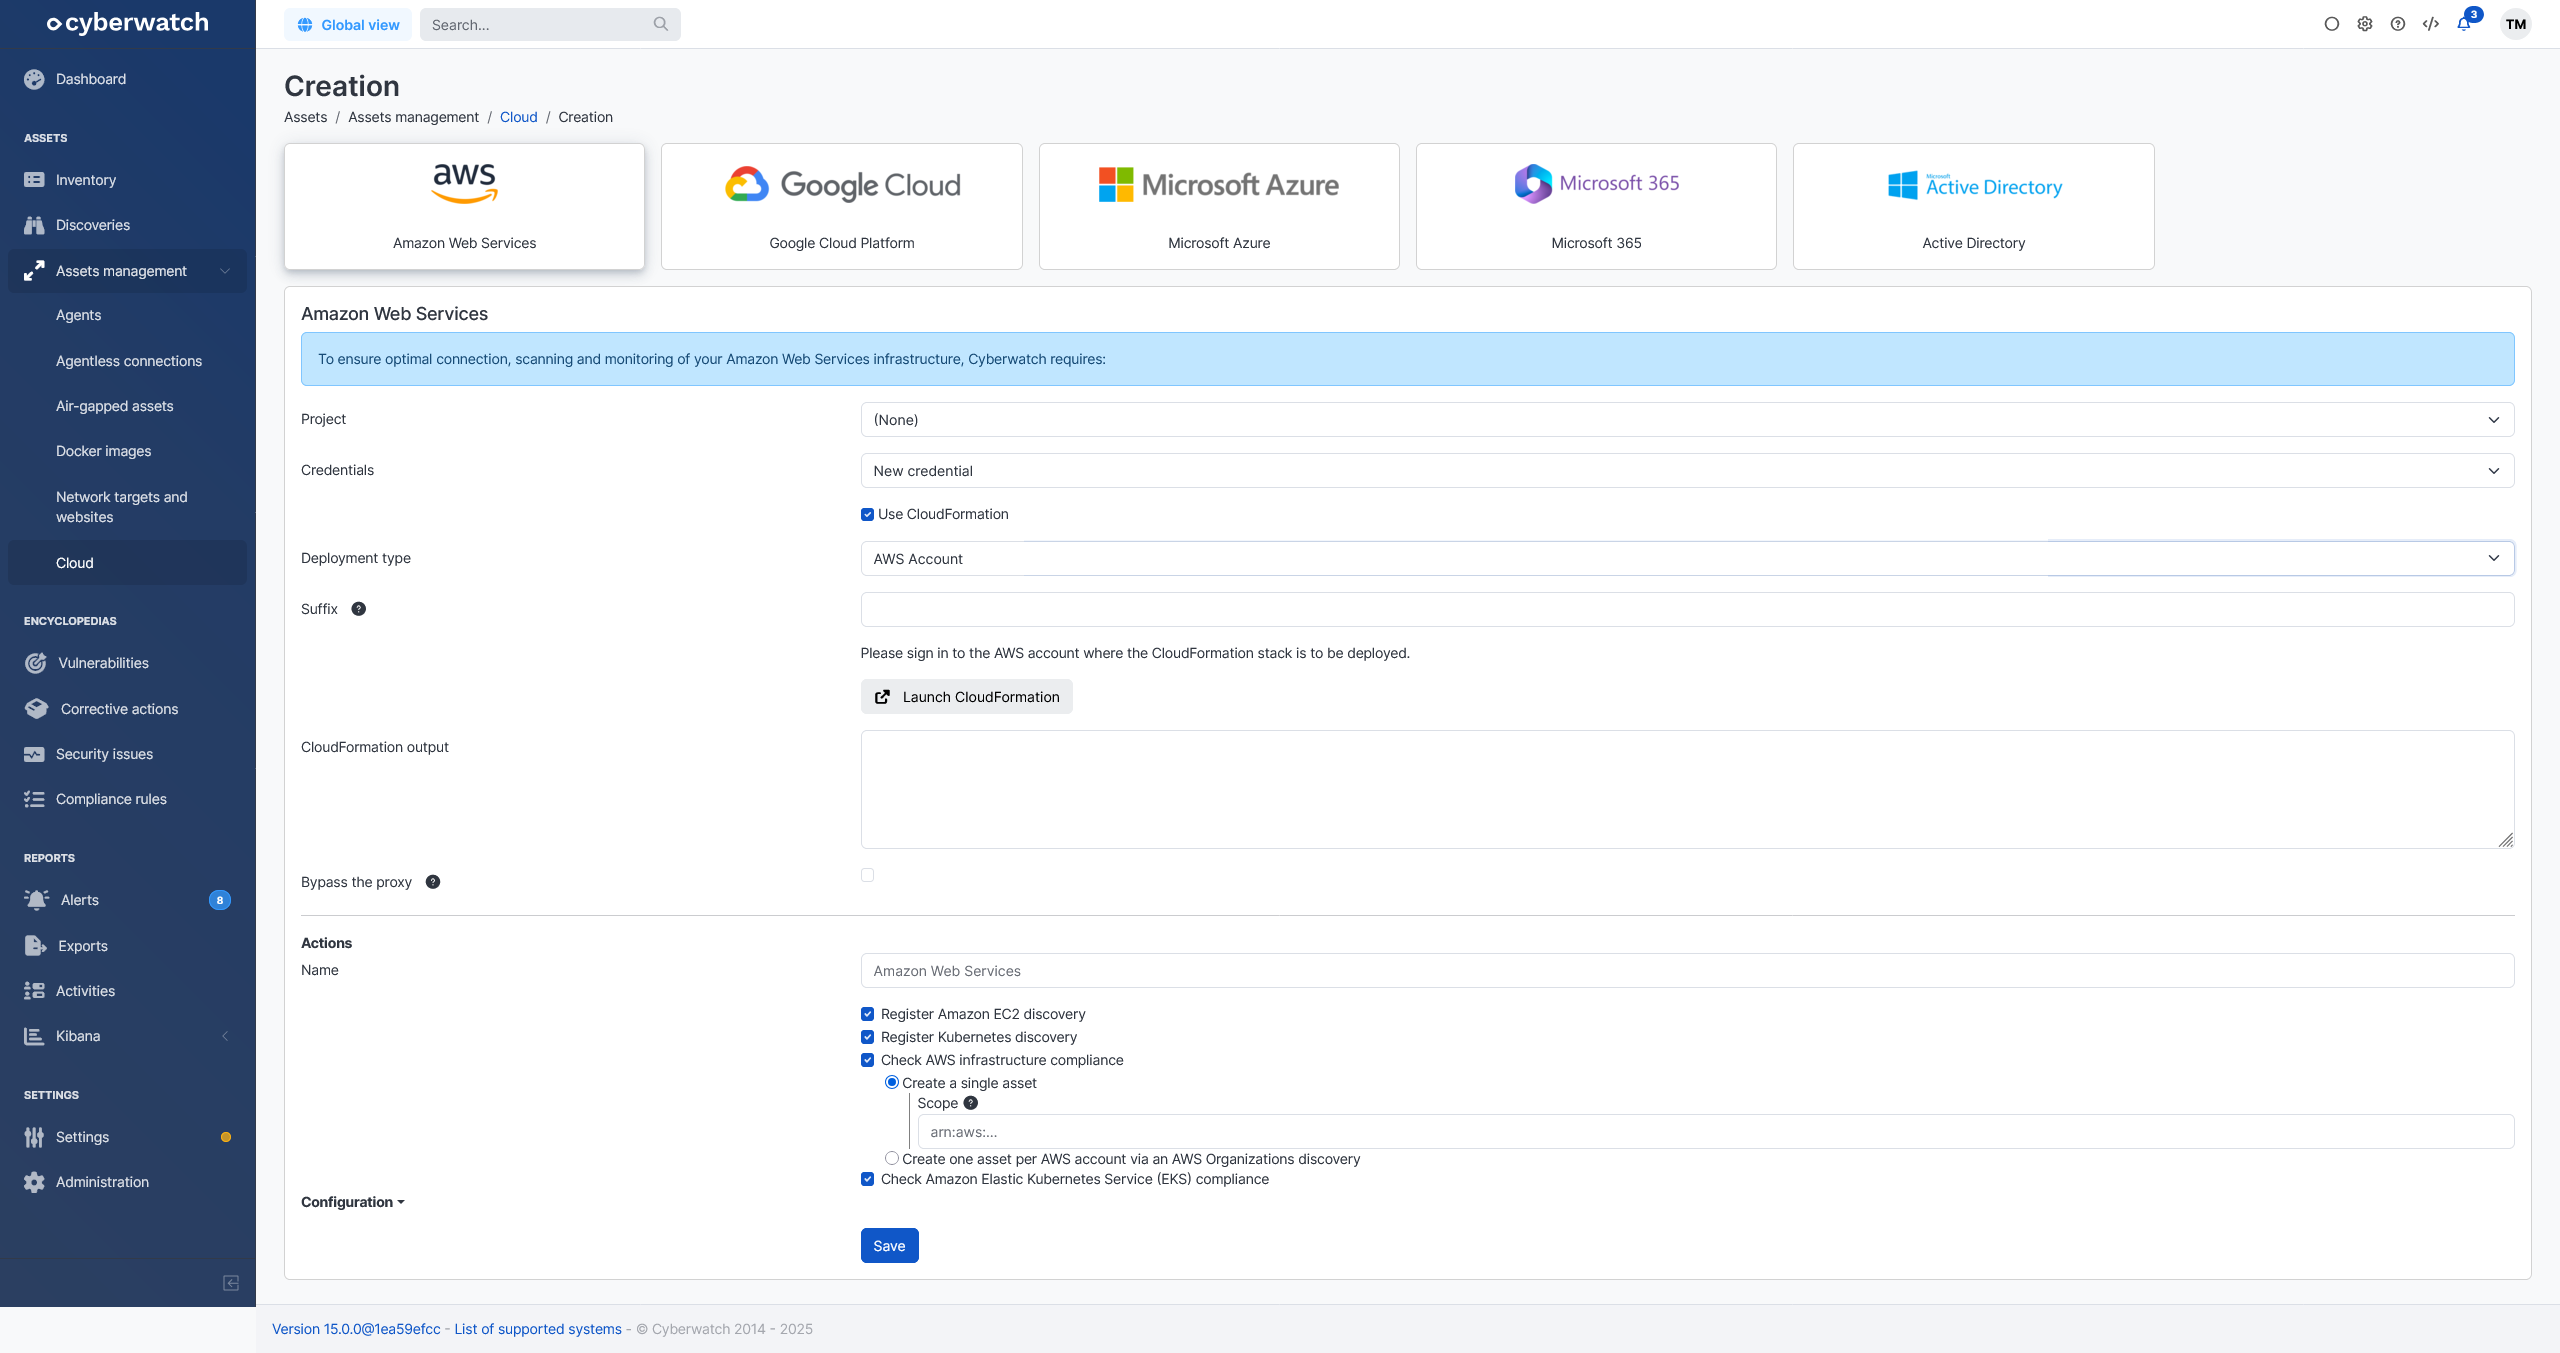
- Núvol: compatibilitat amb la integració amb CloudFormation, per simplificar l’addició dels vostres entorns AWS a Cyberwatch i obtenir una visibilitat més gran de tots els vostres recursos (vista prèvia)
Funcionalitats noves:
- API: ara tots els usuaris poden accedir a l’API
- Objectius de xarxa i llocs web: ara les pàgines recorregudes durant l’escaneig de l’objectiu es poden veure a la pestanya Pàgines web de la pàgina de detalls de l’actiu
- Conformitat: addició del marc de conformitat CIS Amazon Elastic Kubernetes Service (EKS)
- Descobriments:
- Addició d’un descobriment AWS Organizations
- Addició d’un descobriment Microsoft Hyper-V
- Proveïdors d’identitat: es pot definir un termini abans de la desactivació o la supressió d’usuaris
- Imatges Docker: es poden escanejar contenidors Podman en actius Linux
- Kibana: addició d’un tauler nou dedicat a les vulnerabilitats prioritàries
- Perímetre:
- Addició de les alertes de seguretat de Veeam Backup & Replication
- Compatibilitat amb Debian 13
- Compatibilitat amb Erlang OTP
- Compatibilitat amb l’agent Amazon SSM a Windows
- Compatibilitat amb ManageEngine ADSelfService Plus
- Compatibilitat amb Rocky Linux 10
Funcionalitats modificades i rendiment:
- API: la ruta
/api/v3/servers/{id}/cve_announcements/{cve_code}també permet definir una data de reactivació per a una vulnerabilitat - Núvol: millores d’UX de l’assistent per facilitar l’ús de les funcionalitats de descobriment i de conformitat
- Conformitat:
- Es poden definir marcs de conformitat propis d’un projecte, cosa que permet, sobretot, que els administradors del sistema limitats gestionin la conformitat dels seus actius
- Actualització de diversos marcs de conformitat CIS
- Connexions sense agent: renovació de la funcionalitat de detecció dels dispositius SNMP
- Descobriments:
- Ara els descobriments Amazon ECR es basen en l’API d’AWS
- Els descobriments AWS s’han reanomenat Amazon EC2
- Ara els descobriments DNS i Certificate Transparency es basen en Nmap
- Ara un administrador del sistema amb accés limitat pot executar descobriments
- Enciclopèdia de vulnerabilitats: ampliació dels catàlegs de CVE a autoritats diferents de CERT-FR ALE i CISA KEV
- Credencials desades: millora de la compatibilitat amb els punts de connexió dels registres Amazon ECR
- Imatges Docker:
- Les anàlisis fallides es tornen a executar automàticament
- Compatibilitat amb les imatges amb UID i GID superiors a 60000
- MITRE ATT&CK: ara Cyberwatch es basa en les tècniques d’atac de la versió 17 d’ATT&CK
- Motor d’escaneig: millores en l’anàlisi dels dispositius IBM AIX
- Eines externes: ara es pot especificar el format del cos de les sol·licituds Syslog
- Perímetre: millora de la compatibilitat amb Veritas Netbackup
Correccions:
- Accions correctives: correccions en la compatibilitat amb el gestor de paquets de Windows per a les actualitzacions de les aplicacions de tercers
- Conformitat:
- S’ha corregit la verificació de la regla ICS-LIN-6.6.9
- S’ha corregit la verificació de regles del marc de conformitat CIS Microsoft Windows Server 2022
- Descobriments:
- Correcció d’un problema de recuperació d’adreces IP en els descobriments Proxmox
- Correcció d’un problema d’unicitat a les relacions de grups detectat en afegir automàticament grups als actius associats en mode Sincronització