

Cronologia delle versioni dell’applicazione Cyberwatch
16.1.3 (2026-11-04)
Correzioni:
- Sicurezza: aggiornamento di sicurezza del framework dell’applicazione
16.1.2 (2026-11-03)
Nuove funzionalità:
- Enciclopedia delle vulnerabilità: aggiunti i bollettini di sicurezza di Lenovo e NVIDIA
- Motore di scansione: rilevamento delle vulnerabilità dei driver grafici NVIDIA su Windows
Funzionalità modificate e prestazioni:
- Asset: gli indirizzi IP del blocco 100.64.0.0/10 (RFC 6598), utilizzato in particolare per il CGNAT, sono ora considerati privati nel calcolo dell’esposizione di rete
- Dettagli di un asset: vengono ora raccolte fino a 250 connessioni di rete in entrata e 250 in uscita per asset, invece di 100 in precedenza
Correzioni:
- Motore di scansione: su Windows, l’eseguibile
copilot.exefornito con Visual Studio Code non viene più rilevato come una versione di Visual Studio Code, il che faceva comparire erroneamente vulnerabilità e una patch
16.1.1 (2026-11-02)
Correzioni:
- Aggiornamento: corretto un errore di migrazione del database che bloccava l’aggiornamento alla versione 16.1 dalla versione 15.9 o precedenti
16.1 (2026-11-02)
Cyberwatch 16.1 modernizza la presentazione delle vulnerabilità e ne facilita la remediation. Questa versione introduce inoltre il supporto dei server MCP e delle regole CIS associate. Rafforza la sicurezza degli accessi con l’autenticazione a due fattori per gli account locali e LDAP.
L’aggiornamento a Cyberwatch 16.1 può richiedere migrazioni del database più lunghe del solito, in particolare sulle istanze con numerosi asset e quando la versione 16.0.5 non è stata installata in precedenza. Queste migrazioni ottimizzano l’archiviazione dei collegamenti tra le vulnerabilità e le azioni correttive degli asset, riducendo del 50% lo spazio occupato dal database su disco e nella memoria RAM. Durante l’aggiornamento, una pagina di attesa consente di seguire l’avanzamento delle diverse migrazioni. Nella notte successiva all’aggiornamento, un’operazione di ottimizzazione può inoltre ricostruire la tabella delle vulnerabilità degli asset per liberare spazio su disco. Sulle istanze con numerosi asset, questa operazione può richiedere temporaneamente uno spazio libero su disco paragonabile alle dimensioni della tabella.
La chiave pubblica dei server SSH viene ora verificata sistematicamente durante le connessioni agentless. La chiave viene registrata dopo la prima connessione riuscita e qualsiasi modifica successiva comporta il rifiuto delle connessioni seguenti. La precedente opzione di verifica della chiave SSH dell’host, disponibile nelle impostazioni avanzate, è stata quindi rimossa. In caso di reinstallazione di un server o di modifica della relativa chiave SSH, modificarne la connessione agentless e selezionare «Reimposta e accetta qualsiasi nuova chiave» per registrare la nuova chiave.
Funzionalità principali:
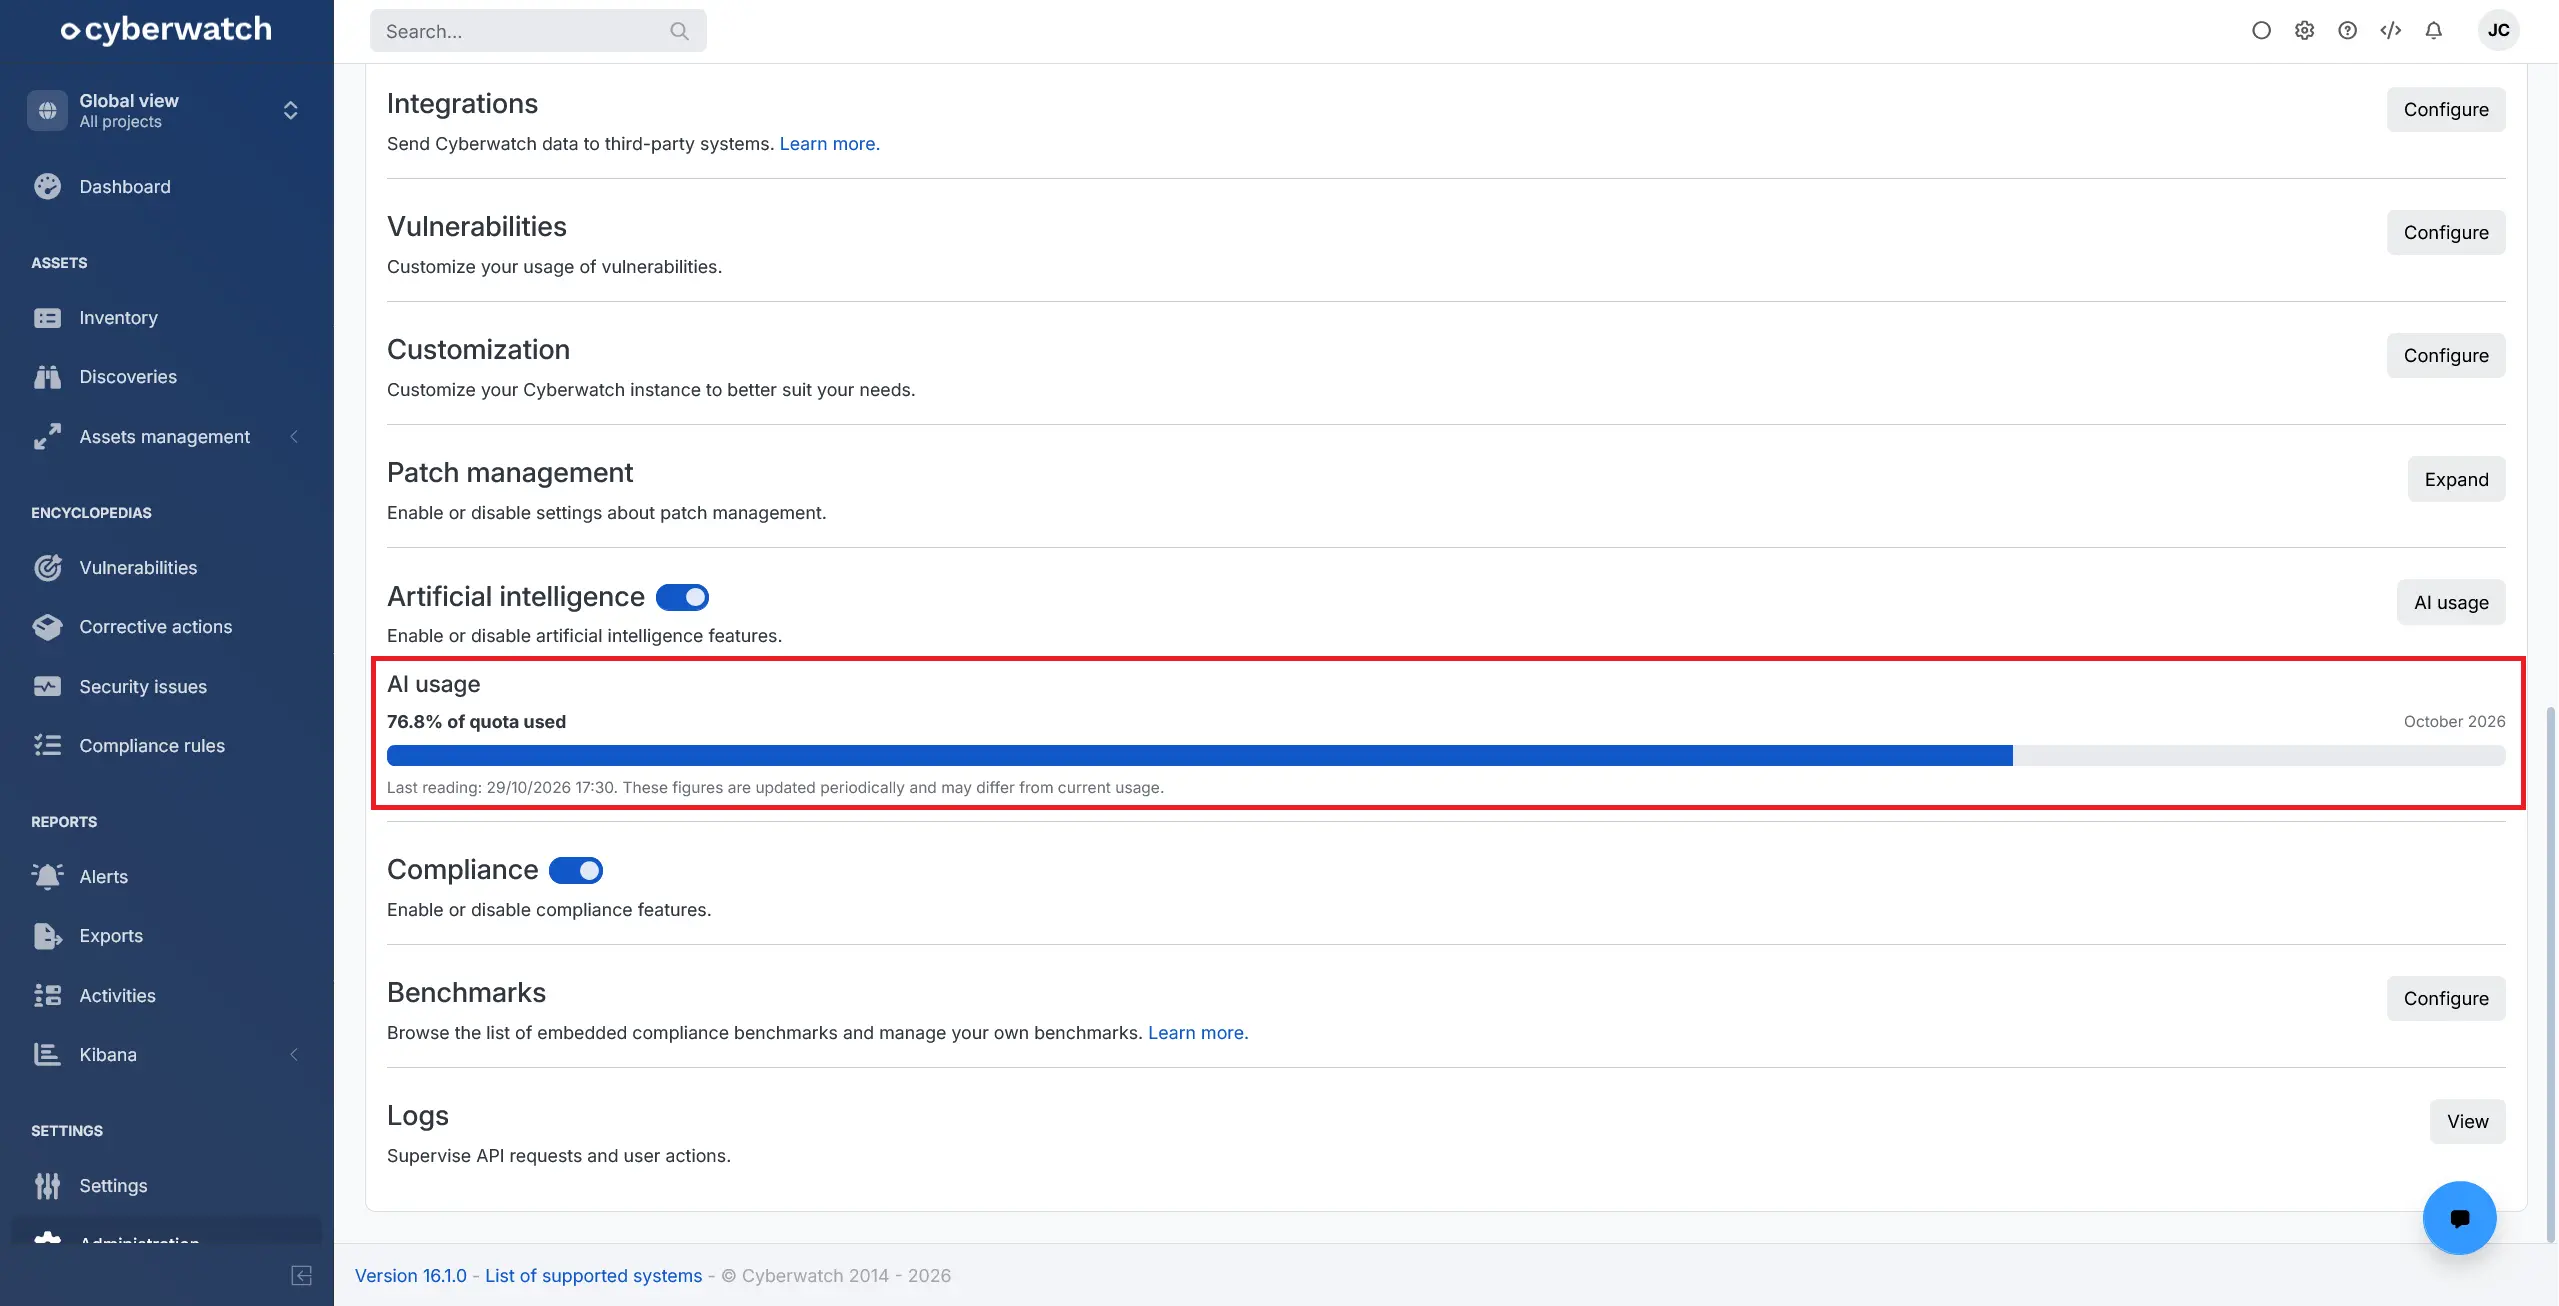
- IA: un nuovo indicatore nella pagina di amministrazione di Cyberwatch consente di monitorare il consumo della quota mensile delle funzionalità di intelligenza artificiale e segnala quando il consumo si avvicina o supera il limite autorizzato (anteprima)
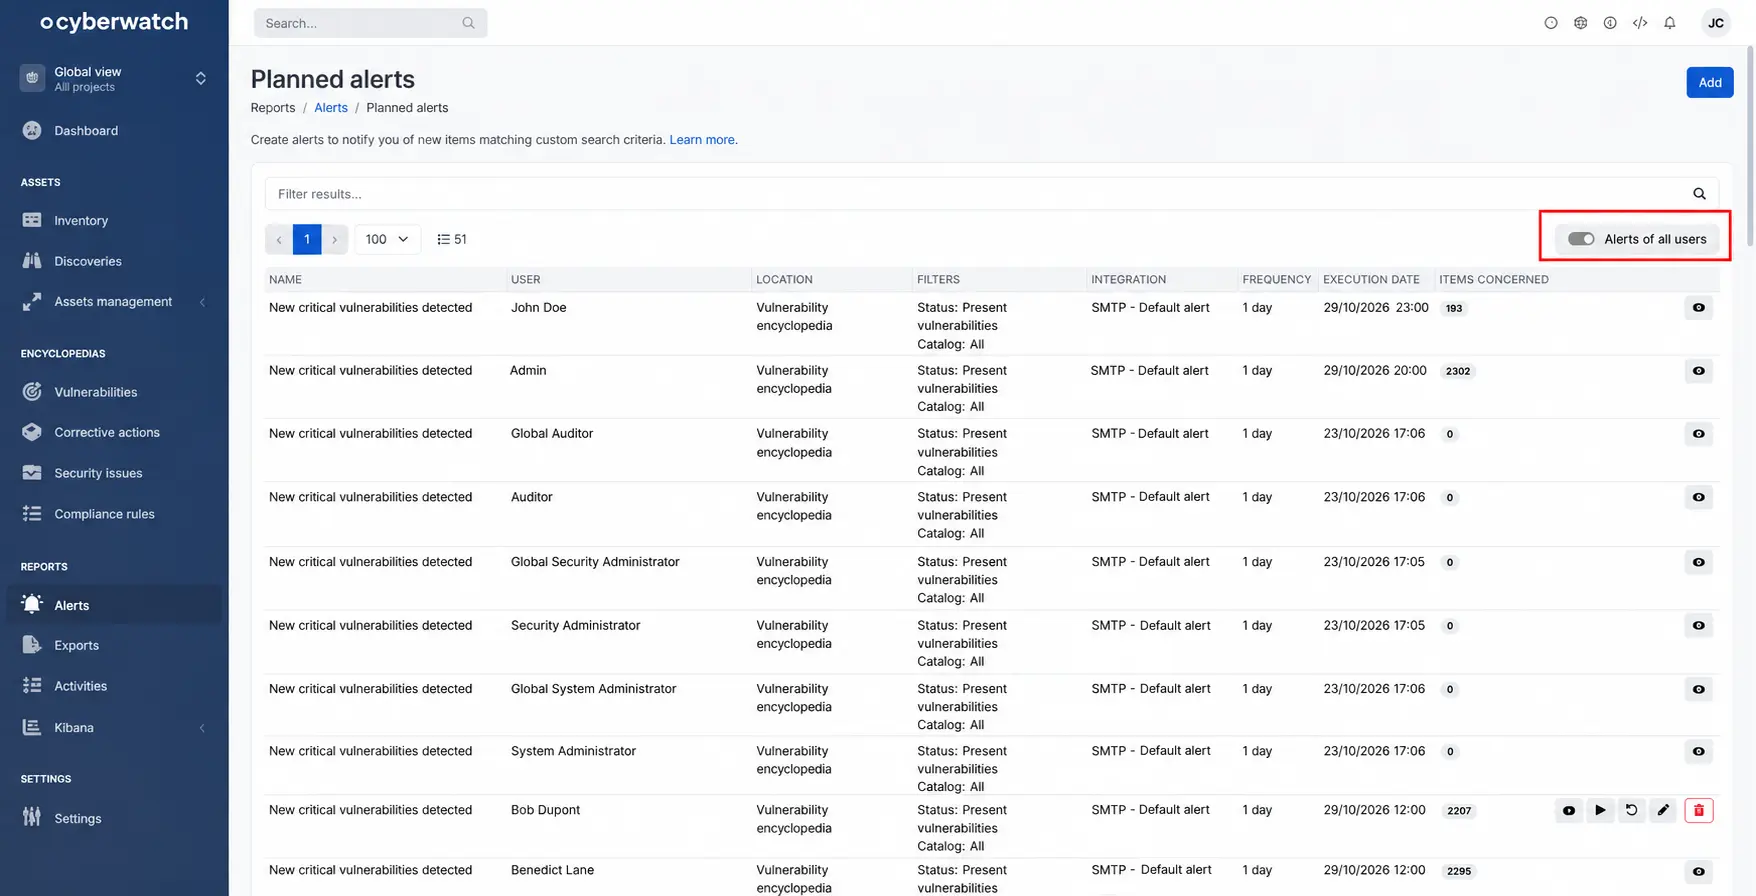
- Alert: gli amministratori possono ora consultare gli alert pianificati di tutti gli utenti da una vista centralizzata e individuarli facilmente mediante filtri di ricerca per nome, utente e posizione (anteprima)
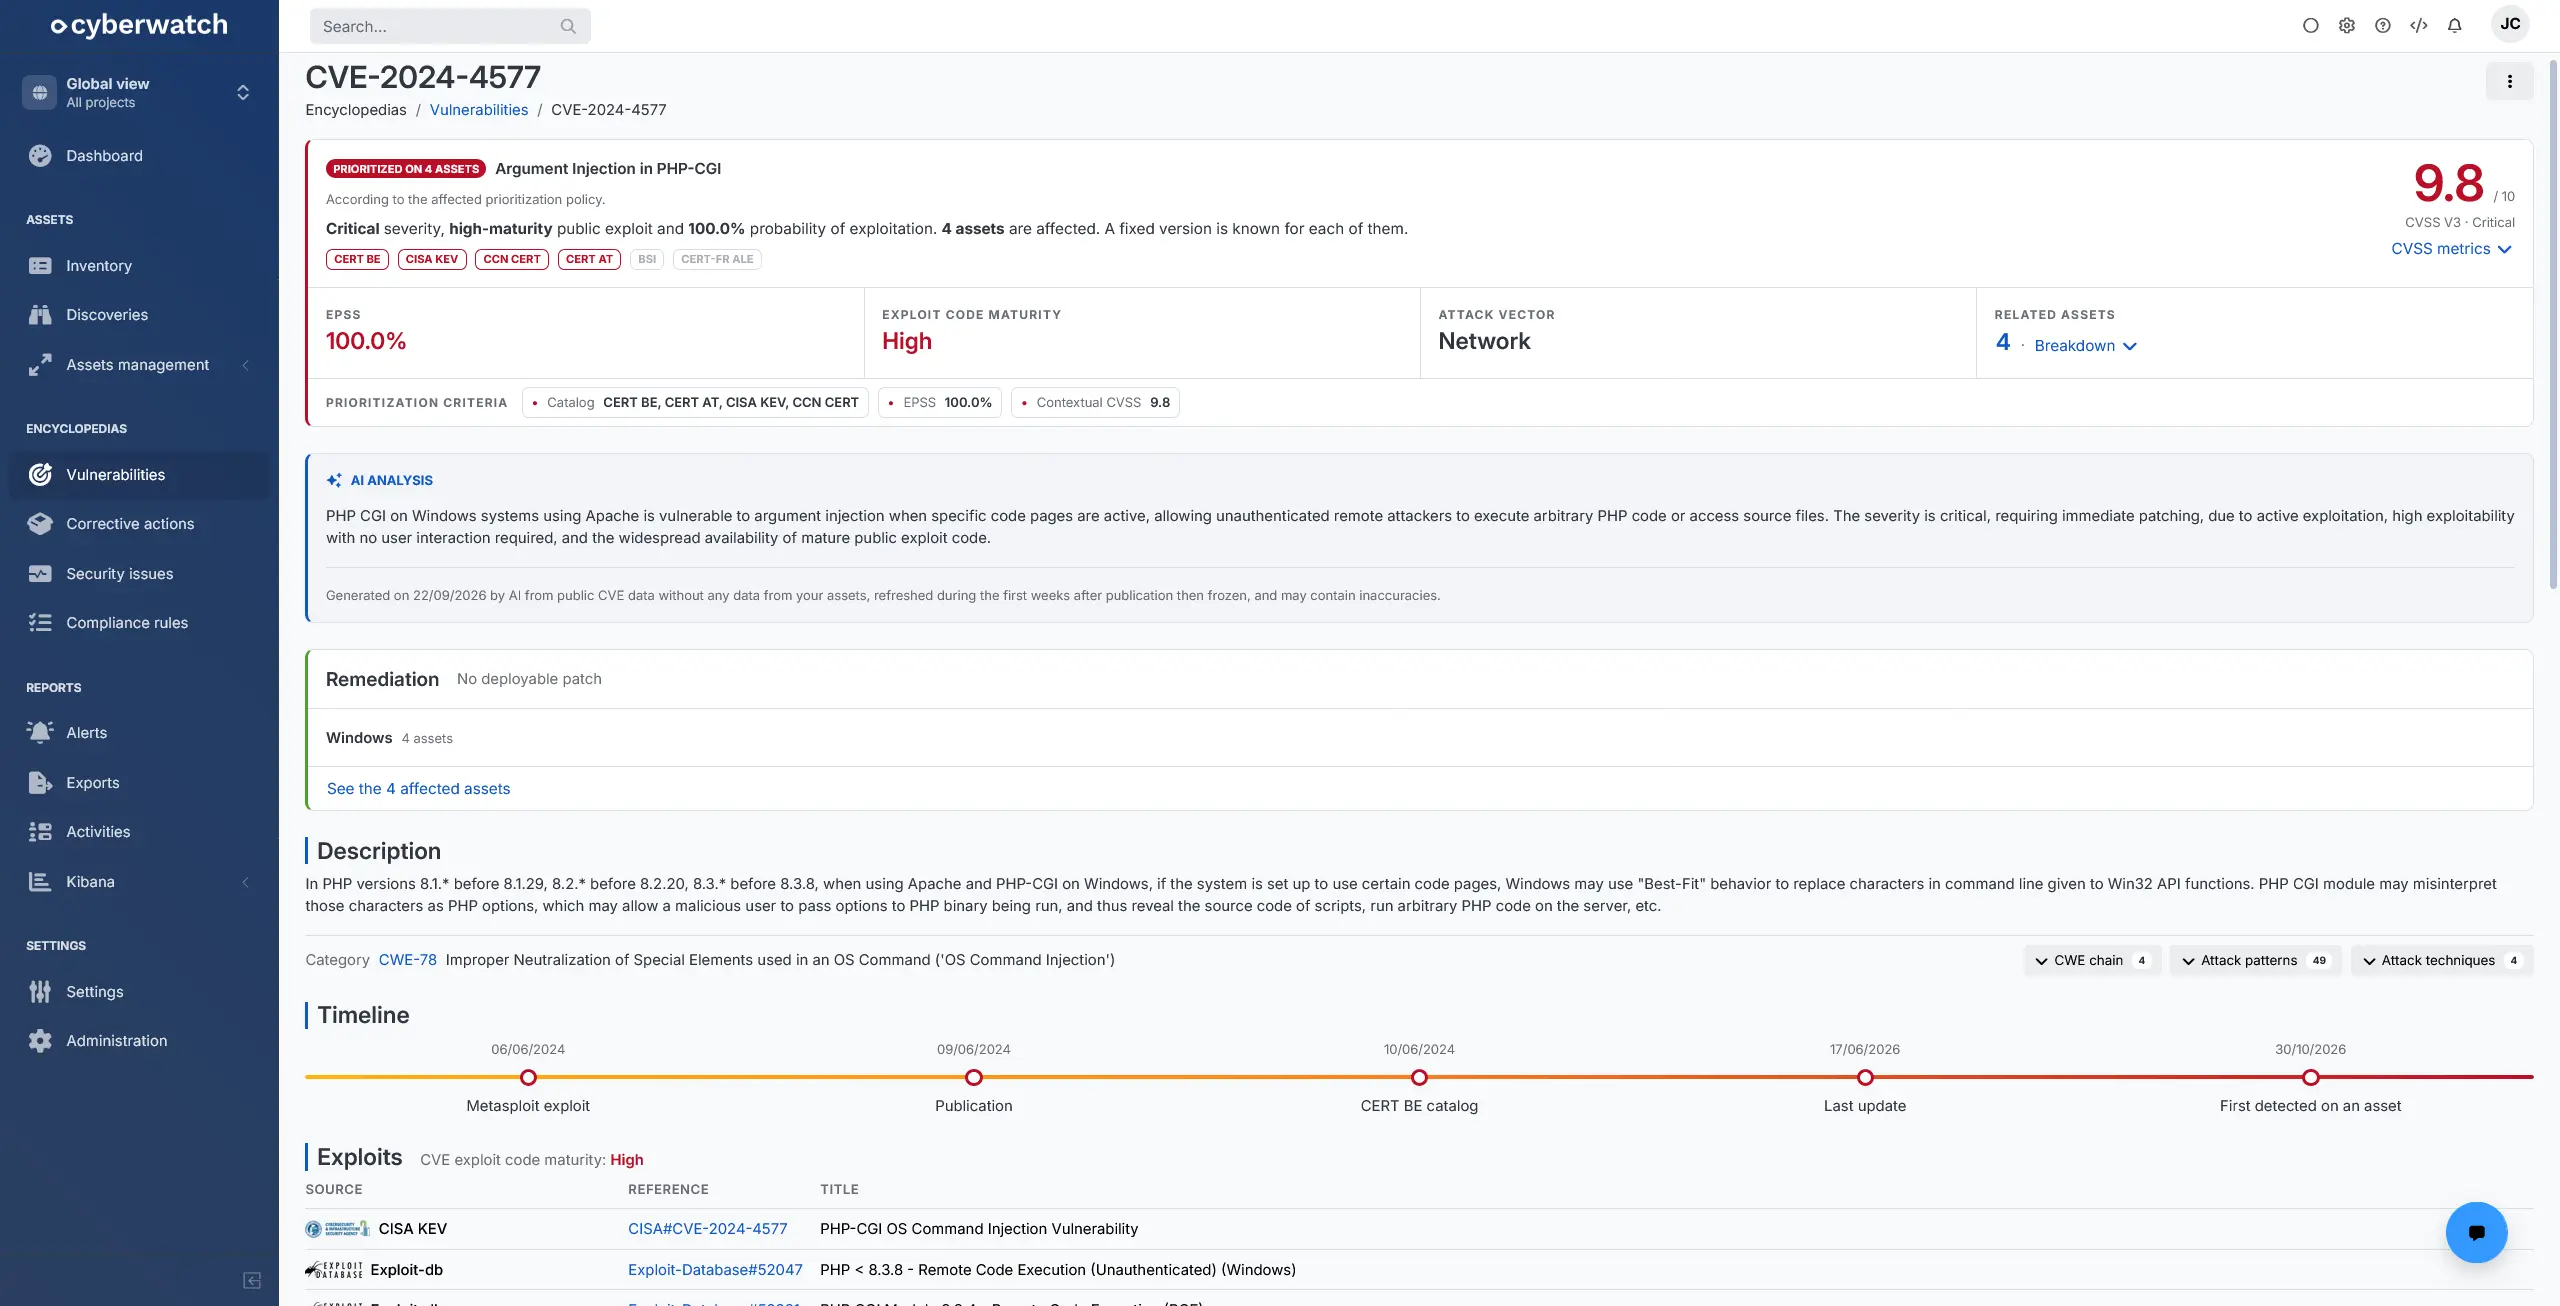
- Dettagli di una vulnerabilità: la vista è stata completamente riprogettata per offrire una presentazione più chiara e strutturata delle informazioni essenziali: punteggi, cronologia, exploit, tecnologie e avvisi di sicurezza. Una nuova sezione «Remediation» facilita il passaggio dall’analisi all’azione, raggruppando le azioni correttive disponibili e le possibilità di distribuzione (anteprima)
- Lingue: Cyberwatch è ora disponibile in catalano
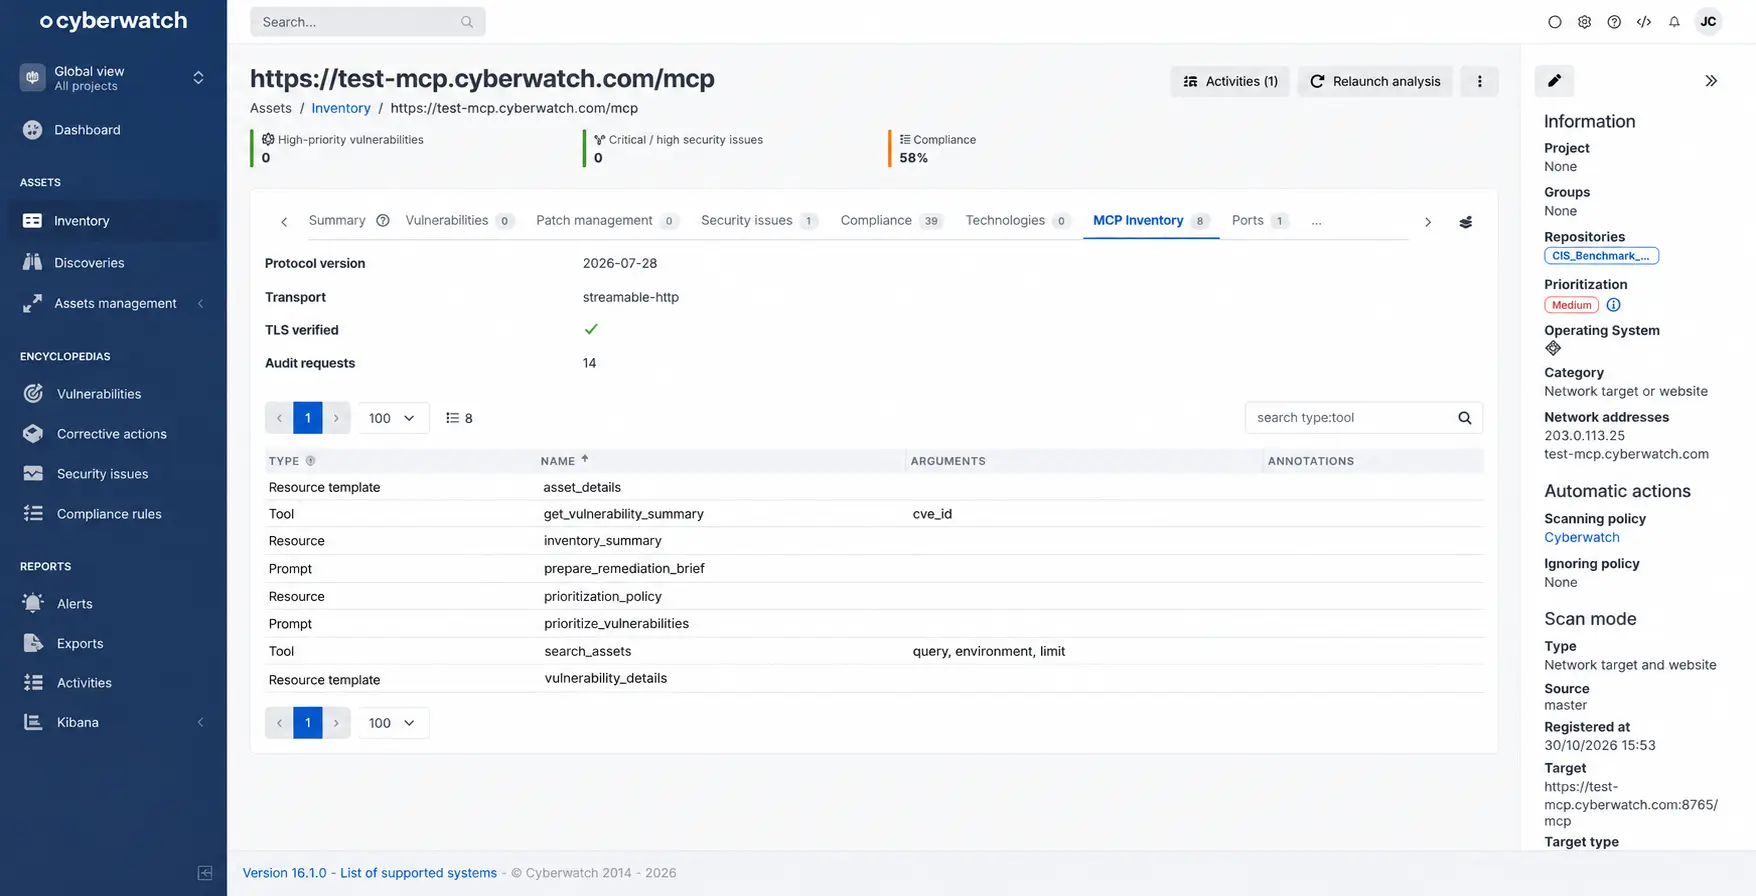
- Target di rete e siti web: Cyberwatch consente ora di registrare ed eseguire l’audit dei server MCP senza eseguirne gli strumenti. L’inventario degli strumenti, delle risorse e dei prompt, i problemi di sicurezza rilevati e i risultati della valutazione di conformità al framework CIS MCP Server Benchmark v1.0.0 sono disponibili nei dettagli del target (anteprima)
- Report: miglioramento della presentazione dei report PDF con riepiloghi più strutturati e schede più concise
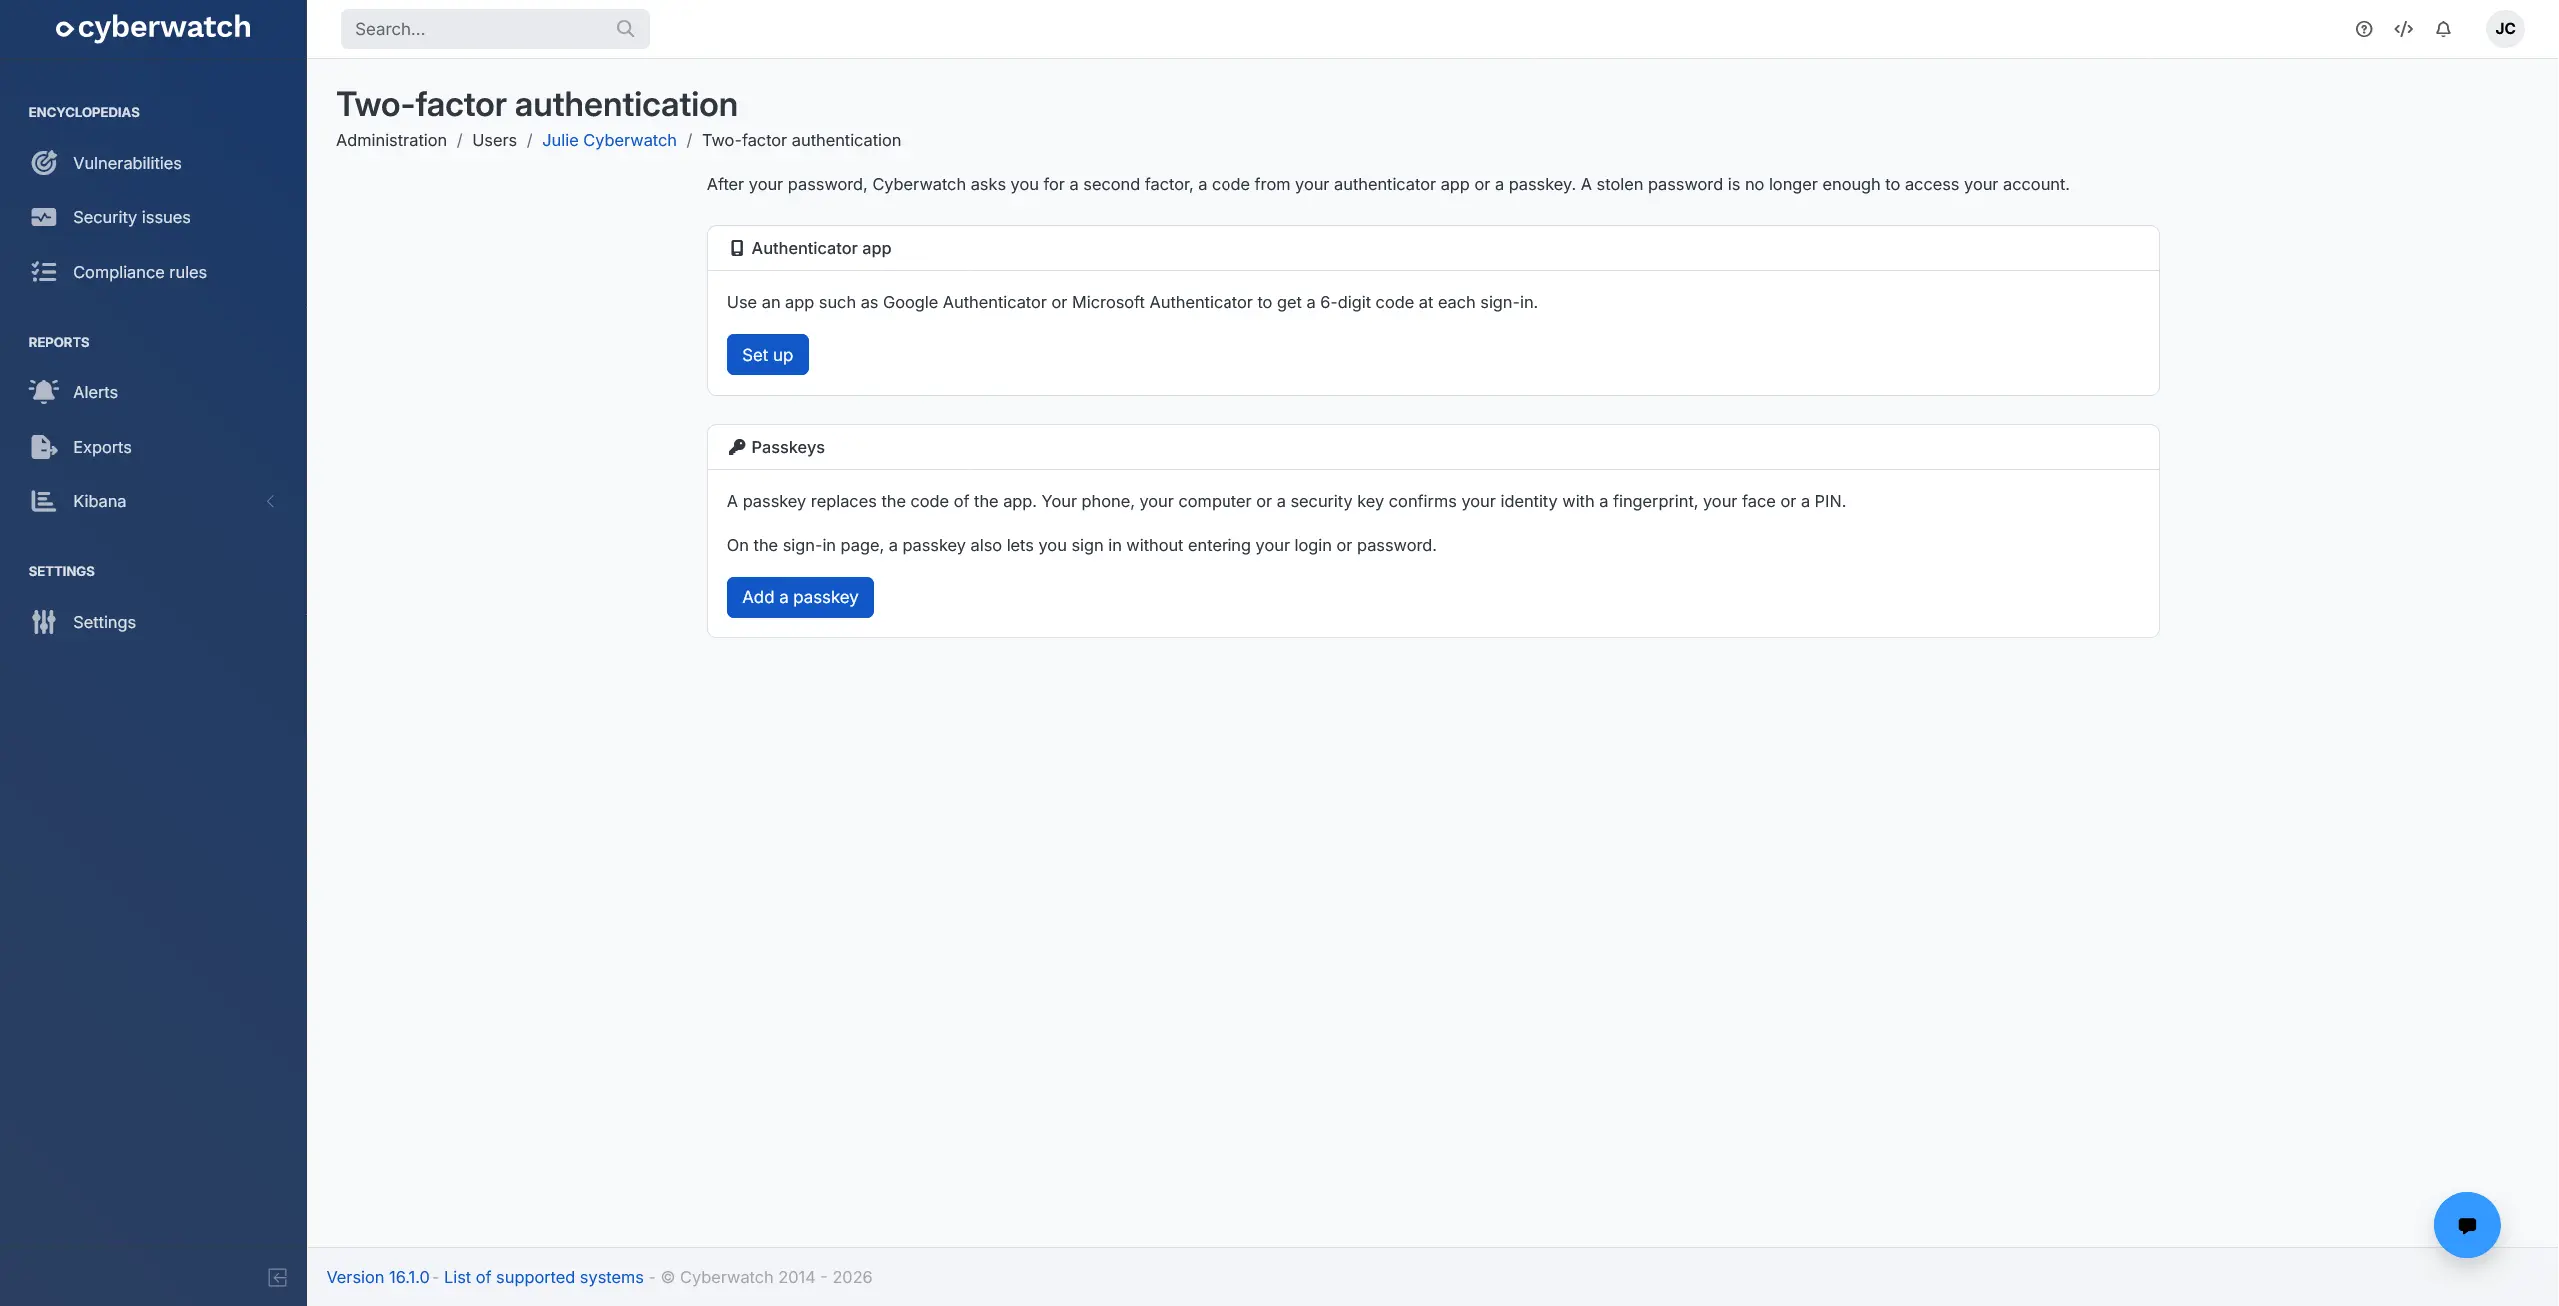
- Utenti: aggiunta dell’autenticazione a due fattori per gli account locali e LDAP, tramite un’applicazione di autenticazione o una passkey, nonché codici di recupero. Può essere imposta agli account con il ruolo Amministratore o a tutti gli account locali e LDAP. Gli account locali possono inoltre accedere senza password tramite una passkey e gli amministratori possono reimpostare il secondo fattore di un utente (anteprima)
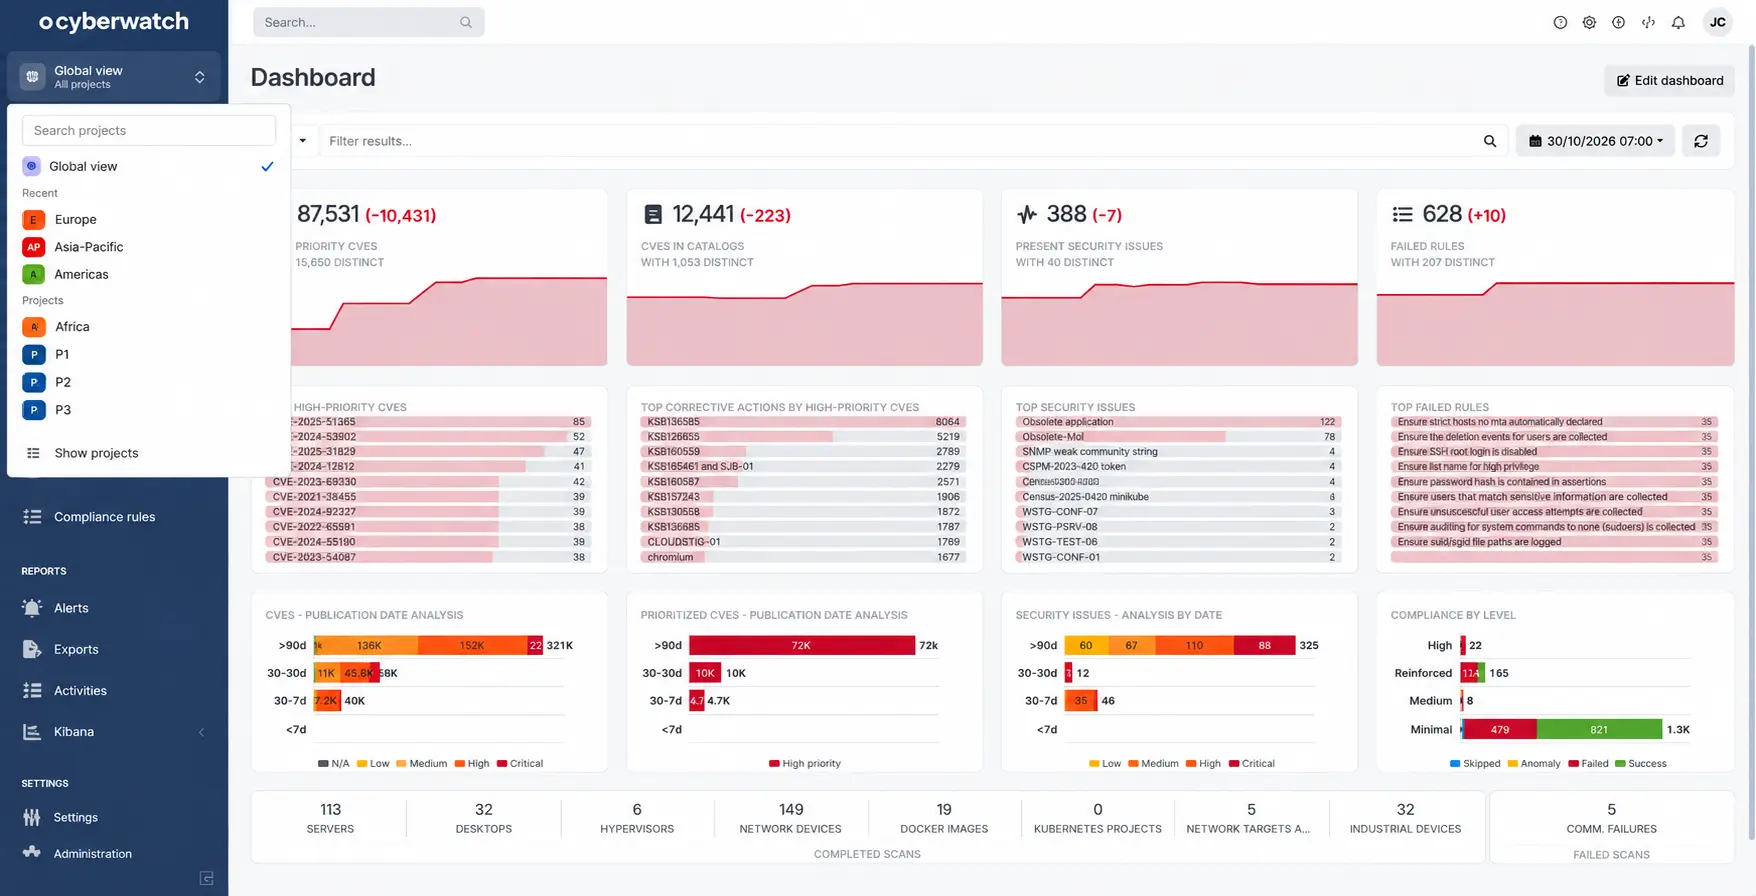
- UX: il selettore di progetto è ora accessibile dal menu. Mostra gli ultimi tre progetti selezionati, seguiti dagli altri progetti accessibili all’utente (anteprima)
Nuove funzionalità:
- Amministrazione: una nuova pagina di monitoraggio dell’avvio di Cyberwatch mostra le diverse fasi di avvio e consente di seguire nel dettaglio l’avanzamento delle operazioni di aggiornamento del database
- Connessioni agentless:
- Aggiunta della verifica della chiave pubblica del server SSH, con visualizzazione della relativa impronta e possibilità di registrare una nuova chiave quando quella del server cambia
- Possibilità di modificare il metodo di autenticazione SSH o WinRM di un asset esistente senza perderne la cronologia
- IA:
- I riepiloghi delle CVE generati dall’IA sono ora disponibili in italiano e catalano
- L’assistente conversazionale consente ora di creare gruppi e associarvi asset a partire da richieste in linguaggio naturale, rispettando i progetti e i diritti degli utenti
- Asset air gap: i file SBOM in formato SPDX 3.0 JSON possono essere importati come asset air gap
- API:
- Aggiunta della route
/api/v3/saved_queriesper recuperare le query salvate - Le route
/api/v3/cve_announcementse/api/v3/cve_announcements/{cve_code}restituiscono il riepilogo generato dall’IA di ogni CVE nelle lingue disponibili - Le route
/api/v3/userse/api/v3/users/{id}restituiscono lo stato di configurazione dell’autenticazione a due fattori degli utenti
- Aggiunta della route
- Conformità degli ambienti cloud: Cyberwatch distingue ora le risorse AWS non conformi da quelle non valutate
- Conformità: aggiunta di diverse regole SBP per Linux e Windows
- Discovery: pianificazione più precisa delle esecuzioni grazie al nuovo campo «Ricorrenza», che sostituisce il campo «Periodo» e consente di selezionare i giorni, gli orari di esecuzione e il fuso orario
- Strumenti esterni: supporto del formato RFC 5424 per l’invio di eventi a un server Syslog remoto
- Gruppi: durante la creazione di un gruppo è ora possibile selezionarne il progetto, informazione esposta anche tramite l’API
- Log: le viste delle azioni degli utenti e delle richieste inviate all’API dispongono ora di una barra di ricerca con filtri e paginazione. Il log delle azioni degli utenti include inoltre un calendario delle attività che mostra il numero di azioni al giorno e consente di filtrare i risultati per data
- Perimetro:
- Aggiunta e correzione di numerose date di fine vita per le applicazioni Microsoft, Java, Python, PHP, Ruby, Erlang, i database, le postazioni di lavoro e i dispositivi di rete
- Aggiunta del supporto di Android 17
- Aggiunta del supporto dei dispositivi Extreme Networks ExtremeCloud IQ Controller
- Aggiunta del supporto di SAP GUI for Java e miglioramento del rilevamento delle vulnerabilità di SAP GUI for Windows a partire dalle note di sicurezza SAP
- Aggiunta del supporto di Zabbix Agent e Zabbix Agent 2 su Windows
- SMTP: supporto dell’autenticazione OAuth 2.0 per l’invio di e-mail tramite Microsoft 365
Funzionalità modificate e prestazioni:
- Connessioni agentless: miglioramento della compatibilità degli accessi SSH con Ubuntu 25.10 e versioni successive
- API: le route
/api/v3/servers/{id}/,/api/v3/cve_announcements/{cve_code}e/api/v3/vulnerabilities/servers/{id}non restituiscono più la data dell’ultimo aggiornamento di ogni CVE associata a un asset. Le date di rilevamento e correzione restano disponibili - Provider di identità: rafforzamento della sicurezza della disconnessione SAML (Single Logout) mediante la verifica della firma delle richieste, per impedire qualsiasi chiusura di sessione non autorizzata
- Cloud:
- Miglioramento dell’inventario delle risorse AWS per coprire meglio le risorse valutate dalle regole di conformità CIS
- Miglioramento dell’inventario delle risorse Oracle Cloud e della leggibilità dei relativi risultati di conformità
- Conformità: miglioramento del supporto dei benchmark SCAP Security Guide per Red Hat Enterprise Linux e SUSE Linux Enterprise Server
- Dettagli di una vulnerabilità: il riepilogo generato dall’IA di una CVE viene ora aggiornato automaticamente quando aumenta la maturità dell’exploit, in modo da tenere conto delle nuove informazioni sulla relativa sfruttabilità
- Dettagli di un asset:
- Possibilità di eseguire nuovamente e manualmente l’analisi degli asset monitorati tramite Microsoft Defender
- I risultati delle regole di conformità degli asset cloud possono ora essere visualizzati direttamente sotto la relativa riga nella tabella della scheda «Conformità»
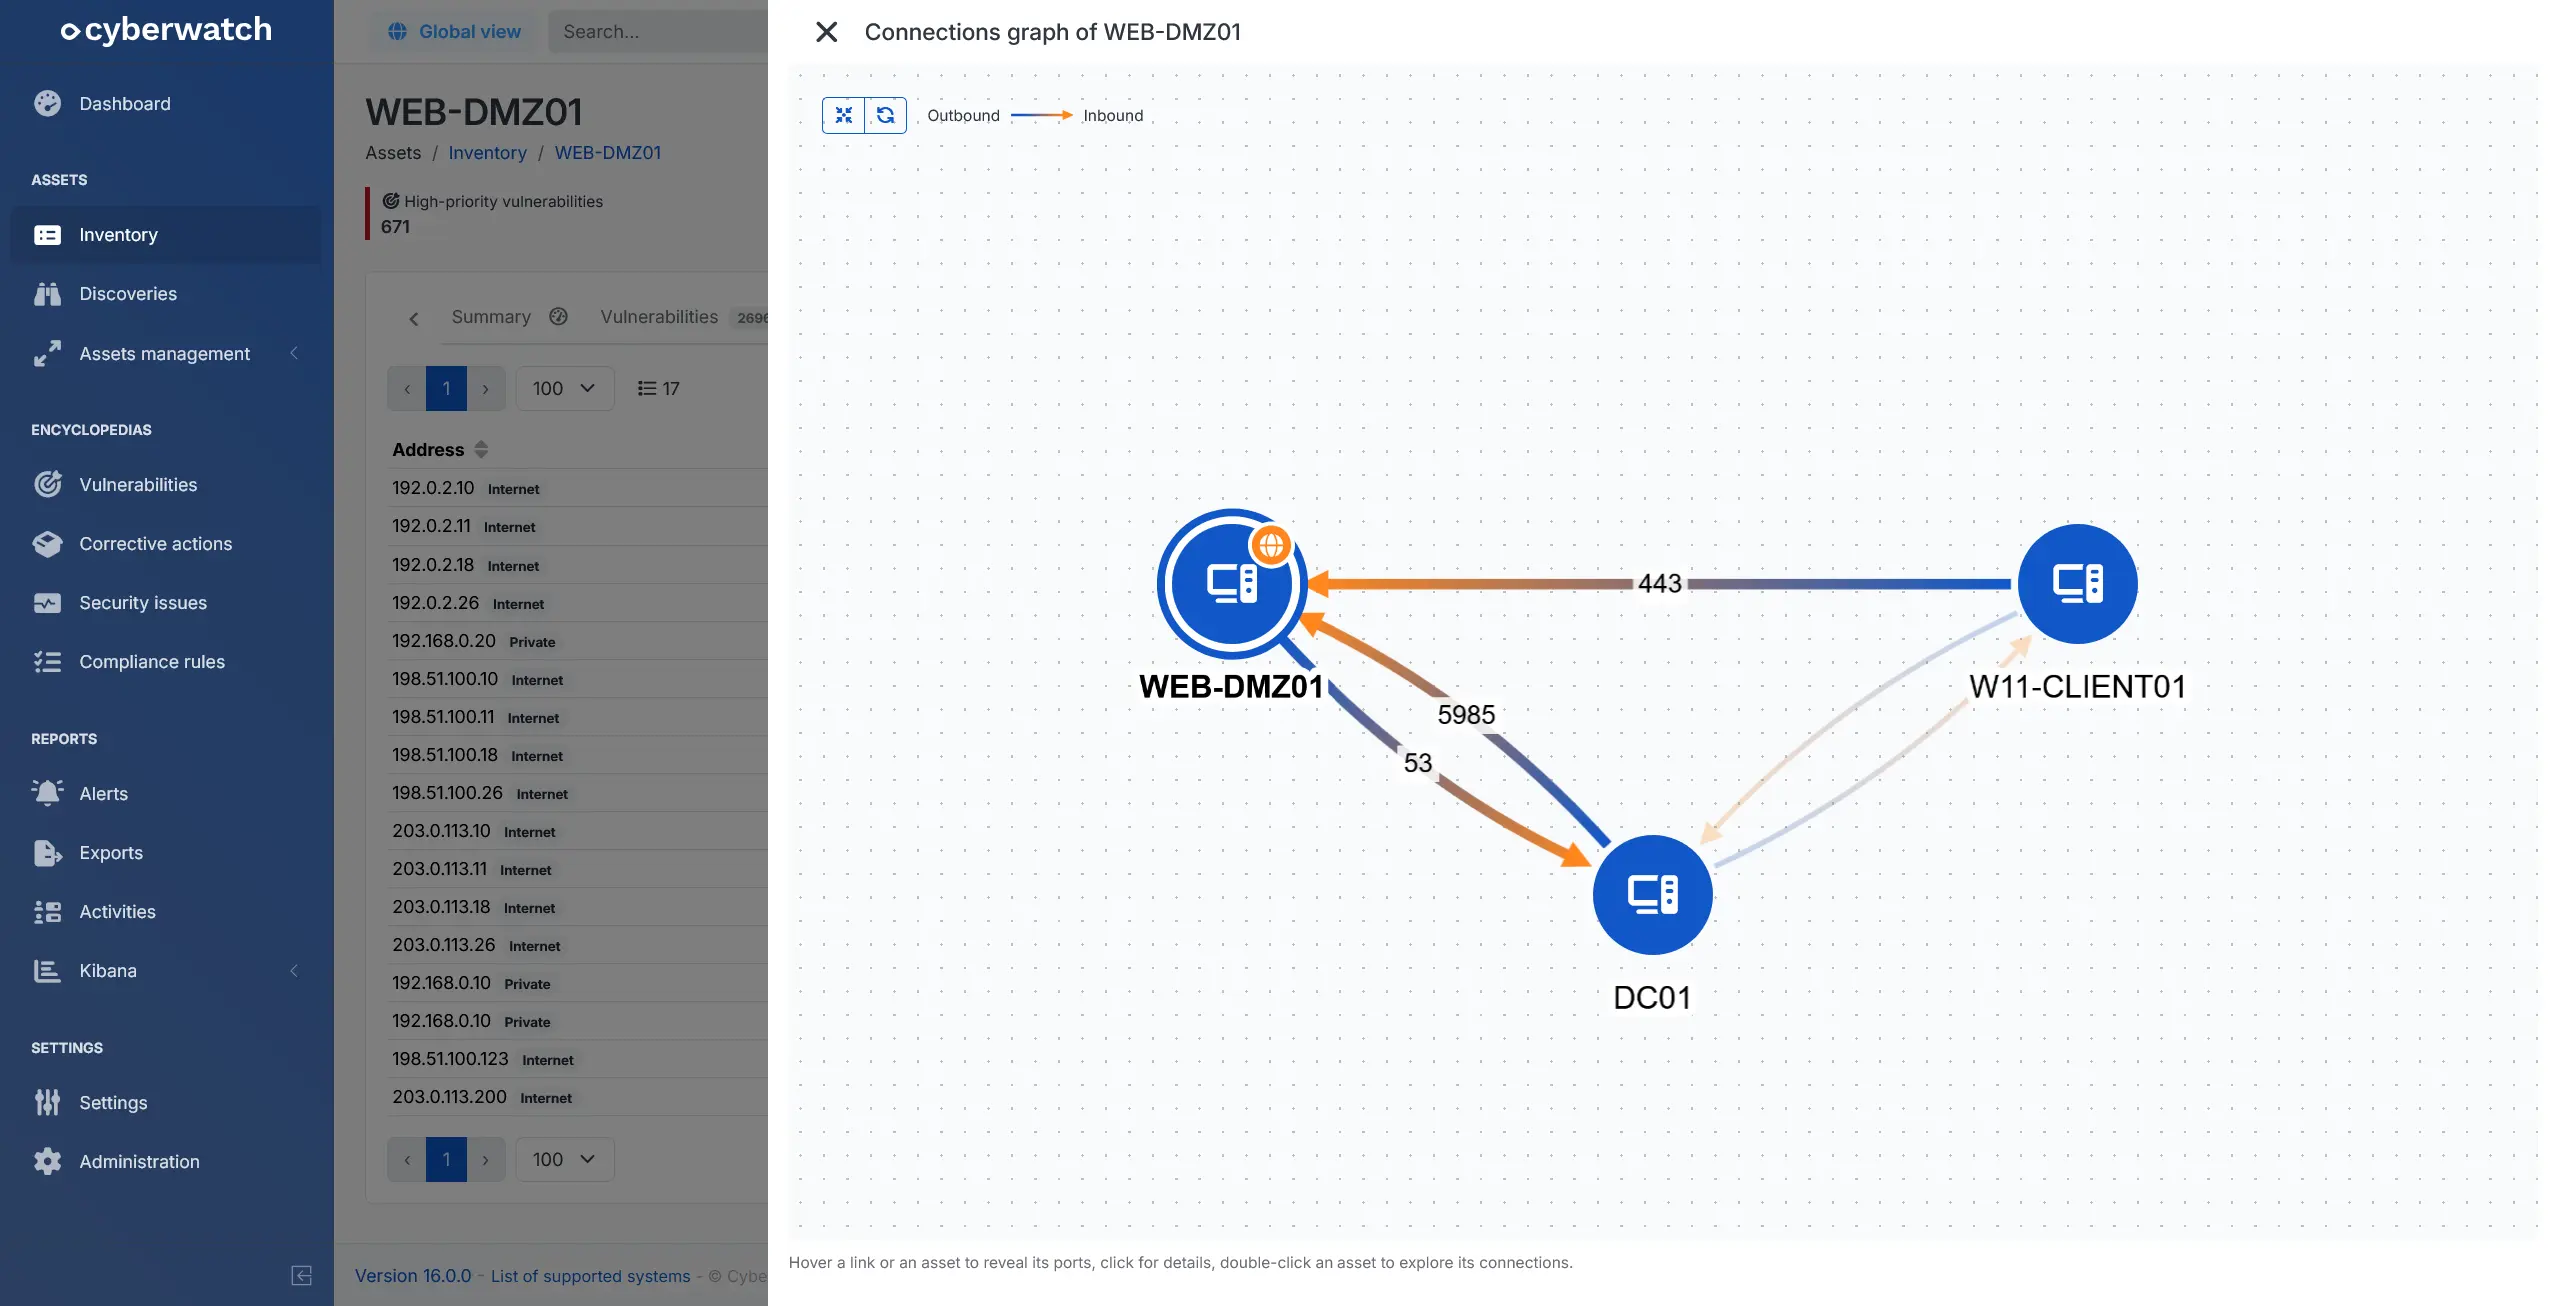
- Miglioramento della leggibilità del grafo interattivo mediante la visualizzazione diretta delle connessioni provenienti da Internet e uno spessore dei collegamenti adattato alla distribuzione di rete degli asset
- Discovery:
- Miglioramento della compatibilità delle discovery Docker Registry con i repository Nexus configurati in modalità «path-based routing»
- I tag VMware vSphere vengono ora inclusi nei metadati degli asset individuati
- Strumenti esterni: gli eventi di rilevamento, correzione e ricomparsa delle vulnerabilità vengono ora inviati al server Syslog al termine del calcolo delle vulnerabilità dell’asset, senza attendere il successivo invio periodico
- Target di rete e siti web: miglioramento del rilevamento dei framework JavaScript e correzione delle tecnologie associate erroneamente al sito web dopo un reindirizzamento di autenticazione
- Policy:
- Miglioramento della configurazione degli script di analisi con una nuova modalità di esecuzione «Una volta» e la possibilità di impedirne l’avvio automatico in modalità «Manuale». Gli script precedentemente configurati in modalità manuale passano alla modalità «Una volta» per conservarne il comportamento
- Semplificazione della pianificazione delle policy di analisi, distribuzione e riavvio mediante una finestra di configurazione comune che consente di definire ricorrenza, giorni, fasce orarie e fuso orario. Le policy di distribuzione possono ora essere eseguite ogni ora
- Motore di scansione:
- Miglioramento del rilevamento delle CVE che interessano versioni precedenti di SUSE, anche in assenza di un’azione correttiva pubblicata dal vendor
- Miglioramento della gestione degli avvisi di sicurezza Oracle Linux per il rilevamento di determinate vulnerabilità e delle azioni correttive associate
- Utenti: la modifica dell’indirizzo e-mail o della password dal proprio profilo richiede ora una conferma dell’identità e genera una notifica, inviata all’indirizzo precedente in caso di modifica dell’indirizzo e-mail
- UX: miglioramento della visualizzazione e della navigazione su smartphone e tablet
- Vulnerabilità: alle CVE incluse nel catalogo CISA KEV viene ora associata una maturità dell’exploit «Funzionale» anziché «Dimostrazione», il che può influire sulla loro prioritizzazione
Correzioni:
- Connessioni agentless: correzione del rilevamento della versione dei dispositivi Check Point tramite SNMP quando il nome del Jumbo Hotfix è scritto in minuscolo
- Alert: correzione di problemi relativi agli errori di invio, alla relativa tracciabilità nella cronologia, alla lingua delle e-mail e alla gestione degli alert disattivati
- Cloud: correzione di un problema di identificazione dell’account AWS durante le analisi che utilizzano un ruolo IAM di un altro account
- Conformità degli ambienti cloud: correzione della valutazione delle regole CIS Azure 6.2
- Conformità: correzione dei risultati di alcuni controlli SCE affinché gli errori di esecuzione vengano assegnati correttamente allo stato «Anomalia»
- Azioni correttive: il numero di vulnerabilità associate viene ora aggiornato su tutte le azioni correttive interessate dopo una modifica dello stato
- Motore di scansione:
- Correzione di un problema di rilevamento degli aggiornamenti cumulativi di Microsoft .NET Framework in base alla versione installata
- Correzione di un problema di rilevamento delle vulnerabilità che interessano Veeam Backup & Replication
- Correzione del rilevamento delle vulnerabilità PHP2Shell che interessano PAN-OS e F5 BIG-IP
- Correzione del rilevamento delle vulnerabilità su Windows grazie a una migliore gestione della versione del sistema operativo
16.0.6 (2026-10-22)
Correzioni:
- Database: il set di caratteri predefinito del database passa a utf8mb4, correggendo un blocco della sincronizzazione delle CVE nei database che utilizzano ancora latin1. Se viene utilizzato un database esterno, l’utente del database deve disporre dell’autorizzazione necessaria per modificarlo affinché la conversione venga applicata
16.0.5 (2026-10-19)
Correzioni:
- Connessioni agentless: sui dispositivi Check Point vengono ora presi in considerazione solo i Jumbo Hotfix installati. Quelli disponibili per il download, che nascondevano vulnerabilità, non vengono più considerati
- Discovery: la discovery Microsoft Defender ora rileva esclusivamente i dispositivi integrati in Defender
16.0.4 (2026-10-15)
Funzionalità modificate e prestazioni:
- Prestazioni: un asset per il quale il calcolo delle vulnerabilità è già pianificato non viene più pianificato una seconda volta. Ciò evita la saturazione delle code di elaborazione e del database negli ambienti con numerosi asset, in particolare dopo il Patch Tuesday
Correzioni:
- Motore di scansione: correzione del rilevamento delle vulnerabilità dei pacchetti modulari DNF, come Node.js, su Oracle Linux
16.0.3 (2026-10-13)
Correzioni:
- UX:
- Le tabelle che propongono azioni, incluso l’inventario degli asset, vengono nuovamente visualizzate in Firefox ESR 128
- Gli identificativi CVE più lunghi non vengono più troncati nelle tabelle
16.0.2 (2026-10-11)
Correzioni:
- Conformità: su Windows, i controlli SCE in PowerShell non vengono più trasmessi tramite la riga di comando dei processi, monitorata dagli antivirus e dalle soluzioni EDR
16.0.1 (2026-10-09)
Dopo questo aggiornamento, la prioritizzazione di alcune CVE può cambiare durante il calcolo successivo delle vulnerabilità
Correzioni:
- Sicurezza:
- Rafforzamento dell’autenticazione LDAP: l’identificativo inserito viene cercato come corrispondenza esatta nella directory e le variazioni di maiuscole, minuscole o spazi non creano più un secondo account Cyberwatch
- Rafforzamento della validazione dei dati provenienti dalle analisi Windows e utilizzati per distribuire le azioni correttive
- Azioni correttive: i contatori delle CVE delle azioni correttive non includono più le CVE già corrette
- Policy di prioritizzazione: quando cambiano le metriche SSVC di una CVE, la relativa prioritizzazione viene aggiornata durante il calcolo successivo
16.0 (2026-10-06)
Cyberwatch 16.0 mette l’intelligenza artificiale al servizio delle attività quotidiane dei team di sicurezza: un assistente integrato risponde alle domande sugli asset, le CVE possono essere accompagnate da riepiloghi concisi e la sintesi manageriale formula raccomandazioni prioritarie. Questa versione misura inoltre l’esposizione di rete degli asset, estende l’analisi agli asset gestiti da Microsoft Defender e rende l’applicazione disponibile in italiano.
Le funzionalità IA sono attualmente offerte gratuitamente. Per richiederne l’attivazione, contattare il supporto Cyberwatch
La documentazione Cyberwatch si rinnova e può ora essere consultata tramite un server MCP pubblico. Per conoscere la procedura di configurazione adatta al vostro client MCP, consultare la pagina Accedere alla documentazione tramite MCP.
L’indirizzo mittente storico noreply@cyberwatch.fr non viene più proposto per impostazione predefinita e le e-mail inviate da un indirizzo del dominio Cyberwatch saranno in futuro rifiutate. Configurare un indirizzo appartenente al proprio dominio nelle impostazioni SMTP. Finché non viene configurato alcun indirizzo, continuerà a essere utilizzato quello precedente e verrà mostrato un avviso agli amministratori.
Funzionalità principali:
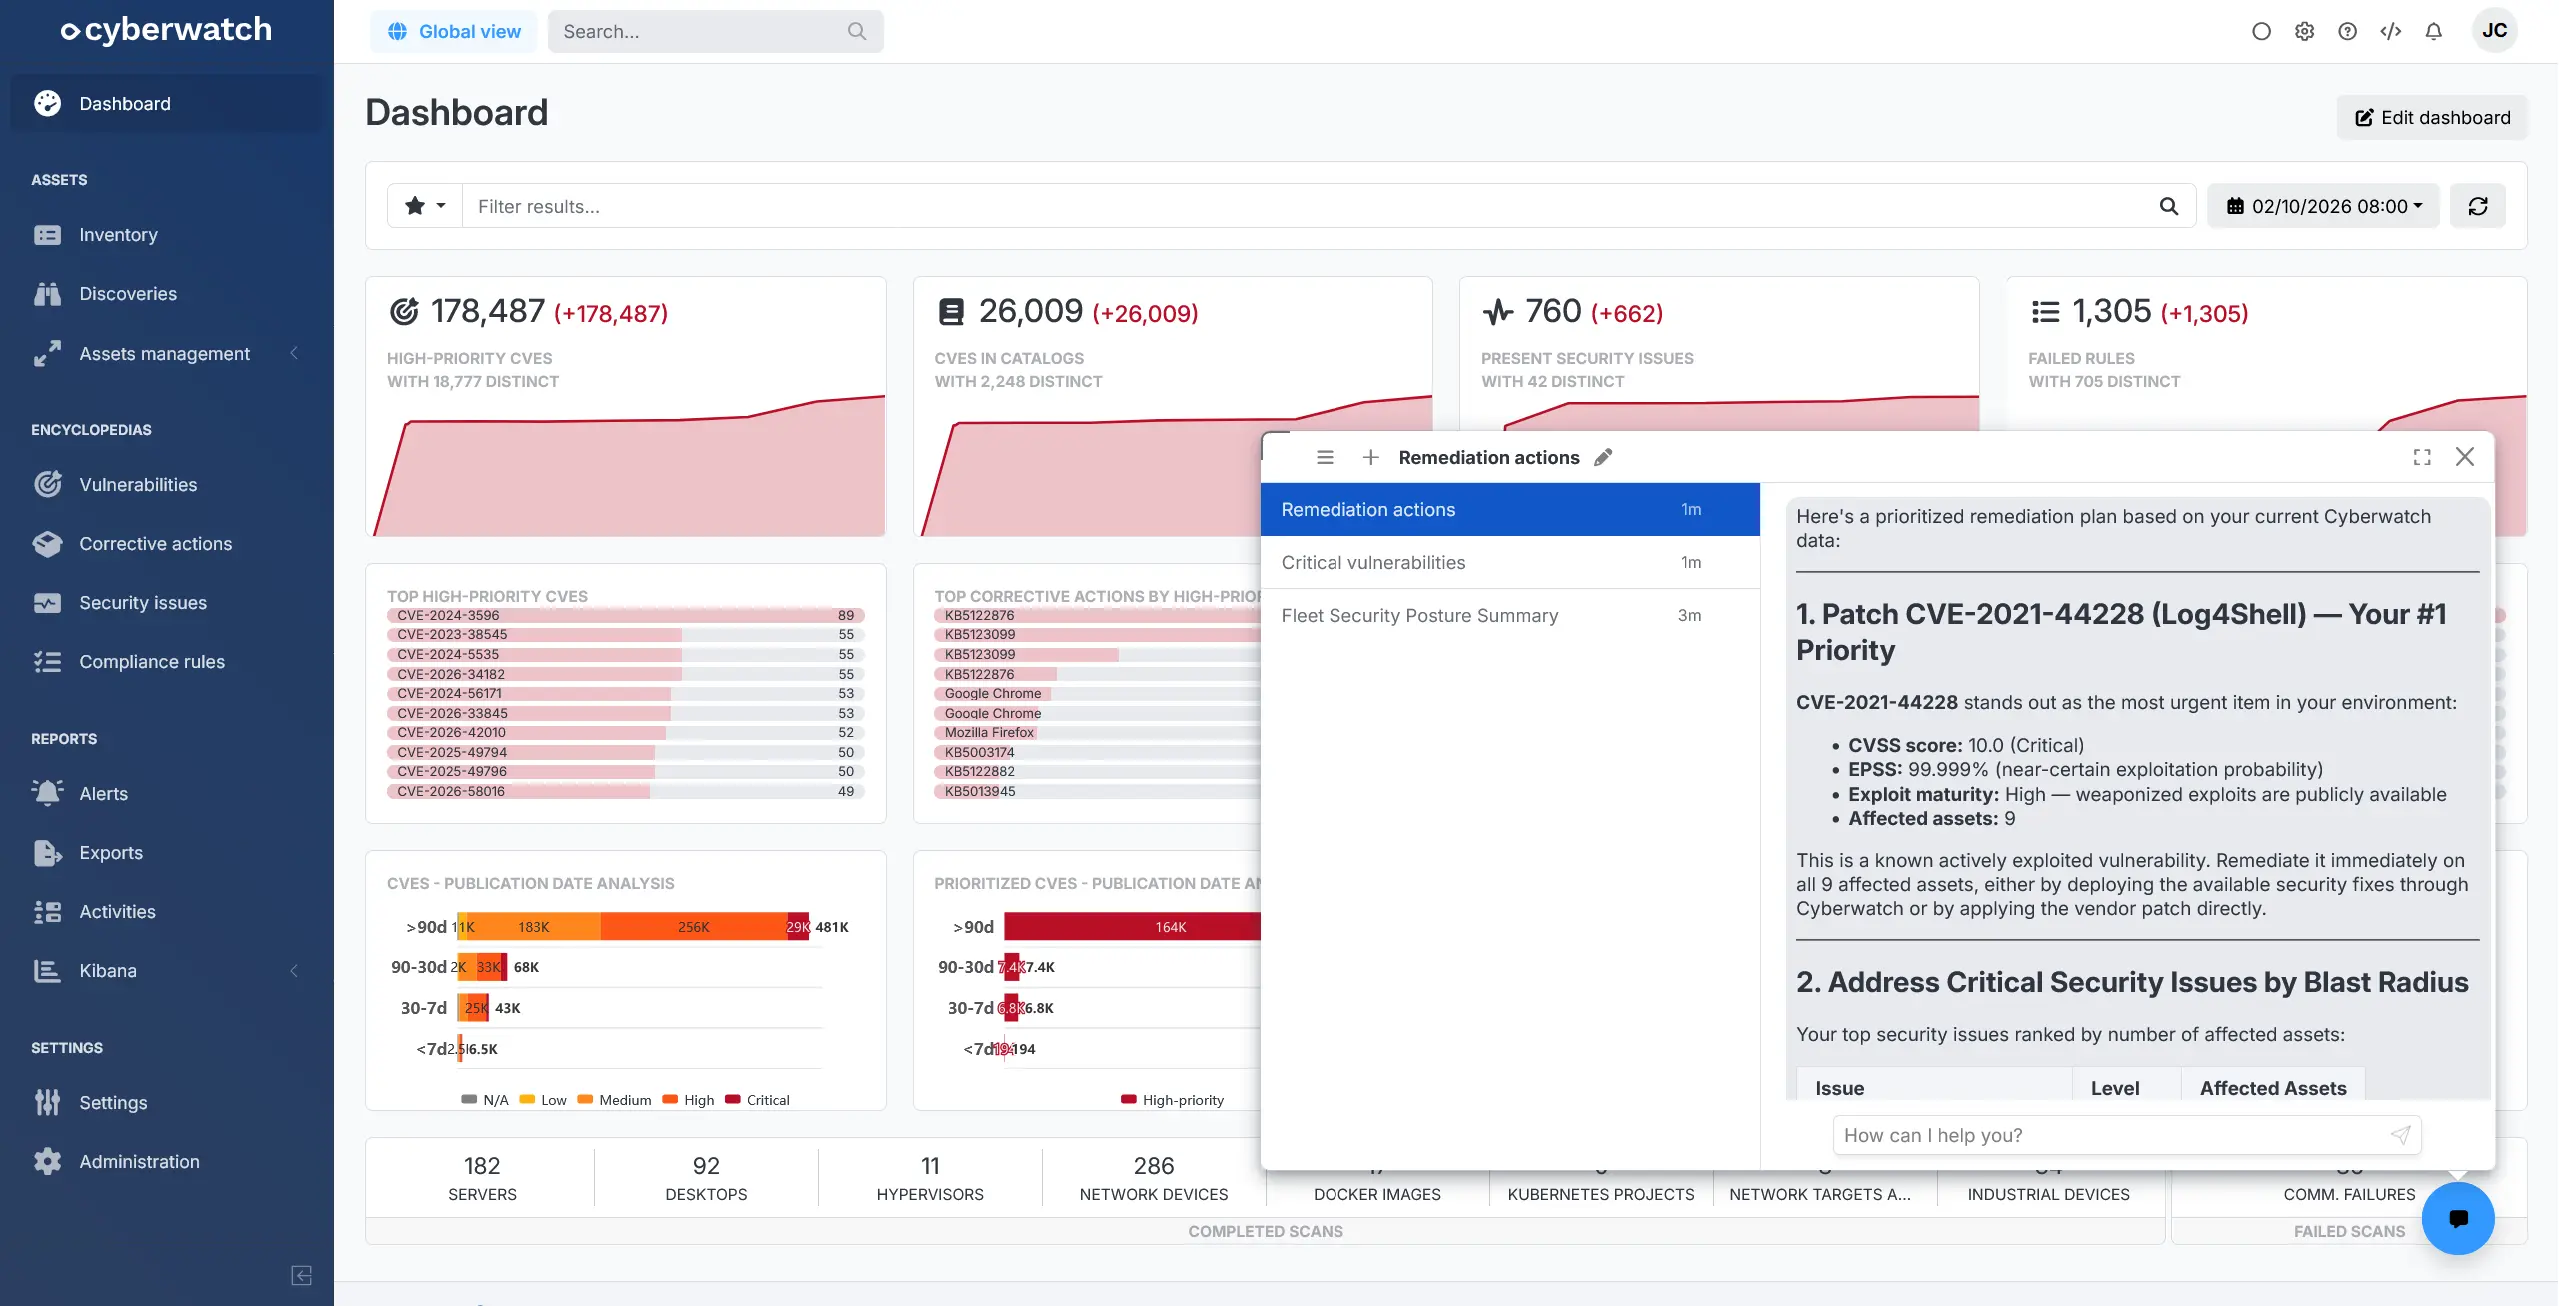
- IA: aggiunta di un assistente conversazionale integrato nell’applicazione. Risponde alle domande in linguaggio naturale basandosi sugli asset, sulle vulnerabilità, sui problemi di sicurezza e sulle azioni correttive accessibili all’utente. Tiene conto della pagina consultata, rispetta i diritti dell’utente e conserva le conversazioni in una cronologia (anteprima)
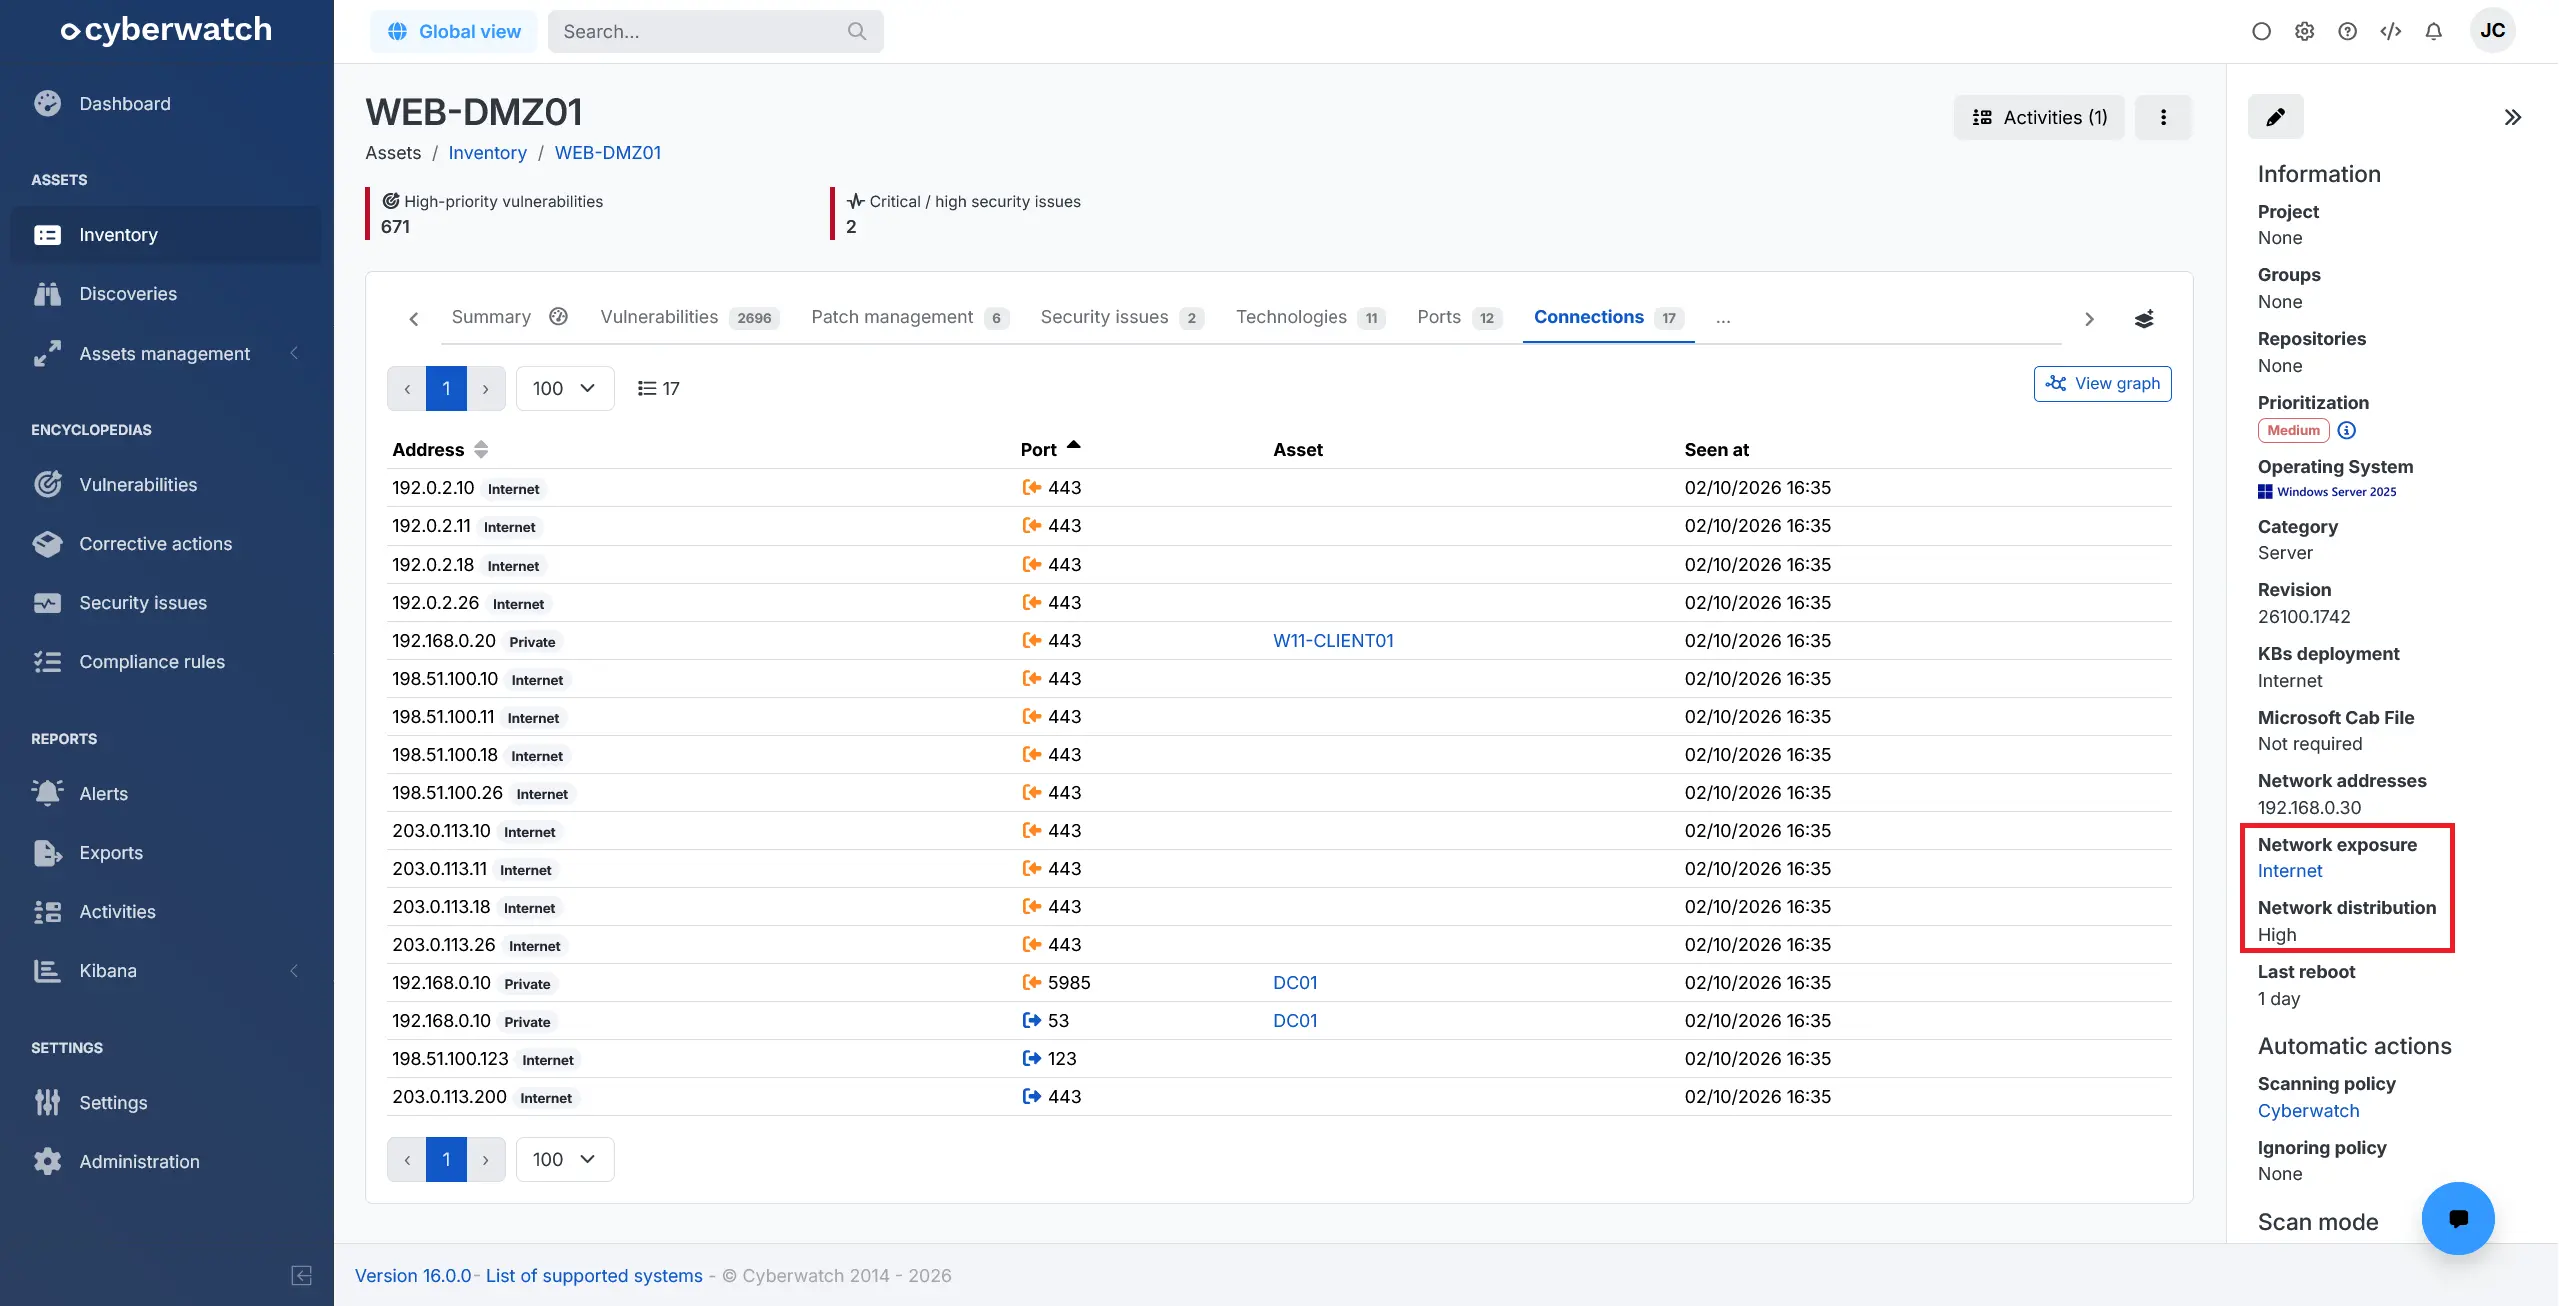
- Asset: due nuovi indicatori consentono di situare ogni asset all’interno della rete. L’esposizione di rete indica l’origine delle connessioni in entrata, mentre la distribuzione di rete indica quanto l’asset viene sollecitato. Queste informazioni sono disponibili nell’inventario, nei dettagli dell’asset e nelle esportazioni. Gli asset e le vulnerabilità possono inoltre essere filtrati in base all’esposizione di rete (anteprima)
- Dettagli di un asset: aggiunta di un grafo interattivo che rappresenta le connessioni dell’asset con il resto dell’ambiente e mette in evidenza le connessioni in entrata esposte. È accessibile dalla scheda «Connessioni» o dall’inventario quando viene selezionato un solo asset (anteprima)
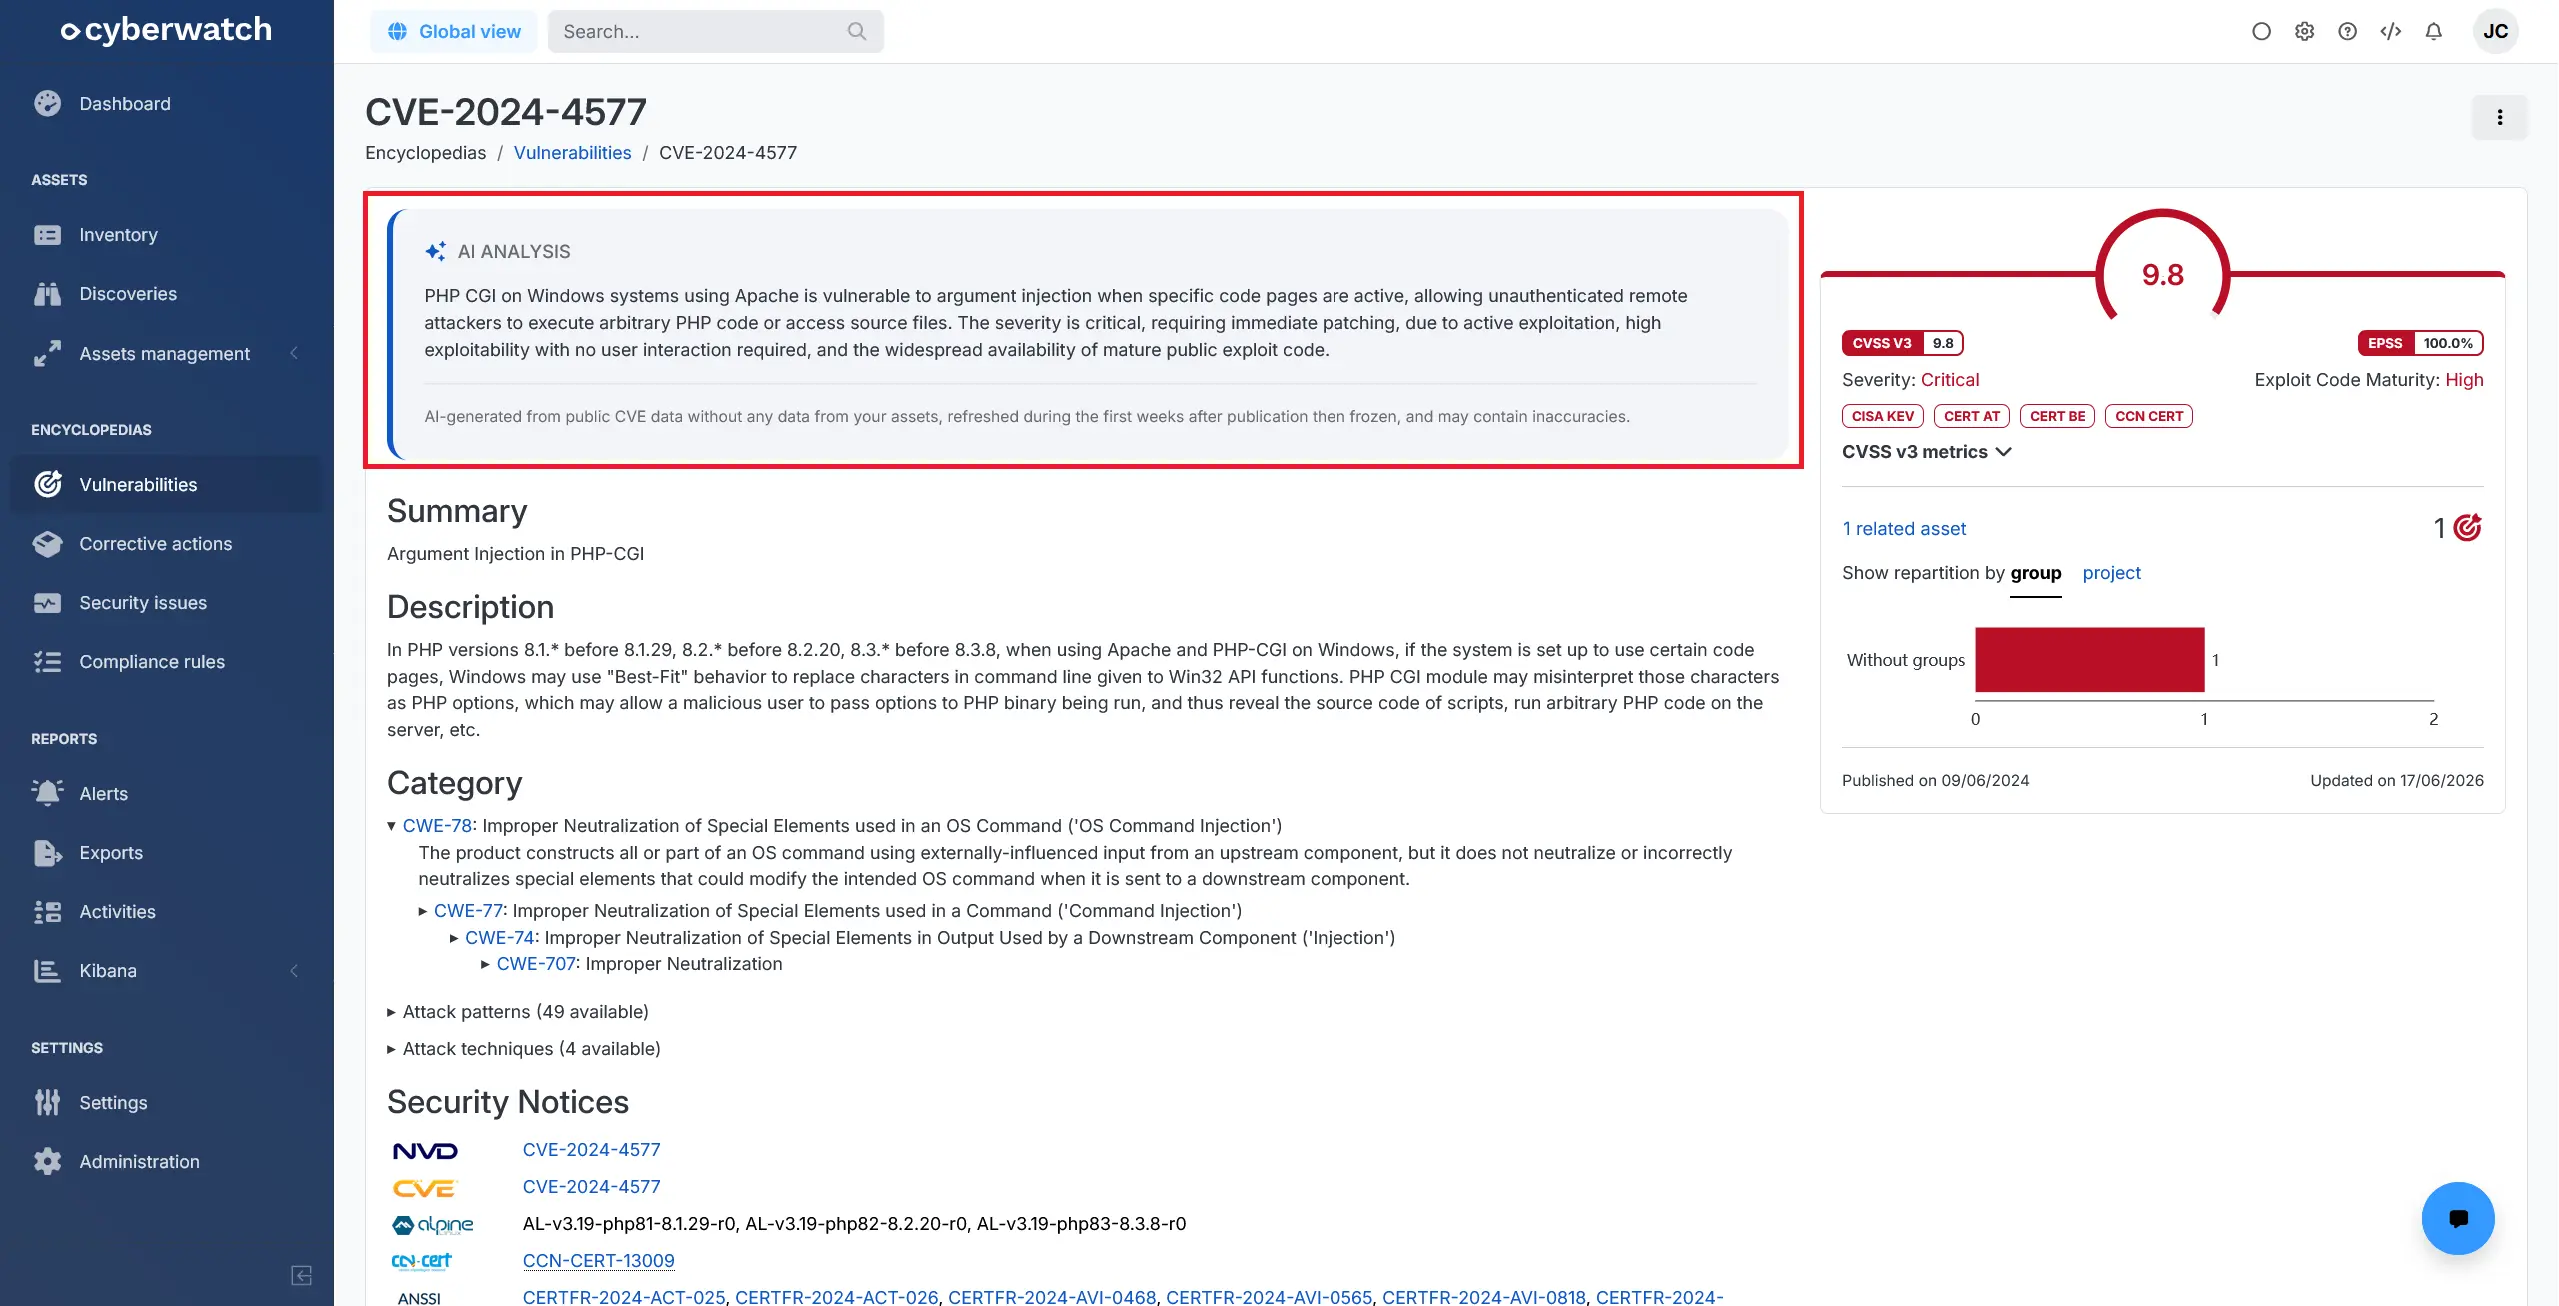
- Dettagli di una vulnerabilità: quando disponibile, un riepilogo generato dall’IA evidenzia le informazioni essenziali per comprendere e prioritizzare la CVE, nella lingua dell’utente o, in alternativa, in inglese. Il riepilogo viene incluso anche negli alert e-mail (anteprima)
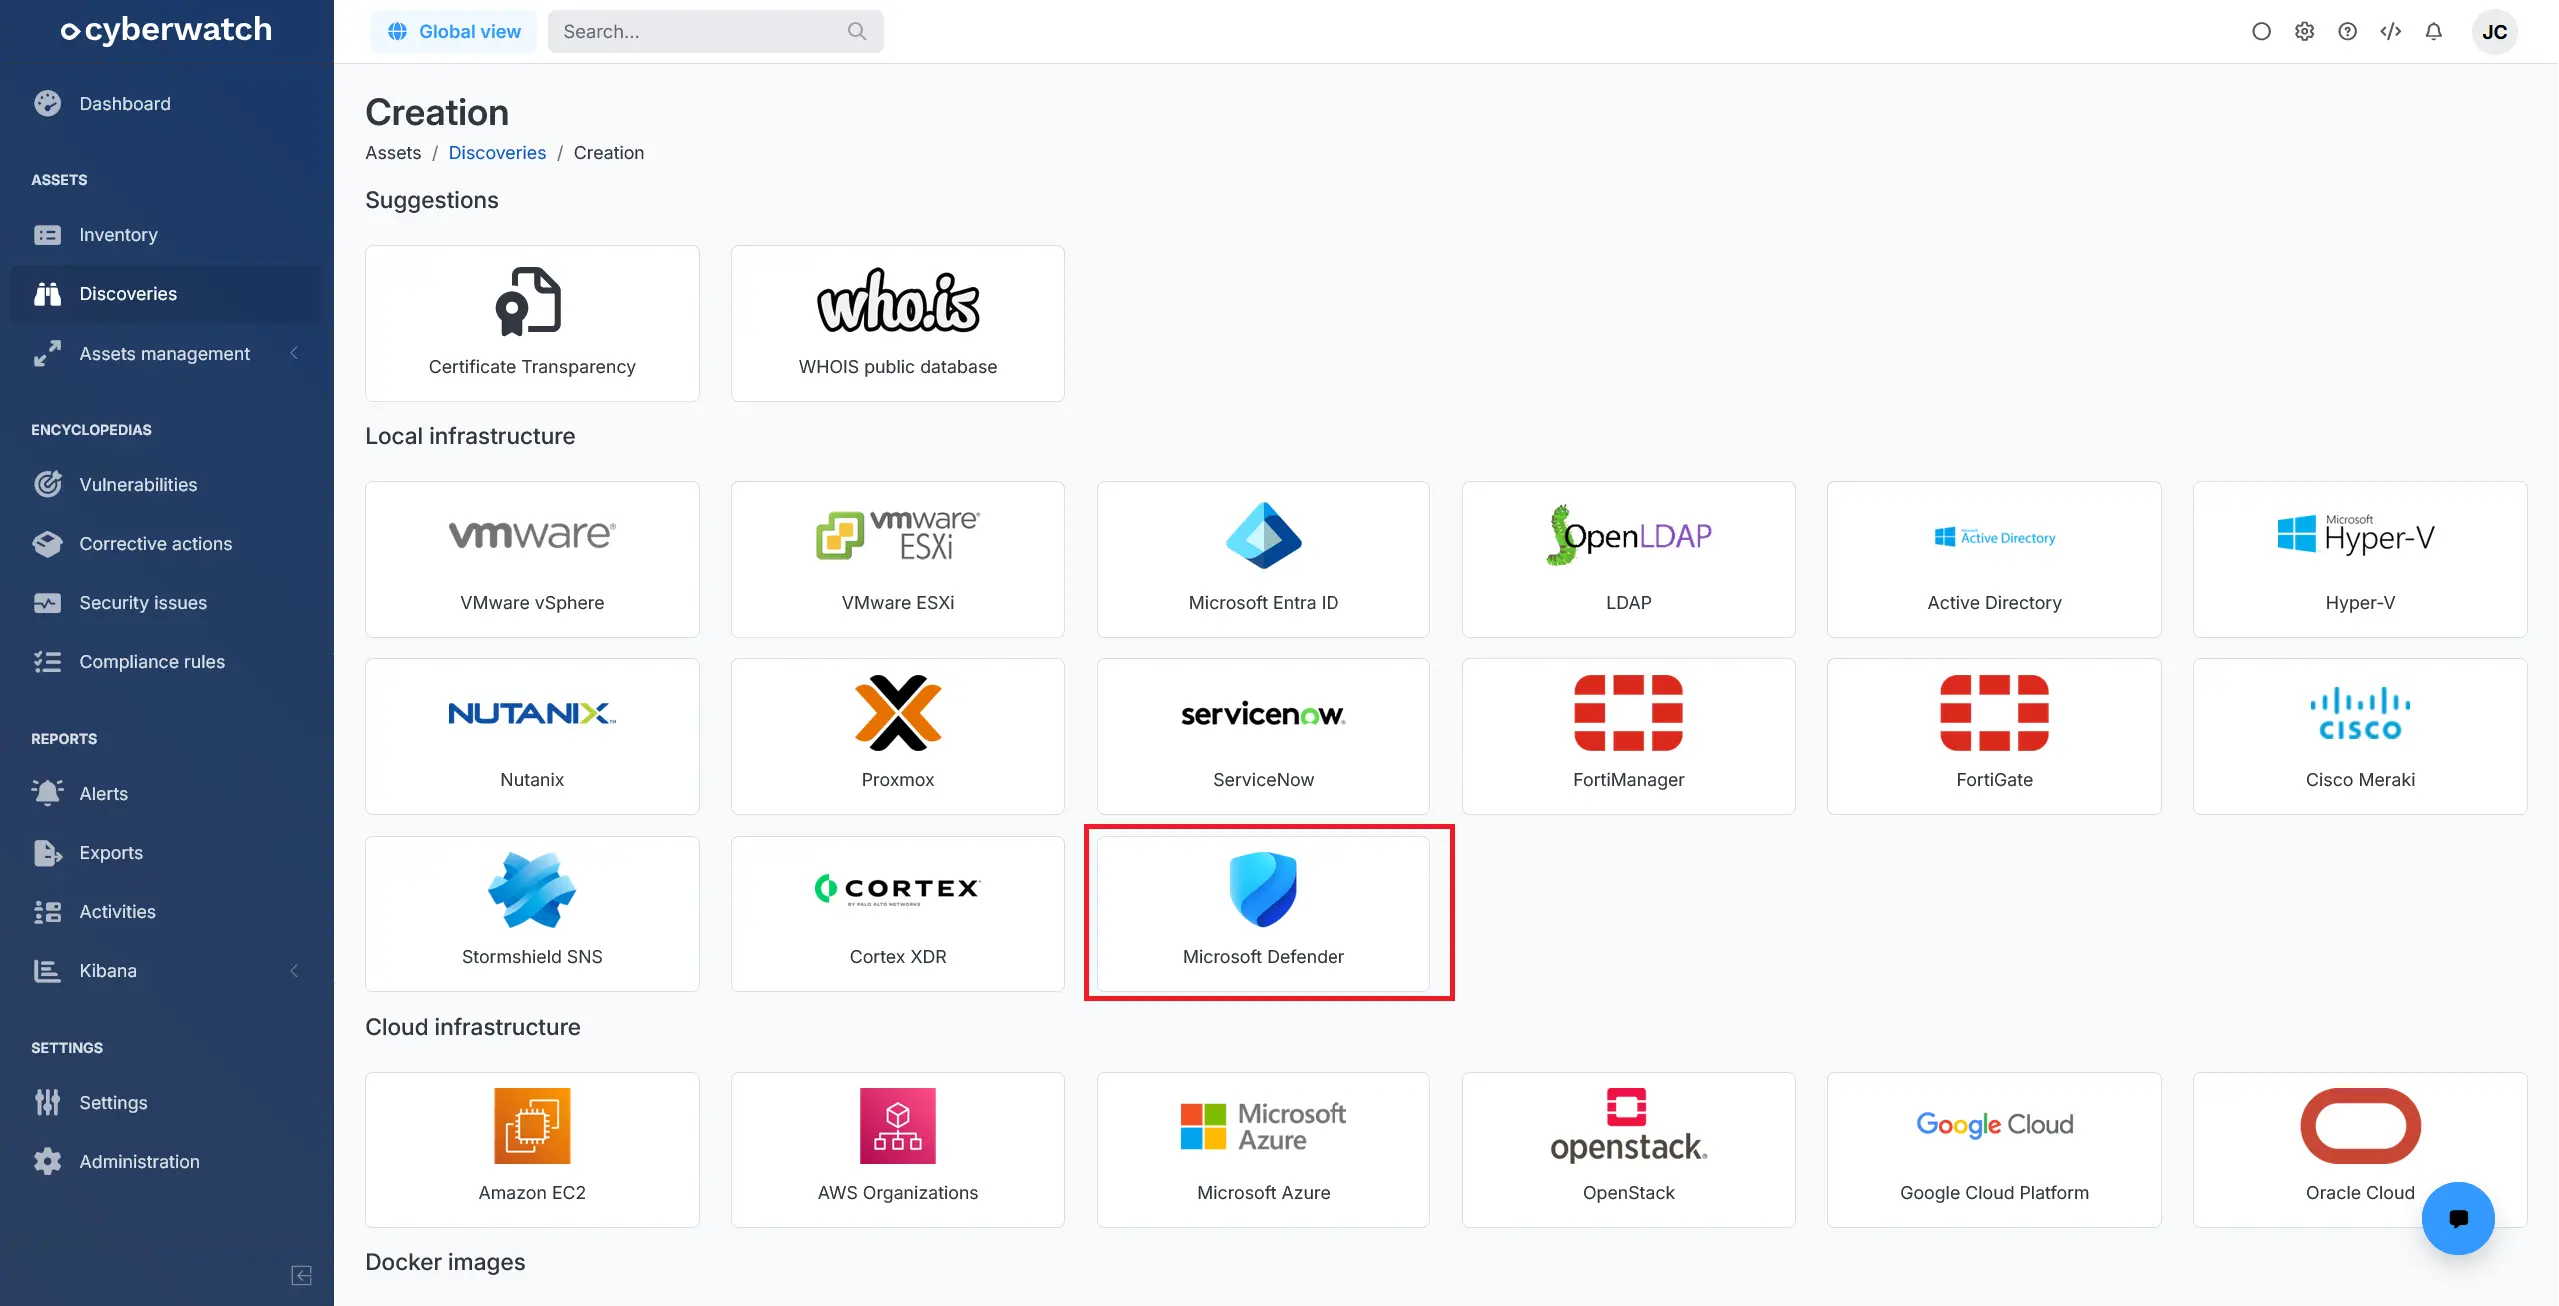
- Discovery: aggiunta di una discovery Microsoft Defender. Gli asset gestiti da Defender vengono rilevati insieme al relativo gruppo di dispositivi e, una volta registrati, le vulnerabilità vengono analizzate a partire dall’inventario software raccolto da Defender, senza richiedere la distribuzione di un agent aggiuntivo (anteprima)
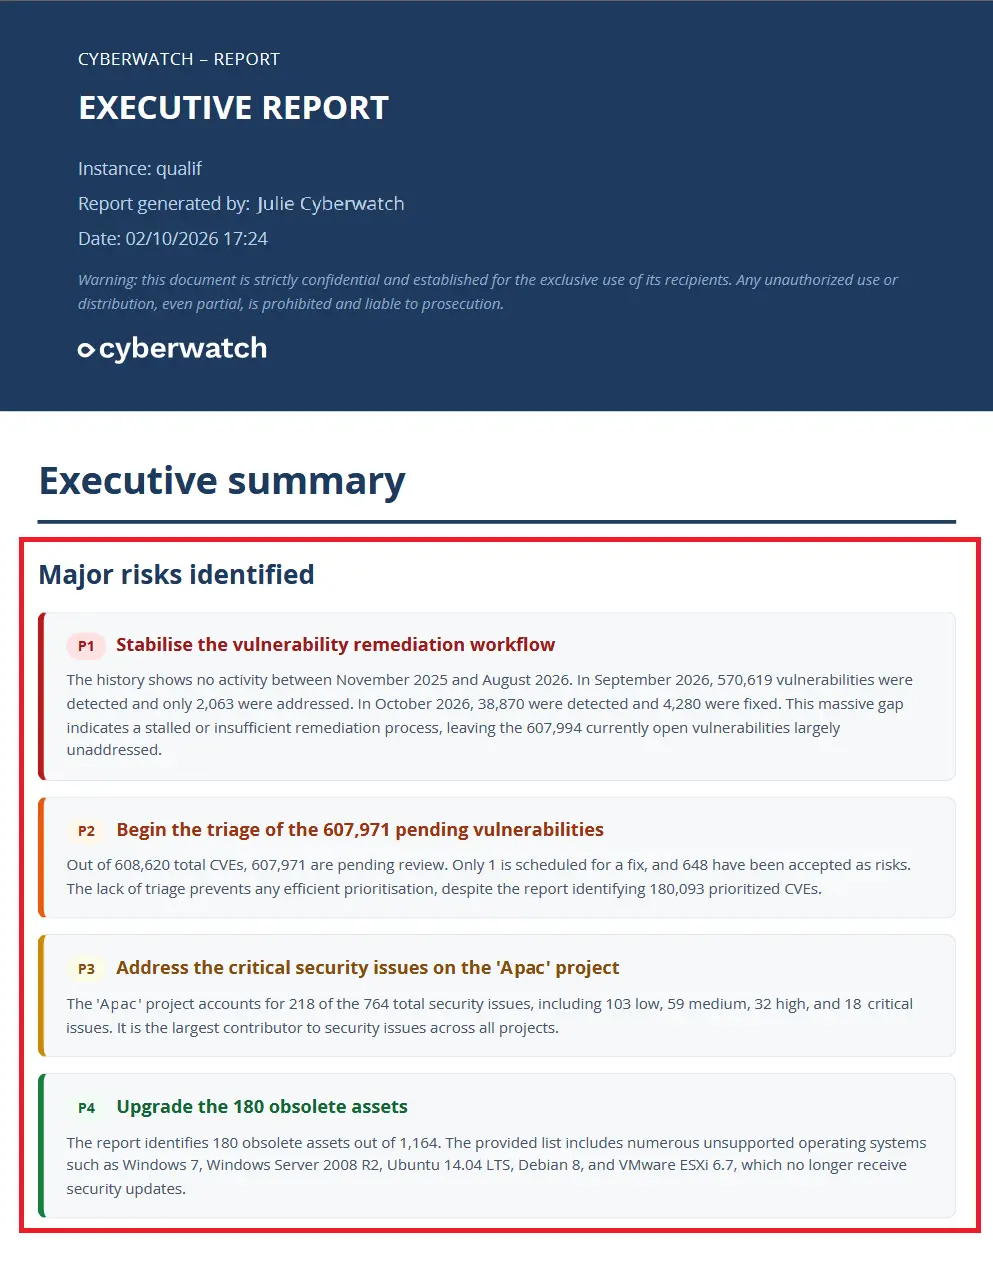
- Report: riprogettazione della sintesi manageriale con nuovi indicatori, grafici più leggibili e una migliore visualizzazione dell’evoluzione della postura di sicurezza. Quando le funzionalità IA sono attive, identifica i principali rischi dell’ambiente e propone fino a quattro raccomandazioni prioritarie, incluse anche nel corpo dell’e-mail (anteprima)
Nuove funzionalità:
- Connessioni agentless: supporto delle credenziali SNMP configurate in CyberArk Conjur
- API: aggiunta della route
/api/v3/dashboard/metricsper recuperare gli indicatori della dashboard - Conformità:
- Aggiunta e aggiornamento di diverse regole SBP per Linux e Windows
- Aggiunta del framework CIS per Ubuntu 26.04 LTS e aggiornamento di diversi framework CIS, tra cui AlmaLinux, Debian, Oracle Linux e Windows
- Perimetro: aggiunta delle date di fine vita di GitLab
- Problemi di sicurezza: aggiunta del rilevamento delle vulnerabilità della CPU su Linux e Windows
Funzionalità modificate e prestazioni:
- Attività: le eliminazioni automatiche degli asset eseguite da una discovery o in seguito a una perdita di comunicazione vengono ora visualizzate nella cronologia delle attività
- Alert: nuova presentazione delle e-mail, con il logo personalizzato dell’istanza e una visualizzazione a schede delle vulnerabilità, degli asset e delle patch. È stata inoltre migliorata la leggibilità in modalità scura
- API: le route
/api/v3/servers/{id}/,/api/v3/cve_announcements/{cve_code}e/api/v3/vulnerabilities/servers/{id}restituiscono ora anche la data dell’ultimo aggiornamento di ogni CVE associata a un asset - Conformità degli ambienti cloud: aggiornamento del framework CIS AWS alla versione 7.0.0 e armonizzazione delle informazioni sulle risorse interessate
- Target di rete e siti web:
- Una vulnerabilità rilevata su più varianti dello stesso URL genera ora un solo problema di sicurezza, che indica gli URL interessati
- Supporto delle scansioni autenticate che utilizzano uno script Selenium su siti web con un certificato non emesso da un’autorità di certificazione attendibile
- Prestazioni: miglioramento delle prestazioni del calcolo delle vulnerabilità dei pacchetti applicativi e degli aggiornamenti Windows, delle esportazioni CSV e verso Elasticsearch e delle ricerche di CVE
- Report ed esportazioni: possibilità di generare report PDF ed esportazioni CSV delle azioni correttive anche quando gli asset non hanno CVE associate
- Motore di scansione: miglioramento del rilevamento di Microsoft Edge, incluso il supporto del canale stabile esteso
- UX: i pannelli laterali dei dettagli e dell’assistente IA sono ora ridimensionabili
Correzioni:
- Connessioni agentless: correzione di un problema di rilevamento dei dispositivi Aruba AOS-CX tramite SNMP
- Analisi: correzione di un problema che poteva causare un utilizzo elevato della CPU durante l’analisi delle applicazioni Linux
- Inventario degli asset: correzione di un problema che impediva la generazione delle esportazioni CSV dopo l’applicazione di un filtro dalla barra di ricerca
- Conformità:
- Correzione della valutazione degli script di conformità che restituivano un risultato «non applicabile»
- Le regole ignorate non vengono più conteggiate nei contatori e nei filtri dell’enciclopedia delle regole di conformità
- Target di rete e siti web: correzione della segnalazione di pagine inesistenti quando il sito web reindirizza a un altro URL
- Motore di scansione:
- Correzione di un problema di rilevamento della versione correttiva per VMware ESXi e vCenter
- Correzione del rilevamento delle vulnerabilità di Adobe Acrobat Reader
- Correzione del rilevamento delle vulnerabilità relative al kernel in esecuzione su Ubuntu 24.04 e 26.04
15.10.6 (2026-09-29)
Correzioni:
- Dashboard: la query fissata viene nuovamente applicata quando la dashboard viene aperta dal menu
15.10.5 (2026-09-28)
Correzioni:
- Motore di scansione: corretta la rilevazione delle versioni correttive di VMware ESXi e vCenter, che ora vengono confrontate per ramo di manutenzione
15.10.4 (2026-09-25)
Correzioni:
- Sicurezza: corretti i permessi dei file nelle immagini dell’applicazione
15.10.3 (2026-09-24)
Correzioni:
- Discovery: corretto l’indirizzo degli asset Microsoft Defender registrati manualmente
15.10.2 (2026-09-24)
Funzionalità modificate e prestazioni:
- Prestazioni: l’esportazione delle vulnerabilità verso Elasticsearch è notevolmente più rapida
Correzioni:
- Motore di scansione: corretta la rilevazione delle vulnerabilità relative al kernel in esecuzione su Ubuntu 24.04 e 26.04, le cui CVE e azioni correttive non venivano più segnalate
15.10.1 (2026-09-22)
Funzionalità modificate e prestazioni:
- Prestazioni: migliorate le prestazioni del calcolo delle vulnerabilità degli aggiornamenti Windows
Correzioni:
- Connessioni agentless: corretta la rilevazione tramite SNMP dei dispositivi Aruba AOS-CX senza VSX, in particolare delle serie 6000 e 6100
15.10 (2026-09-15)
Nuove funzionalità:
- Provider di identità: possibilità di configurare l’assegnazione automatica dei progetti in base ai gruppi LDAP degli utenti
- Dashboard:
- Ogni componente può ora essere associato a una query salvata per visualizzare i dati su un perimetro specifico
- Possibilità di aggiungere più istanze di uno stesso componente per personalizzare ulteriormente le dashboard
- Dettagli di un asset: vengono rilevate le chiavi di registro delle applicazioni installate sugli asset Windows
- Policy di prioritizzazione: possibilità di definire un livello di exploit minimo in una policy
- Perimetro:
- Aggiunta del supporto dei dispositivi Aruba ClearPass
- Aggiunta del supporto di PaperCut MF e NG
- Aggiunta del supporto di Proxmox VE
- Aggiunta del supporto dei dispositivi QNAP QTS
- Aggiunta del supporto di TheGreenBow VPN Enterprise
- UX: possibilità di copiare i blocchi di codice con un clic
Funzionalità modificate e prestazioni:
- Analisi: migliore gestione delle note SAP nel calcolo delle vulnerabilità
- API: le route
/api/v3/cve_announcementsincludono il riepilogo di una vulnerabilità - Conformità degli ambienti cloud: aggiornamento del framework CIS Oracle Cloud Infrastructure
- Conformità: miglioramento della robustezza dei controlli per le regole SBP e ICS su Windows
- Dettagli di un asset:
- Dalla scheda di gestione delle patch è possibile definire una data di riattivazione per le vulnerabilità collegate alle patch selezionate
- Viene ora indicato l’indirizzo di ascolto delle porte
- Asset individuati: le discovery Nmap e Palo Alto Cortex XDR rilevano il tipo di dispositivo degli asset individuati
- Esportazioni: il tipo di dispositivo è ora incluso nelle esportazioni CSV degli asset individuati
- Progetti: le regole degli asset possono essere definite anche a livello di progetto
- Motore di scansione:
- Miglioramento del rilevamento delle vulnerabilità di Microsoft .NET Framework grazie a una migliore gestione degli aggiornamenti cumulativi
- Miglioramento del rilevamento di Mozilla Thunderbird ESR installato tramite Snap
- Miglioramento del rilevamento delle vulnerabilità sui dispositivi Check Point
- Enciclopedia dei problemi di sicurezza: miglioramento della funzionalità di eliminazione in blocco dei problemi di sicurezza
Correzioni:
- Connessioni agentless: correzione di un problema di identificazione dei dispositivi Cisco NX-OS tramite SNMP
- Inventario degli asset: correzione di un problema di filtraggio sulle policy di prioritizzazione per un utente con accesso limitato a determinati progetti
- Conformità:
- Correzione di un problema che impediva la visualizzazione dei risultati durante l’analisi di asset Windows aggiunti a un dominio
- Correzione di un problema che impediva la gestione di alcune regole dei benchmark SCAP quando veniva rilevato un controllo aggiuntivo
- Azioni correttive:
- Correzione di un problema che impediva la distribuzione di patch dal pannello laterale
- Correzione di un problema che impediva la distribuzione di alcuni pacchetti Red Hat
- Dashboard: correzione di un problema di visualizzazione nei tooltip di alcuni grafici
- Esportazioni: correzione di un’incoerenza dello stato delle azioni correttive durante l’esportazione degli asset associati a una CVE
- Motore di scansione: correzione di un problema di rilevamento delle vulnerabilità su TeamViewer
15.9.3 (2026-08-28)
Correzioni:
- Aggiornamento: corretto un errore che poteva interrompere la migrazione del database durante l’aggiornamento da una versione precedente
- Motore di scansione: Microsoft Defender non viene più segnalato quando è disattivato o sostituito da un antivirus di terze parti, condizione che faceva apparire erroneamente le relative vulnerabilità
- Script di analisi: i tipi «Cisco Meraki» e «Cortex XDR» vengono visualizzati correttamente nell’elenco degli script
15.9.2 (2026-08-24)
Funzionalità modificate e prestazioni:
- Conformità: sulle workstation e sui server Windows membri di un dominio, la valutazione delle regole relative agli account è limitata agli account locali. I controller di dominio non sono interessati
- IA: il limite di frequenza per la registrazione dei client MCP è stato reso meno restrittivo per i client che inviano più richieste consecutive
- Script di analisi: gli script personalizzati possono ora raggiungere 16 MB, rispetto ai precedenti 64 KB
Correzioni:
- Agenti Cortex XDR: migliorata la gestione degli errori dell’API Palo Alto Cortex XDR durante l’esecuzione delle analisi
15.9.1 (2026-07-31)
Correzioni:
- Sicurezza: corretta la vulnerabilità CVE-2026-66066
- Dettagli di un asset: corretta la segnalazione delle connessioni di rete sugli asset Linux con namespace di rete senza alcun processo associato
15.9 (2026-07-27)
Funzionalità principali:
- Discovery: aggiunta di una discovery FortiManager per rilevare i dispositivi gestiti da un FortiManager. La discovery Fortinet viene rinominata FortiGate per distinguere i due tipi di discovery (anteprima)
- Policy di prioritizzazione: supporto di EPSS v5 per il metodo di prioritizzazione delle vulnerabilità «Prioritizzazione 3D»

Nuove funzionalità:
- Asset individuati: possibilità di registrare gli asset provenienti dalla discovery Palo Alto Cortex XDR come agent Cortex XDR
- Discovery:
- Aggiunta di una discovery JFrog Artifactory
- Le discovery VMware vSphere consentono di selezionare una famiglia di sistemi operativi
- Discovery e connessioni agentless:
- Aggiunta di una discovery Kubernetes che consente di individuare cluster a partire da un file kubeconfig
- Possibilità di aggiungere un progetto Kubernetes tramite un file kubeconfig
Funzionalità modificate e prestazioni:
- Agent: possibilità di forzare l’avvio di un’analisi quando un’altra risulta ancora in corso di esecuzione
- Alert: la gestione degli alert è stata rimossa dal menu «Impostazioni», ma resta accessibile dal menu «Alert»
- Conformità:
- Le analisi di conformità vengono riavviate automaticamente dopo la modifica di un’espressione regolare di una regola di conformità personalizzata
- Aggiornamento di diversi framework CIS, tra cui Amazon EKS e Azure AKS
- Target di rete e siti web: visualizzazione degli screenshot prima e dopo l’autenticazione nella scheda «Riepilogo» dei dettagli di un target, quando disponibili
- Policy di prioritizzazione: anche il catalogo del NCSC dei Paesi Bassi può essere utilizzato per la prioritizzazione delle vulnerabilità
- Motore di scansione:
- Miglioramento del rilevamento delle vulnerabilità di Microsoft Defender grazie alla gestione del Malware Protection Engine
- Miglioramento del rilevamento delle vulnerabilità su Mozilla Thunderbird per gestire meglio le versioni ESR
- Miglioramento dell’analisi delle vulnerabilità degli asset Linux per riflettere meglio il kernel effettivamente in esecuzione
- Miglioramento del rilevamento delle vulnerabilità grazie a una migliore gestione delle informazioni sul sistema operativo del NVD
- Miglioramento del rilevamento delle vulnerabilità sui dispositivi SonicWall
- UX: miglioramento della visualizzazione della paginazione e della selezione nelle tabelle
Correzioni:
- Inventario degli asset:
- Correzione del filtro per CVE in modo da visualizzare solo gli asset effettivamente interessati dalla vulnerabilità cercata
- Correzione del filtro per gruppo quando l’utente ha accesso limitato a determinati progetti
- Conformità:
- Correzione di un problema di prestazioni che poteva causare un utilizzo elevato del processore durante l’esecuzione della regola SBP-WIN-04-006
- Correzione di un problema che impediva la visualizzazione dei risultati di conformità durante l’analisi di alcune regole Windows
- Asset individuati: correzione di un problema che poteva impedire la registrazione di immagini Docker provenienti dalle discovery Amazon ECR ed EKS
- Esportazioni: correzione di un problema che impediva la ricerca dei destinatari durante la configurazione di un’esportazione pianificata
- Motore di scansione:
- Correzione di un problema di rilevamento su Cisco Secure Client
- Correzione di un problema di rilevamento su Oracle Java
15.8.5 - 15.8.8 (2026-07-06)
Le versioni 15.8.5, 15.8.6, 15.8.7 e 15.8.8 hanno contenuti identici
Funzionalità modificate e prestazioni:
- Database: le tabelle vengono convertite al set di caratteri utf8mb4
- Target di rete e siti web: le schermate acquisite prima e dopo l’autenticazione vengono visualizzate nella scheda «Riepilogo»
- Conformità: una modifica alle regole di conformità viene presa in considerazione durante l’analisi successiva, anche se il risultato dello script di conformità dell’asset non è cambiato
- Motore di scansione:
- Le vulnerabilità del kernel Linux vengono calcolate in base al kernel effettivamente in esecuzione
- È supportato un maggior numero di varianti dei pacchetti del kernel Linux
Correzioni:
- Ricerca: corretta una regressione che faceva comparire, nelle ricerche di asset per CVE, gli asset in cui la CVE era ignorata o corretta
15.8.3 e 15.8.4 (2026-06-27)
Le versioni 15.8.3 e 15.8.4 hanno contenuti identici
Correzioni:
- Sicurezza: rafforzata la protezione contro lo spoofing dell’indirizzo IP dei client tramite l’intestazione HTTP
Forwarded
15.8.2 (2026-06-24)
Correzioni:
- Motore di scansione: corretto un errore che poteva interrompere il calcolo delle vulnerabilità degli asset Linux quando un bollettino di sicurezza non aveva alcuna CVE associata
15.8.1 (2026-06-24)
Correzioni:
- Credenziali salvate: l’indirizzo del «Docker Hub public registry» può essere personalizzato, ad esempio per utilizzare un mirror, senza causare il fallimento dell’aggiornamento dell’applicazione
15.8 (2026-06-18)
A partire da questa versione, la gestione degli accessi tramite gruppi viene rimossa. I progetti costituiscono ora l’unico modo per gestire i diritti, funzionalità introdotta nella versione 14.7.
Funzionalità principali:
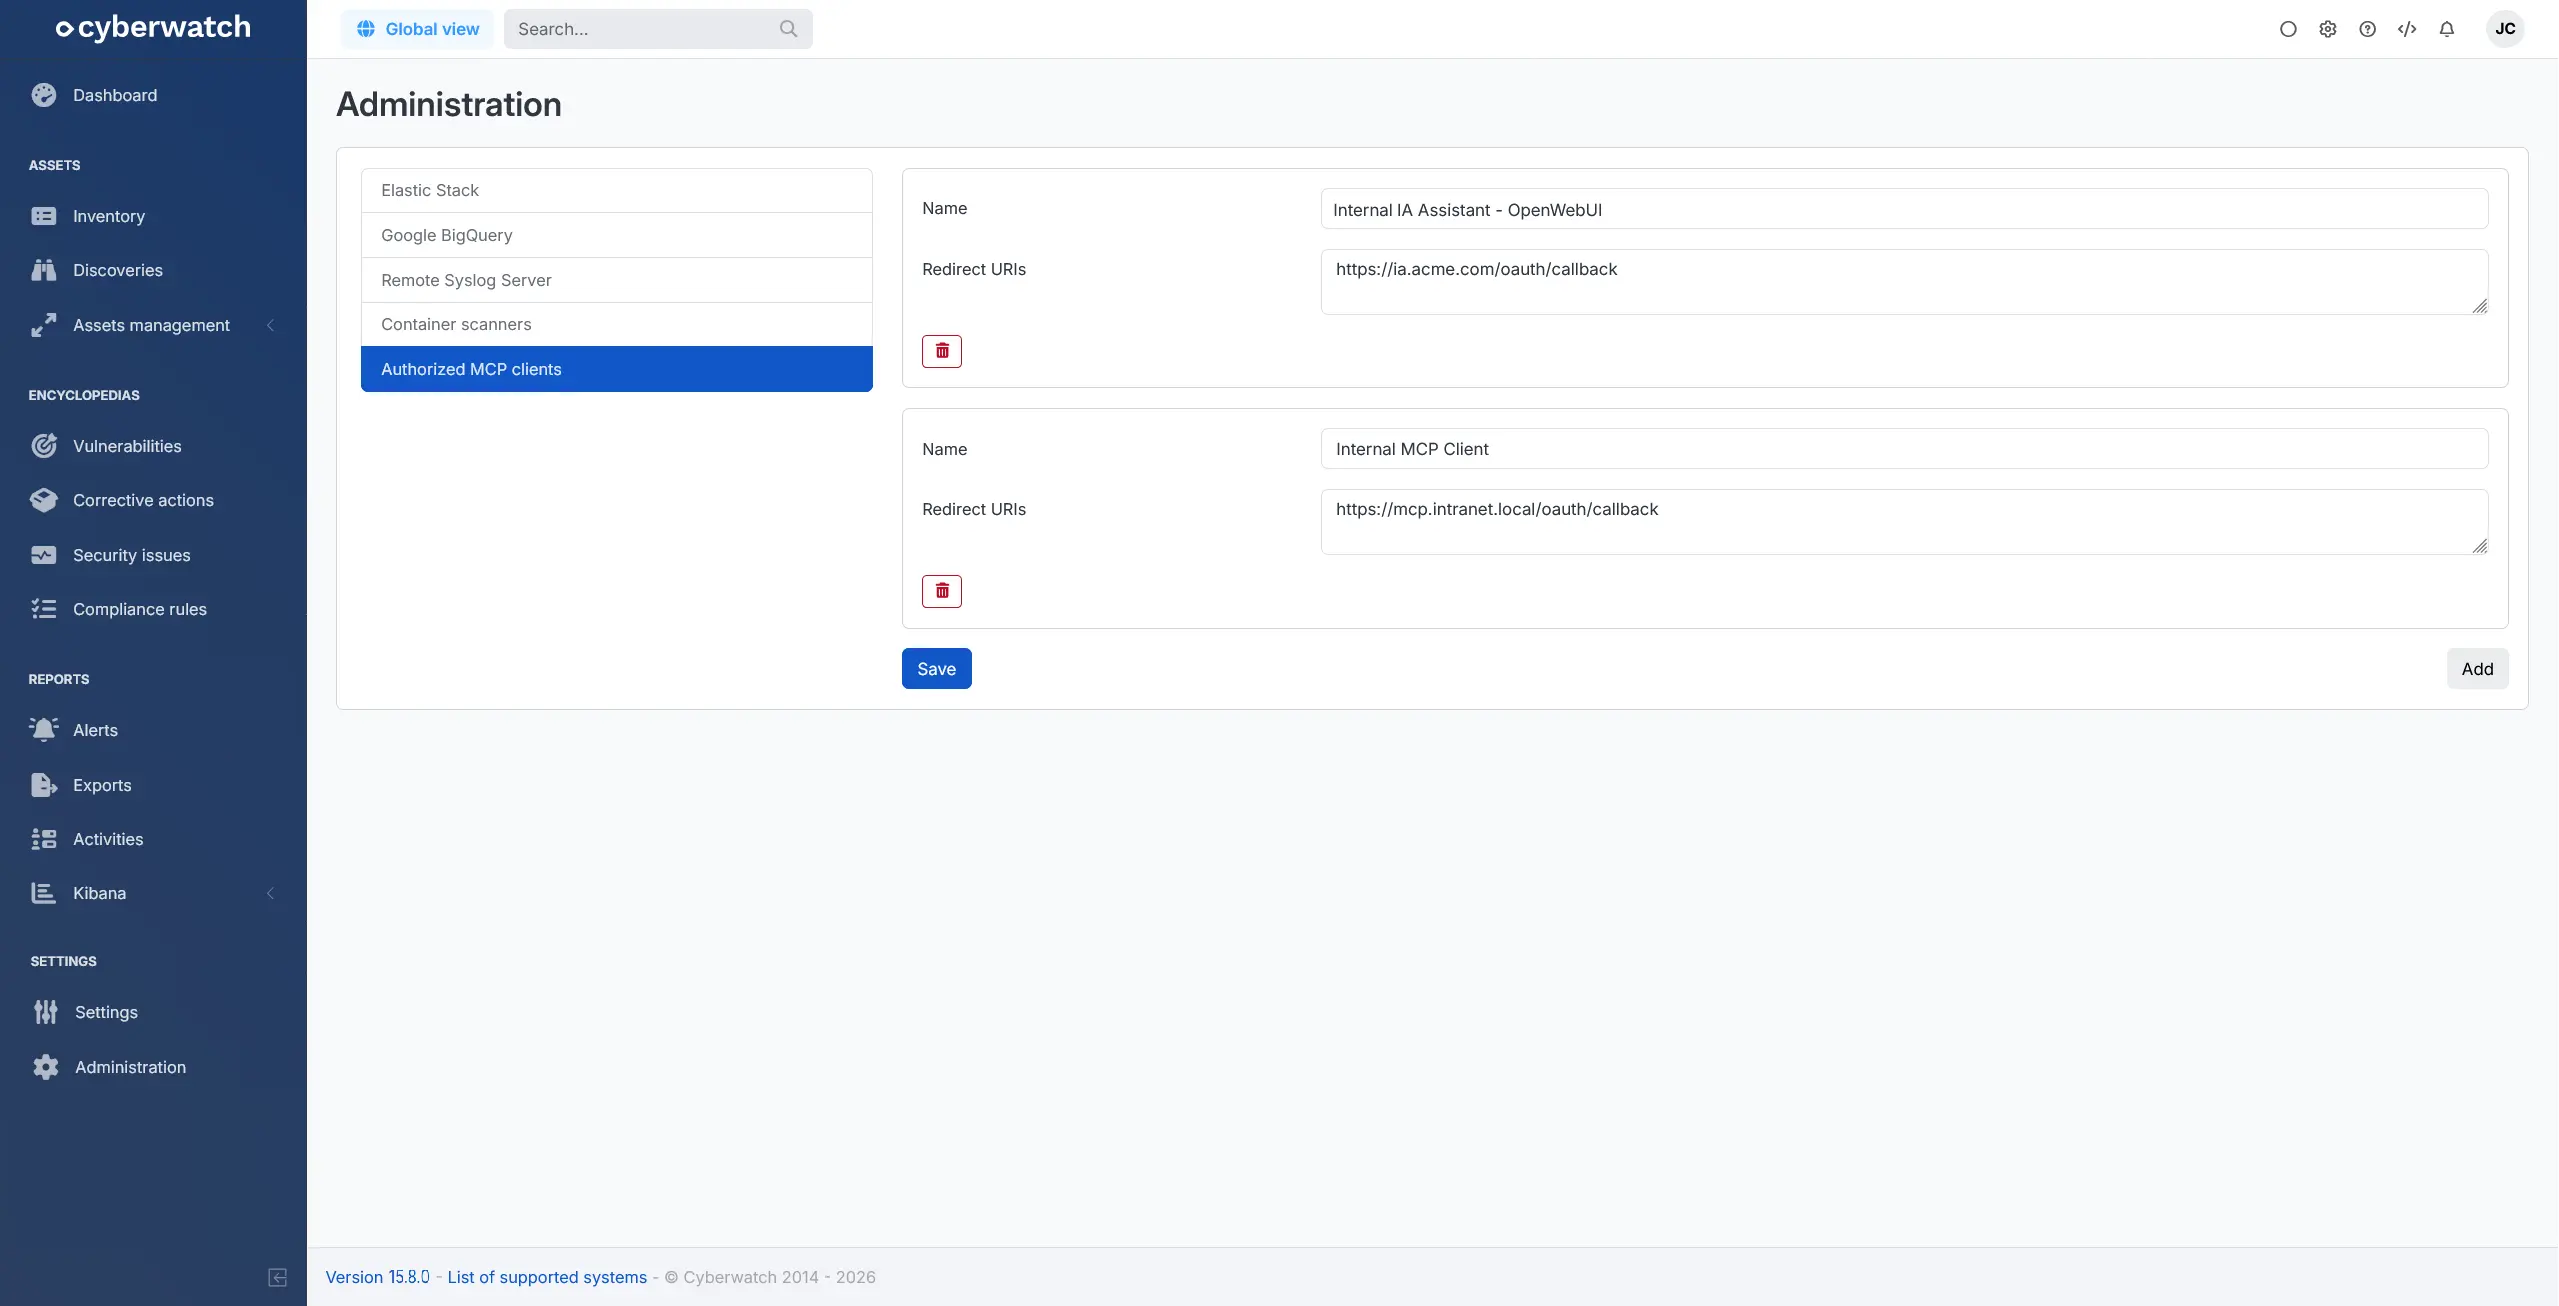
- IA: possibilità di configurare client MCP personalizzati per facilitare l’integrazione di strumenti compatibili con il server MCP (anteprima)
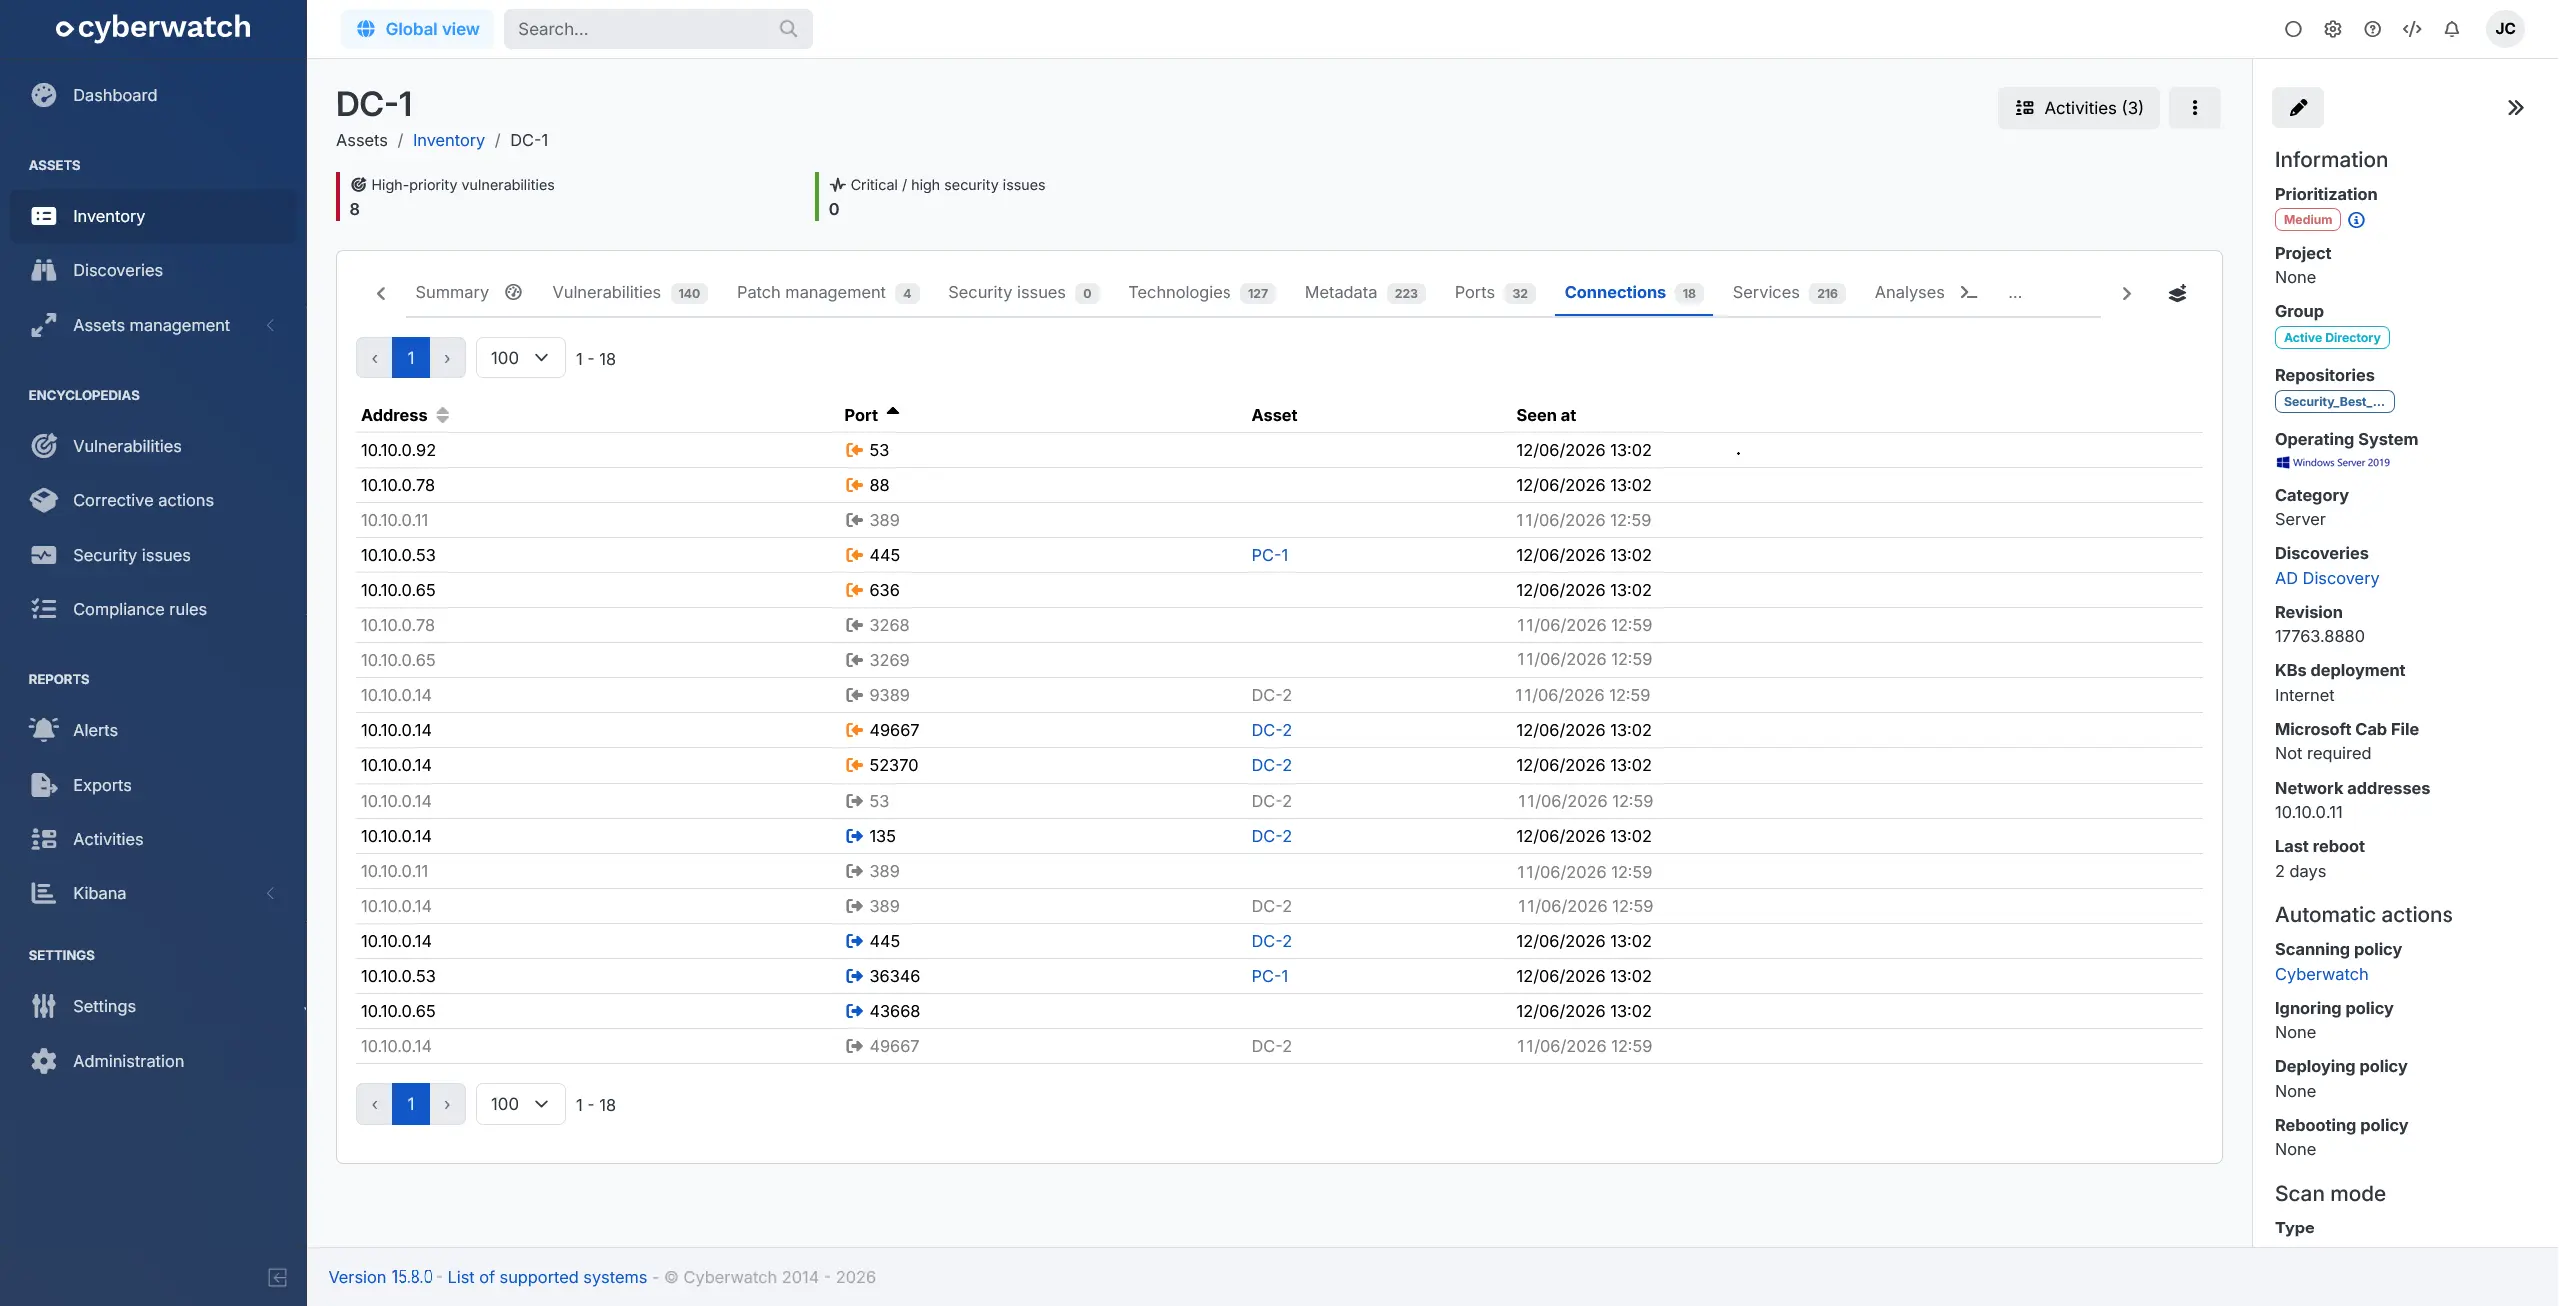
- Dettagli di un asset: nuova scheda che mostra le connessioni di rete osservate per facilitare l’analisi delle comunicazioni dell’asset (anteprima)
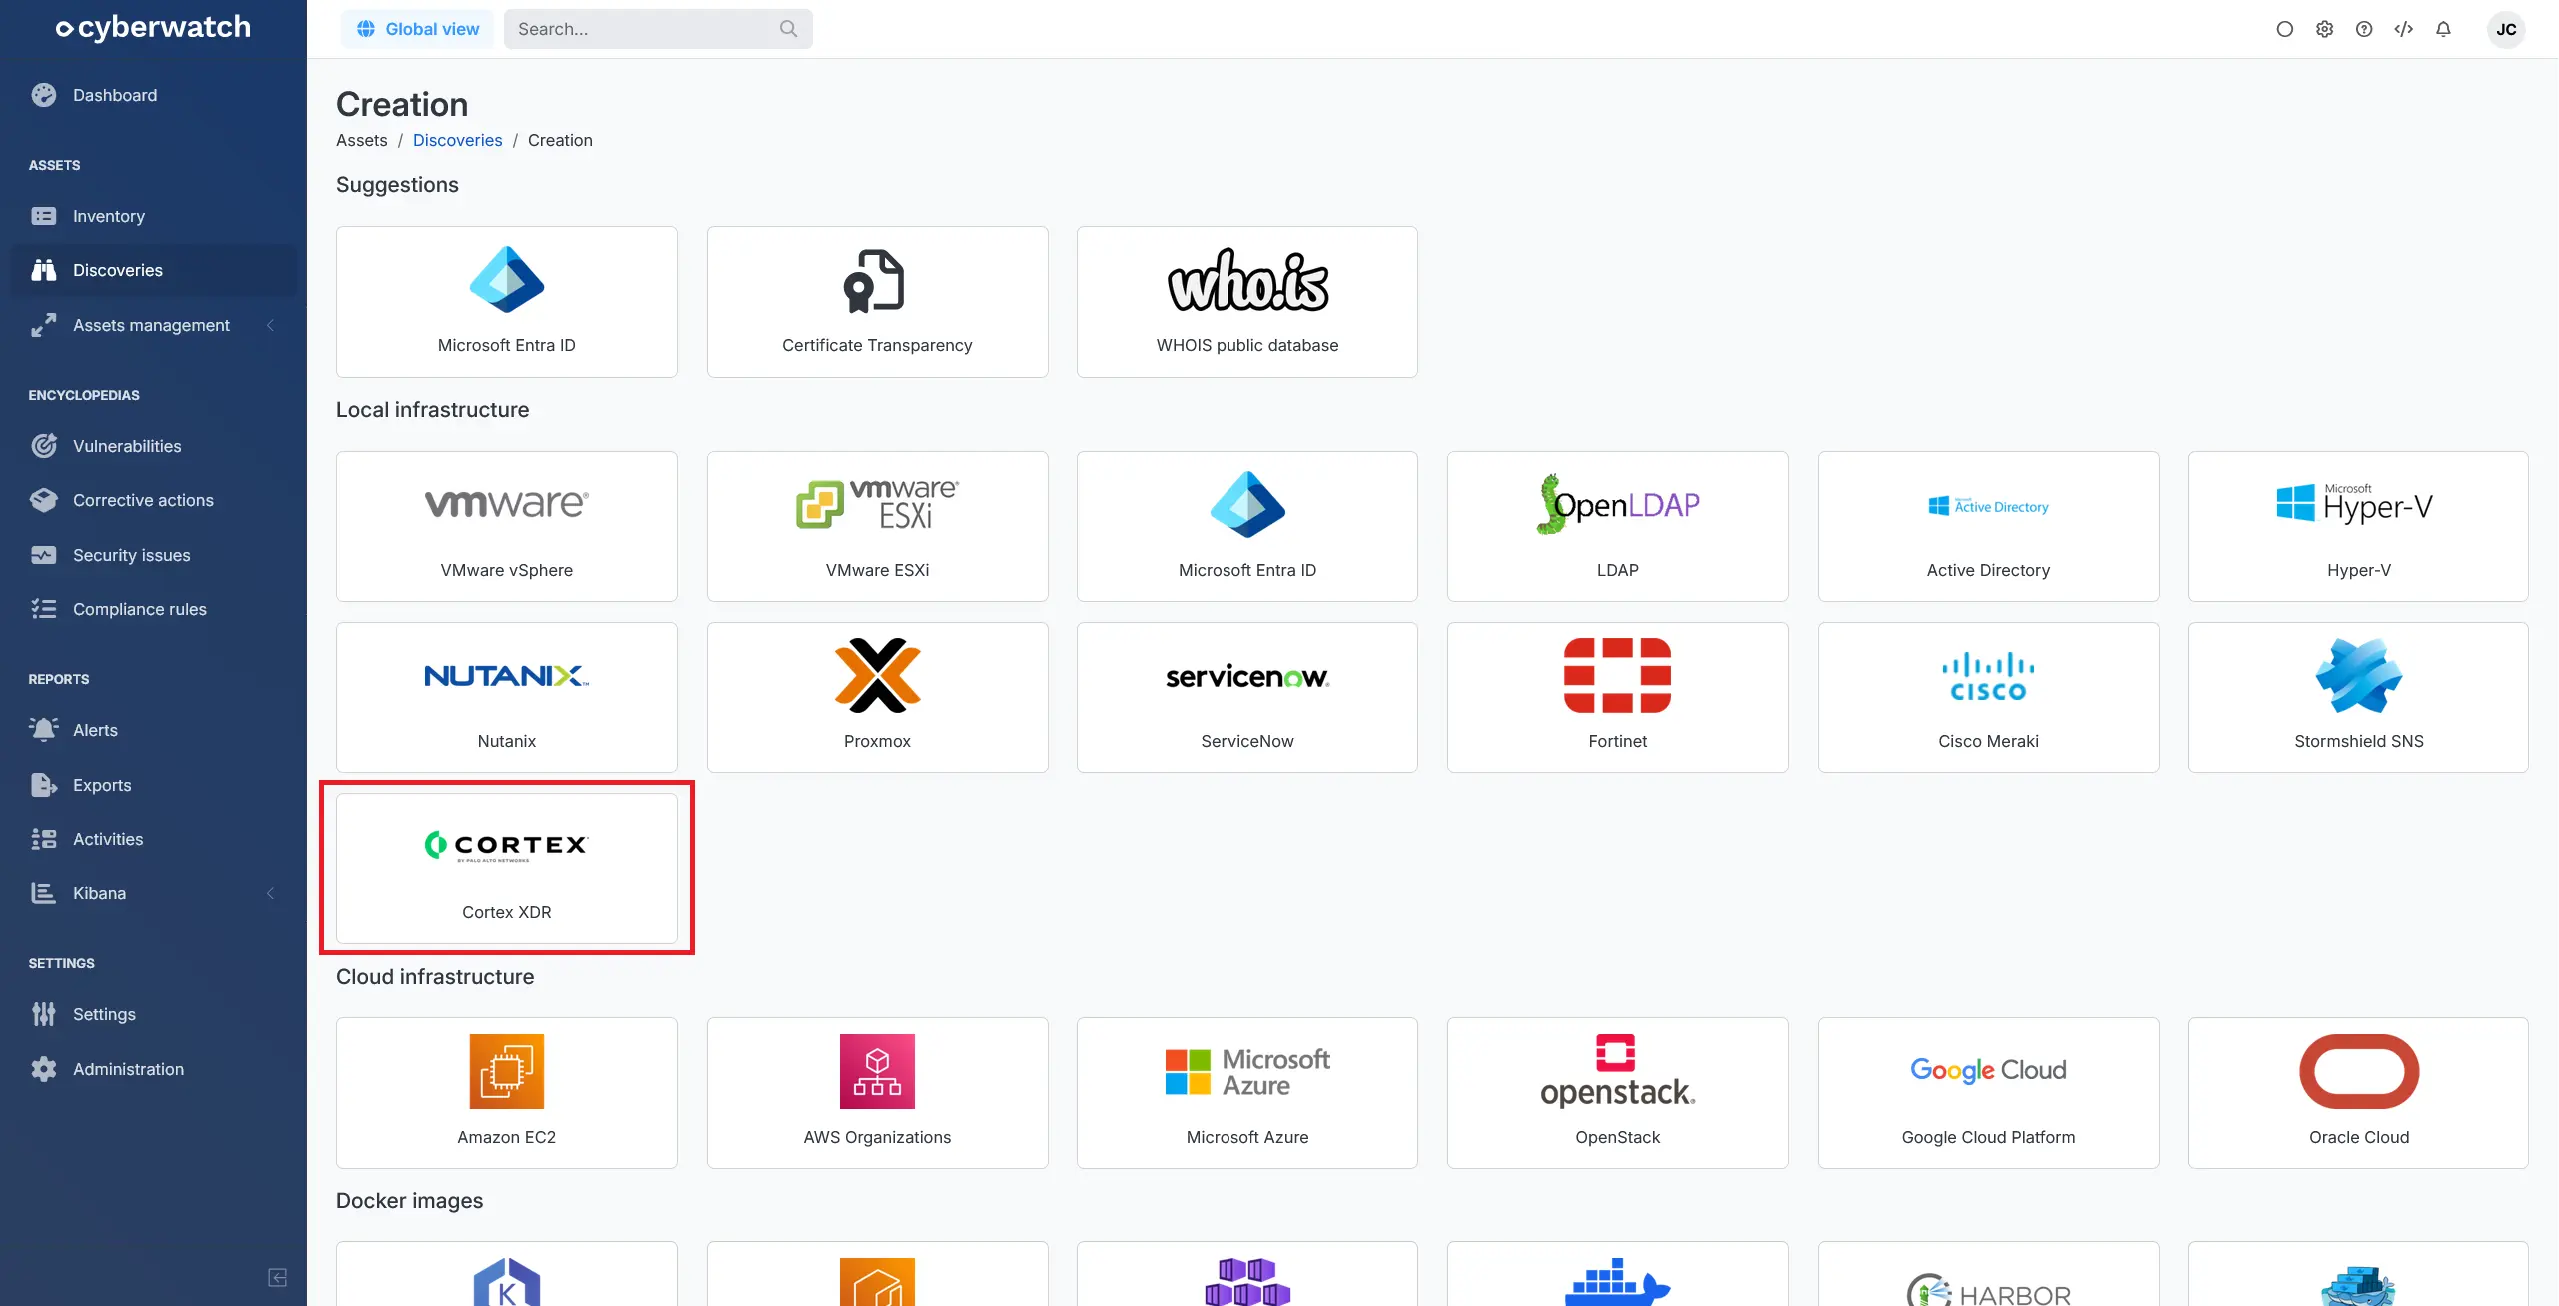
- Discovery: aggiunta di una discovery Palo Alto Cortex XDR per consentire il monitoraggio di asset dotati di agent Cortex XDR (anteprima)
Nuove funzionalità:
- Regole degli asset: aggiunta di un’azione che consente di definire un progetto iniziale per gli asset senza progetto
- API: aggiunta di nuove route che consentono di creare, modificare e consultare le discovery
- Cloud: le risorse di Oracle Cloud Infrastructure sono ora visibili nella scheda «Risorse»
- Conformità:
- Supporto delle famiglie di sistemi operativi per le regole di conformità personalizzate
- Supporto delle regole del framework CIS Windows che utilizzano le variabili locali delle definizioni OVAL
- Aggiunta del benchmark CIS SUSE Linux Enterprise Server 16 e aggiornamento di diversi framework CIS, tra cui Debian, macOS, Ubuntu e Windows
- Dashboard: aggiunta di un elemento grafico per seguire l’evoluzione del numero di asset nel tempo
- Motore di scansione: analisi approfondita degli archivi Java per rilevare le dipendenze integrate
- Perimetro:
- Aggiunta del supporto dei dispositivi Cisco APIC e Cisco Unified Communications (CUCM, CUC)
- Aggiunta del supporto dei dispositivi Citrix NetScaler Console e SDX
- Aggiunta del supporto dei dispositivi F5 rSeries
- Aggiunta del supporto dei dispositivi Meinberg LANTIME
- Aggiunta del supporto dei dispositivi Nutanix Prism Element
Funzionalità modificate e prestazioni:
- Dettagli di un asset: dalla scheda di gestione delle patch è ora possibile modificare lo stato dell’analisi delle vulnerabilità collegate alle patch selezionate
- Discovery:
- La discovery Fortinet rileva anche i dispositivi di tutti i VDOM configurati su FortiGate
- Supporto degli ambienti AWS GovCloud per le discovery EC2
- MITRE ATT&CK: Cyberwatch si basa ora sulle tecniche di attacco della versione 19
- Progetti: Cyberwatch ripristina ora automaticamente l’ultimo filtro progetto globale utilizzato a ogni accesso
- Report: ottimizzazione dell’elaborazione e della generazione dei report
- Motore di scansione:
- Miglioramento del rilevamento delle vulnerabilità già corrette sugli asset Windows
- Miglioramento del rilevamento delle dipendenze Go integrate nei binari
- Miglioramento del rilevamento dei pacchetti Red Hat
- Miglioramento del rilevamento delle vulnerabilità sui sistemi SUSE e openSUSE
Correzioni:
- Connessioni agentless:
- Correzione di un problema di rilevamento del firmware per i dispositivi Cisco NX-OS tramite SNMP
- Correzione di un problema di rilevamento dei dispositivi ForcePoint tramite SNMP
- Dettagli di un asset: correzione di un problema di salvataggio dei commenti nella finestra modale di modifica dello stato dell’analisi delle vulnerabilità
- Discovery: correzione di un problema che poteva interrompere le discovery GitLab Container Registry sulle istanze SaaS
- Motore di scansione:
- Correzione di un’incoerenza della versione correttiva proposta per Microsoft Office 2021
- Correzione di un problema di rilevamento della versione correttiva durante l’analisi delle applicazioni sugli asset Linux
15.7.5 e 15.7.6 (2026-06-01)
Le versioni 15.7.5 e 15.7.6 hanno contenuti identici
Correzioni:
- Aggiornamento: corretto un errore di migrazione del database durante un aggiornamento da una versione precedente
15.7.4 (2026-05-22)
Correzioni:
- Aggiornamento: corretto un errore di migrazione del database
- Motore di scansione: corretta una regressione della versione 15.7.0 nel calcolo delle vulnerabilità corrette dalle KB di Windows installate
15.7.3 (2026-05-20)
Correzioni:
- Connessioni agentless: corretto un problema di rilevazione tramite SNMP dei dispositivi Forcepoint
- Utenti: un utente non può più attivare l’opzione «Account senza password» sul proprio account
15.7.2 (2026-05-12)
Per impostazione predefinita, solo l’indirizzo 127.0.0.1 è ora considerato un proxy attendibile. Se Cyberwatch si trova dietro un reverse proxy o un bilanciatore di carico, dichiararne gli indirizzi IP nella variabile TRUSTED_PROXIES, come descritto nella pagina Configurare i proxy attendibili. In caso contrario, l’indirizzo IP registrato per gli utenti sarà quello del proxy
Correzioni:
- Sicurezza: gli indirizzi IP privati non sono più considerati proxy attendibili per impostazione predefinita, per impedire lo spoofing dell’indirizzo IP di un client tramite l’intestazione HTTP
X-Forwarded-For
15.7.1 (2026-05-11)
Correzioni:
- Sicurezza: un indirizzo non valido nella variabile
TRUSTED_PROXIESnon viene più ignorato senza segnalarlo. L’applicazione non si avvia e indica l’indirizzo interessato
15.7 (2026-05-11)
Funzionalità principali:
- IA: ottimizzazione delle prestazioni e della pertinenza delle query MCP su asset e vulnerabilità
- Conformità: aggiunta del framework CIS Oracle Cloud Infrastructure
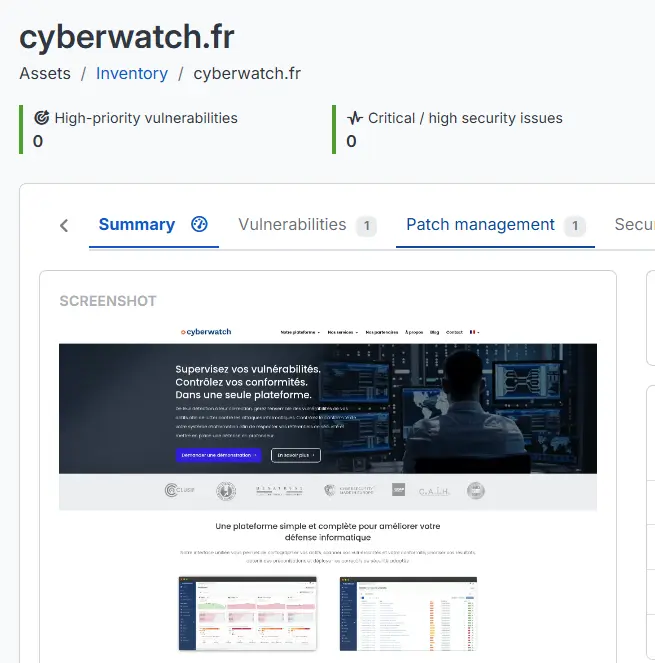
- Target di rete e siti web: aggiunta di screenshot ai risultati di scansione per facilitarne l’analisi (anteprima)
Nuove funzionalità:
- Dashboard: aggiunta di un elemento grafico per visualizzare la ripartizione delle vulnerabilità in base al loro stato
- Conformità: possibilità di creare regole personalizzate dichiarative, che consentono di estendere la conformità ai dispositivi di rete e agli asset air gap
- Discovery: aggiunta di una discovery per i dispositivi Cisco Meraki
- Immagini Docker: vengono rilevati anche i pacchetti NPM installati globalmente
- Target di rete e siti web: possibilità di configurare i moduli Nmap tramite le policy di analisi
- Perimetro:
- Aggiunta delle date di fine vita per Drupal e Ivanti Connect Secure
- Aggiunta dei bollettini di sicurezza del NSM norvegese e del NCSC del Regno Unito
- Aggiunta del supporto di Azure Data Studio, Centreon, Microsoft Defender Antivirus, Microsoft SQL Server 2025 e Ubuntu 26.04
Funzionalità modificate e prestazioni:
- API:
- La route
/api/v3/serversconsente anche di filtrare per famiglia di sistemi operativi - Le route relative alle regole di conformità e alle vulnerabilità includono ora i commenti
- La route
- Discovery:
- Le immagini Docker rilevate tramite la discovery delle immagini in esecuzione sugli asset Linux indicano anche i relativi asset di origine
- Miglioramento della gestione degli errori nelle discovery AWS
- Esportazioni: i commenti sono ora inclusi nelle esportazioni CSV delle regole di conformità e delle vulnerabilità
- Strumenti esterni: arricchimento dei dati inviati tramite syslog con informazioni aggiuntive relative alla prioritizzazione e all’esposizione delle vulnerabilità
- Motore di scansione:
- Rilevamento delle librerie Python arricchito grazie alla gestione dei metadati di installazione
- Miglioramento del rilevamento per i dispositivi Cisco NX-OS, Microsoft System Center Configuration Manager e Red Hat (supporto AUS, E4S e identificazione più precisa delle tecnologie)
- Modifica del rilevamento delle vulnerabilità sui sistemi Linux in seguito a un’evoluzione della gestione delle architetture dei pacchetti
- Ricerche: risultati più precisi grazie a un filtraggio migliorato che tiene conto degli ancoraggi di ricerca (inizio e fine del testo)
Correzioni:
- Connessioni agentless:
- Correzione di un problema di rilevamento del firmware dei dispositivi OpenGear LightHouse tramite SNMP
- La modifica in blocco delle credenziali salvate è nuovamente possibile
- Alert:
- Correzione di un malfunzionamento durante la modifica di alert senza filtro
- Correzione di un problema di applicazione del filtro «Stato» per i problemi di sicurezza
- Conformità: correzione di un problema di unità di tempo che poteva influire sulla valutazione di alcune regole CIS Windows
- Discovery: correzione di un problema dei filtri di ricerca nel pannello laterale che causava una visualizzazione incompleta degli asset individuati
- Motore di scansione:
- Correzione di problemi di rilevamento su Amazon Linux 2, Check Point, Oracle Linux e sui dispositivi HPE Aruba
- Correzione di un problema di rilevamento dei pacchetti malevoli legato alle maiuscole e minuscole dei nomi
- Correzione di un problema di rilevamento delle vulnerabilità già corrette sugli asset Windows
15.6.6 (2026-05-05)
Correzioni:
- Progetti: corretto un errore dell’assistente alla migrazione verso i progetti che impediva la migrazione in blocco degli asset non ambigui
15.6.5 (2026-04-17)
Funzionalità modificate e prestazioni:
- Licenze: ora è possibile inserire solo licenze nel nuovo formato. Per ottenere una licenza nel nuovo formato, contattare il supporto Cyberwatch
15.6.4 (2026-04-16)
Funzionalità modificate e prestazioni:
- Immagini Docker: vengono rilevati anche i pacchetti NPM installati globalmente
- Kibana: l’accesso predefinito dei nuovi utenti a Kibana viene concesso solo quando Kibana limita ogni utente all’ambito dei relativi progetti
Correzioni:
- Conformità: corretta la valutazione in Windows delle regole OVAL relative a durate espresse in giorni o minuti
15.6.3 (2026-04-13)
Funzionalità modificate e prestazioni:
- Kibana: l’accesso a Kibana è attivato per impostazione predefinita per i nuovi utenti
Correzioni:
- Sicurezza: corretta la vulnerabilità CVE-2026-33210
15.6.2 (2026-04-09)
Correzioni:
- Sicurezza: corrette le vulnerabilità CVE-2026-35611 e CVE-2026-39324
15.6.1 (2026-04-09)
Funzionalità modificate e prestazioni:
- Target di rete e siti web:
- Le porte web standard delle destinazioni di rete vengono testate direttamente, consentendo di analizzare i siti web anche quando Nmap non riesce a scansionare la destinazione
- La scansione Nmap ha un limite di tempo: una destinazione la cui scansione non termina passa allo stato di perdita di comunicazione anziché bloccare le analisi successive
Correzioni:
- Target di rete e siti web: la stessa porta non viene più visualizzata due volte su un asset
- Motore di scansione: corretti i falsi positivi nella rilevazione dei pacchetti dannosi
- Sicurezza: le regole di conformità personalizzate non vengono più eseguite sugli asset cloud
15.6 (2026-03-30)
Funzionalità principali:
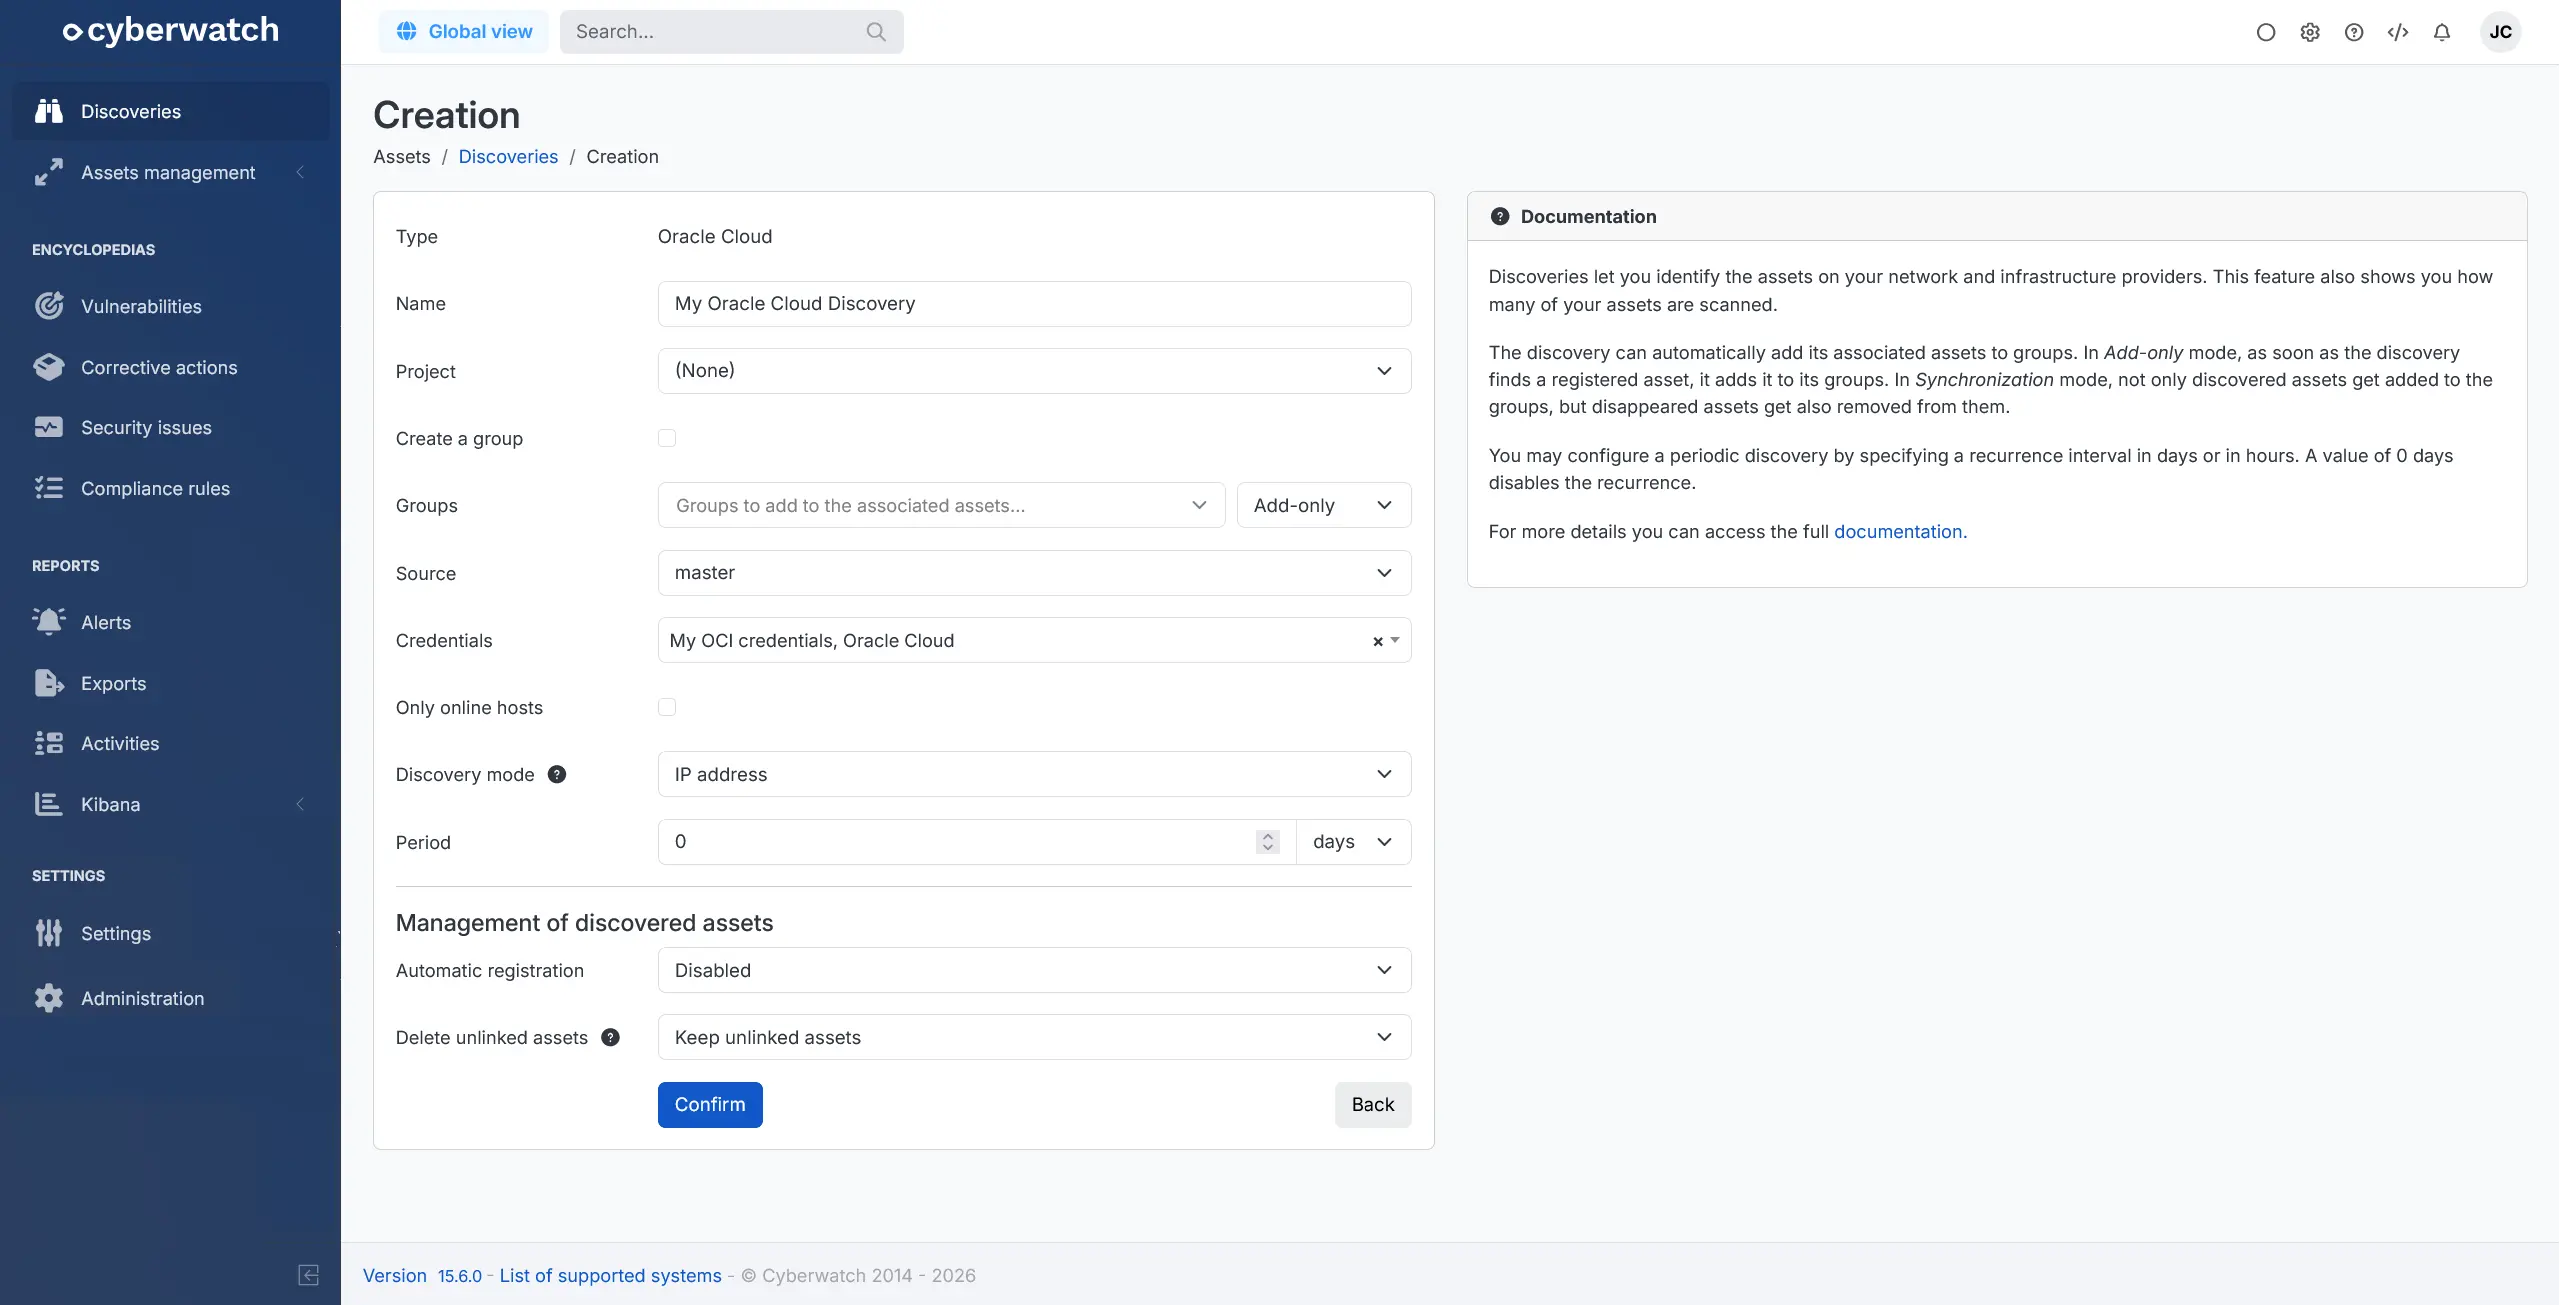
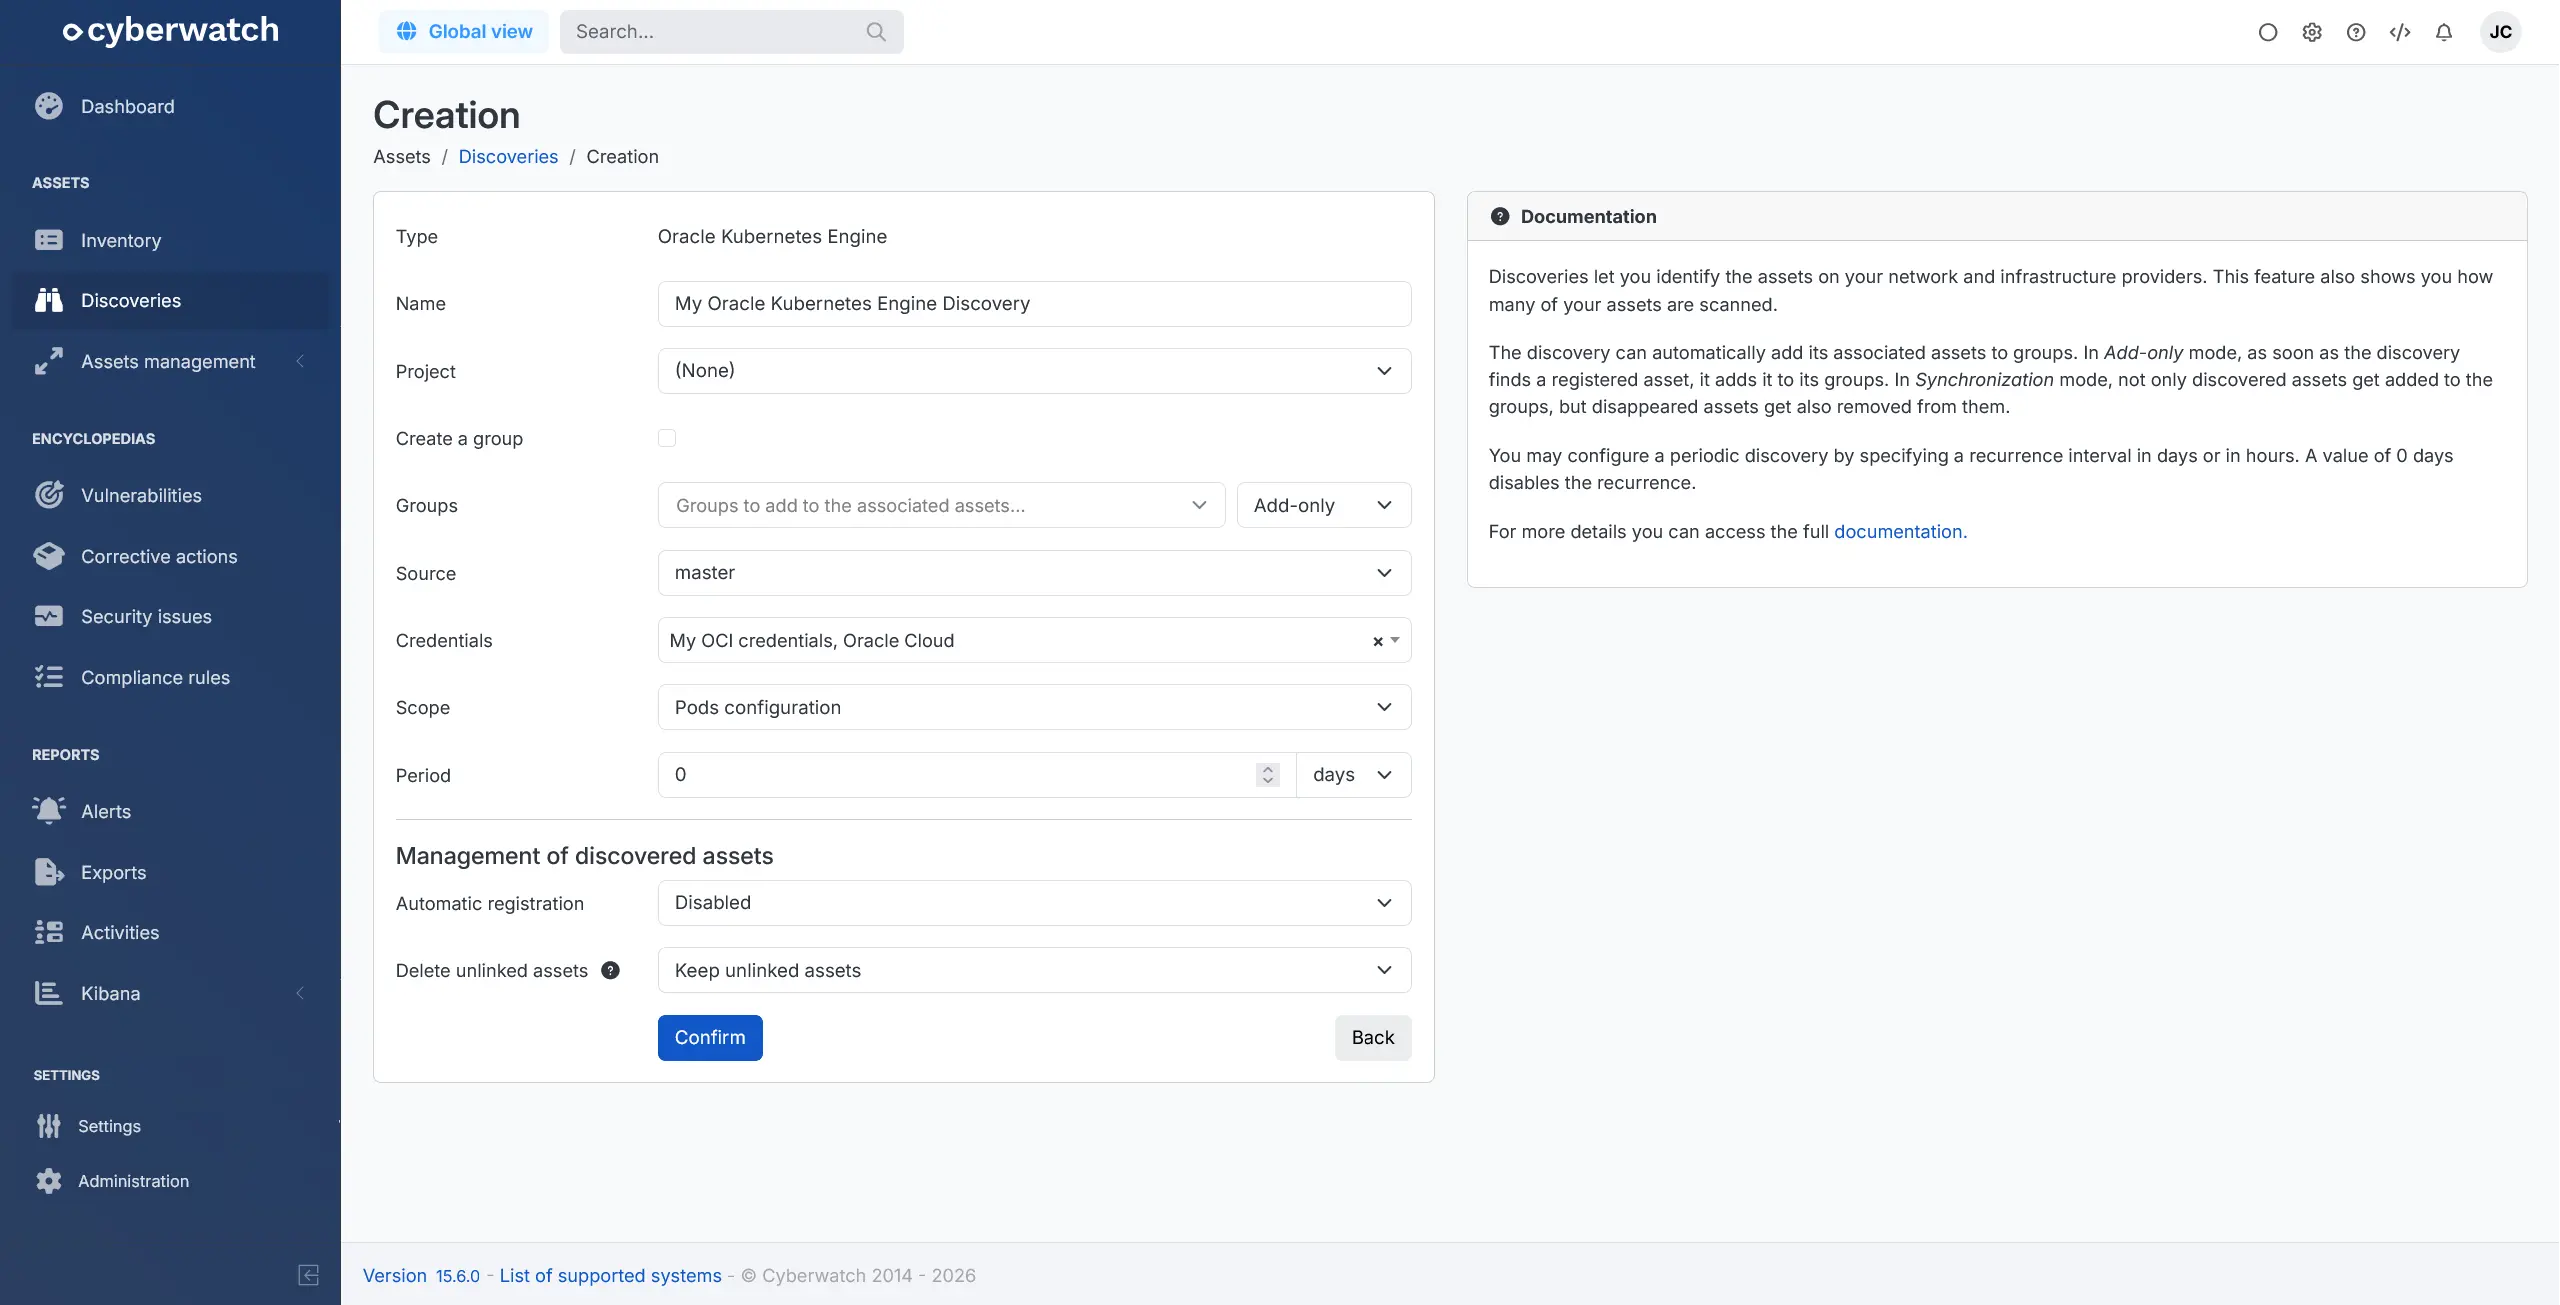
- Discovery: aggiunta delle discovery Oracle Cloud Infrastructure e Oracle Kubernetes Engine (anteprima) (anteprima)
- Kibana: rispetto del perimetro utente: ciascun utente accede unicamente agli asset dei propri progetti. L’accesso a Kibana può essere attivato in blocco dall’interfaccia. Questa funzionalità richiede una versione della piattaforma di base 5.30 o successiva
- Lingue: l’applicazione è ora disponibile in spagnolo
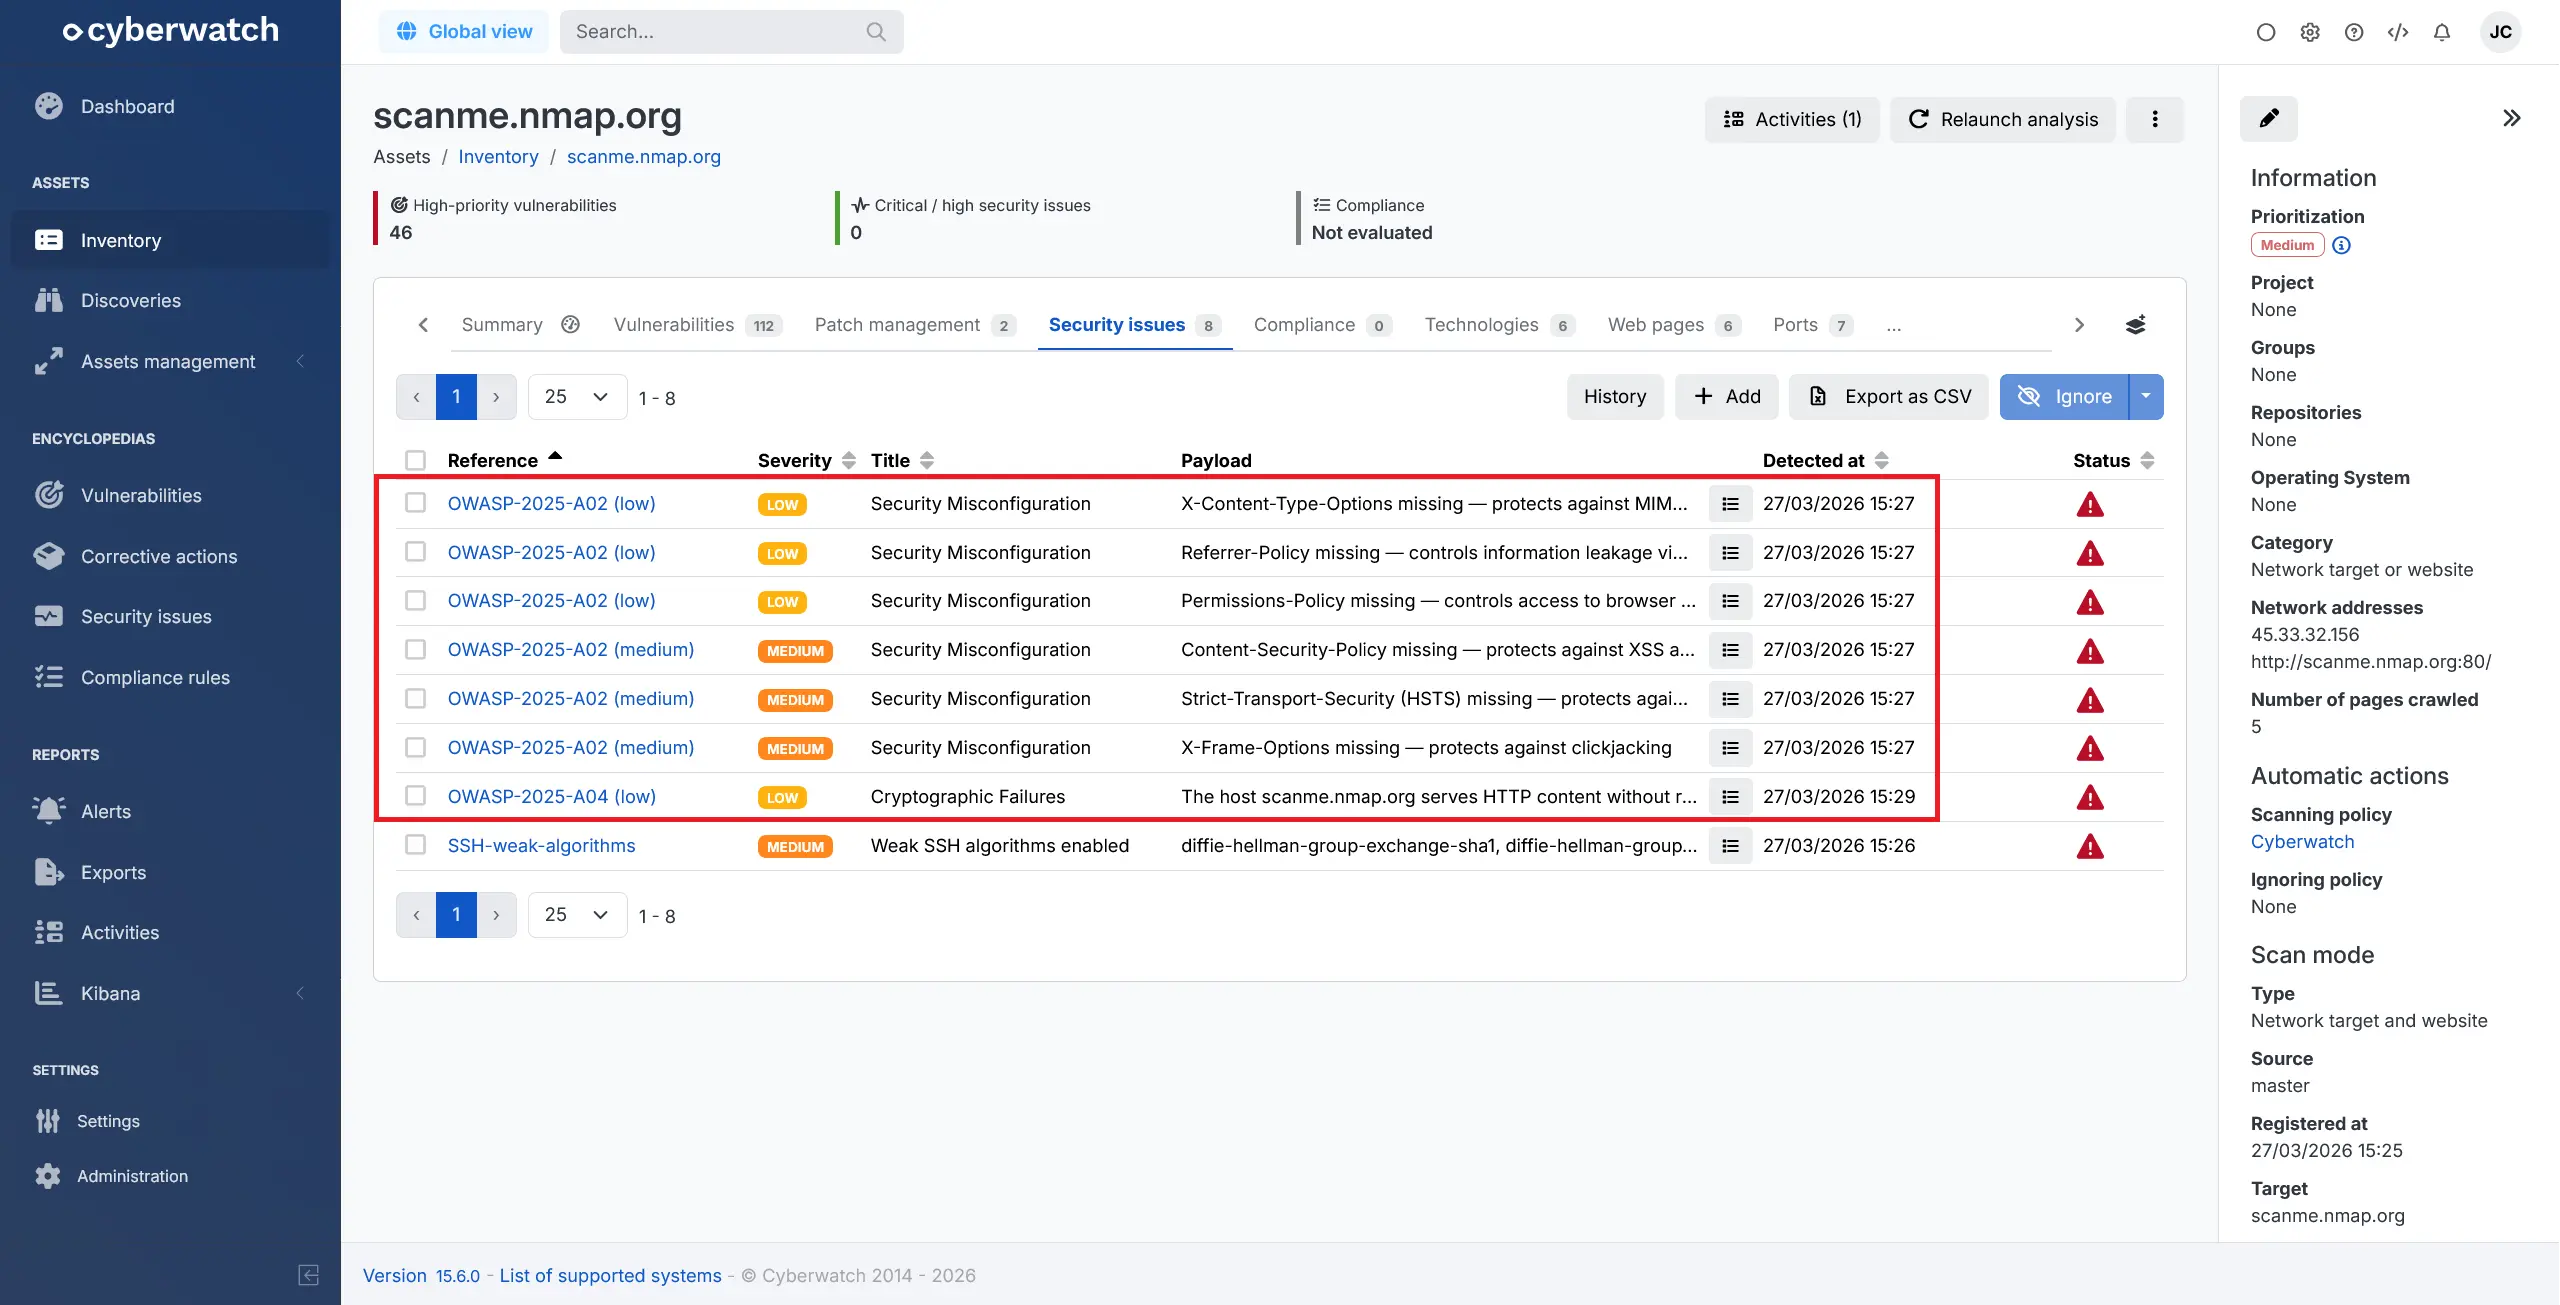
- Target di rete e siti web: riprogettazione del motore di scansione OWASP delle applicazioni web. Questo motore migliora le prestazioni complessive e sostituisce il framework WSTG con l’OWASP Top 10 2025 (anteprima)
- Report: aggiunta della generazione di un report PDF di copertura del sistema informativo per gli audit e la conformità normativa
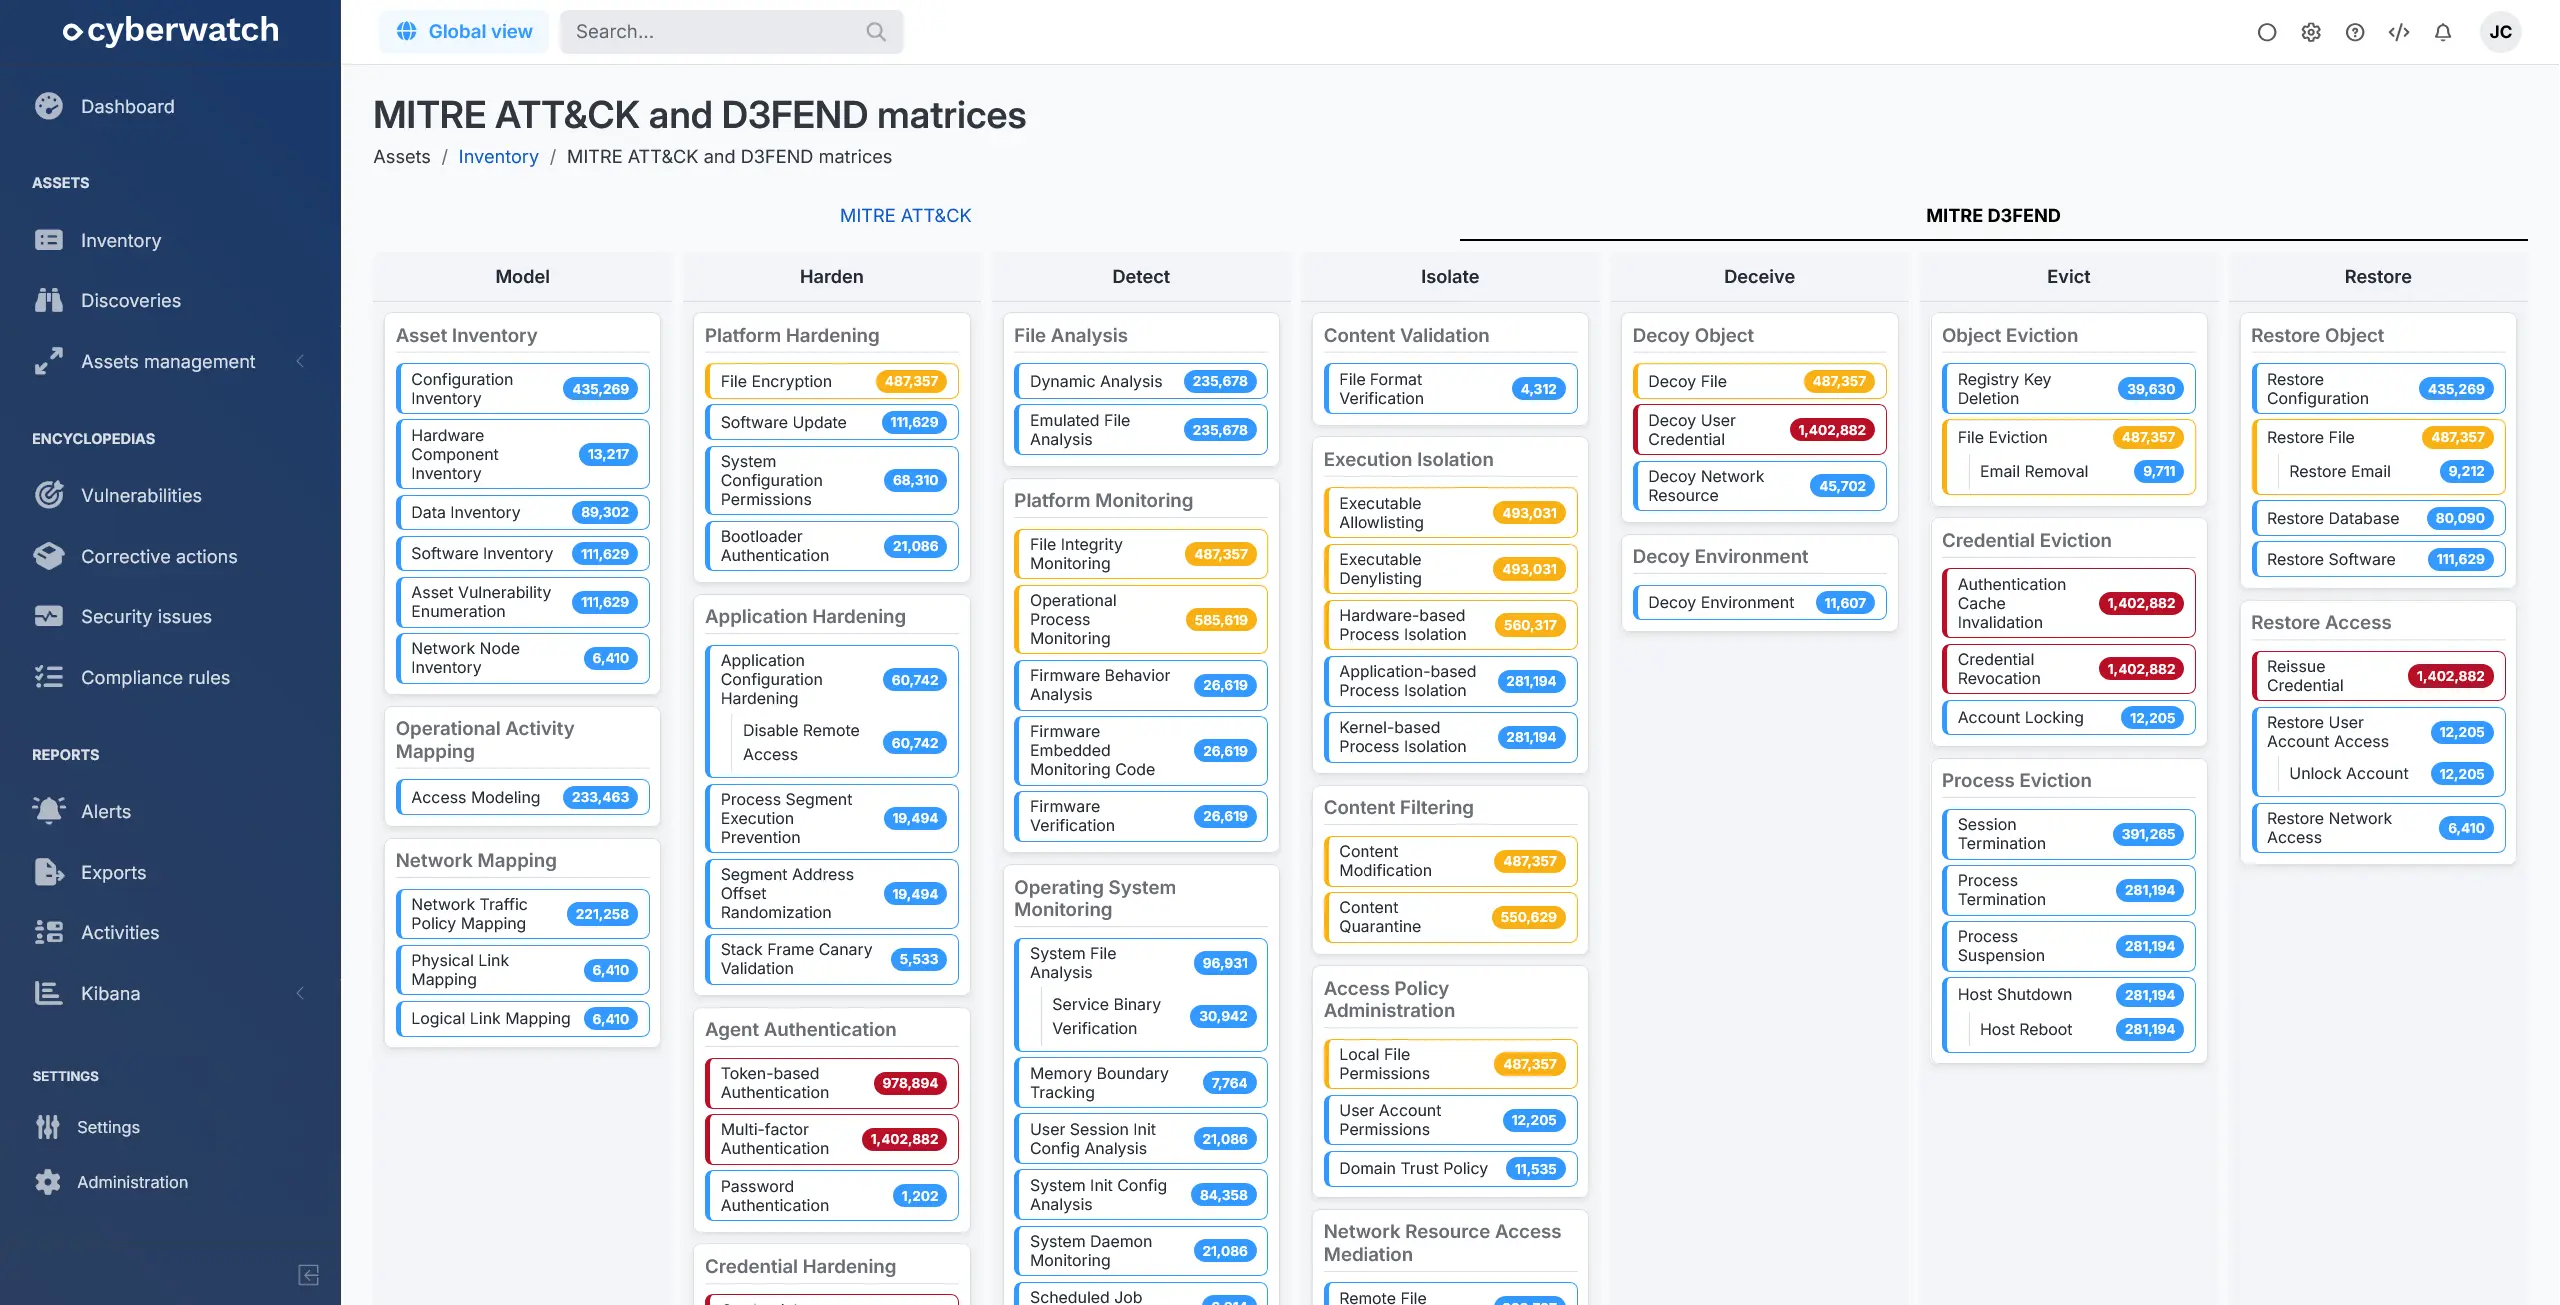
- Enciclopedia delle vulnerabilità: aggiunta del framework MITRE D3FEND a complemento di ATT&CK, con visualizzazione delle matrici in una vista a schede, per arricchire l’analisi con le tecniche di difesa associate (anteprima)
Nuove funzionalità:
- Motore di scansione:
- I driver Windows installati vengono riportati nell’elenco delle tecnologie
- Vengono rilevati anche i pacchetti Python degli ambienti virtuali
- Perimetro:
- Aggiunta dei bollettini di sicurezza del NCSC irlandese
- Aggiunta del supporto dei dispositivi Arista
- Aggiunta del supporto di VMware Cloud Director
- Aggiunta del supporto dei dispositivi ZPE Systems Nodegrid Serial Console
Funzionalità modificate e prestazioni:
- Agent: inclusione del progetto nel nome dei file MSI
- IA: miglioramento delle prestazioni e delle capacità di analisi del server MCP
- Provider di identità: possibilità di attivare la verifica della scadenza del certificato IdP in SAML
- Cloud: la procedura guidata facilita anche la creazione di applicazioni Microsoft Entra ID per Azure e Microsoft 365, semplificando l’integrazione con Cyberwatch
- Azioni correttive: miglioramenti al supporto di Gestione pacchetti Windows per gli aggiornamenti delle applicazioni di terze parti
- Personalizzazione: nuovi parametri che consentono di affinare le CVE segnalate negli alert
- Dettagli di una vulnerabilità: l’esportazione CSV può essere limitata agli asset selezionati
- Dettagli di un asset: miglioramento della gestione dello stato delle vulnerabilità durante le azioni correttive
- Progetti: gli script di analisi possono essere definiti anche a livello di progetto
- Framework: miglioramento delle prestazioni per ottimizzare il tempo di caricamento della pagina
Correzioni:
- Connessioni agentless: correzione di un problema di rilevamento dei dispositivi Aruba tramite SNMP
- Alert: correzione di un problema che impediva la modifica degli alert
- Immagini Docker: correzione di un problema che impediva la scansione di alcune immagini aggiunte dai dettagli di un asset
- Policy di prioritizzazione: correzione di un problema che impediva la creazione di policy da parte di amministratori di sistema con accesso limitato a determinati progetti
- Progetti: gli utenti associati a un solo progetto possono nuovamente selezionare i set di credenziali salvate
- Motore di scansione:
- Correzione di un problema di rilevamento su Veeam Backup & Replication
- Correzione di un problema di analisi su Microsoft Office
- Correzione di un problema di analisi su Mozilla Firefox
- Problemi di sicurezza: correzione di comportamenti incoerenti durante i cambi di stato dei problemi di sicurezza
15.5.6 (2026-03-24)
Correzioni:
- Sicurezza: aggiornamento di sicurezza del framework dell’applicazione
15.5.5 (2026-03-23)
Correzioni:
- Connessioni agentless: corretto un problema di rilevazione tramite SNMP dei dispositivi Aruba AOS-CX
15.5.4 (2026-03-18)
Nuove funzionalità:
- IA: Mistral AI può ora connettersi al server MCP di Cyberwatch
Correzioni:
- Attività: corretto il caricamento della pagina «Attività»
15.5.3 (2026-03-02)
Nuove funzionalità:
- Lingue: l’applicazione è ora disponibile in spagnolo
Correzioni:
- Connessioni agentless: corrette le connessioni SNMPv3 che utilizzano la crittografia DES
- Progetti: corretti comportamenti anomali durante l’eliminazione di un progetto
15.5.2 (2026-02-26)
Correzioni:
- Inventario degli asset: corretta una regressione che impediva di pianificare il riavvio degli asset tramite le azioni in blocco
15.5.1 (2026-02-25)
Nuove funzionalità:
- IA: ChatGPT può ora connettersi al server MCP di Cyberwatch
15.5 (2026-02-23)
Funzionalità principali:
- IA: aggiunta di una nuova funzionalità MCP che consente all’intelligenza artificiale di interagire con l’applicazione e di automatizzare alcune azioni
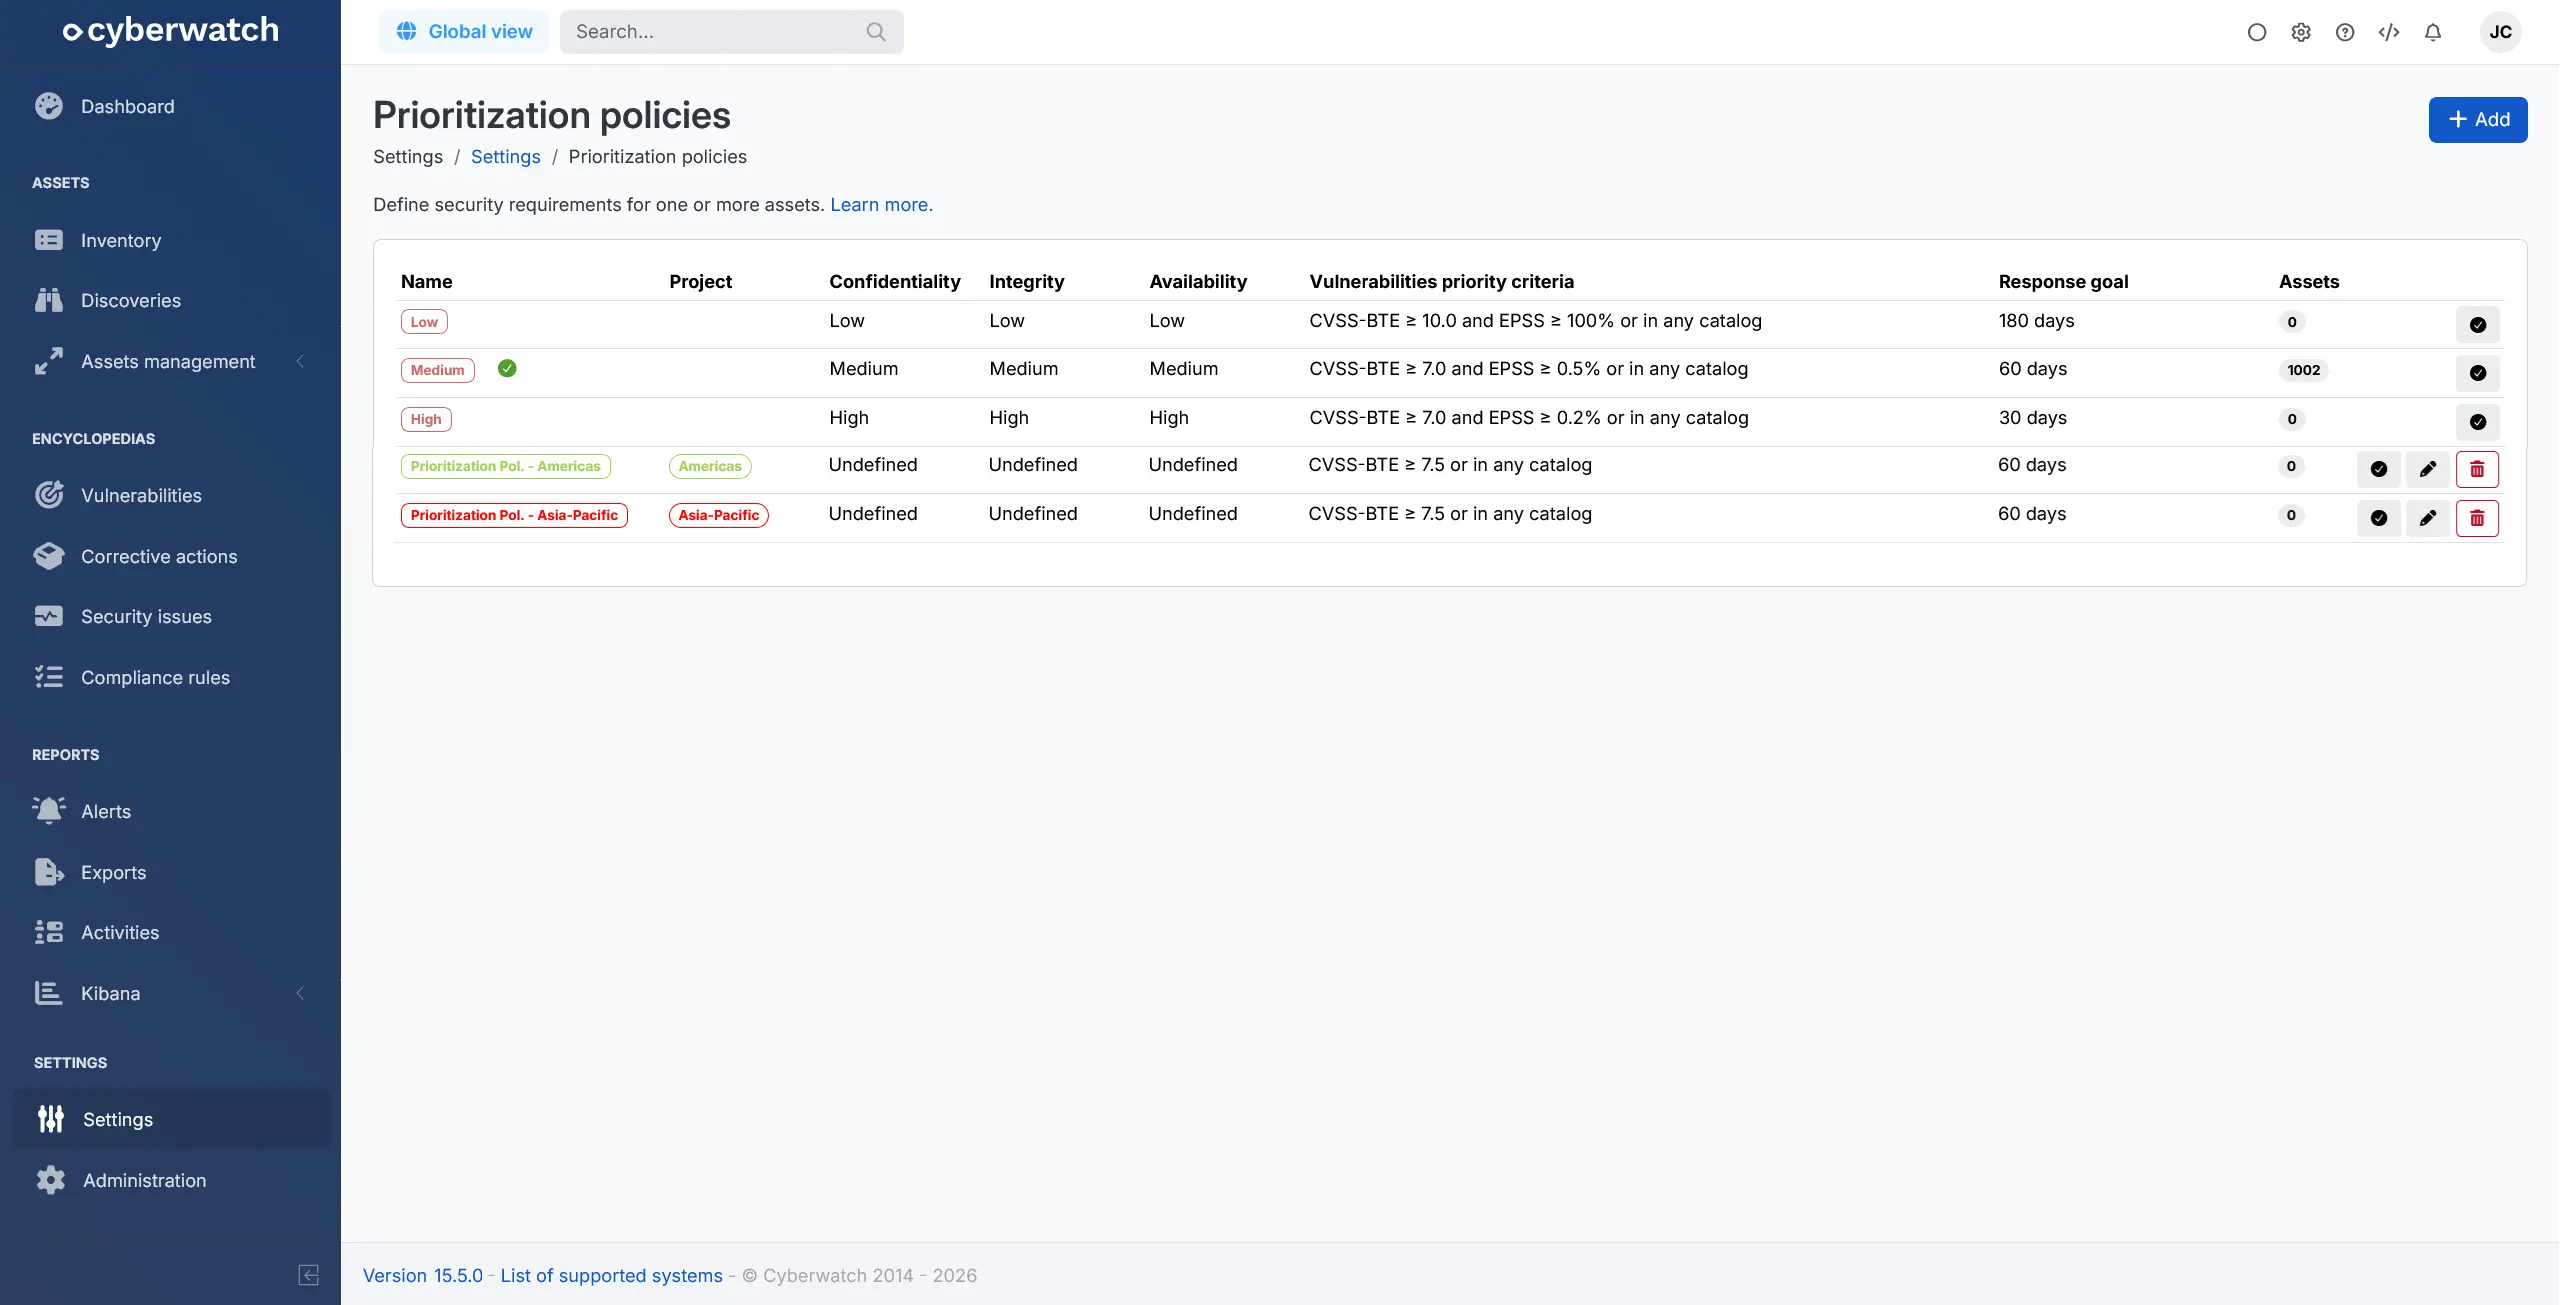
- Criticità: ridenominazione in «Policy di prioritizzazione» per rispecchiarne meglio l’utilizzo (anteprima)
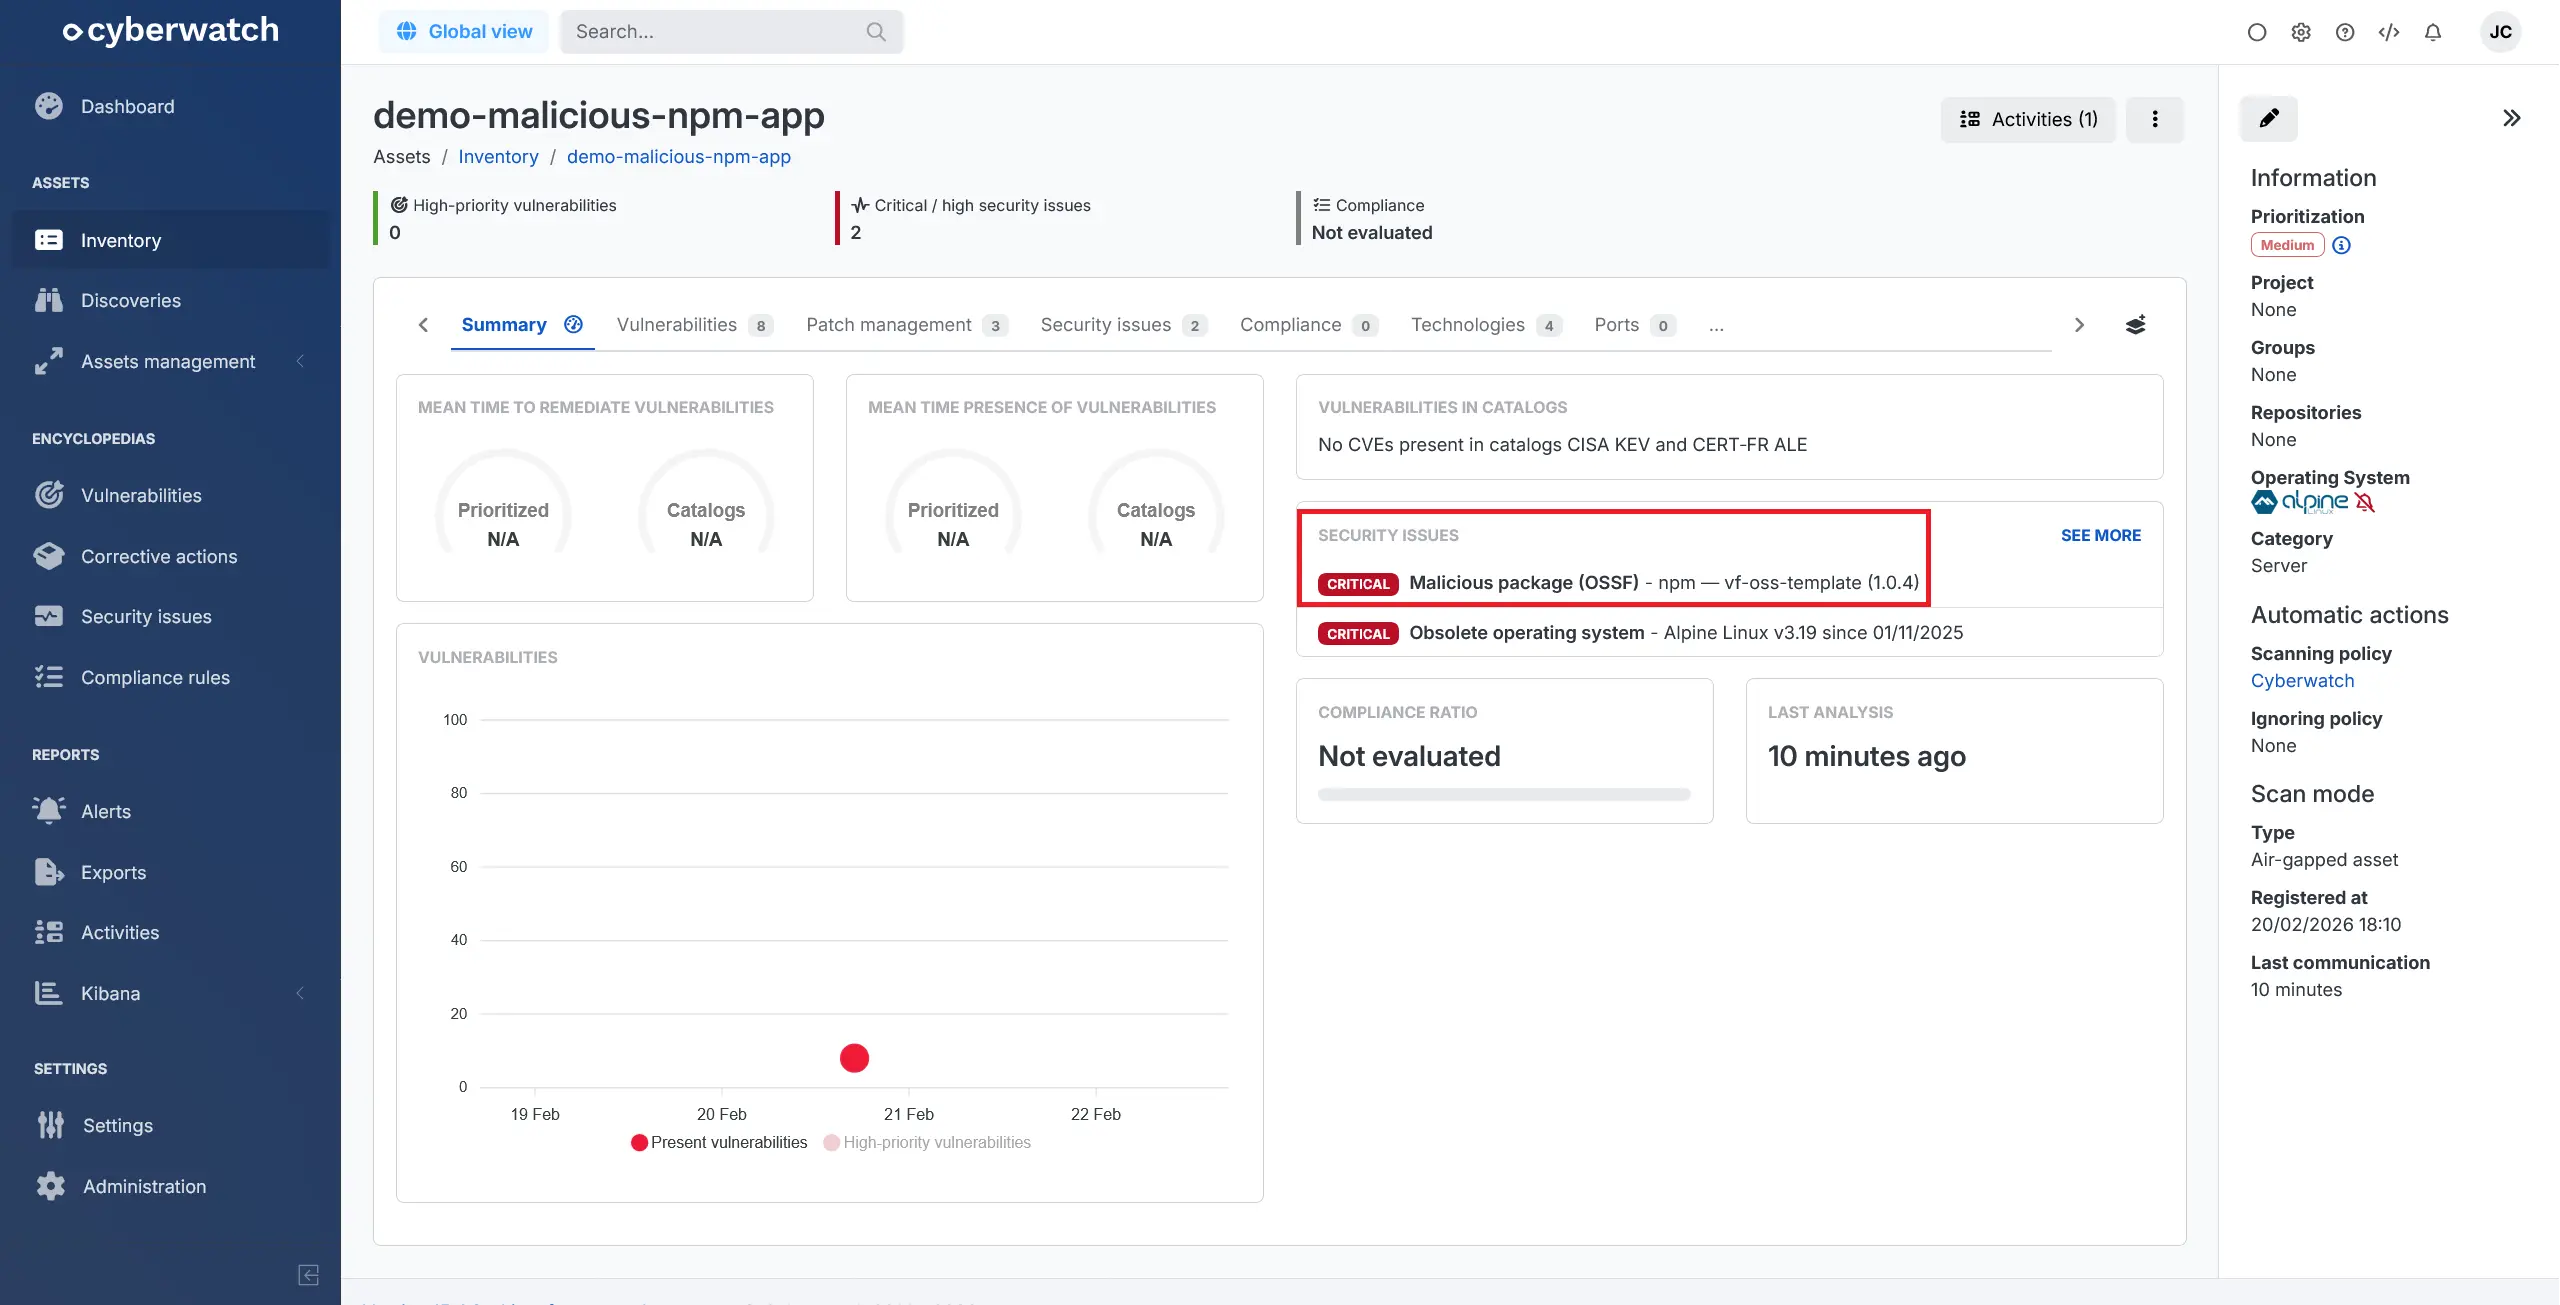
- Problemi di sicurezza: aggiunta del rilevamento di pacchetti software malevoli che interessano gli asset tramite il framework OpenSSF (anteprima)
Nuove funzionalità:
- Azioni correttive: la distribuzione di patch per le applicazioni Snap è ora supportata
- Perimetro:
- Aggiunta dei bollettini di sicurezza di ABB
- Aggiunta dei bollettini di sicurezza di Nozomi Networks
- Aggiunta dei bollettini di sicurezza di SICK
- Aggiunta dei bollettini di sicurezza del CNCS portoghese
- Aggiunta dei bollettini di sicurezza del NCSC dei Paesi Bassi
- Aggiunta dei bollettini di sicurezza di VARIoT
- Aggiunta del supporto di SUSE Linux Enterprise Server 16.0
Funzionalità modificate e prestazioni:
- API: aggiornamento della documentazione per chiarire i diritti di accesso alle route in base ai ruoli utente
- Asset: i dati dichiarativi di tutti gli asset possono ora essere modificati tramite un’importazione air gap
- Provider di identità: evoluzione del meccanismo di associazione ai progetti tramite i gruppi di utenti SAML, compresa l’associazione automatica per nome dei progetti sconosciuti
- Benchmark: la vista di configurazione dei benchmark di conformità è stata spostata nel menu «Amministrazione»
- Conformità degli ambienti cloud: evoluzione delle regole di conformità Microsoft 365 per Exchange Online, Purview, OneDrive, SharePoint Online e Teams
- Conformità: miglioramento dell’implementazione di alcune regole del framework CIS su Windows Server 2022 e 2025
- Strumenti esterni: è anche possibile inviare i log Syslog in TCP con crittografia TLS
- Target di rete e siti web:
- Miglioramento della coerenza dei risultati di scansione tra la modalità normale e la modalità headless
- È ora possibile selezionare i diversi moduli Wapiti da eseguire durante la scansione
- Progetti: le policy di prioritizzazione possono essere definite anche a livello di progetto
- Vulnerabilità: adeguamenti funzionali e di interfaccia propedeutici alla futura funzionalità di monitoraggio delle vulnerabilità
Correzioni:
- Target di rete e siti web: correzioni alla gestione degli errori in caso di indisponibilità di un target
15.4.3 (2026-02-12)
Nuove funzionalità:
- Enciclopedia delle vulnerabilità: aggiunti i bollettini di sicurezza di ABB, CNCS (Portogallo) e NCSC (Irlanda)
15.4.2 (2026-01-30)
Nuove funzionalità:
- Enciclopedia delle vulnerabilità: aggiunti i bollettini di sicurezza di NCSC (Paesi Bassi), Nozomi Networks, SICK e VARIoT
Correzioni:
- Motore di scansione: corretto un errore di analisi quando la versione di BIND non viene rilevata
15.4.1 (2026-01-27)
Correzioni:
- Analisi: corretto un problema che poteva impedire, fin dalla prima analisi di un nuovo asset, l’esecuzione degli script aggiunti dalle regole degli asset
15.4 (2026-01-26)
Funzionalità principali:
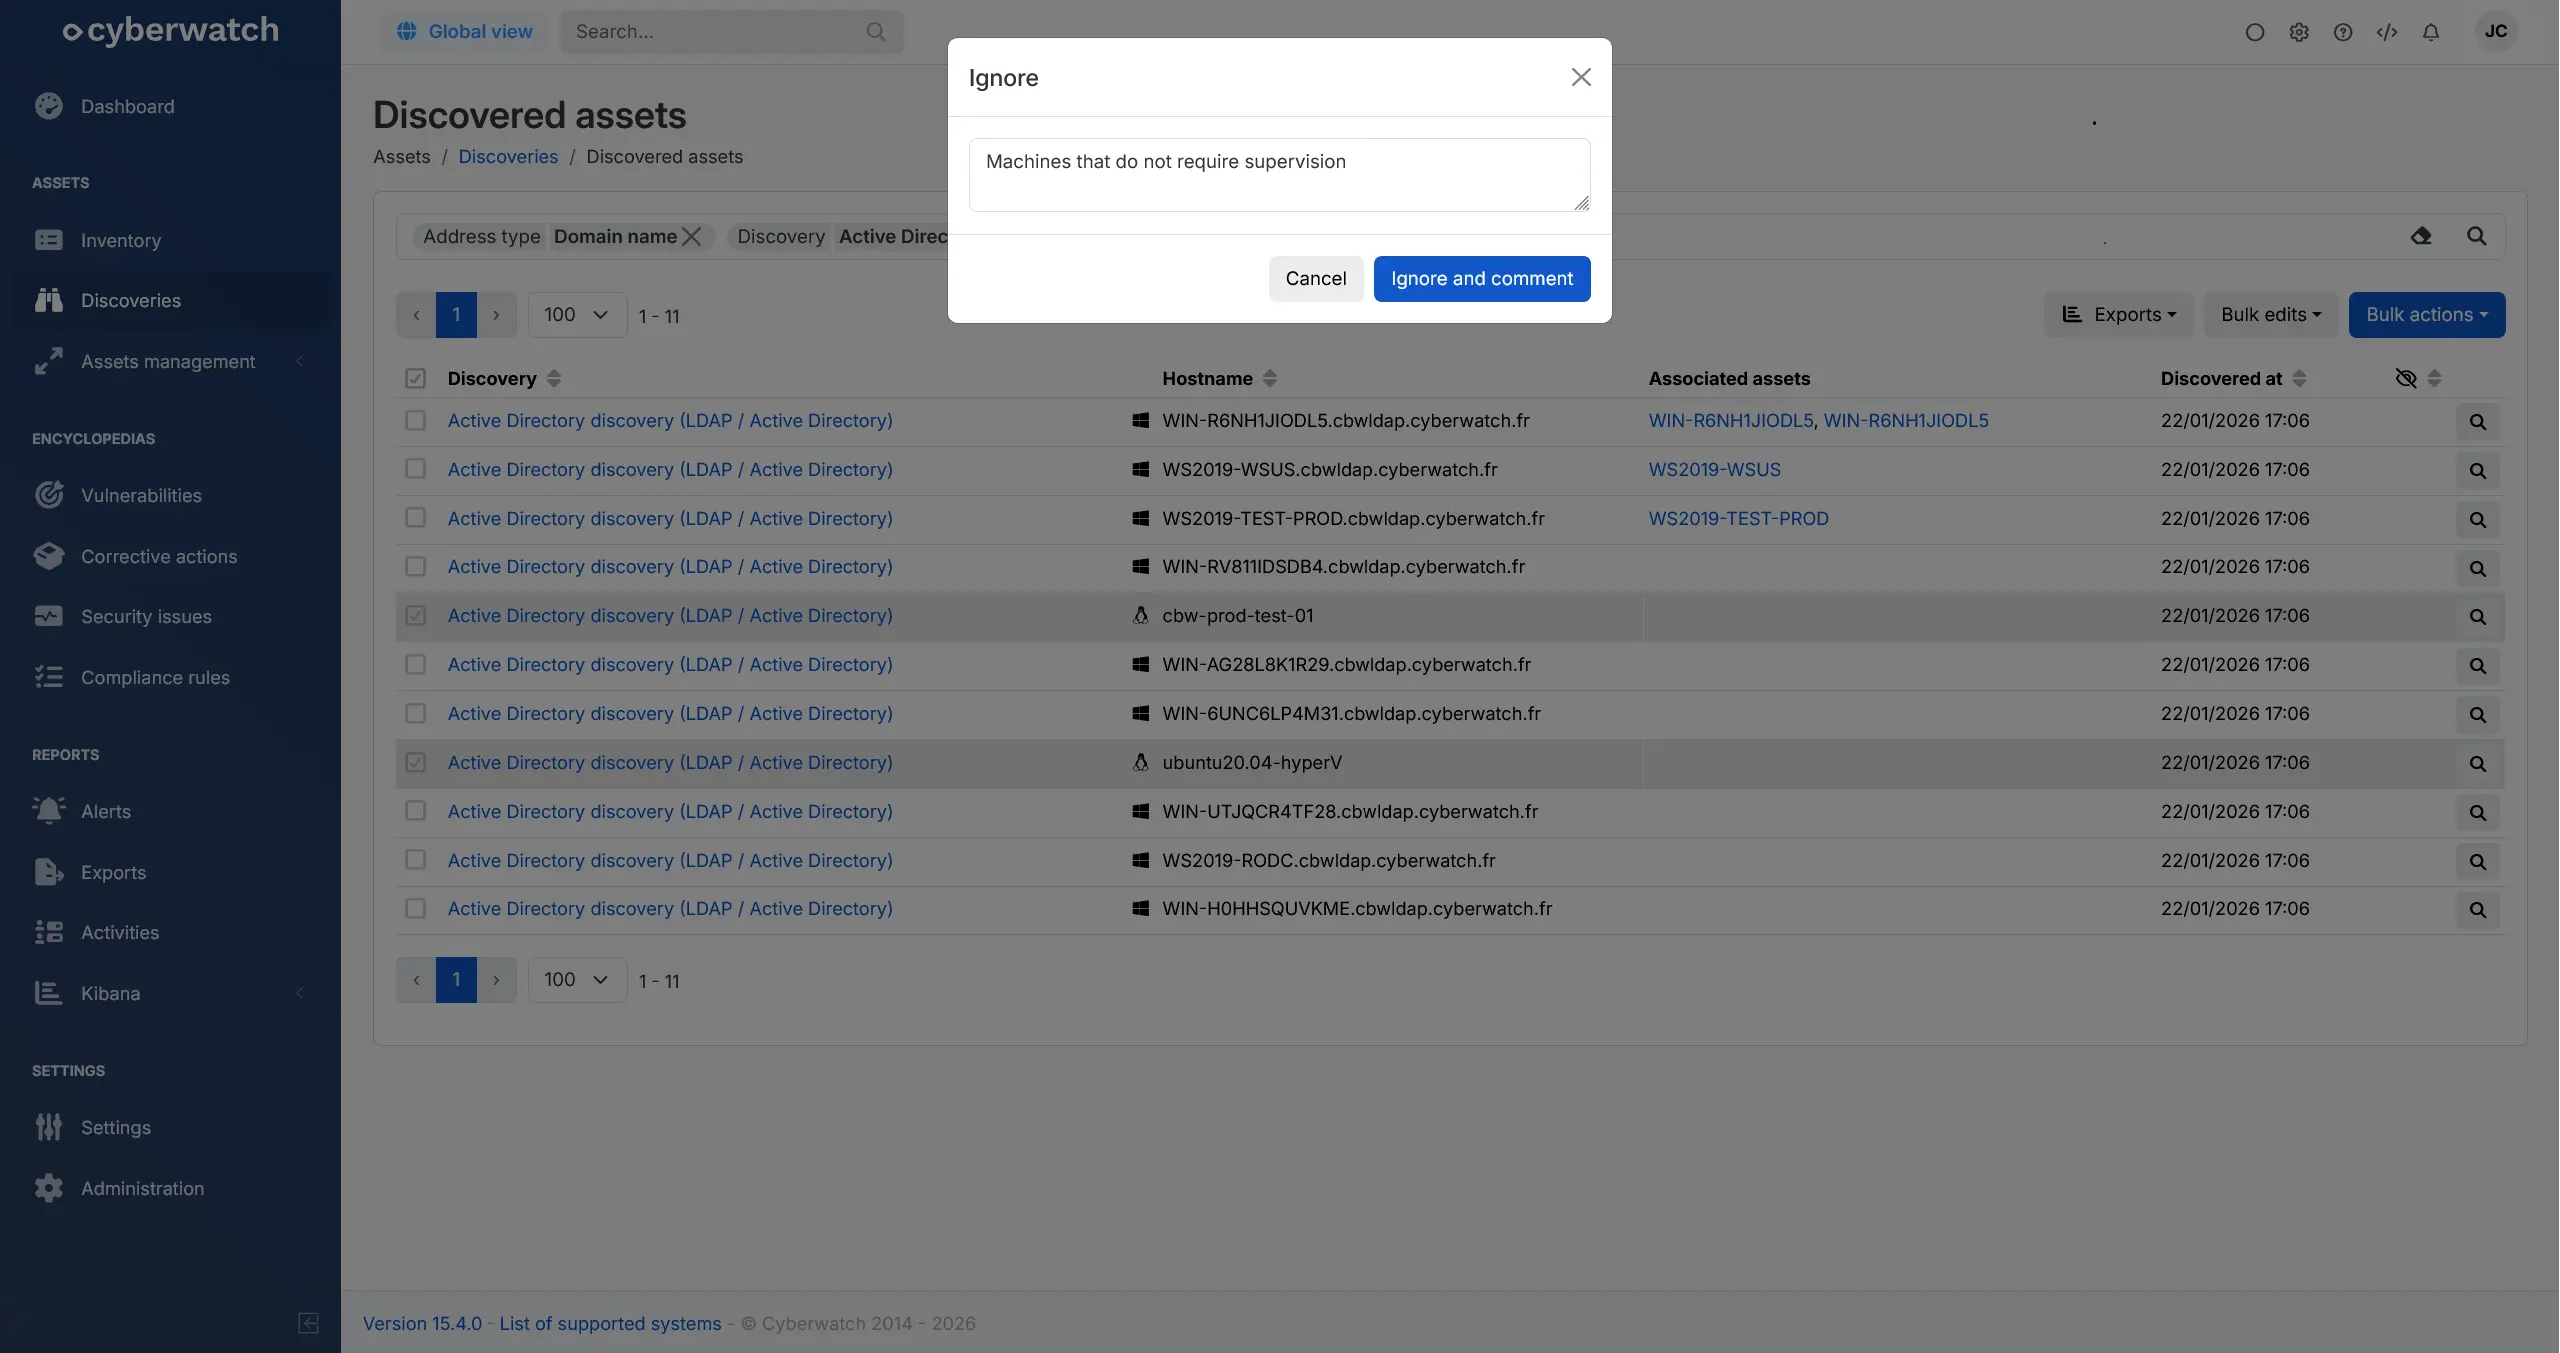
- Discovery: aggiunta della possibilità di ignorare un asset individuato (anteprima)
Nuove funzionalità:
- Conformità: aggiunta e aggiornamento di diversi framework CIS, tra cui AlmaLinux 10, Debian 13, Oracle Linux 10, Red Hat Enterprise Linux 10 e Rocky Linux 10
- Discovery: aggiunta di una discovery di rete basata su UDP (SNMP)
- Perimetro:
- Aggiunta del supporto di CloudLinux 10
- Aggiunta del supporto di Fedora 43
- Aggiunta del supporto dei dispositivi HPE Aruba Airwave
- Aggiunta del supporto di IBM InfoSphere Information Server su Windows
- Aggiunta del supporto dei dispositivi WALLIX Access Manager
Funzionalità modificate e prestazioni:
- Attività:
- Miglioramenti UX nella visualizzazione delle attività
- La barra di ricerca propone un nuovo filtro temporale per l’esportazione CSV delle attività
- API:
- La route
/api/v3/servers/{id}/exportrestituisce anche i metadati, i gruppi e il progetto per l’esportazione di un asset in formato SBOM SPDX o CycloneDX - La route
/api/v3/vulnerabilities/servers/{id}restituisce anche il payload dei problemi di sicurezza e il titolo delle azioni correttive dell’asset - Il ruolo ARN può ora essere inserito durante la creazione o la modifica di una connessione agentless AWS SSM
- La route
- Conformità degli ambienti cloud: implementazione di nuove regole di conformità Microsoft 365
- Conformità: modifica del funzionamento delle regole personalizzate e della loro applicabilità
- Discovery:
- Il tempo massimo di esecuzione è ora indicato nei dettagli di una discovery di rete o di dispositivi industriali
- Gli indirizzi IP degli asset identificati durante una discovery di rete vengono ora sistematicamente visualizzati nell’applicazione, oltre al nome host, se disponibile
- Per le discovery Kubernetes vengono rilevati anche le annotation e le label dei pod
- Immagini Docker: rimozione del supporto dei runtime esterni, tutte le scansioni vengono eseguite unicamente tramite il runtime integrato nell’applicazione
- Target di rete e siti web: è ora possibile specificare URL aggiuntivi da scansionare
- Motore di scansione: sono supportate anche le applicazioni Snap presenti sui sistemi operativi Linux compatibili
Correzioni:
- Connessioni agentless: correzione di problemi di rilevamento sui dispositivi Check Point e Opengear tramite SNMP
- API: correzione di un problema relativo alla scansione di conformità eseguita da un amministratore della sicurezza
- Regole degli asset: correzione di un problema che impediva l’esecuzione delle regole alla creazione degli asset in connessione agentless
- Azioni correttive: correzioni al supporto di Gestione pacchetti Windows per gli aggiornamenti delle applicazioni di terze parti
- Discovery: correzione di un problema di registrazione automatica degli asset per le discovery Proxmox
- Motore di scansione: correzioni nel rilevamento e nell’analisi sui sistemi Red Hat
15.3.5 (2025-12-26)
Correzioni:
- Azioni correttive: corretta la distribuzione degli aggiornamenti delle applicazioni Windows tramite WinGet
15.3.4 (2025-12-24)
Nuove funzionalità:
- Amministrazione: è possibile dichiarare i proxy attendibili tramite la variabile
TRUSTED_PROXIES, come descritto nella pagina Configurare i proxy attendibili - Licenze: una licenza rinnovata viene applicata automaticamente durante la sincronizzazione con Cyberwatch
Funzionalità modificate e prestazioni:
- Azioni correttive: le applicazioni Windows da aggiornare tramite WinGet vengono cercate in base al loro identificatore
- Esportazioni CSV: rafforzata la protezione contro l’iniezione di formule all’apertura dei file in Excel
Correzioni:
- Enciclopedia delle vulnerabilità: i badge dei cataloghi non fuoriescono più dall’anteprima di una CVE
15.3.3 (2025-12-17)
Correzioni:
- Licenze: corretto il supporto delle licenze nel nuovo formato
15.3.2 (2025-12-16)
Correzioni:
- Stabilità: aggiornato il componente di elaborazione delle attività in background
15.3.1 (2025-12-15)
Correzioni:
- Dettagli di un asset: rimossa la finestra visualizzata quando l’asset supera la quota della licenza
15.3 (2025-12-15)
Funzionalità principali:
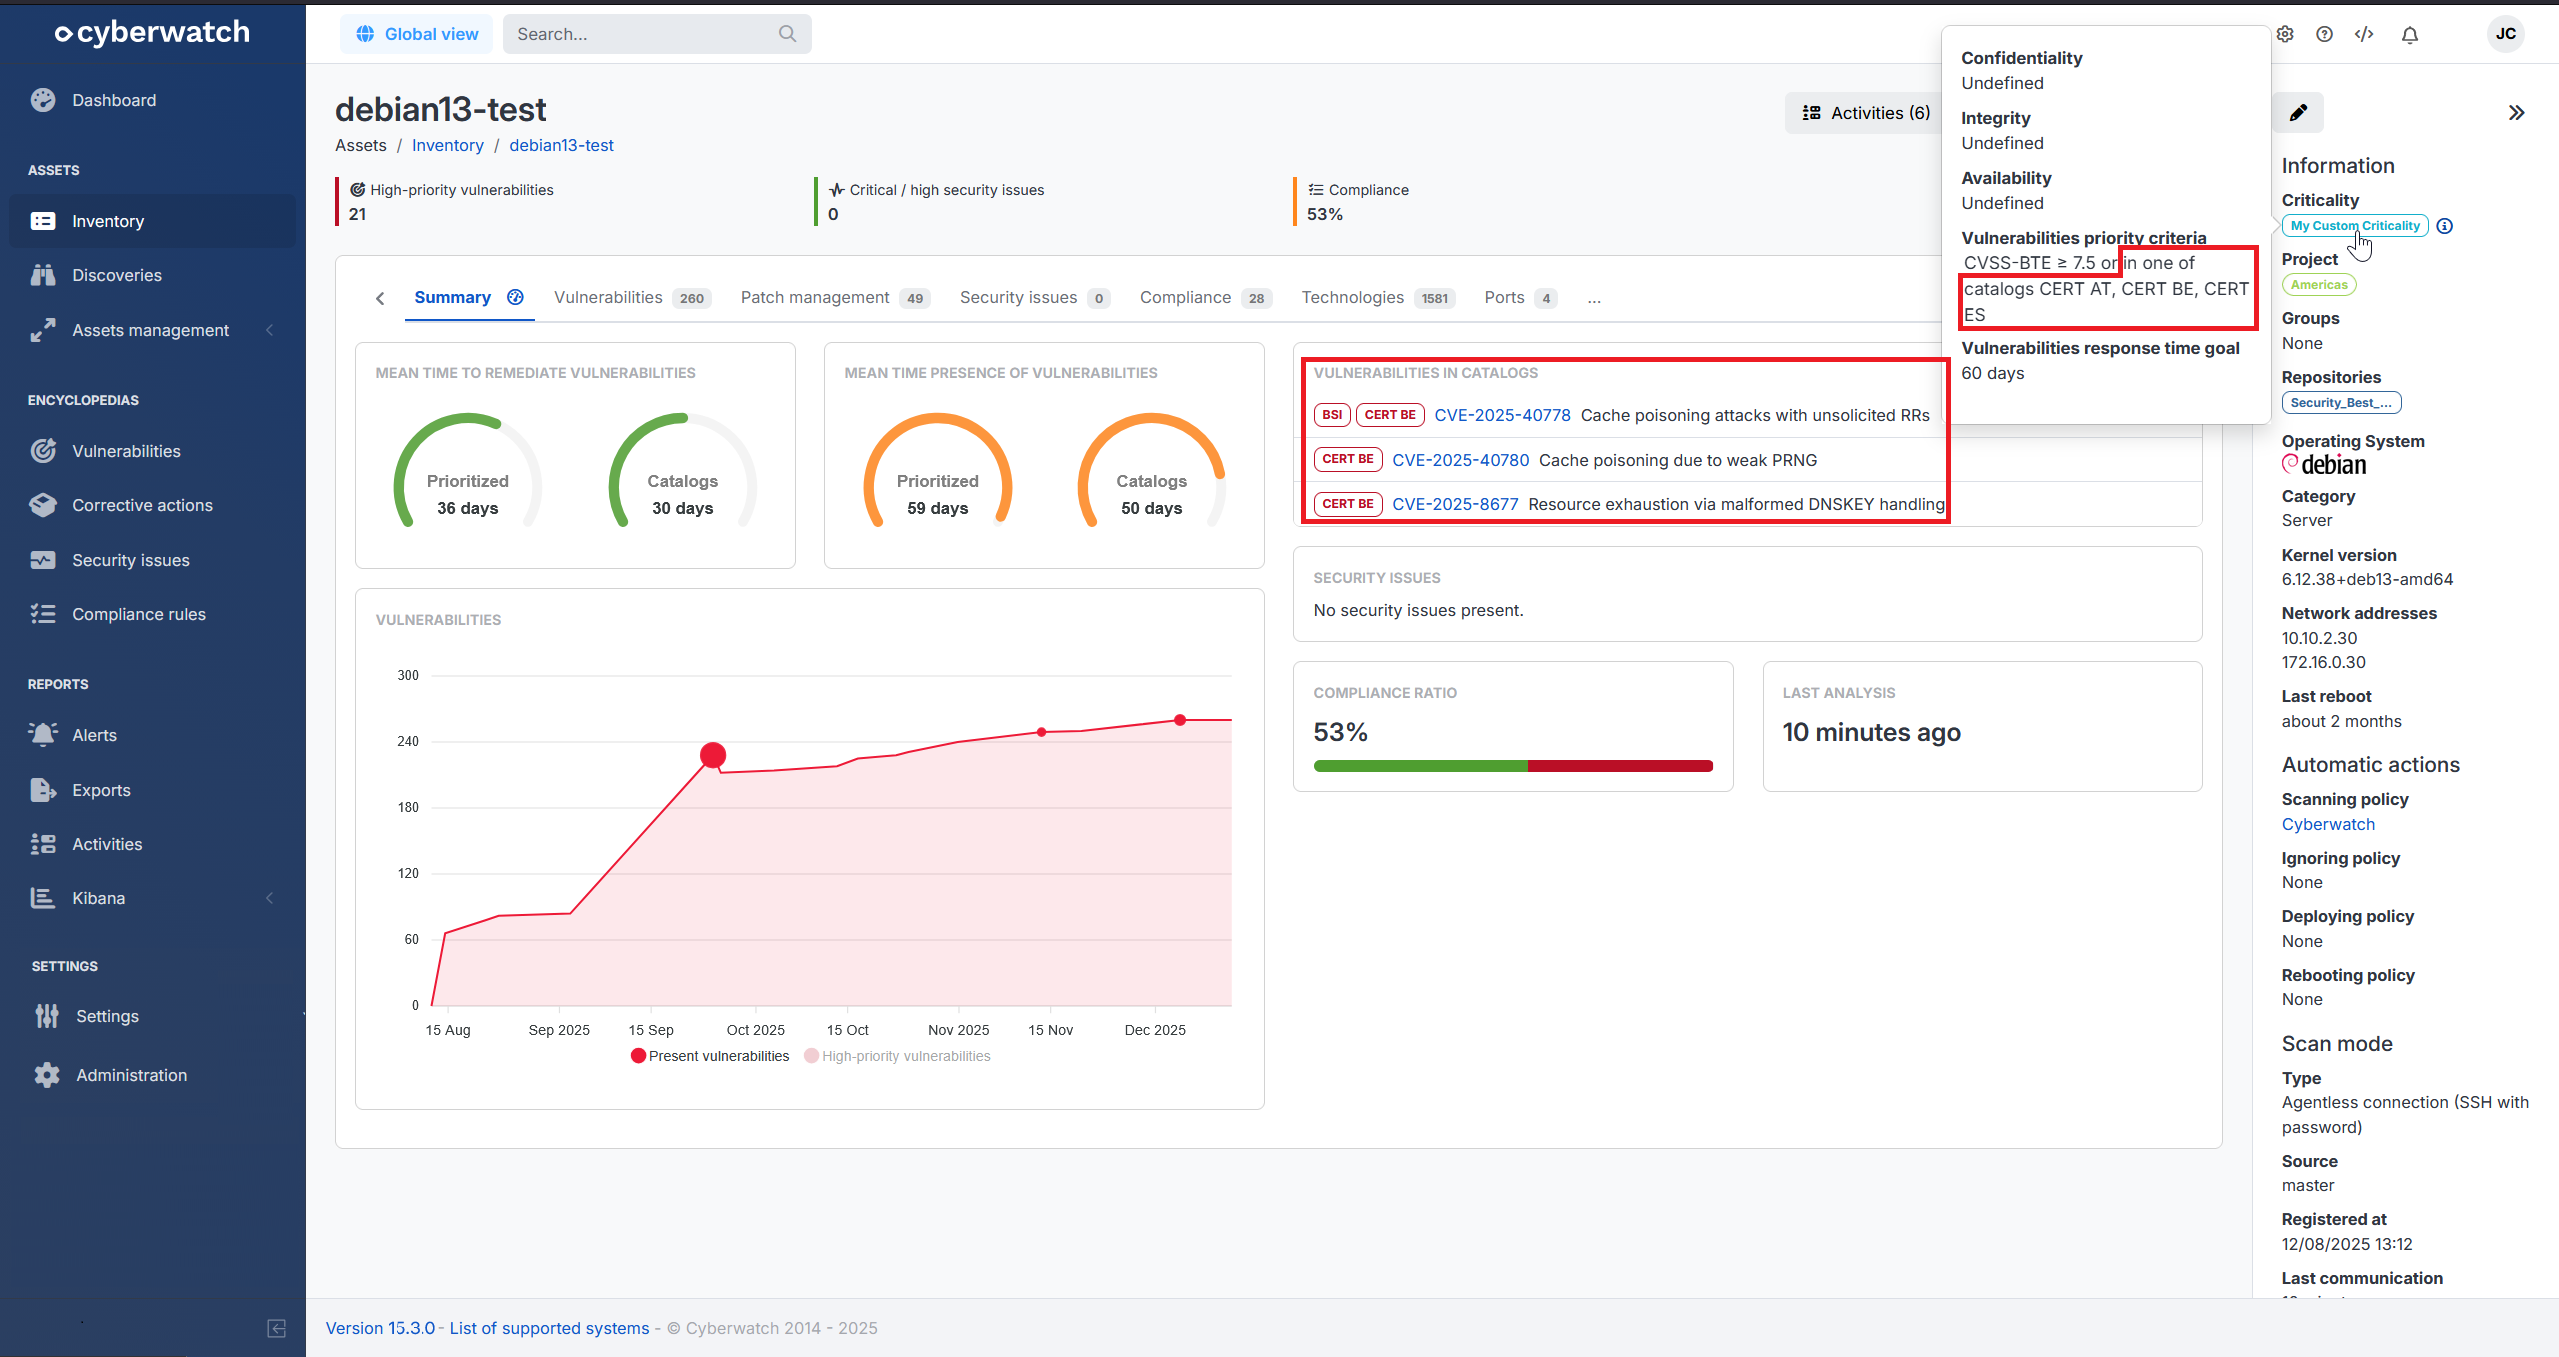
- Criticità: è ora possibile integrare nuovi cataloghi di CERT europei nella prioritizzazione delle vulnerabilità (anteprima)
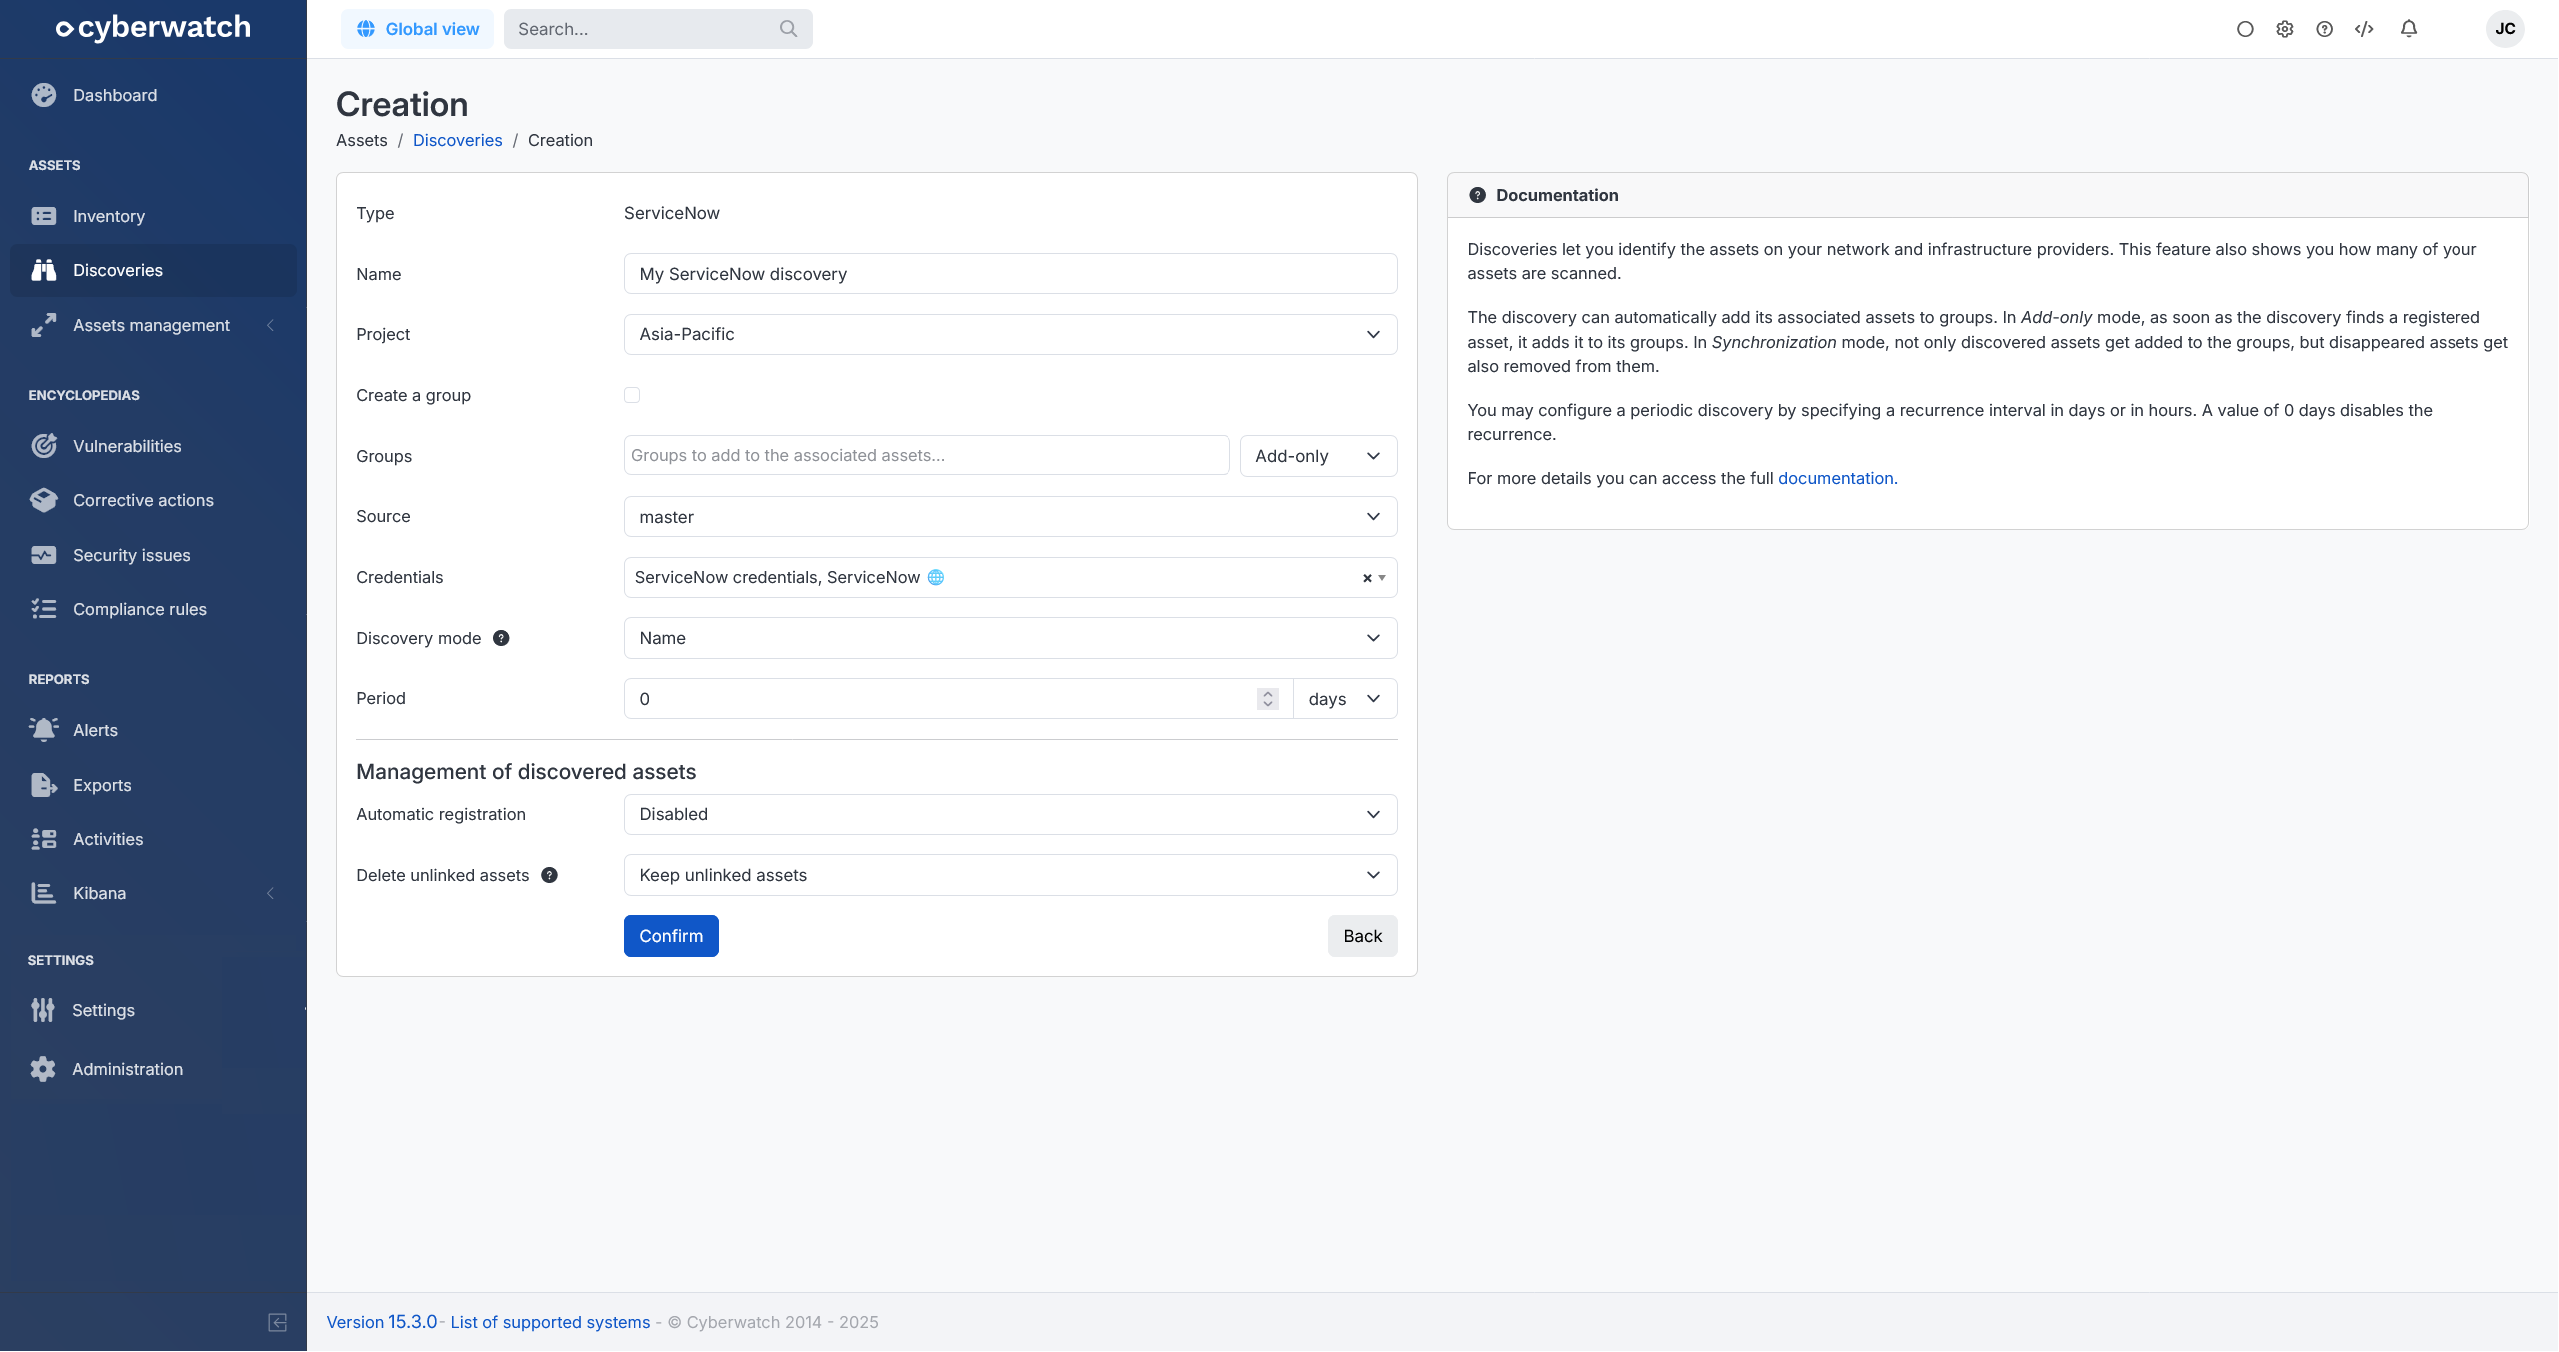
- Discovery: aggiunta di una discovery ServiceNow (anteprima)
Nuove funzionalità:
- Connessioni agentless: aggiunta del supporto di HashiCorp Vault KV v2
- Asset air gap: i report delle vulnerabilità in formato XML di PortSwigger Burp Suite possono essere importati come asset air gap
- API: aggiunta di una route per l’importazione di asset air gap
- Conformità degli ambienti cloud: aggiunta di nuove regole di conformità Microsoft 365 relative all’autenticazione a più fattori
- Perimetro:
- Aggiunta del supporto dei dispositivi Cisco Identity Services Engine
- Aggiunta del supporto dei dispositivi Fortinet FortiWeb
- Aggiunta del supporto del client Microsoft Configuration Manager su Windows
- Aggiunta del supporto di Microsoft Office 2024
- Aggiunta del supporto di MobaXterm su Windows
Funzionalità modificate e prestazioni:
- Amministrazione: riprogettazione del modulo di configurazione SMTP
- API: la route
/api/v3/users/{id}restituisce anche l’elenco dei progetti accessibili all’utente - Cloud: la procedura guidata offre anche la possibilità di creare credenziali Entra ID per un’autenticazione tramite certificato su Microsoft Azure o Microsoft 365
- Target di rete e siti web:
- Miglioramenti nel rilevamento di alcuni sistemi CMS
- Miglioramento della gestione degli errori in caso di indisponibilità di un target
- È possibile creare le credenziali salvate del target dal modulo di creazione
- Conformità:
- Aggiornamento di diversi framework CIS
- Un amministratore della sicurezza può ora ignorare le regole di conformità
- Harbor: è possibile disattivare l’utilizzo del proxy per le analisi delle immagini
- Integrazioni: miglioramenti UX del modulo di creazione
- MITRE ATT&CK: Cyberwatch si basa ora sulle tecniche di attacco della versione ATT&CK 18
- Utenti: rafforzamento delle regole di complessità delle password
Correzioni:
- Connessioni agentless: correzioni nel rilevamento dei dispositivi Fortinet FortiGate
15.2.3 (2025-11-18)
Nuove funzionalità:
- Perimetro: aggiunto il supporto dei dispositivi Fortinet FortiWeb
15.2.2 (2025-11-17)
Correzioni:
- MITRE ATT&CK: corretta l’apertura della matrice MITRE ATT&CK
15.2.1 (2025-11-13)
Correzioni:
- Amministrazione: corretto l’invio delle e-mail quando TLS e STARTTLS sono attivati contemporaneamente nella configurazione SMTP
15.2 (2025-11-12)
Nuove funzionalità:
- API:
- Introduzione di route che consentono la creazione di una chiave API e il recupero delle informazioni sulle chiavi dell’utente connesso
- È ora possibile gestire i benchmark di conformità
- Perimetro:
- Aggiunta del supporto di macOS 26
- Aggiunta del supporto di Oracle Linux 10
- Aggiunta del supporto di Ubuntu 25.10
- Aggiunta del supporto dei dispositivi Broadcom Brocade
- Aggiunta del supporto dei dispositivi Fortinet FortiSwitch
- Aggiunta del supporto dei dispositivi SBC Mediant Audiocodes
- Aggiunta del supporto dei Microsoft Visual C++ Redistributable
Funzionalità modificate e prestazioni:
- API: introduzione di nuove route per una gestione completa dei framework di conformità
- Target di rete e siti web: modifiche nel rilevamento di alcuni sistemi CMS
- Cloud: miglioramento delle prestazioni per ottimizzare il tempo di caricamento delle risorse cloud nell’applicazione
- Discovery: è ora possibile definire la frequenza di scansione per le discovery di rete
- Enciclopedia delle vulnerabilità e dei problemi di sicurezza: la barra di ricerca si arricchisce di nuovi filtri temporali
- Integrazioni: è anche possibile recuperare le tecnologie interessate da una CVE
- Progetti: un amministratore di sistema con accesso limitato può ora scaricare gli script di analisi per l’aggiunta di asset air gap
- Framework: è ora possibile aggiungere una descrizione a un framework
Correzioni:
- Provider di identità: correzione di un problema nell’associazione ai progetti tramite i gruppi di utenti SAML
- Utenti: correzione di un problema che impediva l’applicazione del fuso orario definito nel profilo
15.1.4 (2025-11-07)
Correzioni:
- Motore di scansione:
- Migliorata l’affidabilità del calcolo delle vulnerabilità in Linux
- Corretti i falsi positivi sulle applicazioni Windows le cui vulnerabilità sono già state corrette da una KB installata
15.1.3 (2025-10-28)
Funzionalità modificate e prestazioni:
- Motore di scansione: le vulnerabilità specifiche delle edizioni workstation o server di Windows vengono ora distinte esclusivamente in base ai bollettini Microsoft, per una rilevazione più precisa
15.1.2 (2025-10-21)
Correzioni:
- Sicurezza:
- Corrette le vulnerabilità CVE-2025-61780, CVE-2025-61919 e CVE-2025-61921
- Rafforzato il controllo degli accessi alle interfacce integrate in Cyberwatch, come Kibana
15.1.1 (2025-10-17)
Nuove funzionalità:
- Discovery: è possibile configurare la velocità delle discovery Nmap, in modalità normale o aggressiva
Funzionalità modificate e prestazioni:
- Immagini Docker: le immagini Docker, le individuazioni e gli scanner di container ancora associati a un motore Docker utilizzano ora Buildah
Correzioni:
- Azioni correttive: gli hotfix già installati non vengono più proposti come azioni correttive
- Sicurezza: corretta la vulnerabilità CVE-2025-61771
15.1 (2025-10-06)
Funzionalità principali:
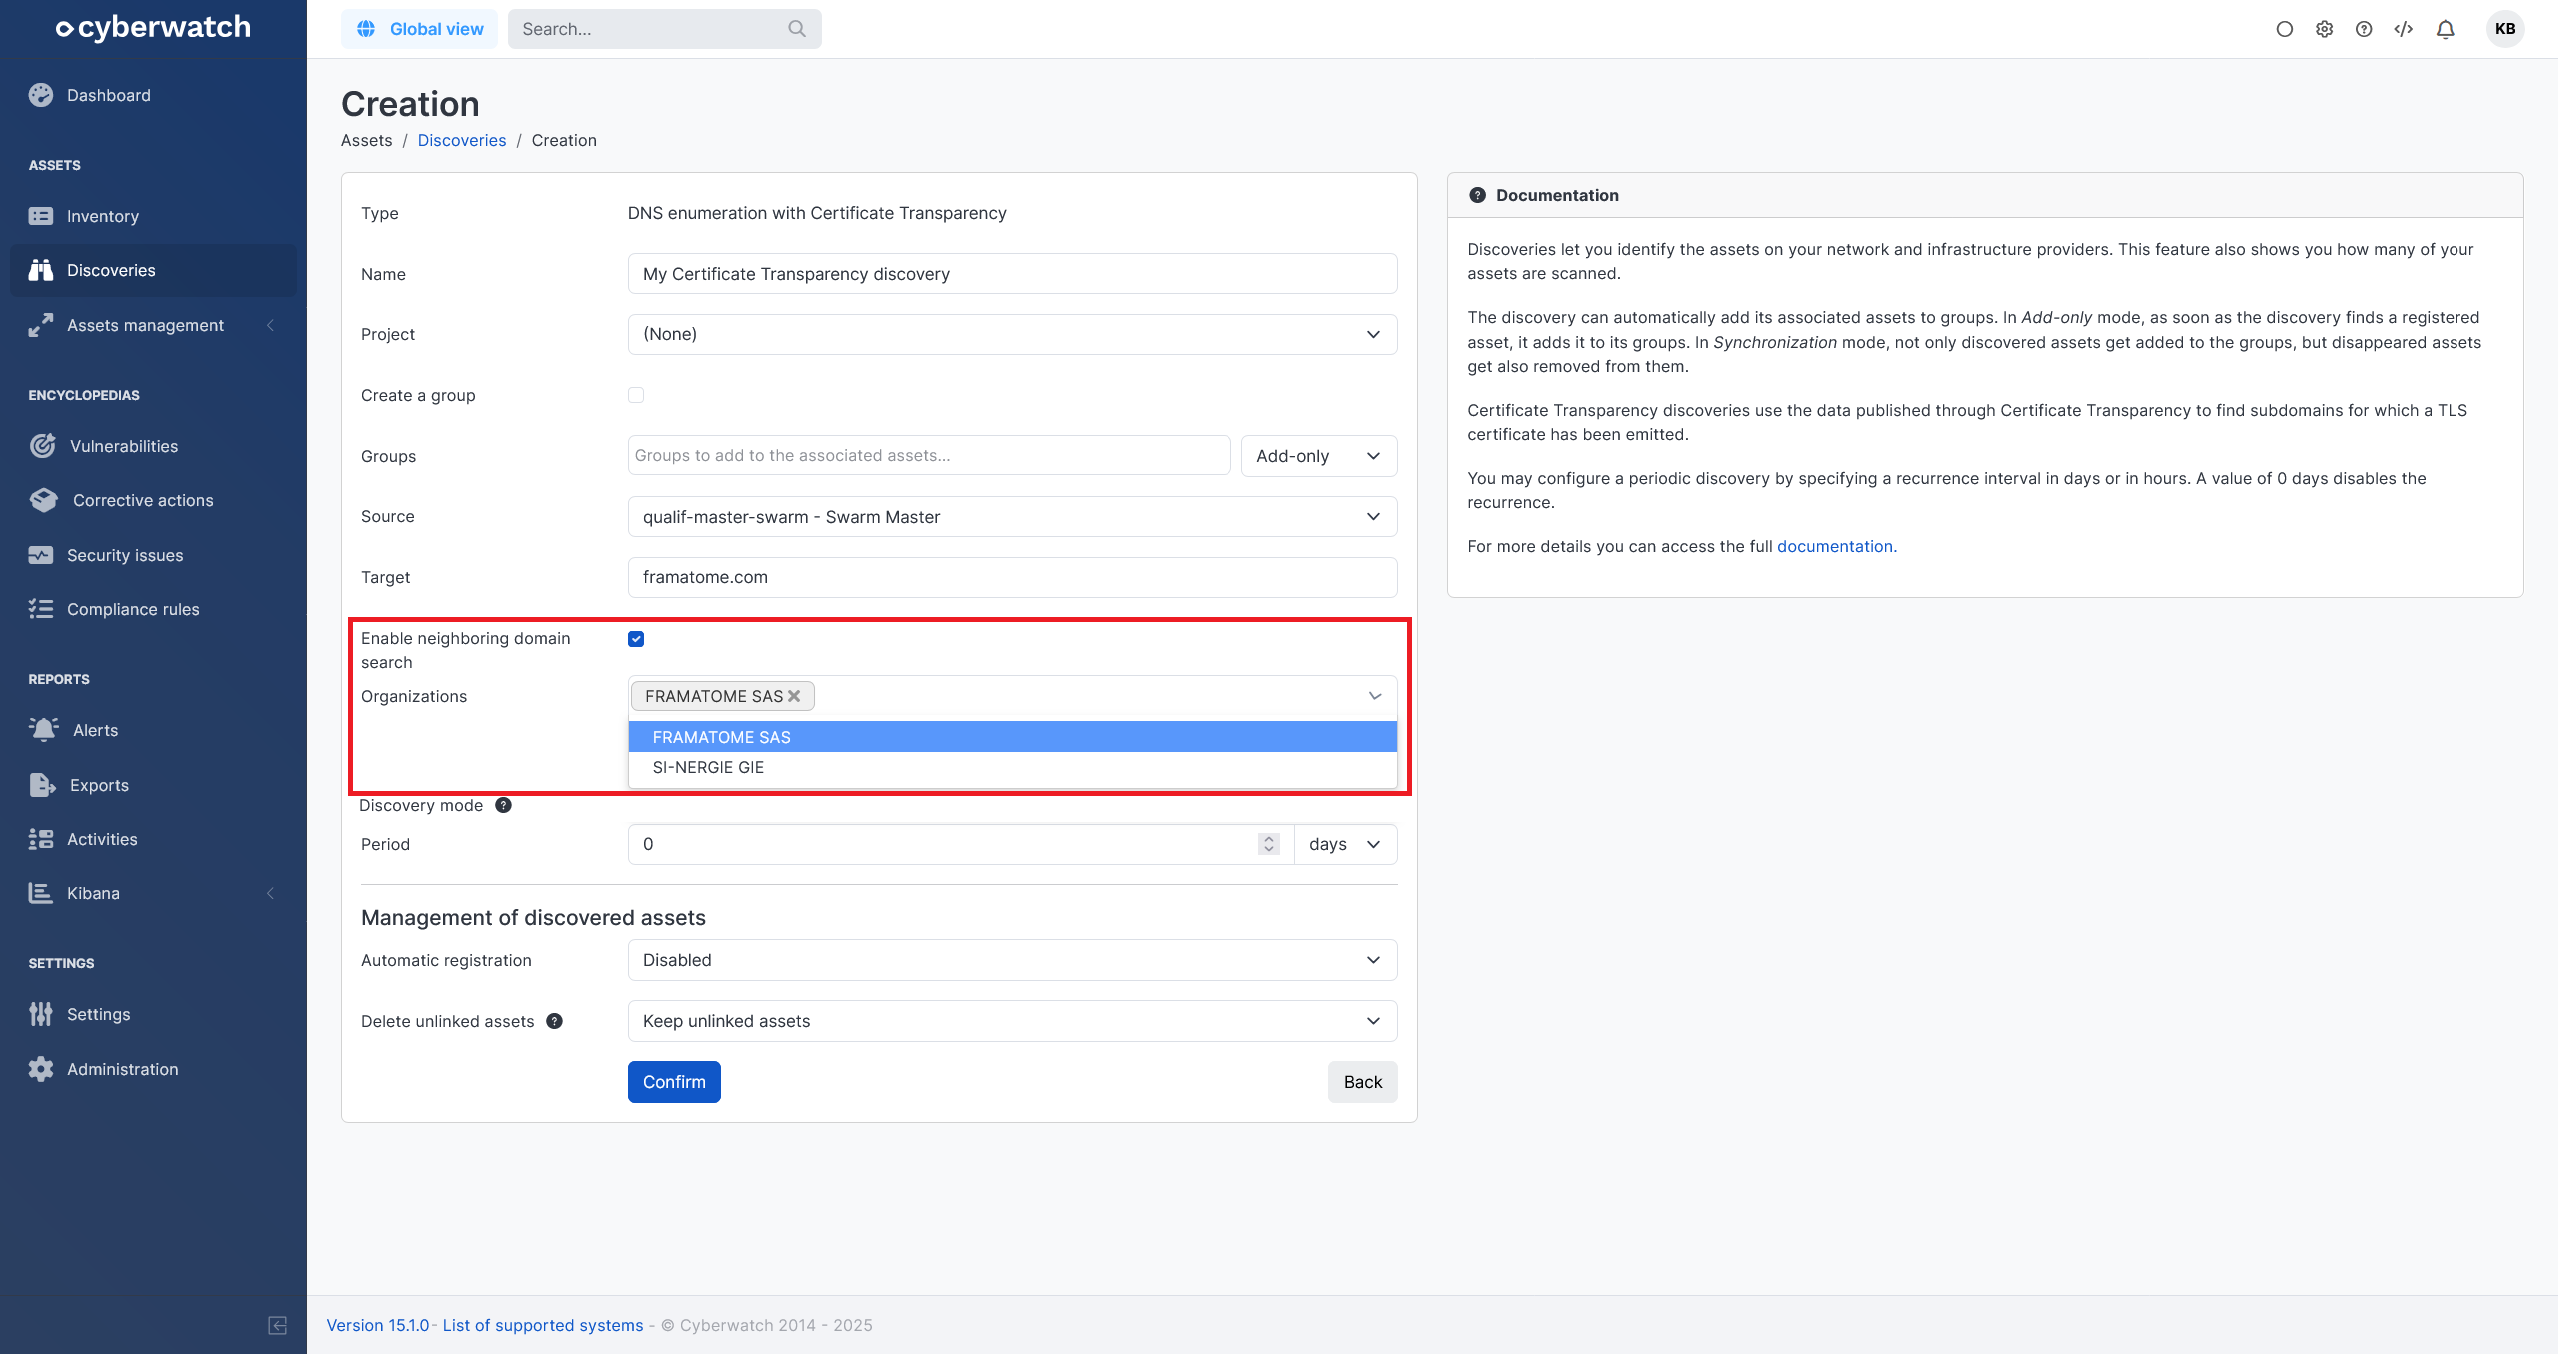
- Discovery: la discovery Certificate Transparency offre ora una nuova opzione che consente la ricerca delle organizzazioni correlate (anteprima)
Nuove funzionalità:
- API: aggiunta di una route per recuperare le informazioni sui framework di conformità
- Conformità: aggiunta del framework CIS Azure Kubernetes Service (AKS)
- Discovery: aggiunta di una discovery Rancher
- Dettagli di un asset: aggiunta di un ordinamento per data nella cronologia di gestione delle patch
- Perimetro:
- Aggiunta del supporto di Trend Micro Deep Security Agent su Windows
- Aggiunta del supporto dei dispositivi OPNsense
Funzionalità modificate e prestazioni:
- Cloud: il template CloudFormation consente ora di garantire la conformità EKS su tutti i cluster individuati
- Conformità: le analisi CERTFR_AD tengono ora conto delle sotto-unità organizzative per i domain controller
- Progetti:
- Un amministratore di sistema con accesso limitato può ora gestire le policy di analisi dei progetti a cui ha accesso
- Un amministratore di sistema con accesso limitato può ora gestire le policy di distribuzione e di riavvio dei progetti a cui ha accesso
Correzioni:
- Conformità degli ambienti cloud:
- Gli asset cloud EKS avranno ora AWS come sistema operativo
- È stata apportata una correzione alla verifica della regola CIS-Microsoft365-2.1.7
15.0.2 (2025-09-30)
Correzioni:
- Policy di prioritizzazione: ripristinati i cataloghi di CVE utilizzati per la prioritizzazione, che venivano reimpostati durante l’aggiornamento alla versione 15.0
15.0.1 (2025-09-29)
Funzionalità modificate e prestazioni:
- Dettagli di un asset: le regole di conformità vengono ordinate per stato per impostazione predefinita
- Utenti:
- Un account riattivato manualmente dispone di due settimane per accedere nuovamente prima di essere disattivato di nuovo per inattività
- Gli account senza password non vengono più disattivati automaticamente
Correzioni:
- Discovery: corretta la scomparsa delle credenziali nel modulo di modifica di una discovery
15.0 (2025-09-29)
Questa versione è un aggiornamento principale.
Funzionalità principali:
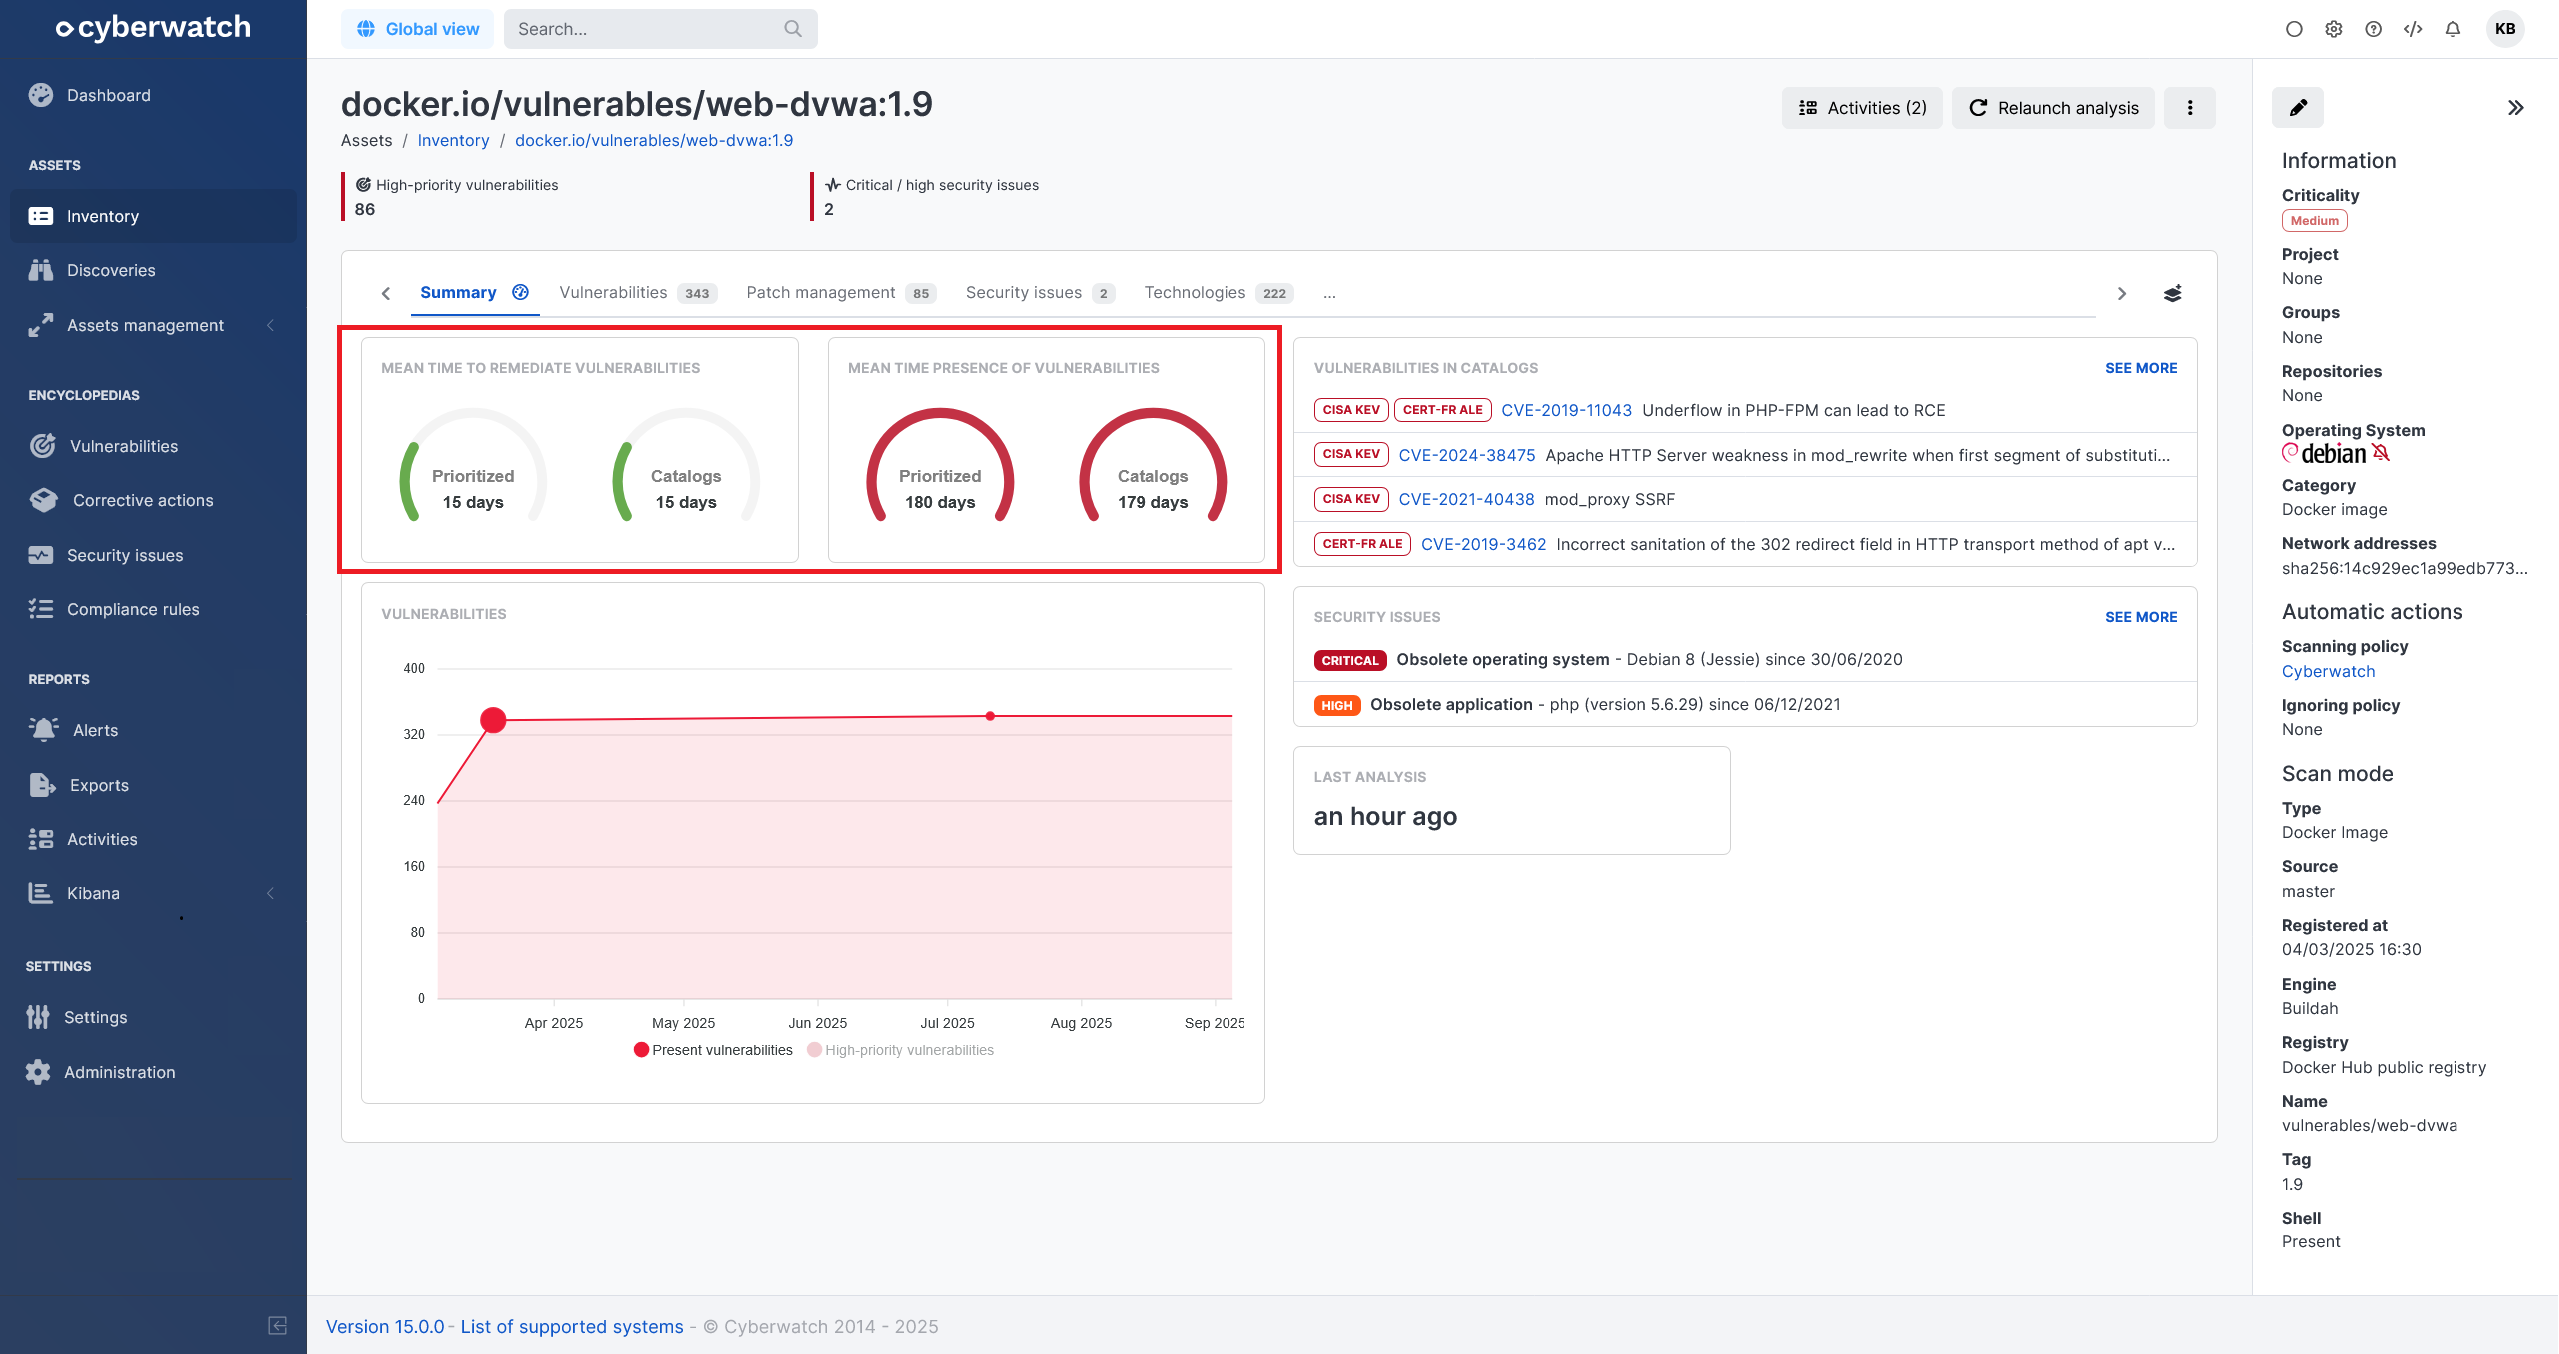
- Asset: aggiunta di indicatori di velocità per monitorare i tempi di risposta alle vulnerabilità in base agli obiettivi definiti (anteprima)
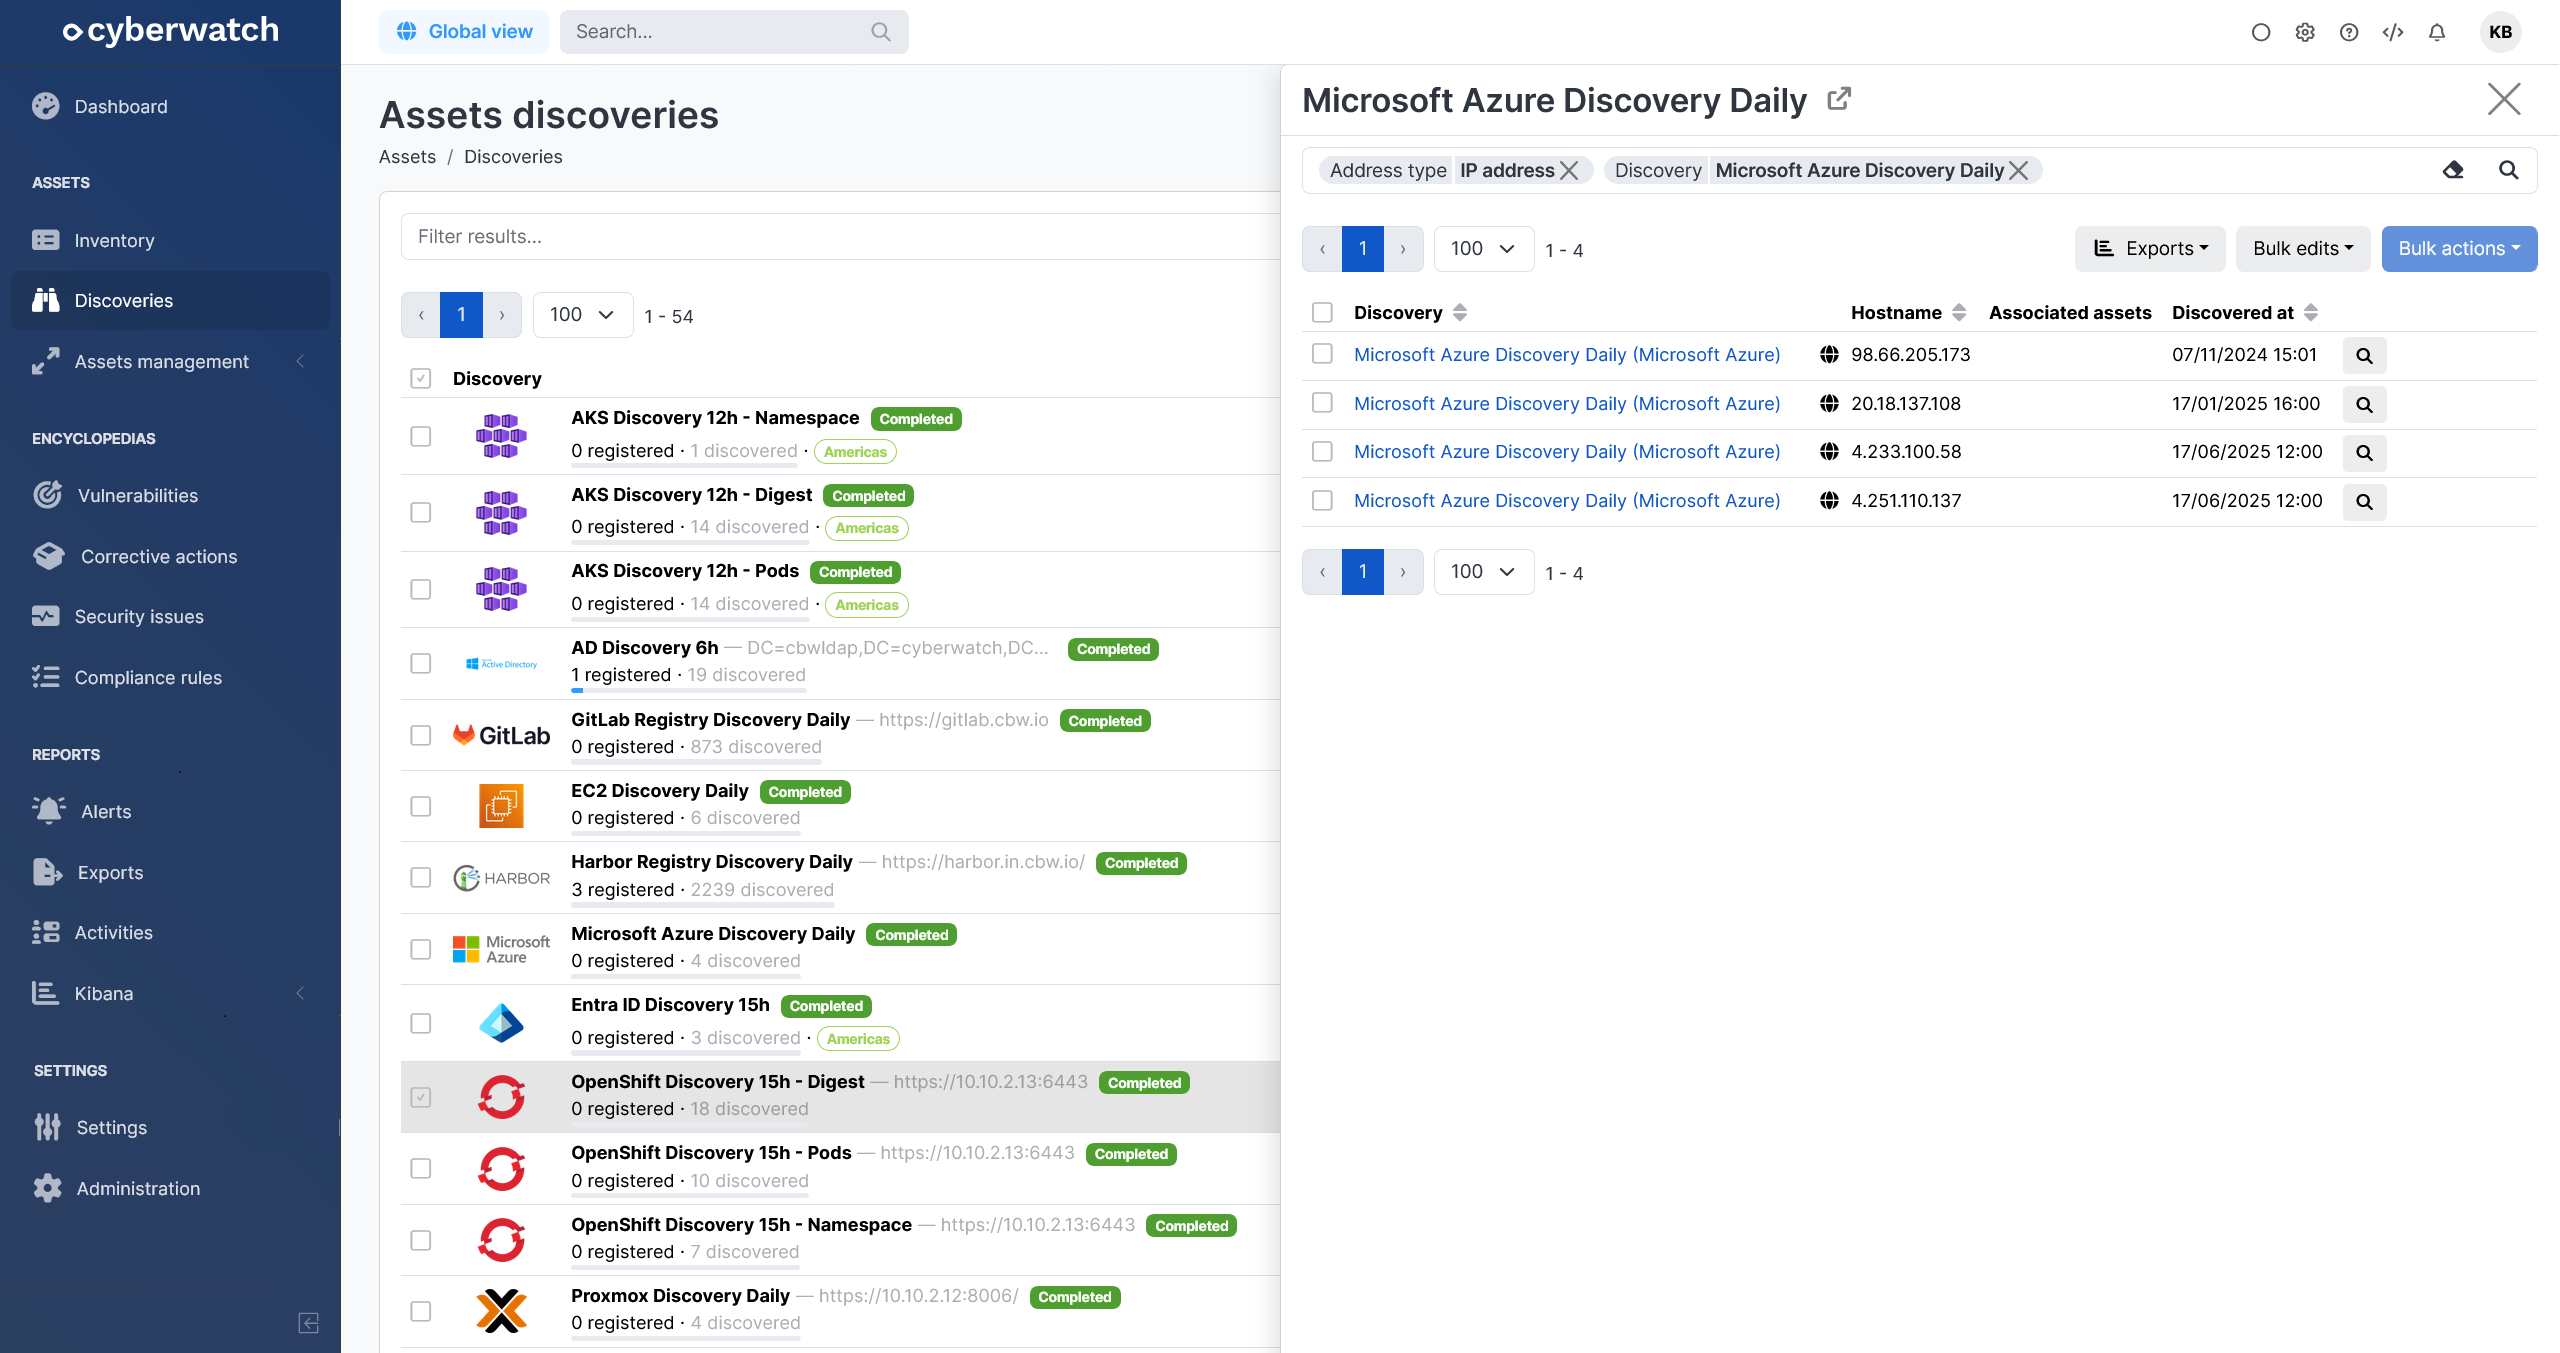
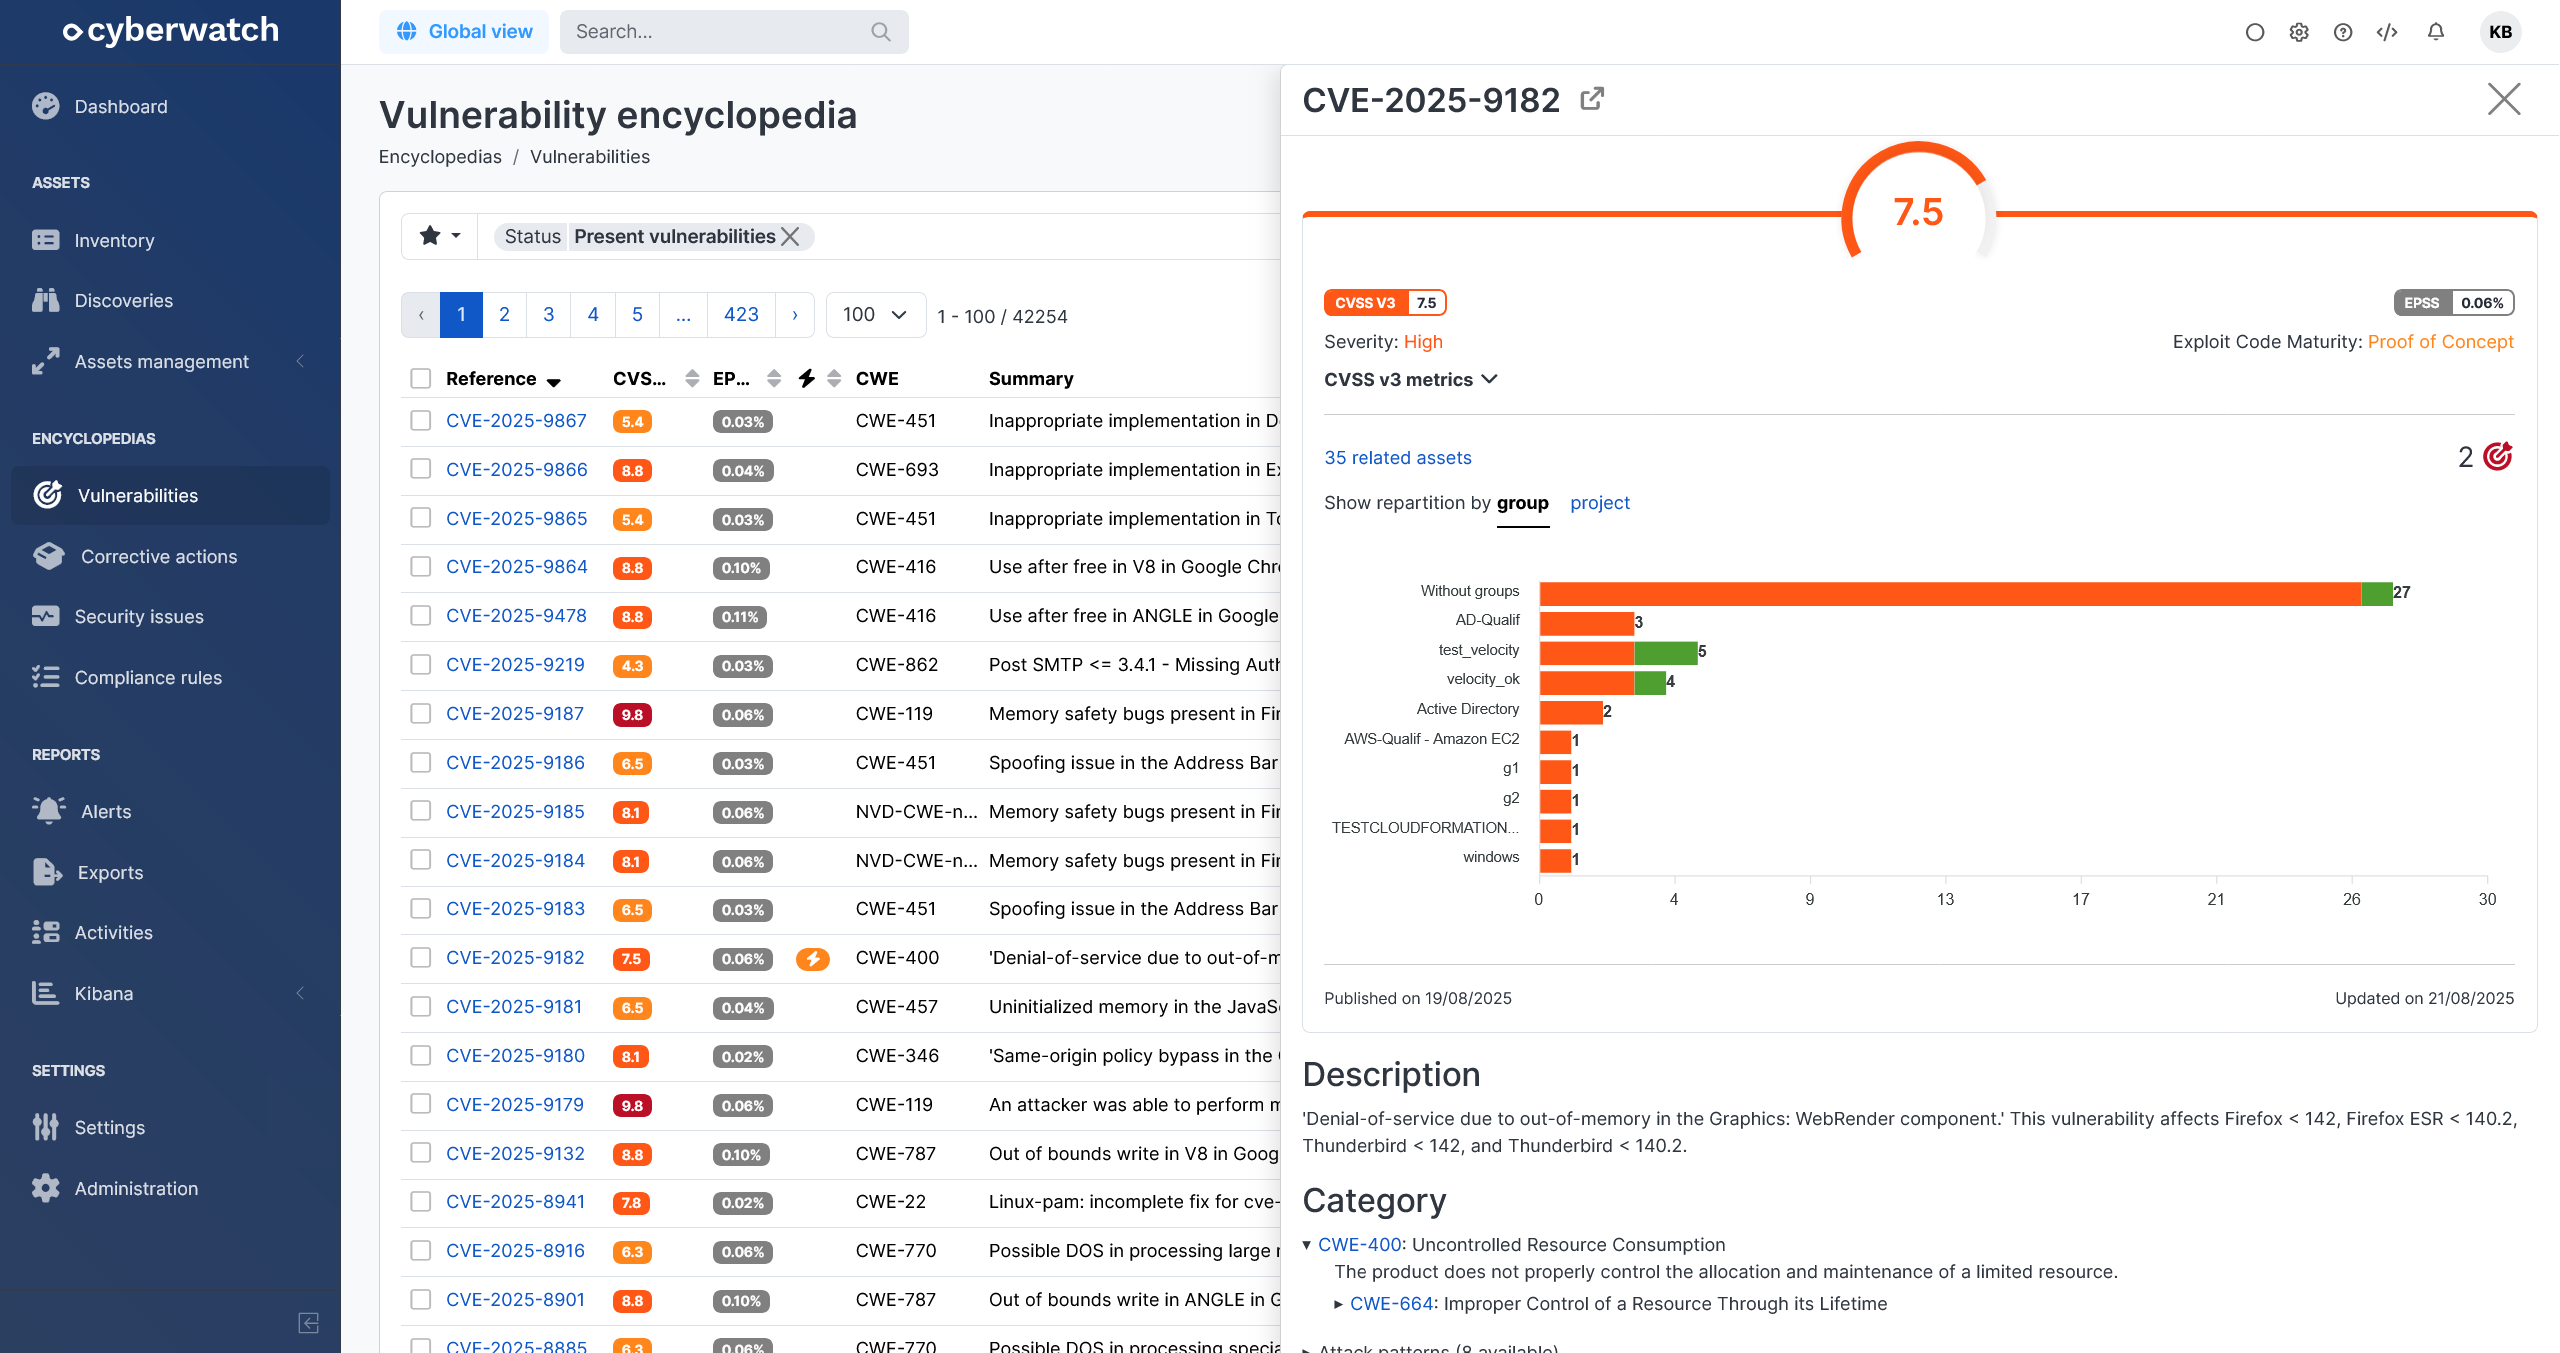
- UX: la selezione di una CVE, di un’azione correttiva, di un problema di sicurezza, di una regola di conformità o di una discovery, nell’elenco o dai dettagli di un asset, apre un pannello laterale che mostra le relative informazioni dettagliate (anteprima) (anteprima)
- Progetti: numerosi miglioramenti significativi, tra cui l’introduzione delle credenziali salvate per progetto, che offre ora agli amministratori di sistema con accesso limitato la possibilità di aggiungere asset con tutte le modalità di scansione dell’applicazione
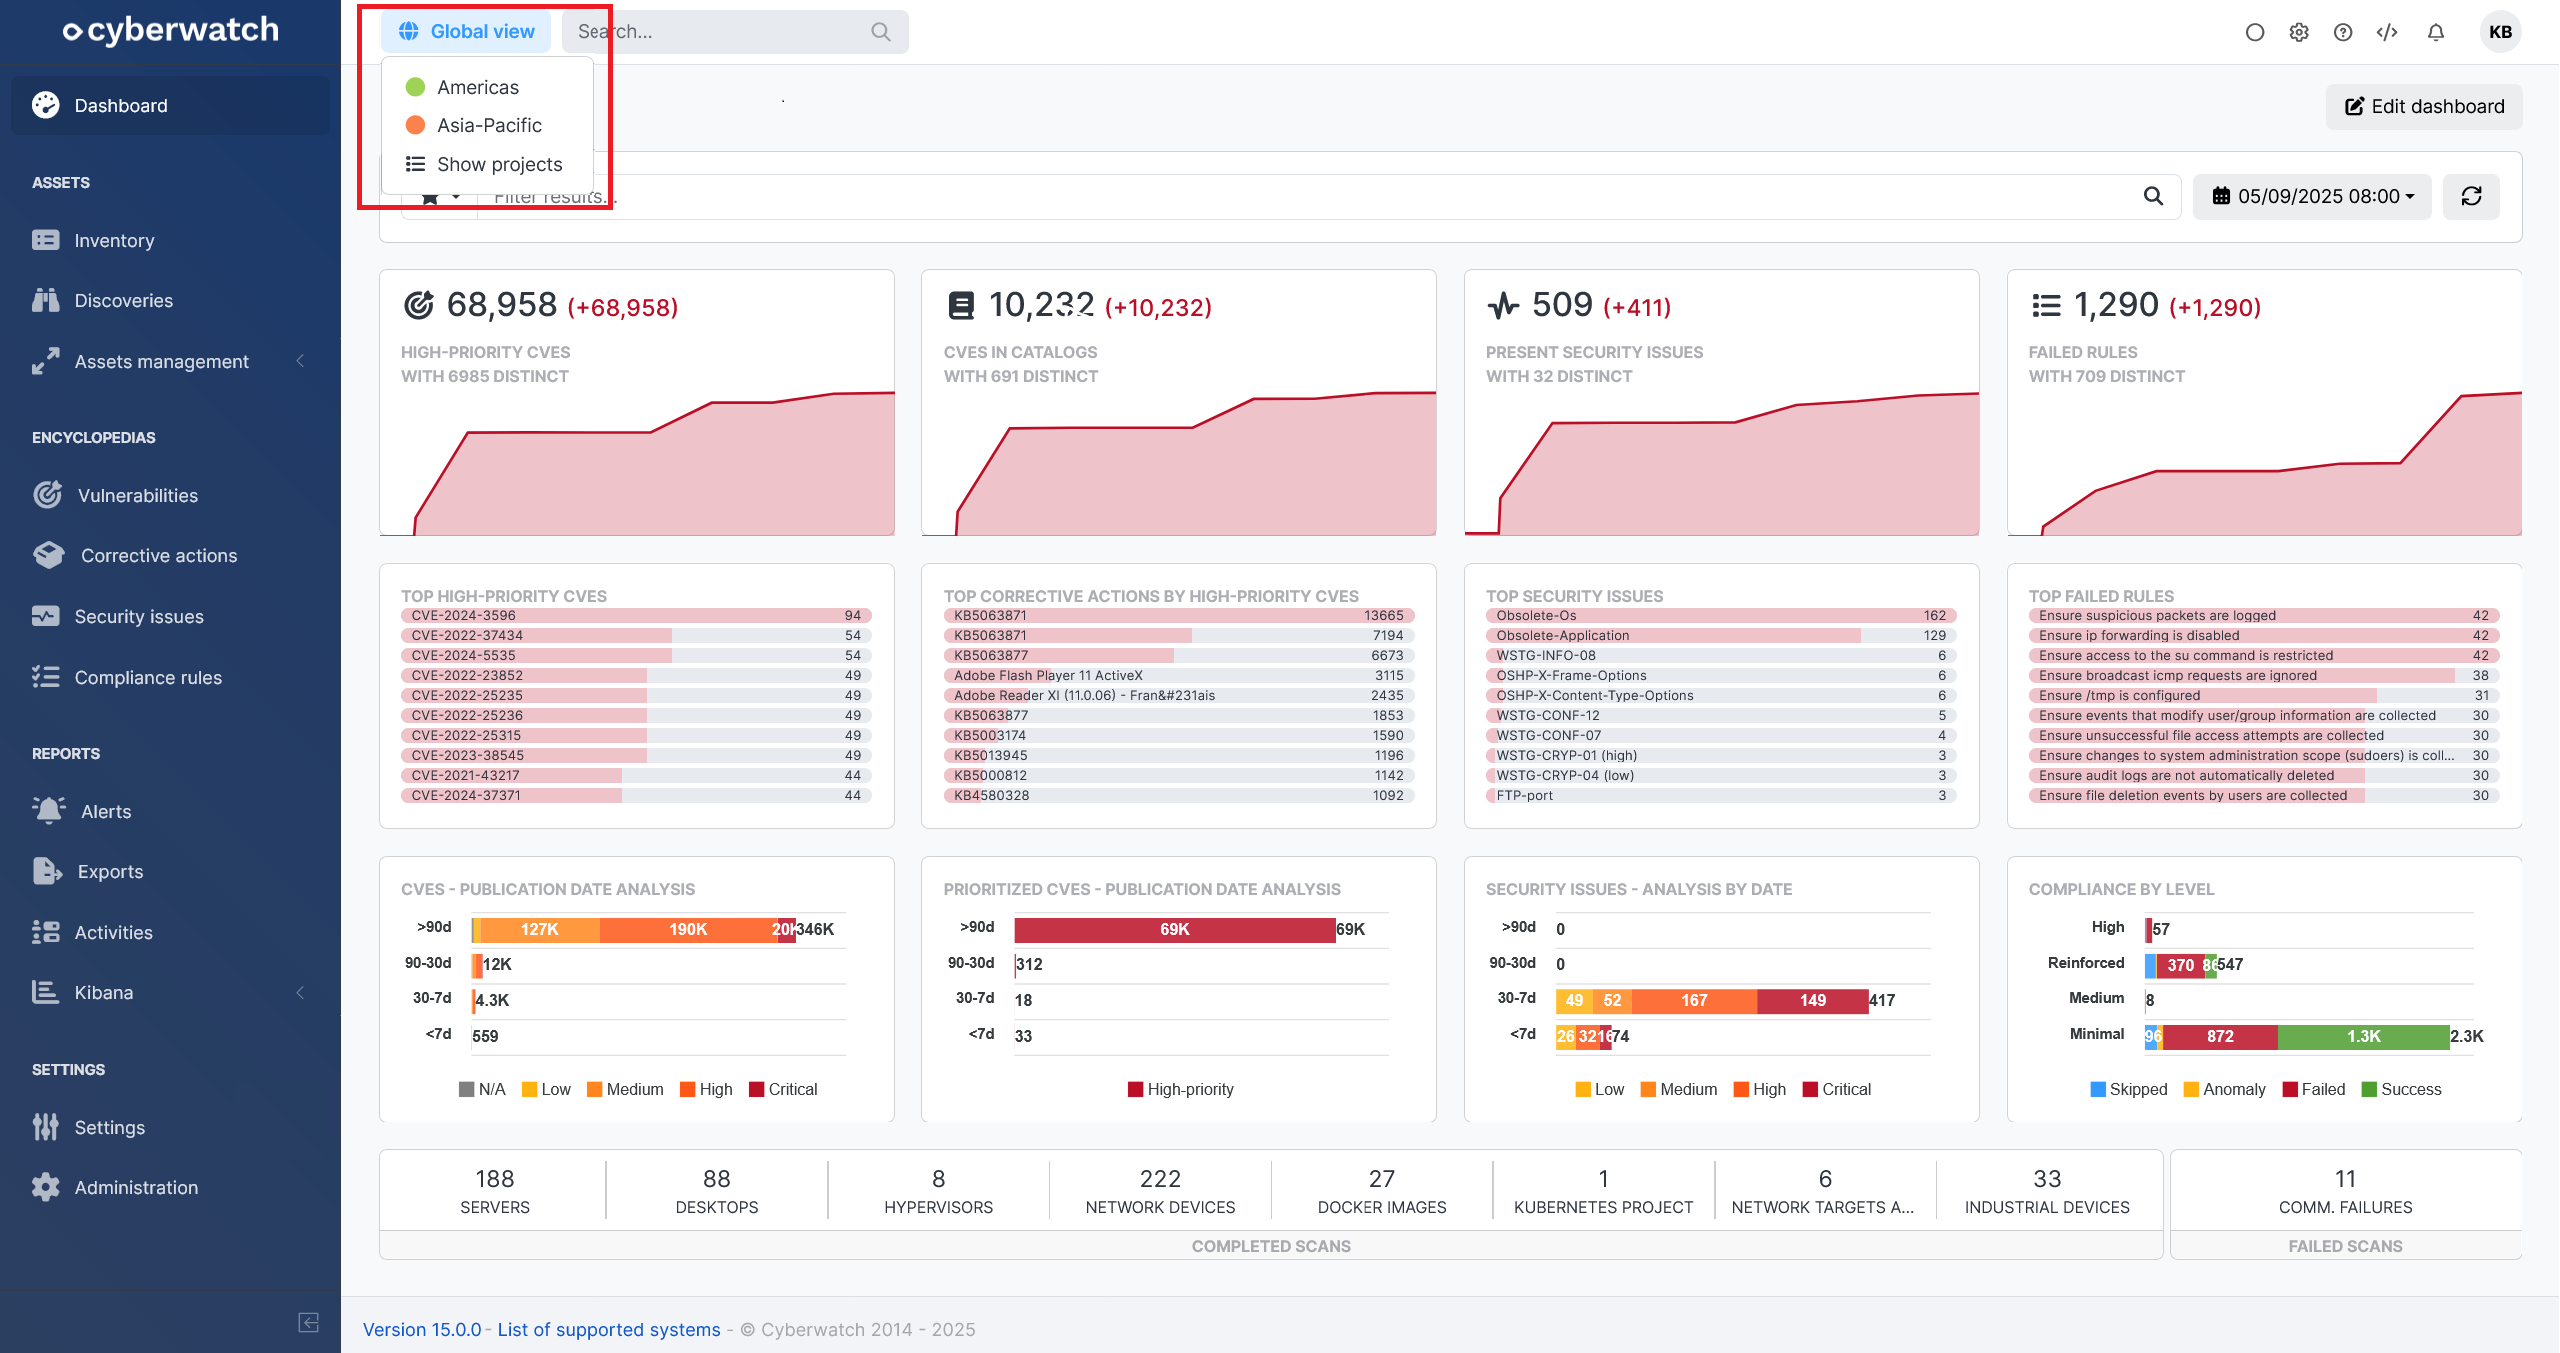
- UX: l’attivazione di un progetto nel contesto è ora più visibile nell’applicazione (anteprima)
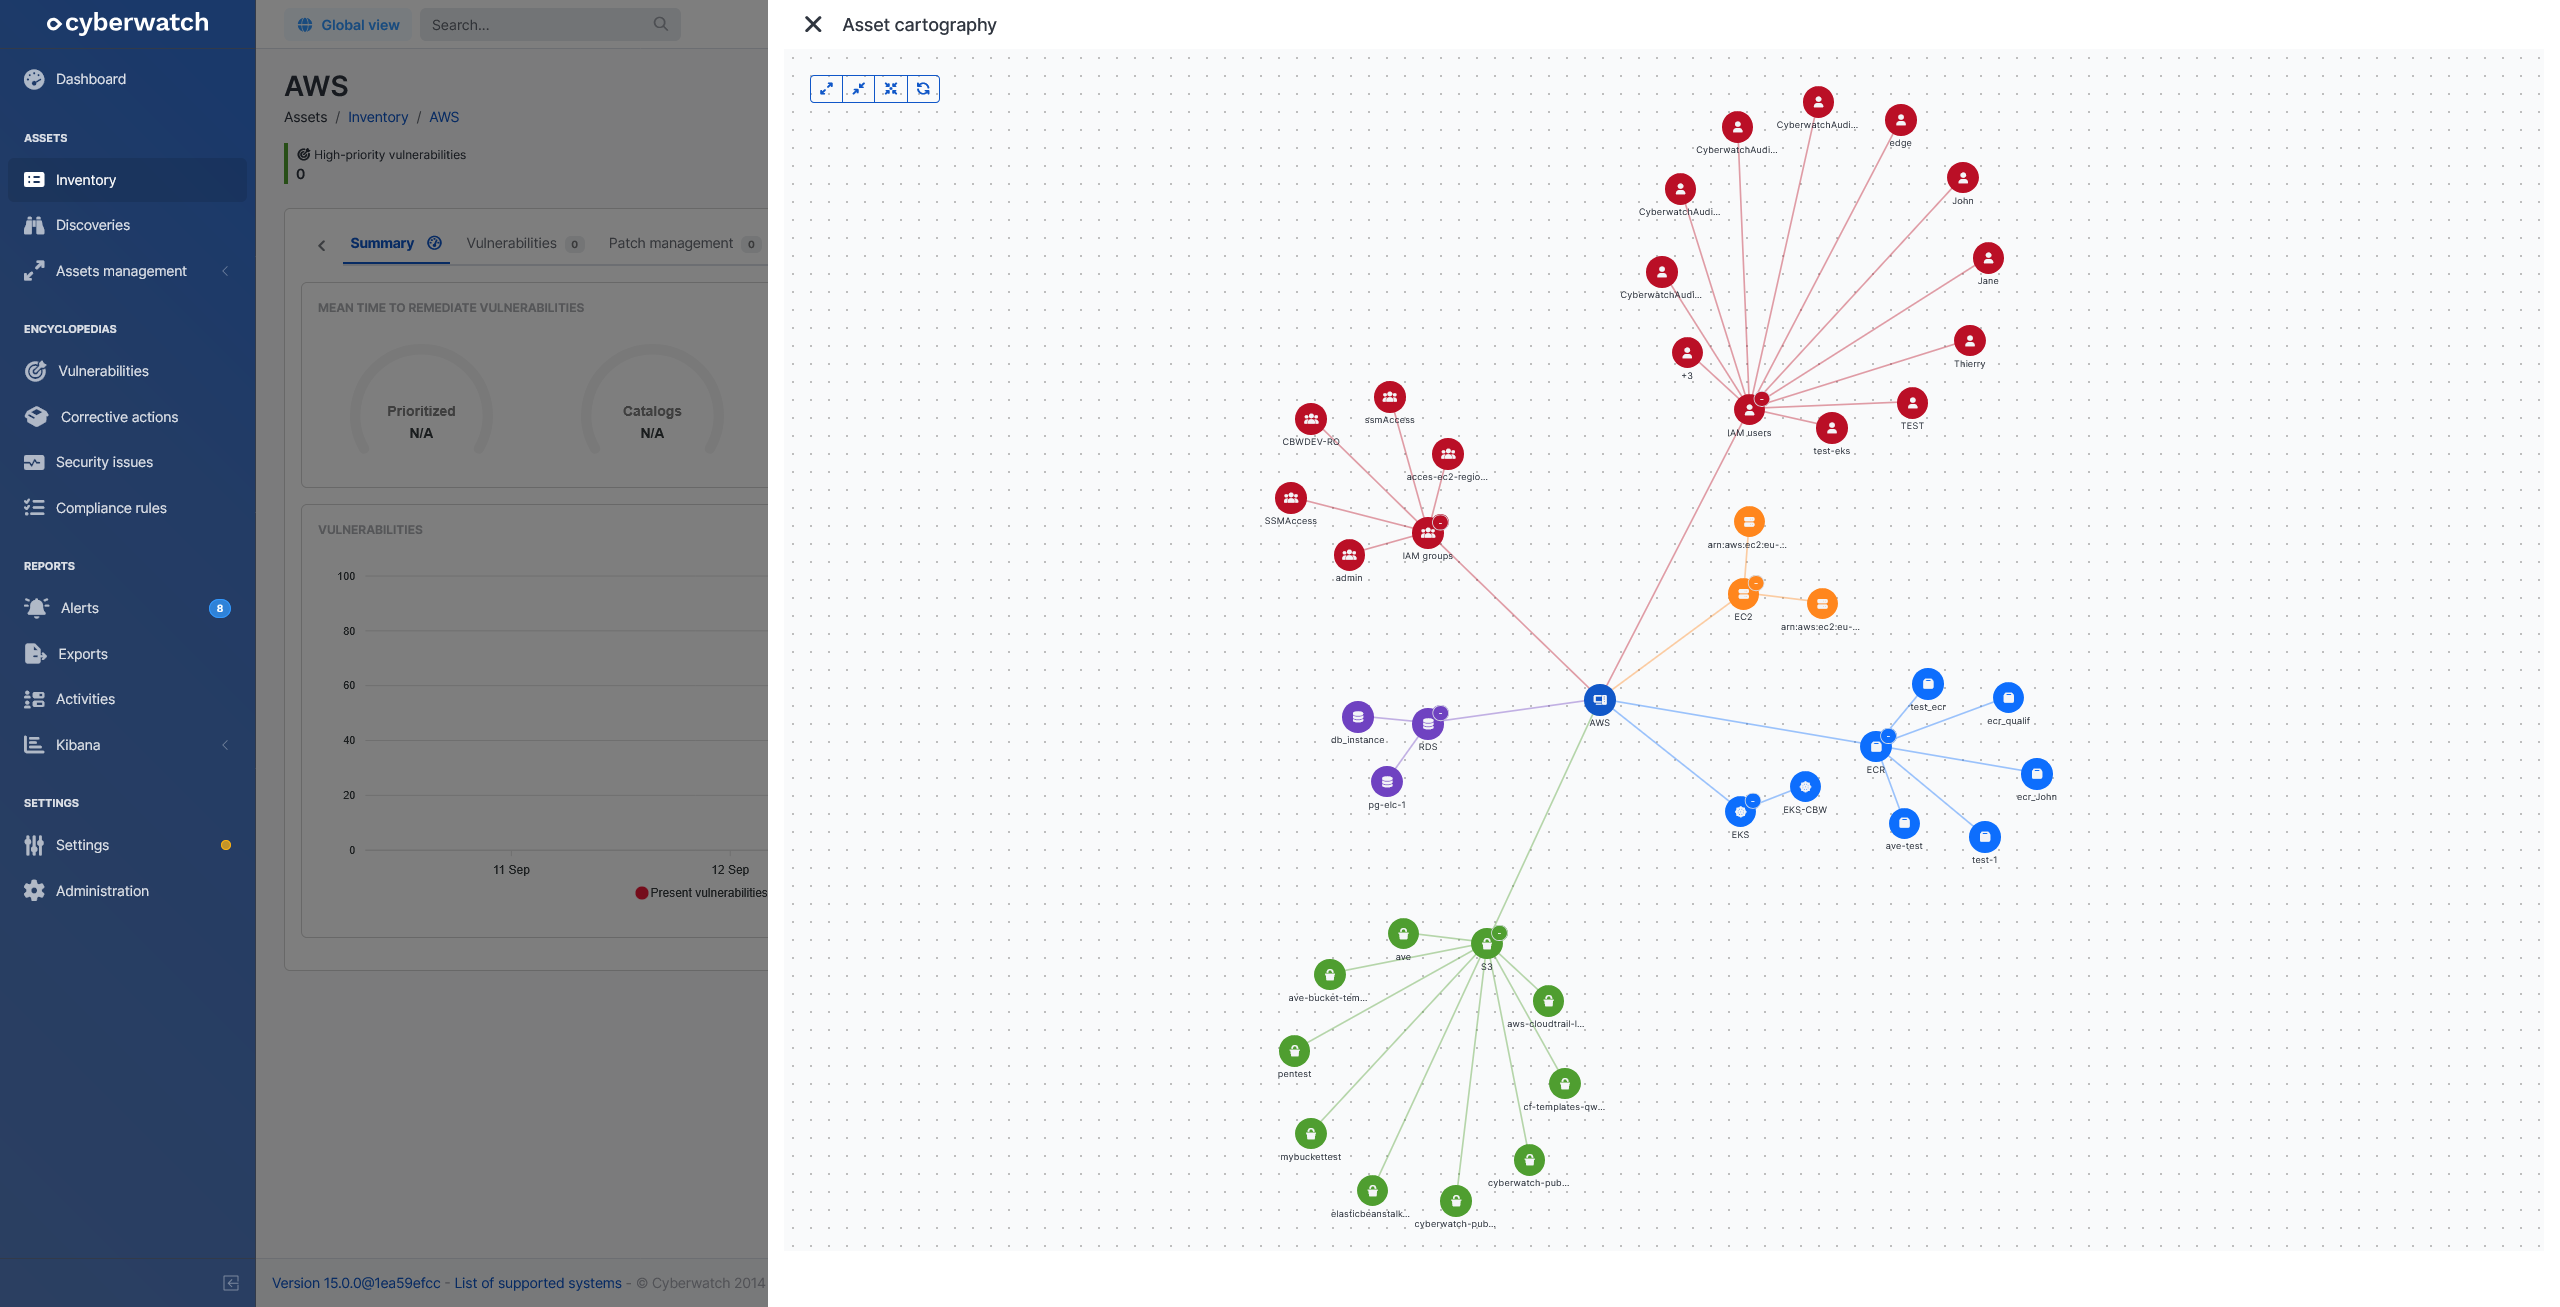
- Dettagli di un asset: aggiunta di una visualizzazione cartografica di un asset e delle sue relazioni (anteprima)
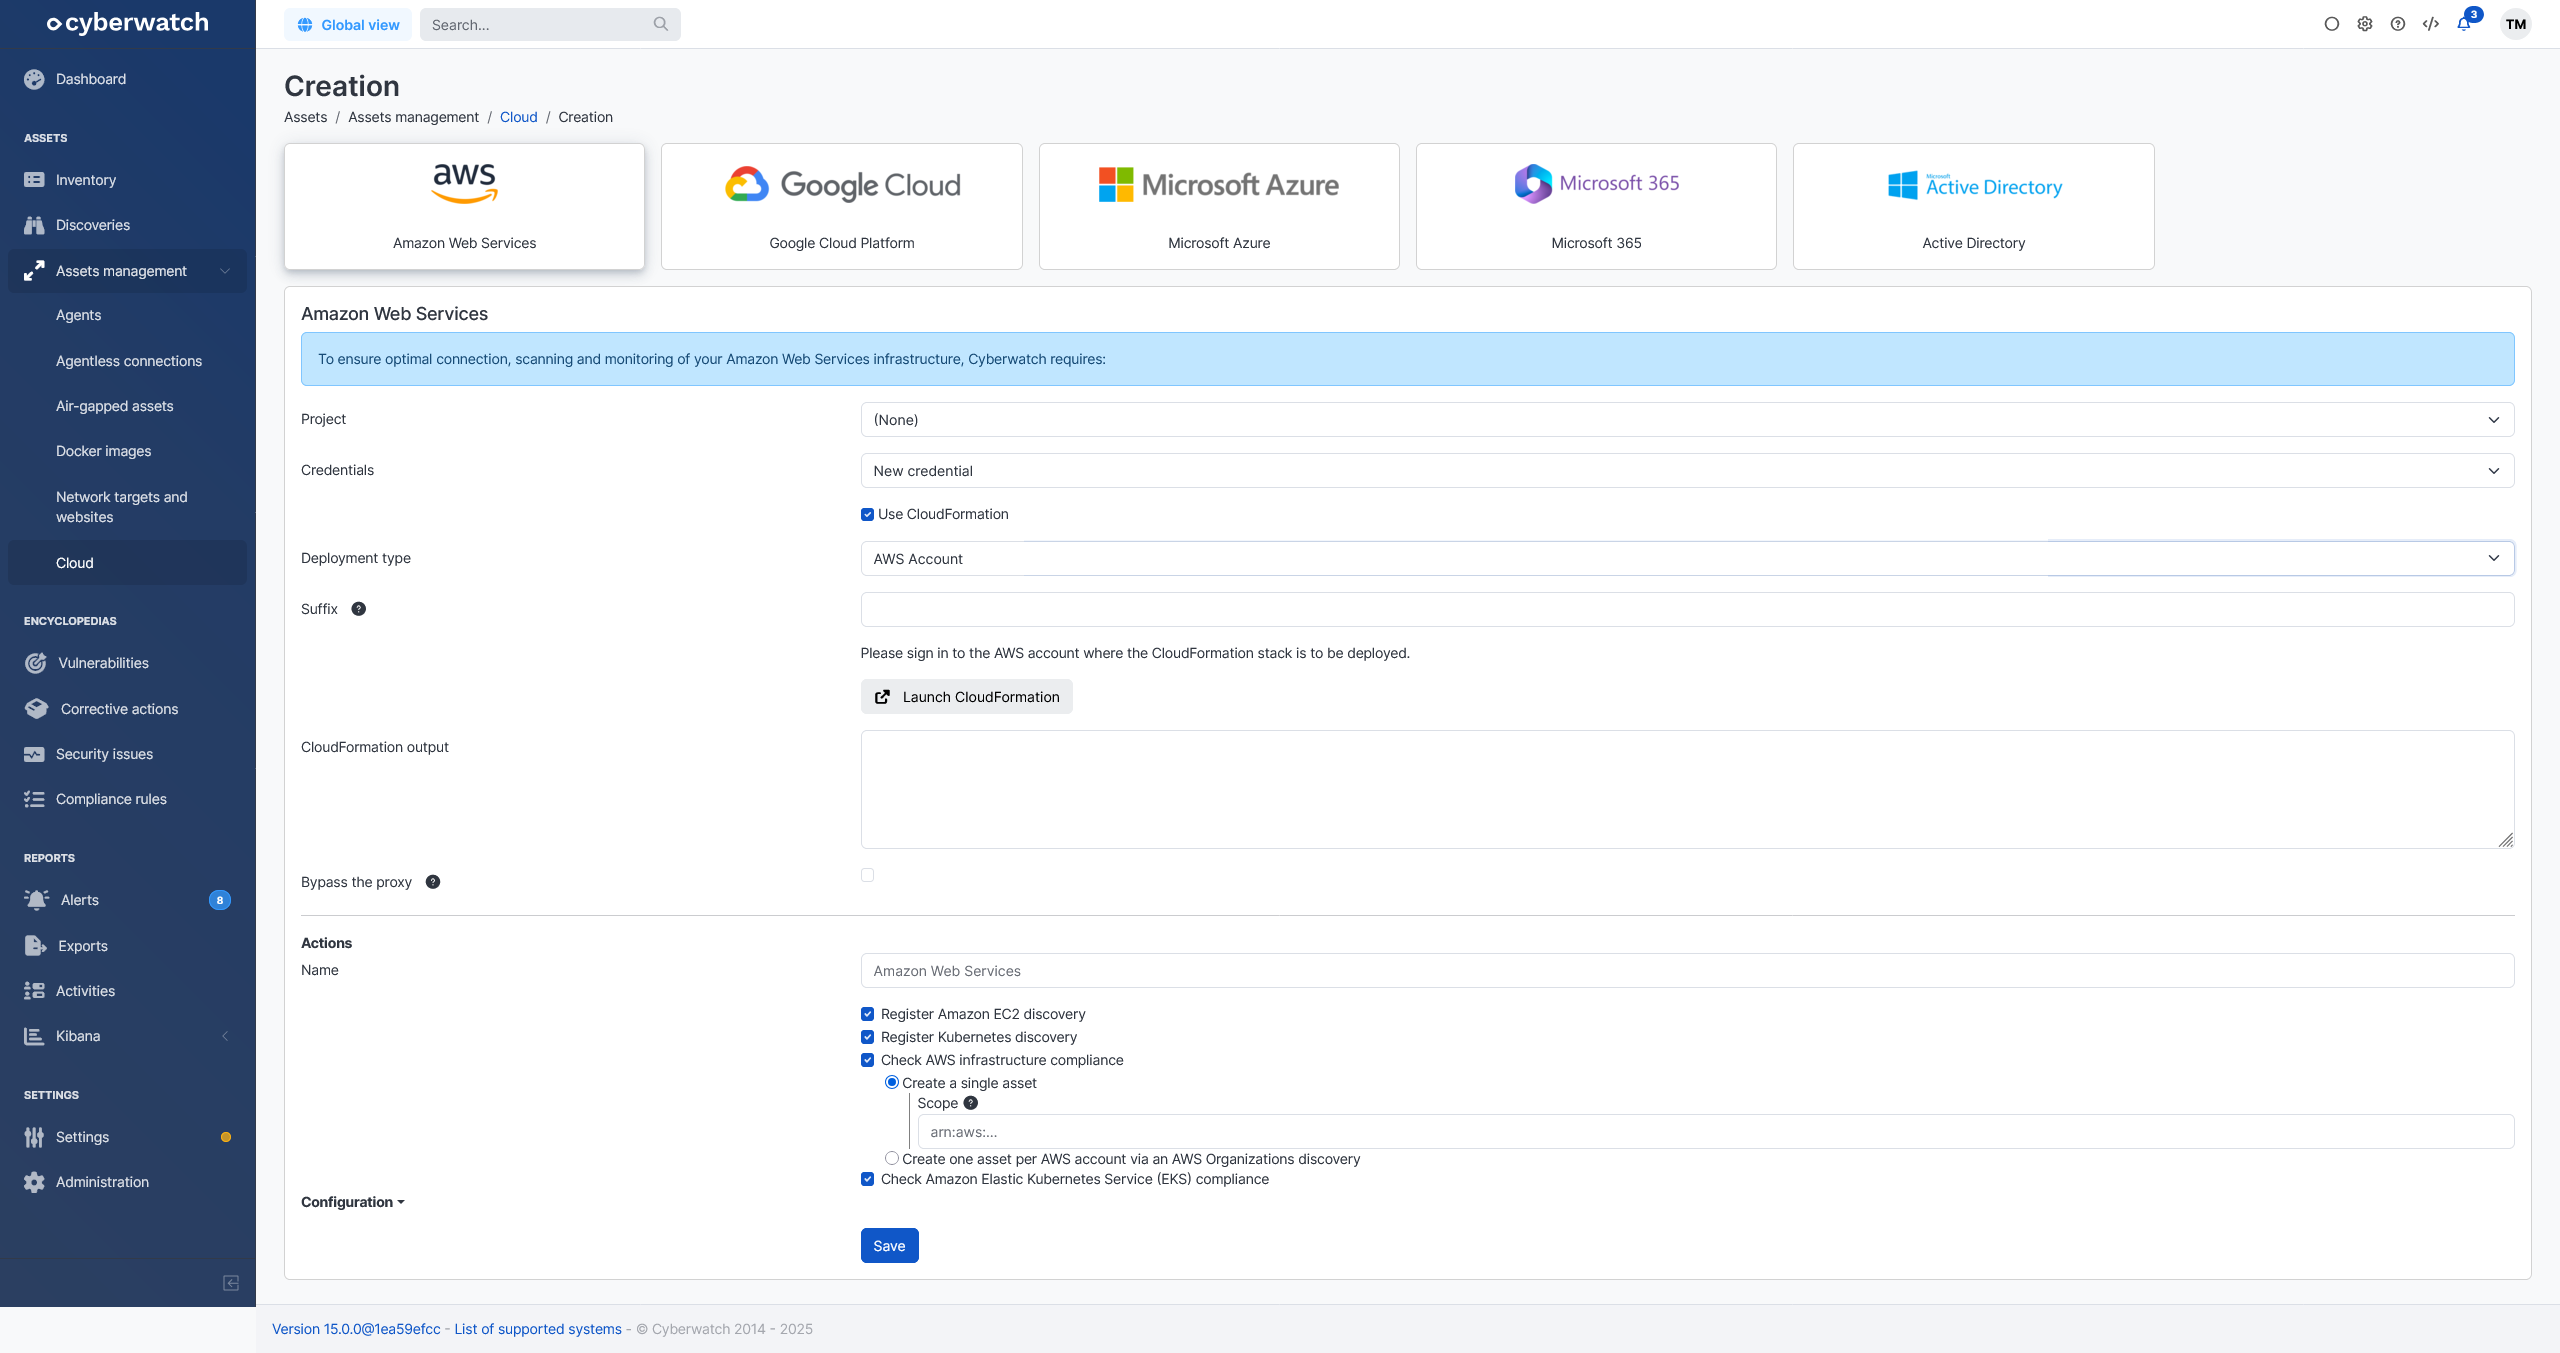
- Cloud: supporto dell’integrazione con CloudFormation, per semplificare l’aggiunta degli ambienti AWS in Cyberwatch e ottenere una visibilità rafforzata sull’insieme delle risorse (anteprima)
Nuove funzionalità:
- API: tutti gli utenti possono ora accedere all’API
- Target di rete e siti web: le pagine visitate durante la scansione del target sono ora visibili nella scheda Pagine web della pagina di dettagli dell’asset
- Conformità: aggiunta del framework CIS Amazon Elastic Kubernetes Service (EKS)
- Discovery:
- Aggiunta di una discovery AWS Organizations
- Aggiunta di una discovery Microsoft Hyper-V
- Provider di identità: è possibile definire un intervallo prima della disattivazione o dell’eliminazione degli utenti
- Immagini Docker: è possibile scansionare container Podman su asset Linux
- Kibana: aggiunta di una nuova dashboard dedicata alle vulnerabilità prioritarie
- Perimetro:
- Aggiunta dei bollettini di sicurezza di Veeam Backup & Replication
- Aggiunta del supporto di Debian 13
- Aggiunta del supporto di Erlang OTP
- Aggiunta del supporto dell’agent Amazon SSM su Windows
- Aggiunta del supporto di ManageEngine ADSelfService Plus
- Aggiunta del supporto di Rocky Linux 10
Funzionalità modificate e prestazioni:
- API: la route
/api/v3/servers/{id}/cve_announcements/{cve_code}consente anche di definire una data di riattivazione per una vulnerabilità - Cloud: miglioramenti UX della procedura guidata per facilitare l’utilizzo delle funzionalità di discovery e di conformità
- Conformità:
- È possibile definire framework di conformità specifici per un progetto, che consentono in particolare agli amministratori di sistema con accesso limitato di gestire la conformità dei propri asset
- Aggiornamento di diversi framework CIS
- Connessioni agentless: riprogettazione della funzionalità di rilevamento dei dispositivi SNMP
- Discovery:
- Le discovery Amazon ECR si basano ora sull’API AWS
- Le discovery AWS sono state rinominate Amazon EC2
- Le discovery DNS e Certificate Transparency si basano ora su Nmap
- Un amministratore di sistema con accesso limitato può ora avviare discovery
- Enciclopedia delle vulnerabilità: estensione dei cataloghi di CVE ad autorità diverse da CERT-FR ALE e CISA KEV
- Credenziali salvate: miglioramento del supporto degli endpoint per i registry Amazon ECR
- Immagini Docker:
- Le analisi non riuscite vengono riavviate automaticamente
- Supporto delle immagini con UID e GID superiori a 60000
- MITRE ATT&CK: Cyberwatch si basa ora sulle tecniche di attacco della versione ATT&CK 17
- Motore di scansione: miglioramenti nell’analisi dei dispositivi IBM AIX
- Strumenti esterni: è ora possibile specificare il formato del corpo delle richieste Syslog
- Perimetro: miglioramento del supporto di Veritas Netbackup
Correzioni:
- Azioni correttive: correzioni al supporto di Gestione pacchetti Windows per gli aggiornamenti delle applicazioni di terze parti
- Conformità:
- È stata apportata una correzione alla verifica della regola ICS-LIN-6.6.9
- È stata apportata una correzione alla verifica delle regole del framework CIS Microsoft Windows Server 2022
- Discovery:
- Correzione di un problema di rilevamento degli indirizzi IP per le discovery Proxmox
- Correzione di un problema di univocità nelle relazioni dei gruppi riscontrato durante l’aggiunta automatica dei gruppi agli asset associati in modalità Sincronizzazione